

প্রকাশিত: ২৩ সেপ্টেম্বর, ২০২৬
আধুনিক ওয়েব অ্যাপগুলি ক্রমশ জটিল হয়ে উঠছে, থার্ড-পার্টি স্ক্রিপ্ট এবং কখনও কখনও জেনারেটিভ AI থেকে ডায়নামিকভাবে জেনারেট করা কোড ইন্টিগ্রেট করছে। এইসব ইন্টিগ্রেশন শক্তিশালী হলেও, এগুলি ডেটা এক্সফিলট্রেশনের ঝুঁকি উল্লেখযোগ্যভাবে বাড়িয়ে দেয়। এই ঝুঁকি এড়াতে, Chrome 152-এ কানেকশন অ্যালাউলিস্ট, একটি নতুন নিরাপত্তা মেকানিজম চালু করা হয়েছে যা আপনাকে ডকুমেন্ট ও ওয়ার্কারের জন্য কঠোর নেটওয়ার্ক স্যান্ডবক্স তৈরি করতে দেয়।
নেটওয়ার্ক কমিউনিকেশন সুরক্ষিত করার চ্যালেঞ্জ
আপনার সাইটের আর্কিটেকচার সুরক্ষিত করতে এবং ডিপেন্ডেন্সি ম্যানেজ করতে, আপনার পৃষ্ঠা যেসব এন্ডপয়েন্টের সাথে যোগাযোগ করে, সেগুলির উপর আপনার স্পষ্ট কন্ট্রোল থাকতে হবে। ক্ষতিকর স্ক্রিপ্ট বা AI-জেনারেটেড হ্যালুসিনেটেড কোড অ্যাপ-লেভেল চেক বাইপাস করে অননুমোদিত সার্ভারে সংবেদনশীল তথ্য পাঠাতে পারে।
কন্টেন্ট নিরাপত্তা নীতি (CSP) হল একটি শক্তিশালী টুল যা কোনও পৃষ্ঠা কী লোড এবং এক্সিকিউট করতে পারে তা নিয়ন্ত্রণ করে, তবে এটি কোনও পৃষ্ঠা কোথায় যোগাযোগ করে তা সীমাবদ্ধ করার জন্য ডিজাইন করা হয়নি। CSP অনুরোধগুলিকে নির্দিষ্ট প্রকারে শ্রেণীবদ্ধ করে, যা আপনার শুধুমাত্র একটি বিস্তৃত নেটওয়ার্ক সীমানা প্রয়োজন হলে অত্যধিক গ্রানুলারিটি প্রবর্তন করে। এছাড়াও, CSP সব ওয়েব প্ল্যাটফর্ম API-কে সম্পূর্ণভাবে কভার করে না, DNS প্রিফেচ, নেভিগেশন, WebRTC এবং আরও অনেক কিছুর মতো মেকানিজম বাদ দেয়।
কানেকশন অনুমোদিত তালিকা কী?
কানেকশন সাদাতালিকা ব্রাউজারকে আপনার পৃষ্ঠা থেকে শুরু হওয়া সব নেটওয়ার্ক কানেকশনের গেটকিপার বানিয়ে এইসব ঝুঁকি থেকে রক্ষা করে। Fetch এবং অন্যান্য ওয়েব প্ল্যাটফর্ম API ব্যবহার করে শুরু করা এক্সপ্লিসিট নেটওয়ার্ক অনুরোধ ম্যানেজ করার জন্য এগুলি সরাসরি এবং স্ট্রিমলাইন করা পদ্ধতি প্রদান করে।
Connection-Allowlist HTTP রেসপন্স হেডার পাঠিয়ে, আপনি সমস্ত নেটওয়ার্ক কমিউনিকেশনের জন্য অনুমোদিত সঠিক URL প্যাটার্ন নির্দিষ্ট করেন। এটি ফ্রেমওয়ার্ক-লেভেল ডিফল্ট-অনুসারে-প্রত্যাখ্যান-করা ফায়ারওয়াল
এনফোর্স করে। কোনও কানেকশন তৈরি করার আগে,
ব্রাউজার আপনার অনুমোদিত তালিকার সাথে ডেস্টিনেশন যাচাই করে এবং কোনও মিল না থাকলে নেটওয়ার্ক লেভেলে
এটি ব্লক করে।
কানেকশন সাদাতালিকা কীভাবে ব্যবহার করবেন
অনুমোদিত এন্ডপয়েন্ট নির্ধারণ করতে নীতিটি স্ট্যান্ডার্ড URLPattern সিনট্যাক্স ব্যবহার করে। এই নীতি প্রতিটি উইন্ডো বা ওয়ার্কার কনটেক্সটের জন্য আলাদা।
প্রাথমিক কনফিগারেশন
আপনি response-origin টোকেন ব্যবহার করে, যেখান থেকে উত্তর দেওয়া হচ্ছে সেই সোর্সকে ডায়নামিকভাবে আপনার অনুমোদিত তালিকায় যোগ করতে পারবেন, এর সাথে যেকোনও নির্দিষ্ট API এন্ডপয়েন্টও যোগ করতে পারবেন।
Connection-Allowlist: ("https://api.example.com/*" response-origin)
রিডাইরেক্ট ও WebRTC ম্যানেজ করা
ডিফল্ট হিসেবে, কানেকশন সাদাতালিকা সব রিডাইরেক্ট ও WebRTC কানেকশন ব্লক করে। যদি একটি অনুমোদিত তালিকা প্রয়োগ করা হয়, তাহলে আপনি স্পষ্টভাবে অপ্ট-ইন না করা পর্যন্ত রিডাইরেক্টের ফলে যেকোনও অনুরোধ ব্লক করা হয়।
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
লঙ্ঘনের ব্যাপারে অভিযোগ জানানো
পরিষেবাতে বাধা না দিয়ে সম্ভাব্য সমস্যা মনিটর করতে, আপনি
ফিচারটি শুধুমাত্র রিপোর্ট করার মোডে ডিপ্লয় করতে পারেন। এটি নীতি পার্স করে এবং কানেকশন ব্লক না করেই নির্দিষ্ট রিপোর্টিং API এন্ডপয়েন্টে
লঙ্ঘন সংক্রান্ত রিপোর্ট পাঠায়। আপনার
বেছে নেওয়া এন্ডপয়েন্টের নামকে আসল URL-এ ম্যাপ করার জন্য Reporting-Endpoints HTTP রেসপন্স হেডার কনফিগার
করতে ভুলবেন না।
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
মূল ব্যবহারিক ক্ষেত্র
কানেকশন অনুমোদিত তালিকা উচ্চ-নিরাপত্তা বা ডায়নামিক পরিবেশের জন্য ডিজাইন করা হয়েছে। আপনি এগুলি বিশেষ করে নিম্নলিখিত ক্ষেত্রে উপযোগী বলে মনে করবেন:
- জেনারেটিভ AI সুরক্ষিত করা: আপনার ওয়েব অ্যাপ যদি জেনারেট করা বা বিশ্বস্ত নয় এমন কোড (যেমন AI-জেনারেটেড UI বা ডেভেলপমেন্ট স্যান্ডবক্স) এক্সিকিউট করে, তাহলে আপনি সেই কোডকে এক্সটার্নাল ডোমেনে ডেটা এক্সফিল্ট্রেট করা থেকে আটকাতে পারবেন।
- থার্ড-পার্টি ওভারসাইট: থার্ড-পার্টি স্ক্রিপ্ট বা ওয়েব গেম এম্বেড করার সময়, আপনি গ্যারেন্টি দিতে পারেন যে সেগুলি অননুমোদিত সার্ভারে ডেটা পাঠাবে না, এমনকি সেগুলি আপোস করা হলেও।
- আর্কিটেকচারাল সুরক্ষা: আপনি আপনার অ্যাপের সংবেদনশীল অংশের চারপাশে একটি কঠোর নেটওয়ার্ক সীমানা প্রয়োগ করতে পারেন, যাতে শুধুমাত্র আপনার অনুমোদিত ব্যাকএন্ডের সাথে যোগাযোগ হয়।
এই ফিচারটি আগে থেকে থাকা কন্টেন্ট নিরাপত্তা নীতি (CSP) ভিত্তিক সেট-আপের প্রোগ্রেসিভ এনহ্যান্সমেন্ট হিসেবে ব্যবহার করা যেতে পারে।
কানেকশন অনুমোদিত তালিকা পরীক্ষা করুন
কানেকশন অনুমোদিত তালিকা ফিচার আনুষ্ঠানিকভাবে Chrome 152 থেকে উপলভ্য। আপনার সার্ভারের রেসপন্সে হেডার যোগ করে আজই আপনার ওয়েব অ্যাপ্লিকেশন সুরক্ষিত করা শুরু করতে পারেন।
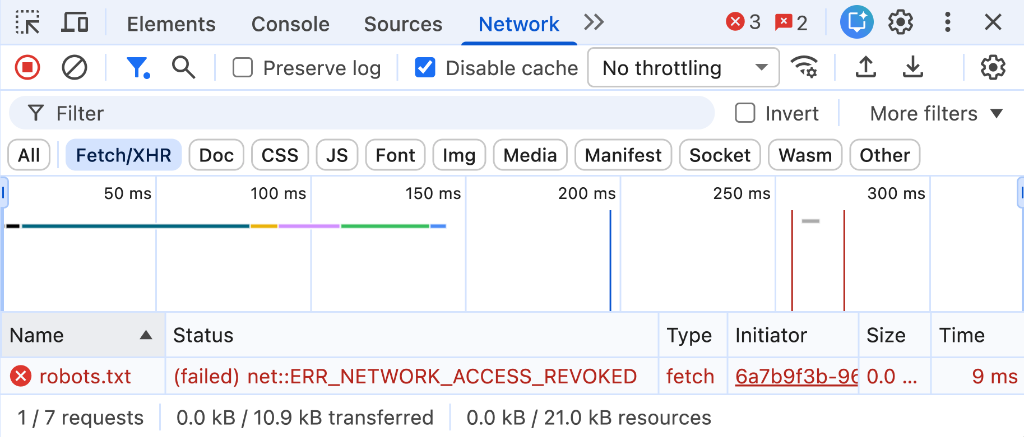
ডেভেলপমেন্টের সময় আপনার কনফিগারেশন টেস্ট করতে:
Connection-AllowlistHTTP রেসপন্স হেডার পাঠাতে আপনার লোকাল ডেভেলপমেন্ট সার্ভার কনফিগার করুন।- Chrome DevTools খুলে নেটওয়ার্ক প্যানেলে গিয়ে ব্লক করা অনুরোধগুলি চেক করুন অথবা সমস্যা ট্যাবে গিয়ে বিস্তারিত হেডার পার্সিং রিপোর্ট দেখুন।