

প্রকাশিত: ১৬ নভেম্বর, ২০২৬
Seznam হল একটি চেক প্রযুক্তি কোম্পানি এবং পরিচয় প্রদানকারী যার পরিষেবা চেক জনসংখ্যার প্রায় ৯০% মানুষের কাছে পৌঁছায়। একটি Seznam অ্যাকাউন্ট seznam.cz, এর সাবডোমেন এবং mapy.com, sport.cz ও stream.cz-এর মতো স্বতন্ত্র ডোমেন জুড়ে পরিষেবাগুলিতে কাজ করে। ব্রাউজার এইসব সাইটকে আলাদা রাখে। একটি অ্যাকাউন্টকে এখনও একটি প্রোডাক্টের মতো অনুভব করাতে, Seznam তার সাইন-ইনকে ফার্স্ট-পার্টি রিডাইরেক্ট, Federated Credential Management (FedCM) এবং WebAuthn সম্পর্কিত অরিজিন অনুরোধের চারপাশে তৈরি করেছে। এর ফলে, ডোমেন কনসলিডেশনের পরে সাইন-ইন সম্পূর্ণ করার অ্যাডজাস্ট করা রেট ৮৪.৫% হয়েছে (Chromium-এর বাইরে ব্রাউজারে ৫৩% থেকে ৬৯% হয়েছে) এবং একটি Seznam ডোমেনে তৈরি করা পাসকী অন্য ডোমেনেও কাজ করে। একাধিক ডোমেন অপারেট করছেন এমন ডেভেলপার ও আইডেন্টিটি আর্কিটেক্টরা থার্ড-পার্টি কুকির উপর নির্ভর না করেই সাইন-ইন করার অভিজ্ঞতাকে একীভূত করতে একই প্যাটার্ন প্রয়োগ করতে পারেন।
চ্যালেঞ্জ: একটি অ্যাকাউন্ট, অনেক সাইট
এমন একজন ব্যক্তির কথা ভাবুন যিনি সকালে seznam.cz-এ সাইন-ইন করেন, উইকেন্ড ট্রিপের প্ল্যান করতে mapy.com খোলেন এবং
লাঞ্চের সময় sport.cz-এ ম্যাচের ফলাফল চেক করেন। সেই ব্যক্তির কাছে
Seznam-ই সব। ব্রাউজারের ক্ষেত্রে, এগুলি হল তিনটি সম্পর্কহীন সাইট এবং
প্রতিটি সাইট নিজস্ব কুকি, সেভ করা পাসওয়ার্ড ও পাসকী রাখে।
Seznam ইতিমধ্যেই এক জায়গায় যাচাইকরণ ম্যানেজ করেছে। পরিষেবা ব্যবহারকারীদের
login.seznam.cz-এ পাঠায়, যেখানে লগ-ইন টিম Google Sign-In, Bank iD,
পাসকী এবং অন্যান্য পদ্ধতি বজায় রাখে, যাতে স্বতন্ত্র পরিষেবাগুলিকে তা করতে না হয়। সেই
কেন্দ্রীকরণ রক্ষণাবেক্ষণের সমস্যার সমাধান করেছে। অন্য তিনজন বাকি আছেন:
- সাইটের সীমানায় সেশন শেষ হয়।
login.seznam.cz-এ সাইন-ইন করলেsport.cz-এ কেউ সাইন-ইন করতে পারবে না। ব্যাকগ্রাউন্ড অনুরোধ যা সেশন শেয়ার করতে পারে, তা থার্ড-পার্টি কুকির উপর নির্ভর করে এবং সেগুলি তখনই কাজ করে যখন ব্রাউজার এবং ব্যবহারকারীর গোপনীয়তা সেটিংস সেগুলির অনুমতি দেয়। - লগ-ইন পৃষ্ঠায় দুটি ঠিকানা আছে। ঐতিহাসিক কারণে, একই লগ-ইন
ফর্ম
login.seznam.czএবং লিগ্যাসিlogin.szn.cz-এ রান করে। দুটিই একটি ব্যাকএন্ড শেয়ার করে, কিন্তু ব্রাউজার দুটি সাইট দেখে, তাই একটিতে সেভ করা পাসওয়ার্ড বা পাসকী অন্যটিতে অফার করা হয় না। - প্রতিটি পাসকী একটি সাইটের জন্য প্রযোজ্য। একটি পাসকী তার রিলাইং পার্টি আইডির (RP ID)
সাথে যুক্ত থাকে। ব্যবহারকারীরা
ucet.seznam.czএবংaccount.mapy.com-এ পাসকী ম্যানেজ করেন। ডিফল্ট হিসেবে,mapy.com-এ তৈরি করা পাসকী Seznam লগ-ইন পৃষ্ঠায় কাজ করে না।
এই ফ্র্যাগমেন্টেশন অবাস্তব ছিল এবং Seznam স্প্লিট-ডোমেন পদ্ধতির সাথে দুটি নির্দিষ্ট সমস্যা আবিষ্কার করেছে:
- কিছু ব্রাউজার লিগ্যাসি
login.szn.czডোমেনে কুকি মুছে দিয়েছে কারণ ব্যবহারকারীরা এটি খুব কমই ভিজিট করেছেন। - বিভিন্ন অরিজিন জুড়ে সেশন-সম্পর্কিত গোপন তথ্য প্রচার করার জন্য বেশ কয়েকটি জটিল রিডাইরেক্টের প্রয়োজন ছিল।
Seznam ফার্স্ট-পার্টি কনটেক্সটের মাধ্যমে প্রতিটি পরিষেবায় সাইন-ইন করা স্ট্যাটাস বজায় রাখতে চেয়েছিল, যাতে এটি যেকোনও ব্রাউজার গোপনীয়তা সেটিংয়ের অধীনে কাজ করা চালিয়ে যেতে পারে এবং ব্যবহারকারীদের আবার সাইন-ইন করতে না হয়।
সমাধান: একবার সাইন-ইন করুন, তারপর সেশন চালিয়ে যান
Seznam যাচাইকরণের জন্য একটি জায়গা রেখেছিল এবং ব্যবহারকারী এর পরে যেখানেই যান না কেন, ফলাফল সেখানে নিয়ে যাওয়ার উপর ফোকাস করেছিল। এই বিভাগের প্রতিটি টেকনিক সমস্যার একটি অংশ সমাধান করে এবং প্রতিটি টেকনিক ফার্স্ট-পার্টি কনটেক্সটের উপর নির্ভর করে।
ফার্স্ট-পার্টি রিডাইরেক্টের মাধ্যমে সেশন হ্যান্ড অফ করা
ব্যবহারকারী সাইন-ইন করার পরে, লগ-ইন পরিষেবা একটি স্বল্প-স্থায়ী গোপনীয়তা তৈরি করে, যাকে টিকিট বলা হয়, যা সার্ভার-সাইড স্টোরেজ দ্বারা ব্যাক-আপ করা হয়। টপ-লেভেল রিডাইরেক্ট টিকিটটিকে টার্গেট ডোমেনে নিয়ে যায়, যেখানে ব্যাকএন্ড এটিকে লোকাল সেশন কুকির সাথে এক্সচেঞ্জ করে। প্রতিটি হপ হল একটি সাধারণ নেভিগেশন, তাই ব্যাকএন্ড প্রতিটি কুকিকে ফার্স্ট-পার্টি প্রসঙ্গে সেট করে। বেশিরভাগ ব্যবহারকারী এটি লক্ষ্য করেন না।
একটি DNS বিবরণ এই হ্যান্ডঅফকে সম্পর্কহীন ডোমেন জুড়ে কাজ করতে সাহায্য করে। প্রতিটি
পরিষেবা ডোমেনের জন্য, যেমন sport.cz, Seznam একটি login.sport.cz রেকর্ড তৈরি করে
যা সেন্ট্রাল লগ-ইন ব্যাকএন্ডে নির্দেশ করে। login.sport.cz/ticket/TICKET-এ
অনুরোধ লগ-ইন ব্যাকএন্ডে পৌঁছায়,
কিন্তু এটি sport.cz হোস্ট থেকে পরিবেশন করা হয়, তাই ব্যাকএন্ড sport.cz-এর
সবকিছুর জন্য সেশন কুকি সেট করতে পারে।
আপনি Chrome DevTools নেটওয়ার্ক প্যানেলে চেইন দেখতে পাবেন। লগ প্রিজার্ভ করুন বিকল্প চালু করুন, সাইন-ইন করুন এবং ticket-এর জন্য ফিল্টার করুন।
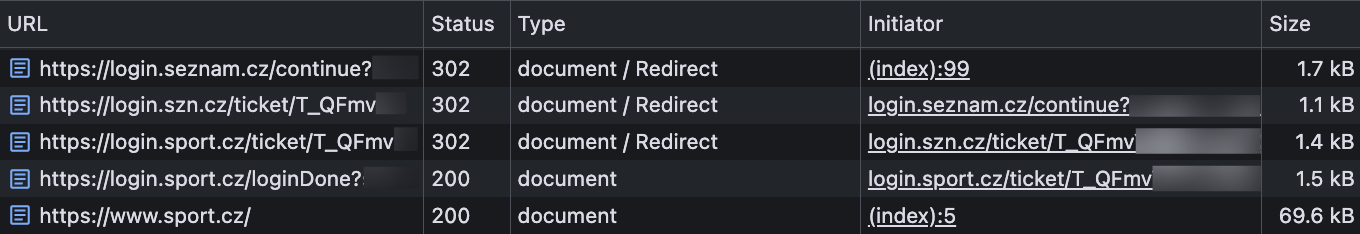
নিম্নলিখিত সংক্ষিপ্ত অনুরোধ এবং উত্তরগুলি এমন একজন ব্যবহারকারীর জন্য প্রতিটি হপ দেখায় যিনি
সাইন-ইন করেন এবং sport.cz-এ চালিয়ে যান। প্রথম দুটি হপ ব্যবহারকারীকে দুটি লগ-ইন ডোমেনেই
সাইন-ইন করায়। শেষেরটি তাদের পরিষেবায় সাইন-ইন করে।
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
নিম্নলিখিতগুলি পরিবর্তন করুন:
TICKET: লগ-ইন পরিষেবার মাধ্যমে তৈরি করা স্বল্প-মেয়াদী গোপন তথ্য।SESSION_ID: লোকাল সেশন কুকির ভ্যালু।
ব্যবহারকারীকে জিজ্ঞাসা করার আগে সাইলেন্ট বিকল্প ব্যবহার করে দেখুন
কোনও ব্যক্তি লোকাল সেশন ছাড়াই Seznam পরিষেবায় এলে, পরিষেবাটি ব্রাউজারকে সেন্ট্রাল লগ-ইনে রিডাইরেক্ট করতে পারে। সঠিক সেন্ট্রাল সেশন থাকলে, লগ-ইন পরিষেবা একই টিকিট হ্যান্ডঅফ চালায় এবং ব্যবহারকারীকে সাইন-ইন করা অবস্থায় ফিরিয়ে দেয়। তা না হলে, ব্রাউজার সাইন-আউট হয়ে যাবে। এই রিডাইরেক্ট হল একটি টপ-লেভেল নেভিগেশন, তাই ব্রাউজারের থার্ড-পার্টি কুকি সেটিংস যাই হোক না কেন এটি কাজ করে।
এছাড়াও, পরিষেবাগুলি লগ-ইন টিমের থেকে একটি জাভাস্ক্রিপ্ট লাইব্রেরি এম্বেড করে। লাইব্রেরি একটি সামঞ্জস্যপূর্ণ অ্যাকাউন্ট ইন্টারফেস প্রদান করে এবং যখন এখনও কোনও সেশন থাকে না, তখন এটি সবচেয়ে কম থেকে সবচেয়ে বেশি দৃশ্যমান একটি ফলব্যাক তালিকার মাধ্যমে কাজ করে:
- সেশন আছে কিনা তা চেক করতে লাইব্রেরি পরিষেবার নিজস্ব লগ-ইন সাবডোমেন কোয়েরি করে।
- কোনও লোকাল সেশন না থাকলে, লাইব্রেরি
login.seznam.cz-এ ক্রেডেনশিয়াল সহ ক্রস-অরিজিন অনুরোধ পাঠায়। - এই অনুরোধ সম্পূর্ণ না হলে, লাইব্রেরি FedCM-এ ফিরে যায়।
- কোনও অটোমেটিক বিকল্প কাজ না করলে, Seznam-এর মাধ্যমে সাইন-ইন করুন বোতামটি পপ-আপে সেন্ট্রাল লগ-ইন খোলে অথবা পৃষ্ঠাটি রিডাইরেক্ট করে।
sport.cz-এ, প্রথম চেকটি এইরকম দেখতে হয়:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
সেই অনুরোধে কোনও সেশন খুঁজে না পেলে, লাইব্রেরি সেন্ট্রাল লগইন ডোমেন ব্যবহার করে দেখে:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
দ্বিতীয় অনুরোধটি তখনই কাজ করে যখন ব্রাউজার থার্ড-পার্টি কুকির অনুমতি দেয় এবং এন্ডপয়েন্টটি ক্রেডেনশিয়াল করা ক্রস-অরিজিন রিসোর্স শেয়ারিং (CORS)-এর জন্য কনফিগার করা থাকে। সেই অনুরোধ ব্যর্থ হলে, FedCM দায়িত্ব নেয়। FedCM এবং Seznam কেস স্টাডি থেকে জানা যায় যে Seznam কীভাবে এক্সটার্নাল পার্টনারদের সাথে FedCM ব্যবহার করে। একই পদ্ধতি Seznam-এর নিজস্ব পরিষেবার ক্ষেত্রেও প্রযোজ্য।
'সম্পর্কিত অরিজিন অনুরোধ' ফিচারের মাধ্যমে ডোমেন জুড়ে একটি পাসকী শেয়ার করুন
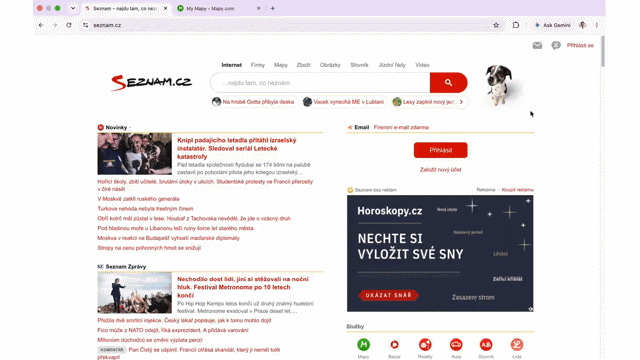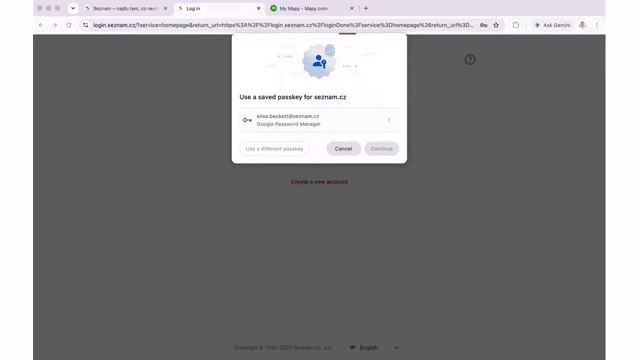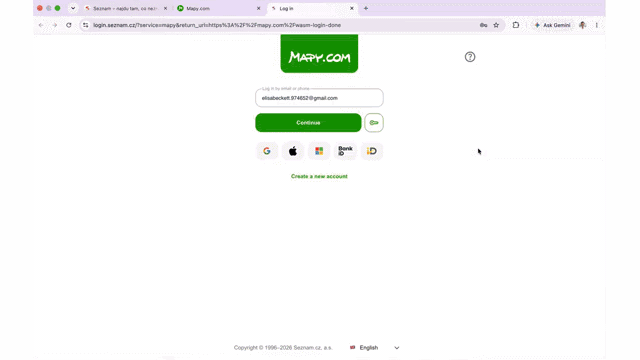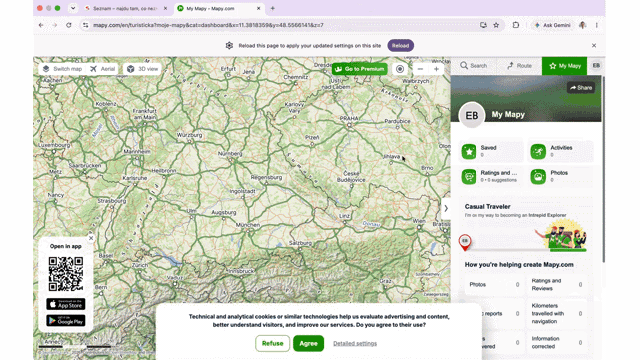
seznam.cz-এ সাইন-ইন করা এবং Seznam ডোমেন জুড়ে সেশন ও পাসকী আবার ব্যবহার করা।ব্যবহারকারীরা তাদের Seznam অ্যাকাউন্টে পাসকী তৈরি ও ম্যানেজ করেন, যা
ucet.seznam.cz এবং account.mapy.com-এ চলে। Seznam একটি নিয়ম সেট করেছে: প্রতিটি পাসকী
তার RP আইডি হিসেবে seznam.cz ব্যবহার করে, কোন অ্যাকাউন্ট অরিজিন এটি তৈরি করেছে তা বিবেচ্য নয়। কোনও
একটি অরিজিনে তৈরি করা পাসকী login.seznam.cz-এ কাজ করে।
ucet.seznam.cz-এর জন্য, সেই সেট-আপ হল স্ট্যান্ডার্ড WebAuthn, কারণ একটি সাবডোমেন
তার পেরেন্ট ডোমেনকে RP ID হিসেবে ব্যবহার করতে পারে। account.mapy.com হল অন্য একটি সাইট, তাই
ব্রাউজার সাধারণত seznam.cz-কে এর RP ID হিসেবে প্রত্যাখ্যান করে। Related Origin Requests
remove that block. Seznam seznam.cz-এ একটি /.well-known/webauthn ফাইল প্রকাশ করে
যা এর RP আইডি ব্যবহার করার অনুমতিপ্রাপ্ত অরিজিনের তালিকা দেখায়:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
account.mapy.com নিম্নলিখিত রিলাইং পার্টি কনফিগারেশনের সাথে WebAuthn-কে কল করলে, ব্রাউজার ফাইলটি ফেচ করে, তালিকায় অরিজিন খুঁজে পায় এবং
চালিয়ে যায়:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
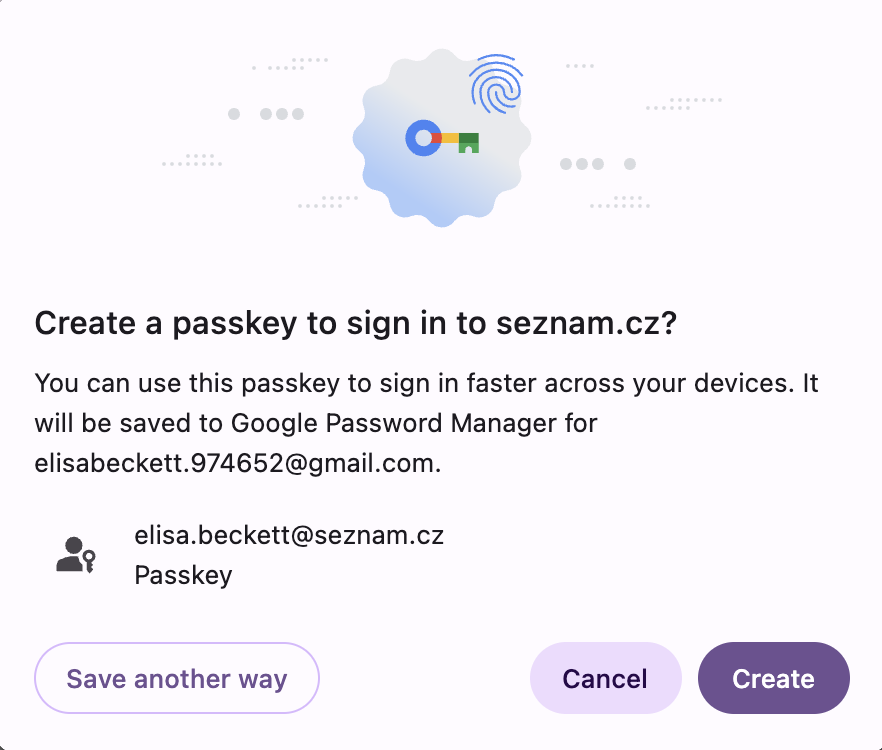
seznam.cz রিলাইং পার্টি আইডির জন্য সম্পর্কিত অরিজিনে পাসকী তৈরি করা হচ্ছে।Chrome এই ফাইল থেকে সর্বাধিক পাঁচটি কার্যকর টপ-লেভেল ডোমেন প্লাস ওয়ান (eTLD+1) লেবেল প্রসেস করে এবং বাকিগুলি উপেক্ষা করে। Seznam-এর মতো অনেক ডোমেন থাকা কোম্পানির ক্ষেত্রে, পাঁচটি লেবেলের সীমা একটি সমস্যা বলে মনে হলেও, তা ছিল না। শুধুমাত্র যেসব অরিজিন পাসকী তৈরি বা ম্যানেজ করে, সেগুলিকেই তালিকায় রাখতে হবে। অন্যান্য পরিষেবা সেন্ট্রাল লগ-ইনের মাধ্যমে ব্যবহারকারীদের সাইন-ইন করায়।
সম্পর্কিত অরিজিন অনুরোধ ছাড়া ব্রাউজারের জন্য একটি ফলব্যাক রাখুন
Seznam যখন এই সাইন-ইন ফ্লো তৈরি করেছিল, তখন প্রতিটি ব্রাউজারে সম্পর্কিত অরিজিন অনুরোধ উপলভ্য ছিল না, তাই লগ-ইন পৃষ্ঠাতেও ক্রস-অরিজিন iframe-এর মধ্যে WebAuthn ব্যবহার করা হয়।
সাইন-ইন পৃষ্ঠায়, iframe হল চালিয়ে যান বিকল্পের পাশে থাকা ছোট 'কী' বোতাম। ব্যবহারকারীরা একটি বোতাম দেখতে পান। তারা দেখতে পায় না যে এটি অন্য কোনও উৎস থেকে লোড করা হয়েছে।
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
iframe login.seznam.cz থেকে একটি ন্যূনতম ডকুমেন্ট লোড করে যাতে একটি
<button> এলিমেন্ট এবং একটি ছোট স্ক্রিপ্ট থাকে। যেহেতু ডকুমেন্টটি
login.seznam.cz-এ চলে, তাই এটি seznam.cz-কে RP আইডি হিসেবে ব্যবহার করতে পারে, এমনকি যখন এটি login.szn.cz-এ এম্বেড করা থাকে, তখনও সম্পর্কিত অরিজিন
অনুরোধ ছাড়াই। ফ্লোতে তিনটি ধাপ আছে:
- প্যারেন্ট পৃষ্ঠা,
postMessage()-এর মাধ্যমে iframe-এ অনুরোধের বিকল্প পাঠায়। - ব্যবহারকারী 'কী' বোতামে ক্লিক করেন এবং iframe
navigator.credentials.get()কল করে। - iframe ক্রেডেনশিয়াল বা সমস্যা সংক্রান্ত তথ্য পেরেন্ট পৃষ্ঠায়
postMessage()-এর মাধ্যমে পাঠায়।
উভয় পক্ষই প্রতিটি মেসেজে প্রেরকের উৎস চেক করে। এছাড়াও, iframe ডকুমেন্ট কোন কোন পৃষ্ঠা এটিকে এম্বেড করতে পারবে তা সীমাবদ্ধ করে:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
ডিজিটাল অ্যাসেট লিঙ্কের মাধ্যমে সেভ করা পাসওয়ার্ড শেয়ার করুন
ফ্র্যাগমেন্টেশন সমস্যার অর্ধেক সমাধান ছিল পাসকী। সেভ করা পাসওয়ার্ড যাতে দুটি লগ-ইন ডোমেনেই দেখা যায়, তার জন্য অংশগ্রহণকারী প্রতিটি ডোমেন একই
/.well-known/assetlinks.json ফাইল
delegate_permission/common.get_login_creds রিলেশনশিপের সাথে প্রকাশ করে। যেসব পাসওয়ার্ড ম্যানেজার ডিজিটাল অ্যাসেট
লিঙ্ক সাপোর্ট করে, সেগুলি
এইসব ডোমেনকে অ্যাফিলিয়েট হিসেবে শনাক্ত করে এবং প্রত্যেকটির জন্য একই সেভ করা পাসওয়ার্ড অফার করে।
প্রভাব: আরও বেশি সাইন-ইন সম্পূর্ণ করা এবং ডোমেন জুড়ে একটি পাসকী
সংখ্যাগুলি স্টোরির অংশ বলে। বাকিটা থেকে বোঝা যায় যে ব্যবহারকারী, পরিষেবা টিম ও লগ-ইন টিমের জন্য সেট-আপ কীভাবে কাজ করে:
- ব্যবহারকারীরা একবার সাইন-ইন করেন এবং সাধারণত পরবর্তী Seznam পরিষেবা খোলার সময় তারা আগে থেকেই সাইন-ইন করে থাকেন।
mapy.com-এ অ্যাকাউন্ট ম্যানেজ করার সময় তৈরি করা পাসকী Seznam লগ-ইন পৃষ্ঠায় কাজ করে। - পরিষেবা টিম লগ-ইন লাইব্রেরি যোগ করে এবং Google Sign-In, Bank iD, পাসকী ও FedCM-এর মধ্যে কোনওটি তৈরি বা ম্যানেজ না করেই সেগুলি পেয়ে যায়।
- লগ-ইন টিম একবার, এক জায়গায় সাইন-ইন সংক্রান্ত পরিবর্তন করে। মূল সেশন পাথ থার্ড-পার্টি কুকির উপর নির্ভর করে না, তাই কোনও ব্রাউজার বা ব্যবহারকারী থার্ড-পার্টি কুকি ব্লক করলেও সেগুলি একই রকম আচরণ করে।
সম্পর্কিত অরিজিন অনুরোধের ক্ষেত্রে, তাদের জায়গা অর্জন করার জন্য হেডলাইন কনভার্সন নম্বর সরাতে হয়নি। পাসকী শিপ করার পরের সপ্তাহগুলিতে, Chromium-এ সাইন-ইন করার সাফল্যের হার
৮৭.১% ছিল এবং তা কমেনি। লগ-ইন করা মোট জনসংখ্যার মধ্যে, সম্পূর্ণ করার হার ৮২.০% ছিল, যা জুন মাসের ৮১.৪% বেসলাইনের থেকে সামান্য বেশি। login.seznam.cz-এ লগ-ইন ডোমেন কনসলিডেট করার পরে,
অ্যাডজাস্ট করা সম্পূর্ণতার হার
সেপ্টেম্বরের মধ্যে ৮৪.৫% হয়েছে। Chromium-এর বাইরে ব্রাউজারে, শনাক্ত করা যায় এমন ব্যবহারকারীদের মধ্যে যারা সাইন-ইন সম্পূর্ণ করেছেন তাদের শেয়ার ৫৩% থেকে ৬৯% পর্যন্ত বেড়েছে, কারণ আরও বেশি সফর ফার্স্ট-পার্টি এবং দৃশ্যমান হয়েছে।
তবে, দীর্ঘস্থায়ী লাভ হল স্থাপত্য। ব্যবহারকারীরা যে ডোমেনে তাদের অ্যাকাউন্ট ম্যানেজ করেন সেখানে একটি পাসকী তৈরি করতে পারেন এবং যে ডোমেনে তারা সাইন-ইন করেন সেখানে এটি ব্যবহার করতে পারেন। এর ফলে, Seznam-কে আরও শক্তিশালী যাচাইকরণের জন্য কাজ করছে এমন লগ-ইন বা ফ্র্যাগমেন্টেড অভিজ্ঞতার জন্য আরও শক্তিশালী যাচাইকারী ট্রেড করতে হয় না। একটি RP ID, বিভিন্ন পরিষেবা জুড়ে প্রোডাক্টকে নিরবচ্ছিন্ন রাখে, যাতে ব্যবহারকারীকে প্রতিবার সাইটের সীমানা অতিক্রম করার সময় নতুন ক্রেডেনশিয়াল রেজিস্টার করতে না হয়।
টিমের জন্য টেকনিক্যাল ইনসাইট
এই সিস্টেমটি তৈরি করার সময়, Seznam এমন কিছু শিখেছে যা একাধিক ডোমেন চালানো যেকোনও কোম্পানির ক্ষেত্রে প্রযোজ্য।
- টপ-লেভেল নেভিগেশনে তৈরি করুন: আপনার বেসলাইন সেশন হ্যান্ডঅফ হিসেবে ফার্স্ট-পার্টি রিডাইরেক্ট ব্যবহার করুন এবং প্রোগ্রেসিভ অপ্টিমাইজেশন হিসেবে ক্রেডেনশিয়াল করা
fetch()অনুরোধ ও FedCM-এর লেয়ার টপে রাখুন। - প্রতিটি পরিষেবা ডোমেনকে একটি লগ-ইন সাবডোমেন দিন: একটি
login.SERVICE_DOMAINDNS রেকর্ডকে সেন্ট্রাল অথেন্টিকেশন ব্যাকএন্ডে পয়েন্ট করুন যাতে একটি সার্ভার যেকোনও ডোমেনের জন্য ফার্স্ট-পার্টি কুকি সেট করতে পারে। - ব্যবহারকারীরা পাসকী তৈরি করার আগে একটি RP ID বেছে নিন: প্রতিটি পাসকী একটি
একক প্রাথমিক RP ID-তে বাইন্ড করুন এবং Chrome-এর পাঁচ-লেবেল
সীমার মধ্যে থাকার জন্য শুধুমাত্র সেইসব অরিজিন তালিকাভুক্ত করুন যেগুলি
/.well-known/webauthn-এ পাসকী তৈরি বা যাচাই করে। - সম্পর্কিত অরিজিন অনুরোধ ছাড়া ব্রাউজারের জন্য প্ল্যান:
publickey-credentials-getঅনুমতি সংক্রান্ত নীতি টোকেন সহ ক্রস-অরিজিন iframe এম্বেড করুন যাতে যেসব ব্রাউজার অমিল RP আইডিতেSecurityErrorব্যতিক্রম দেখায় সেগুলি এখনও একই পাসকী ব্যবহার করতে পারে। - iframe-কে নিরাপত্তা সীমানা হিসেবে বিবেচনা করুন: প্রতিটি
postMessage()কলেevent.originচেক করুন, কন্টেন্ট নিরাপত্তা নীতি (CSP)frame-ancestorsডাইরেক্টিভ দিয়ে এম্বেডারদের সীমাবদ্ধ করুন এবং সার্ভারেclientDataJSON-এorigin,crossOriginওtopOriginযাচাই করতে iframe-এর মধ্যে পাসকী সংক্রান্ত নির্দেশিকা অনুসরণ করুন।
এর পরে কী করতে হবে
Seznam-এর ডোমেন জুড়ে পাসকী কাজ করার সাথে সাথে, Seznam WebAuthn-এর তাৎক্ষণিক মধ্যস্থতা-এর মতো ক্ষমতাগুলি এক্সপ্লোর করছে যাতে ফার্স্ট-পার্টি প্রসঙ্গে যাচাইকরণ রাখার সময় সাইন-ইন আরও সহজ করা যায়।