


पब्लिश होने की तारीख: 23 सितंबर, 2026
आधुनिक वेब ऐप्लिकेशन ज़्यादा जटिल होते जा रहे हैं. इनमें तीसरे पक्ष की स्क्रिप्ट और कभी-कभी जनरेटिव एआई से डाइनैमिक तौर पर जनरेट किया गया कोड शामिल होता है. ये इंटिग्रेशन काफ़ी असरदार होते हैं. हालांकि, इनसे डेटा लीक होने का खतरा काफ़ी बढ़ जाता है. इस जोखिम को कम करने के लिए, Chrome 152 में कनेक्शन की अनुमति वाली सूचियां जोड़ी गई हैं. यह एक नया सुरक्षा तरीका है. इसकी मदद से, अपने दस्तावेज़ों और वर्कर के लिए एक सख्त नेटवर्क सैंडबॉक्स बनाया जा सकता है.
नेटवर्क कम्यूनिकेशन को सुरक्षित रखने की चुनौती
आपको उन एंडपॉइंट पर पूरा कंट्रोल चाहिए जिनके साथ आपके पेज कम्यूनिकेट करते हैं. इससे डिपेंडेंसी को मैनेज करने और अपनी साइट के आर्किटेक्चर को सुरक्षित रखने में मदद मिलती है. नुकसान पहुंचाने वाली स्क्रिप्ट या एआई से जनरेट किया गया गलत कोड, ऐप्लिकेशन-लेवल की जांच को बायपास कर सकता है. इससे संवेदनशील जानकारी को बिना अनुमति वाले सर्वर पर भेजा जा सकता है.
कॉन्टेंट की सुरक्षा के लिए नीति (सीएसपी), पेज पर लोड और एक्ज़ीक्यूट होने वाले कॉन्टेंट को कंट्रोल करने के लिए एक बेहतरीन टूल है. हालांकि, इसे पेज के कम्यूनिकेशन को सीमित करने के लिए डिज़ाइन नहीं किया गया है. सीएसपी, अनुरोधों को खास टाइप में बांटता है. इससे बहुत ज़्यादा जानकारी मिलती है, जबकि आपको सिर्फ़ एक बड़े नेटवर्क की सीमा की ज़रूरत होती है. इसके अलावा, सीएसपी में सभी वेब प्लैटफ़ॉर्म एपीआई शामिल नहीं होते. इसमें डीएनएस प्रीफ़ेच, नेविगेशन, WebRTC वगैरह जैसे तरीके शामिल नहीं होते.
कनेक्शन की अनुमति वाली सूचियां क्या होती हैं?
कनेक्शन की अनुमति वाली सूचियां, इन जोखिमों को कम करती हैं. इसके लिए, ब्राउज़र को आपके पेज से शुरू होने वाले सभी नेटवर्क कनेक्शन के गेटकीपर के तौर पर सेट किया जाता है. ये Fetch और अन्य वेब प्लैटफ़ॉर्म एपीआई का इस्तेमाल करके शुरू किए गए, नेटवर्क के साफ़ तौर पर किए गए अनुरोधों को मैनेज करने का एक सीधा और आसान तरीका उपलब्ध कराते हैं.
Connection-Allowlist एचटीटीपी रिस्पॉन्स हेडर भेजकर, उन यूआरएल पैटर्न के बारे में बताया जाता है जिन्हें सभी नेटवर्क कम्यूनिकेशन के लिए अनुमति दी गई है. यह फ़्रेमवर्क-लेवल पर, डिफ़ॉल्ट रूप से अस्वीकार करने वाला फ़ायरवॉल लागू करता है. कोई भी कनेक्शन बनाने से पहले, ब्राउज़र आपकी अनुमति वाली सूची के हिसाब से डेस्टिनेशन की पुष्टि करता है. अगर कोई मैच नहीं मिलता है, तो वह उसे नेटवर्क लेवल पर ब्लॉक कर देता है.
कनेक्शन की अनुमति वाली सूचियों को इस्तेमाल करने का तरीका
यह नीति, अनुमति वाले एंडपॉइंट तय करने के लिए, स्टैंडर्ड URLPattern सिंटैक्स का इस्तेमाल करती है. यह नीति हर विंडो या वर्कर कॉन्टेक्स्ट के लिए अलग होती है.
बुनियादी कॉन्फ़िगरेशन
response-origin टोकन का इस्तेमाल करके, अनुमति वाली सूची में उस ऑरिजिन को डाइनैमिक तौर पर जोड़ा जा सकता है जिससे जवाब दिया जाता है. साथ ही, किसी खास एपीआई एंडपॉइंट को भी जोड़ा जा सकता है.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
रीडायरेक्ट और WebRTC को मैनेज करना
डिफ़ॉल्ट रूप से, कनेक्शन की अनुमति वाली सूचियां सभी रीडायरेक्ट और WebRTC कनेक्शन को ब्लॉक करती हैं. अगर अनुमति वाली सूची लागू की जाती है, तो रीडायरेक्ट करने वाला कोई भी अनुरोध तब तक ब्लॉक कर दिया जाता है, जब तक कि आपने साफ़ तौर पर शामिल होना न चुना हो.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
उल्लंघनों की शिकायत करना
सेवा में रुकावट डाले बिना, संभावित गड़बड़ियों पर नज़र रखने के लिए, इस सुविधा को सिर्फ़ रिपोर्ट मोड में डिप्लॉय किया जा सकता है. यह नीति को पार्स करता है और कनेक्शन को ब्लॉक किए बिना, उल्लंघन की रिपोर्ट को Reporting API के किसी खास एंडपॉइंट पर भेजता है. यह भी पक्का करें कि आपने Reporting-Endpoints एचटीटीपी रिस्पॉन्स हेडर को कॉन्फ़िगर किया हो, ताकि चुने गए एंडपॉइंट के नाम को असल यूआरएल से मैप किया जा सके.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
इस्तेमाल के मुख्य उदाहरण
कनेक्शन की अनुमति वाली सूचियां, ज़्यादा सुरक्षा वाले या डाइनैमिक एनवायरमेंट के लिए बनाई गई हैं. ये खास तौर पर इन कामों के लिए मददगार साबित होंगे:
- जनरेटिव एआई को सुरक्षित करना: अगर आपका वेब ऐप्लिकेशन, जनरेट किया गया या भरोसेमंद नहीं माना जाने वाला कोड (जैसे, एआई से जनरेट किए गए यूज़र इंटरफ़ेस (यूआई) या डेवलपमेंट सैंडबॉक्स) इस्तेमाल करता है, तो उस कोड को बाहरी डोमेन में डेटा भेजने से रोका जा सकता है.
- तीसरे पक्ष की निगरानी: तीसरे पक्ष की स्क्रिप्ट या वेब गेम एम्बेड करते समय, यह पक्का किया जा सकता है कि वे बिना अनुमति वाले सर्वर पर डेटा न भेजें. भले ही, वे हैक हो जाएं.
- आर्किटेक्चरल सुरक्षा: अपने ऐप्लिकेशन के संवेदनशील हिस्सों के लिए, नेटवर्क की सख्त सीमा लागू की जा सकती है. इससे यह पक्का किया जा सकता है कि सिर्फ़ आपके मंज़ूर किए गए बैकएंड के साथ ही कम्यूनिकेशन हो.
इस सुविधा का इस्तेमाल, कॉन्टेंट की सुरक्षा के लिए नीति (सीएसपी) पर आधारित मौजूदा सेटअप में प्रोग्रेसिव एन्हांसमेंट के तौर पर किया जा सकता है.
कनेक्शन की जांच करने के लिए अनुमति वाली सूचियां
कनेक्शन की अनुमति वाली सूचियों की सुविधा, Chrome 152 से आधिकारिक तौर पर उपलब्ध है. अपने सर्वर के रिस्पॉन्स में हेडर जोड़कर, आज ही अपने वेब ऐप्लिकेशन को सुरक्षित करना शुरू किया जा सकता है.
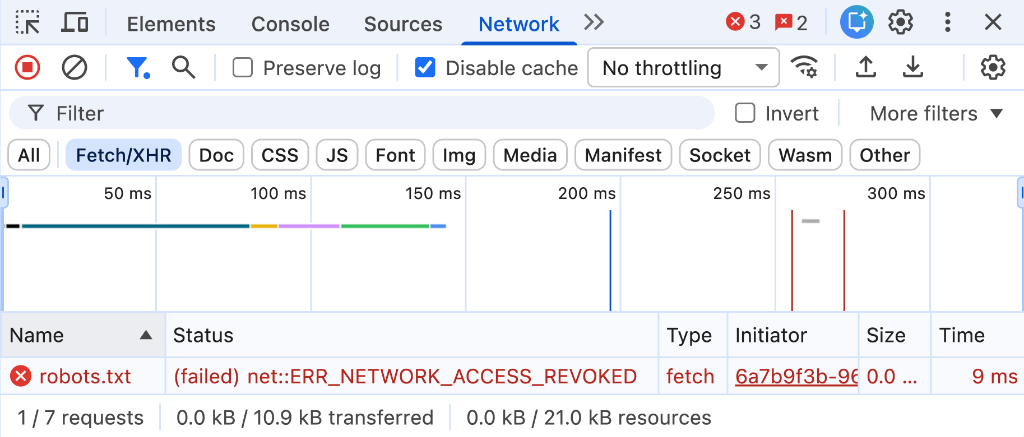
डेवलपमेंट के दौरान अपने कॉन्फ़िगरेशन की जांच करने के लिए:
Connection-Allowlistएचटीटीपी रिस्पॉन्स हेडर भेजने के लिए, अपने लोकल डेवलपमेंट सर्वर को कॉन्फ़िगर करें.- Chrome DevTools खोलें और नेटवर्क पैनल में जाकर, ब्लॉक किए गए अनुरोध देखें. इसके अलावा, हेडर पार्स करने की रिपोर्ट की ज़्यादा जानकारी के लिए, समस्याएं टैब पर जाएं.