


公開日: 2026 年 9 月 23 日
最新のウェブアプリは、サードパーティのスクリプトや、生成 AI から動的に生成されたコードを統合するなど、複雑化が進んでいます。これらの統合は強力ですが、データ漏洩のリスクが大幅に高まります。このリスクに対処するため、Chrome 152 では、ドキュメントとワーカーに厳格なネットワーク サンドボックスを作成できる新しいセキュリティ メカニズムである接続許可リストが導入されています。
ネットワーク通信の保護に関する課題
依存関係を管理し、サイトのアーキテクチャを保護するには、ページが通信するエンドポイントを明示的に制御する必要があります。悪意のあるスクリプトやハルシネーションを含む AI 生成コードは、アプリレベルのチェックをバイパスして、機密情報を不正なサーバーに送信する可能性があります。
コンテンツ セキュリティ ポリシー(CSP)は、ページが読み込み、実行できる内容を制御するための強力なツールですが、ページの通信先を制限するようには設計されていません。CSP はリクエストを特定のタイプに分類します。これにより、広範なネットワーク境界が必要な場合に、過剰な粒度が導入されます。さらに、CSP はすべてのウェブ プラットフォーム API を網羅しているわけではなく、DNS プリフェッチ、ナビゲーション、WebRTC などのメカニズムは省略されています。
接続許可リストとは
接続許可リストは、ブラウザをページから発信されるすべてのネットワーク接続のゲートキーパーにすることで、これらのリスクに対処します。Fetch やその他のウェブ プラットフォーム API を使用して開始された明示的なネットワーク リクエストを管理するための、直接的で合理化されたアプローチを提供します。
Connection-Allowlist HTTP レスポンス ヘッダーを送信することで、すべてのネットワーク通信で許可される正確な URL パターンを指定します。これにより、フレームワーク レベルのデフォルト拒否ファイアウォールが適用されます。接続を確立する前に、ブラウザは宛先を許可リストと照合し、一致しない場合はネットワーク レベルでブロックします。
接続許可リストの使用方法
このポリシーでは、標準化された URLPattern 構文を使用して、許可されるエンドポイントを定義します。このポリシーは、ウィンドウまたはワーカー コンテキストごとに個別に適用されます。
基本的な構成
response-origin トークンを使用すると、レスポンスが提供されるオリジンを、特定の API エンドポイントとともに許可リストに動的に追加できます。
Connection-Allowlist: ("https://api.example.com/*" response-origin)
リダイレクトと WebRTC の処理
デフォルトでは、接続許可リストはすべてのリダイレクトと WebRTC 接続をブロックします。許可リストが適用されている場合、明示的にオプトインしない限り、リダイレクトを伴うリクエストはブロックされます。
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
違反の報告
サービスを中断せずに潜在的な破損をモニタリングするには、レポート専用モードで機能をデプロイします。これにより、ポリシーが解析され、接続をブロックすることなく、指定された Reporting API エンドポイントに違反レポートが送信されます。また、選択したエンドポイント名を実際の URL にマッピングするように Reporting-Endpoints HTTP レスポンス ヘッダーを構成します。
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
主なユースケース
接続許可リストは、高セキュリティ環境や動的環境向けに設計されています。特に次のような場合に便利です。
- 生成 AI の保護: ウェブアプリが生成されたコードや信頼できないコード(AI 生成の UI や開発サンドボックスなど)を実行する場合、そのコードが外部ドメインにデータを引き出すのを防ぐことができます。
- サードパーティの監視: サードパーティのスクリプトやウェブゲームを埋め込む際に、それらが侵害された場合でも、不正なサーバーにデータを送信しないようにすることができます。
- アーキテクチャの安全保護対策: アプリの機密性の高い部分に厳格なネットワーク境界を適用して、承認済みのバックエンドとのみ通信が行われるようにできます。
この機能は、既存のコンテンツ セキュリティ ポリシー(CSP)ベースの設定に対するプログレッシブ エンハンスメントとして使用できます。
接続許可リストをテストする
接続許可リスト機能は、Chrome 152 以降で正式に利用可能になります。サーバーのレスポンスにヘッダーを追加することで、ウェブ アプリケーションの保護を今すぐ開始できます。
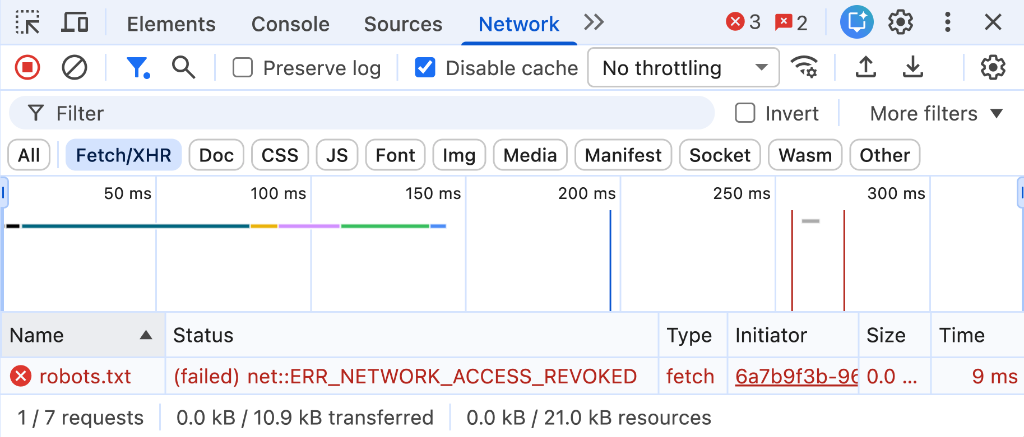
開発中に構成をテストするには:
Connection-AllowlistHTTP レスポンス ヘッダーを送信するようにローカル開発サーバーを構成します。- Chrome DevTools を開き、[Network] パネルでブロックされているリクエストを確認するか、[Issues] タブで詳細なヘッダー解析レポートを確認します。