

पब्लिश होने की तारीख: 16 नवंबर, 2026
Seznam, चेक गणराज्य की एक टेक्नोलॉजी कंपनी और आइडेंटिटी प्रोवाइडर है. इसकी सेवाएं, चेक गणराज्य की करीब 90% आबादी तक पहुंचती हैं. एक Seznam खाते का इस्तेमाल, seznam.cz, इसके सबडोमेन, और अलग से मौजूद डोमेन, जैसे कि mapy.com, sport.cz, और stream.cz पर मौजूद सेवाओं के लिए किया जा सकता है. ब्राउज़र इन साइटों को अलग-अलग रखते हैं. एक खाते को अब भी एक प्रॉडक्ट जैसा महसूस कराने के लिए, Seznam ने साइन-इन की प्रोसेस को पहले पक्ष के रीडायरेक्ट, Federated Credential Management (FedCM), और WebAuthn से जुड़े ऑरिजिन अनुरोधों के हिसाब से बनाया. डोमेन को कंसोलिडेट करने के बाद, साइन-इन पूरा होने की दर 84.5% हो गई. Chromium के अलावा अन्य ब्राउज़र में, यह दर 53% से बढ़कर 69% हो गई. साथ ही, Seznam के एक डोमेन पर बनाई गई पासकी, अन्य डोमेन पर भी काम करती है. कई डोमेन को मैनेज करने वाले डेवलपर और आइडेंटिटी आर्किटेक्ट, तीसरे पक्ष की कुकी पर निर्भर हुए बिना साइन-इन की प्रोसेस को एक जैसा बनाने के लिए, इन पैटर्न को लागू कर सकते हैं.
चुनौती: एक खाता, कई साइटें
मान लीजिए कि कोई व्यक्ति सुबह seznam.cz पर साइन इन करता है, वीकेंड की यात्रा की योजना बनाने के लिए mapy.com खोलता है, और दोपहर के खाने के समय sport.cz पर मैच का नतीजा देखता है. उस व्यक्ति के लिए, Seznam ही सब कुछ है. ब्राउज़र के लिए, ये तीन अलग-अलग साइटें हैं. इनमें से हर साइट अपनी कुकी, सेव किए गए पासवर्ड, और पासकी सेव रखती है.
Seznam पहले से ही एक ही जगह पर पुष्टि की सुविधा देता है. सेवाएं, उपयोगकर्ताओं को login.seznam.cz पर भेजती हैं. यहां लॉगिन टीम, Google साइन-इन, Bank iD, पासकी, और अन्य तरीकों को मैनेज करती है. इससे अलग-अलग सेवाओं को इन्हें मैनेज करने की ज़रूरत नहीं पड़ती. इस तरह, एक ही जगह पर डेटा इकट्ठा करने से,
रखरखाव की समस्या हल हो गई. तीन अन्य लोग बचे थे:
- साइट की सीमा पर सेशन खत्म हो जाते हैं.
login.seznam.czमें साइन इन करने से,sport.czमें साइन इन नहीं होता. बैकग्राउंड में किए जाने वाले ऐसे अनुरोध जो सेशन को शेयर कर सकते हैं, तीसरे पक्ष की कुकी पर निर्भर करते हैं. ये कुकी सिर्फ़ तब काम करती हैं, जब ब्राउज़र और उपयोगकर्ता की निजता सेटिंग उन्हें अनुमति देती हैं. - लॉगिन पेज पर दो पते हैं. पुराने समय से, लॉगिन करने का एक ही फ़ॉर्म
login.seznam.czऔर लेगसीlogin.szn.czपर काम करता है. दोनों एक ही बैकएंड शेयर करते हैं, लेकिन ब्राउज़र को दो साइटें दिखती हैं. इसलिए, एक साइट पर सेव किया गया पासवर्ड या पासकी, दूसरी साइट पर इस्तेमाल करने का विकल्प नहीं मिलता. - हर पासकी एक ही साइट के लिए होती है. पासकी, अपने रिलाइंग पार्टी आईडी (आरपी आईडी) से जुड़ी होती है. उपयोगकर्ता,
ucet.seznam.czऔरaccount.mapy.comपर पासकी मैनेज करते हैं. डिफ़ॉल्ट रूप से,mapy.comपर बनाई गई पासकी, Seznam के लॉगिन पेज पर काम नहीं करती.
यह फ़्रैगमेंटेशन, सबसे सही तरीके से काम नहीं कर रहा था. Seznam को स्प्लिट-डोमेन वाले तरीके में दो समस्याएं मिलीं:
- कुछ ब्राउज़र ने लेगसी
login.szn.czडोमेन पर कुकी मिटा दी हैं, क्योंकि उपयोगकर्ता इस पर कम ही जाते हैं. - सेशन से जुड़े सीक्रेट को अलग-अलग ऑरिजिन पर भेजने के लिए, कई जटिल रीडायरेक्ट की ज़रूरत होती थी.
Seznam, पहले पक्ष के कॉन्टेक्स्ट का इस्तेमाल करके, साइन-इन की स्थिति को हर सेवा पर लागू करना चाहता था. इससे, ब्राउज़र की किसी भी निजता सेटिंग के तहत यह काम करता रहेगा और उपयोगकर्ताओं को फिर से साइन इन नहीं करना पड़ेगा.
समाधान: एक बार साइन इन करें और सेशन जारी रखें
Seznam ने पुष्टि करने के लिए एक ही जगह रखी और नतीजे को वहां ले जाने पर ध्यान दिया जहां उपयोगकर्ता आगे जाता है. इस सेक्शन में बताई गई हर तकनीक, समस्या के एक हिस्से को हल करती है. साथ ही, हर तकनीक पहले पक्ष के कॉन्टेक्स्ट पर निर्भर करती है.
पहले पक्ष के रीडायरेक्ट की मदद से सेशन को हैंड ऑफ़ करना
उपयोगकर्ता के साइन इन करने के बाद, लॉगिन सेवा कुछ समय के लिए एक सीक्रेट बनाती है. इसे टिकट कहा जाता है. यह सर्वर-साइड स्टोरेज से सुरक्षित होता है. टॉप-लेवल रीडायरेक्ट, टिकट को टारगेट डोमेन पर ले जाता है. यहां बैकएंड, टिकट को लोकल सेशन कुकी से बदल देता है. हर हॉप एक सामान्य नेविगेशन होता है. इसलिए, बैकएंड हर कुकी को पहले पक्ष के कॉन्टेक्स्ट में सेट करता है. ज़्यादातर उपयोगकर्ताओं को इस बारे में पता नहीं चलता.
डीएनएस की एक जानकारी की मदद से, यह हैंडऑफ़ अलग-अलग डोमेन पर काम करता है. sport.cz जैसे हर सेवा डोमेन के लिए, Seznam एक login.sport.cz रिकॉर्ड बनाता है, जो सेंट्रल लॉगिन बैकएंड पर ले जाता है. login.sport.cz/ticket/TICKET को किया गया अनुरोध, लॉगिन बैकएंड तक पहुंचता है. हालांकि, इसे sport.cz होस्ट से पूरा किया जाता है. इसलिए, बैकएंड sport.cz के सभी डोमेन के लिए सेशन कुकी सेट कर सकता है.
Chrome DevTools के नेटवर्क पैनल में, चेन को देखा जा सकता है. लॉग सेव करें को चालू करें, साइन इन करें, और ticket के लिए फ़िल्टर करें.
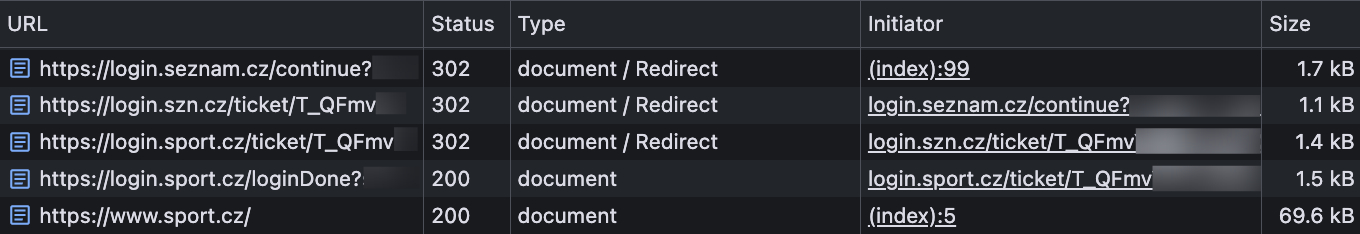
यहां दिए गए छोटे अनुरोध और जवाब, साइन इन करने वाले और sport.cz पर जाने वाले उपयोगकर्ता के लिए हर हॉप दिखाते हैं. पहले दो हॉप, उपयोगकर्ता को दोनों लॉगिन डोमेन में साइन इन कराते हैं. आखिरी चरण में, उन्हें सेवा में साइन इन किया जाता है.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
इनकी जगह ये डालें:
TICKET: लॉगिन सेवा से बनाया गया कम समय तक रहने वाला सीक्रेट.SESSION_ID: लोकल सेशन कुकी की वैल्यू.
उपयोगकर्ता से पूछने से पहले, सूचनाओं को कम करने वाले विकल्पों को आज़माएं
जब कोई व्यक्ति किसी लोकल सेशन के बिना Seznam की किसी सेवा पर पहुंचता है, तो वह सेवा ब्राउज़र को सेंट्रल लॉगिन पर रीडायरेक्ट कर सकती है. अगर कोई मान्य सेंट्रल सेशन मौजूद है, तो लॉगिन सेवा उसी टिकट को हैंडऑफ़ करती है और उपयोगकर्ता को साइन इन करके वापस भेजती है. अगर ऐसा नहीं होता है, तो ब्राउज़र फिर से साइन आउट हो जाता है. यह रीडायरेक्ट, टॉप-लेवल नेविगेशन है. इसलिए, यह ब्राउज़र में तीसरे पक्ष की कुकी की सेटिंग के बावजूद काम करता है.
सेवाएं, लॉगिन टीम की JavaScript लाइब्रेरी को भी एम्बेड करती हैं. लाइब्रेरी, खाते का एक जैसा इंटरफ़ेस उपलब्ध कराती है. साथ ही, जब कोई सेशन मौजूद नहीं होता है, तो यह फ़ॉलबैक सूची के ज़रिए काम करती है. इस सूची में, सबसे कम से लेकर सबसे ज़्यादा दिखने वाले विकल्प शामिल होते हैं:
- लाइब्रेरी, सेवा के लॉगिन सबडोमेन से क्वेरी करती है, ताकि यह पता लगाया जा सके कि कोई सेशन मौजूद है या नहीं.
- अगर कोई स्थानीय सेशन मौजूद नहीं है, तो लाइब्रेरी
login.seznam.czको क्रेडेंशियल वाला अलग-अलग डोमेन से अनुरोध भेजती है. - अगर वह अनुरोध पूरा नहीं होता है, तो लाइब्रेरी, FedCM का इस्तेमाल करती है.
- अगर अपने-आप साइन इन होने का कोई विकल्प काम नहीं करता है, तो Seznam से साइन इन करें बटन पर क्लिक करने से, पॉप-अप में सेंट्रल लॉगिन खुलता है या पेज रीडायरेक्ट होता है.
sport.cz को पहली जांच इस तरह दिखती है:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
अगर उस अनुरोध से कोई सेशन नहीं मिलता है, तो लाइब्रेरी, सेंट्रल लॉगिन डोमेन को आज़माती है:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
दूसरा अनुरोध सिर्फ़ तब काम करता है, जब ब्राउज़र तीसरे पक्ष की कुकी को अनुमति देता है और एंडपॉइंट को क्रेडेंशियल के साथ क्रॉस-ऑरिजिन रिसॉर्स शेयरिंग (सीओआरएस) के लिए कॉन्फ़िगर किया गया हो. जब वह अनुरोध पूरा नहीं हो पाता, तो FedCM काम करना शुरू कर देता है. FedCM और Seznam की केस स्टडी में बताया गया है कि Seznam, बाहरी पार्टनर के साथ FedCM का इस्तेमाल कैसे करता है. Seznam की अपनी सेवाओं पर भी यही तरीका लागू होता है.
Related Origin Requests की मदद से, अलग-अलग डोमेन पर एक ही पासकी शेयर करना
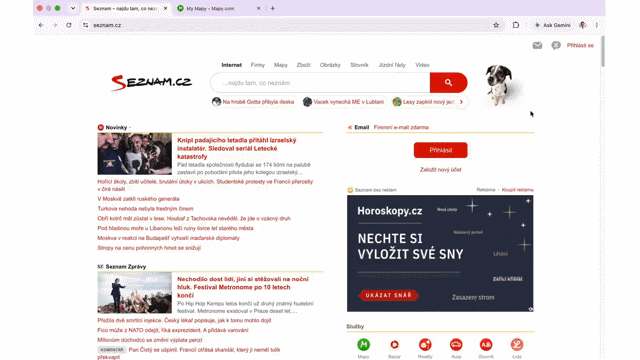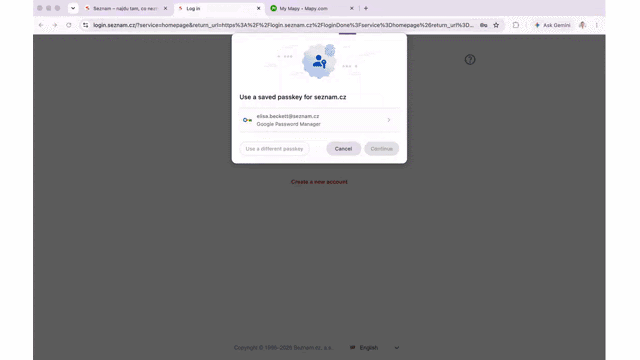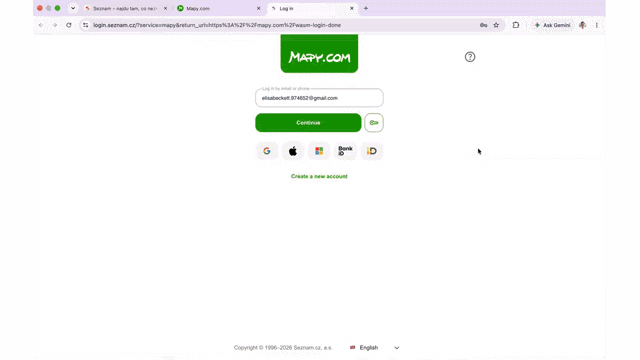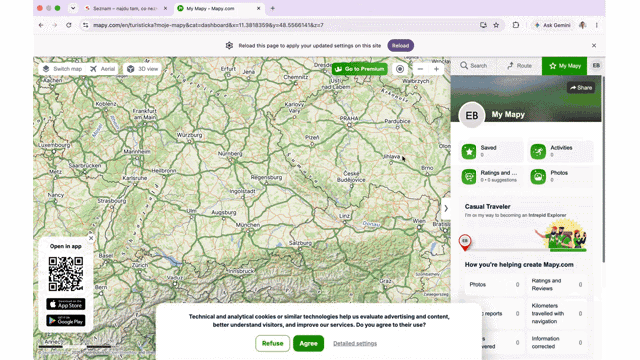
seznam.cz पर साइन इन करने और Seznam के सभी डोमेन पर सेशन और पासकी का फिर से इस्तेमाल करने के लिए.उपयोगकर्ता अपने Seznam खाते में पासकी बनाते और मैनेज करते हैं. यह खाता ucet.seznam.cz और account.mapy.com पर चलता है. Seznam ने एक नियम सेट किया है: हर पासकी, seznam.cz को अपने आरपी आईडी के तौर पर इस्तेमाल करती है. इससे कोई फ़र्क़ नहीं पड़ता कि उसे किस खाते से बनाया गया है. किसी भी ऑरिजिन पर बनाई गई पासकी, login.seznam.cz पर काम करती है.
ucet.seznam.cz के लिए, यह सेटअप स्टैंडर्ड WebAuthn है. इसकी वजह यह है कि सबडोमेन, अपने पैरंट डोमेन को आरपी आईडी के तौर पर इस्तेमाल कर सकता है. account.mapy.com एक अलग साइट है. इसलिए, ब्राउज़र आम तौर पर seznam.cz को इसके आरपी आईडी के तौर पर अस्वीकार कर देता है. Related Origin Requests
remove that block. Seznam, seznam.cz पर एक /.well-known/webauthn फ़ाइल पब्लिश करता है. इसमें उन ऑरिजिन की सूची होती है जिन्हें इसके आरपी आईडी का इस्तेमाल करने की अनुमति है:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
जब account.mapy.com, WebAuthn को कॉल करता है, तो ब्राउज़र फ़ाइल को फ़ेच करता है, सूची में ऑरिजिन ढूंढता है, और जारी रखता है. इसके लिए, वह रिलाइंग पार्टी के इस कॉन्फ़िगरेशन का इस्तेमाल करता है:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
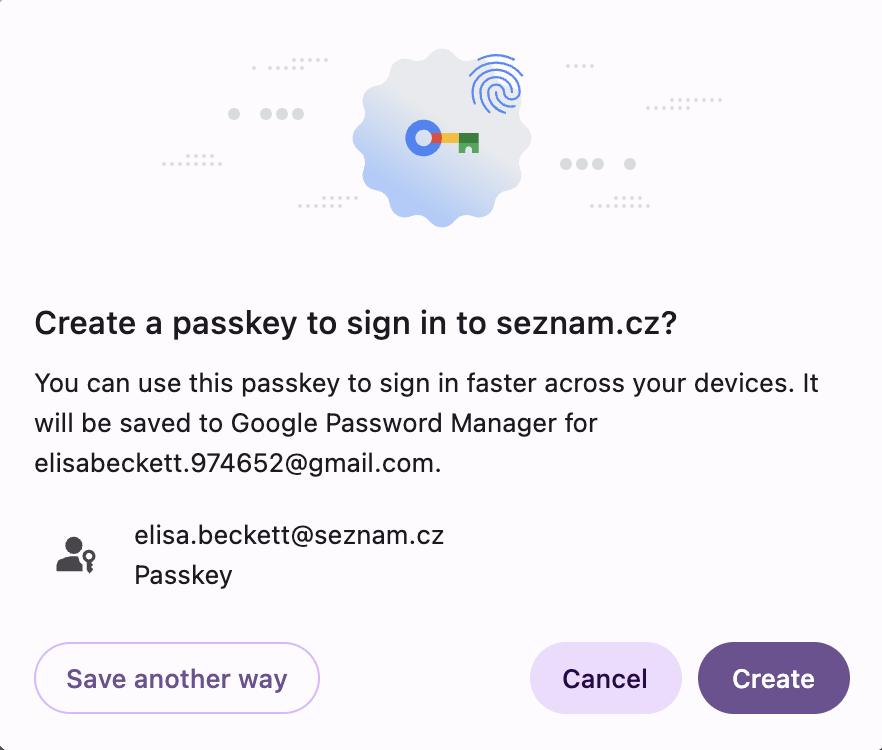
seznam.cz रिलाइंग पार्टी आईडी के लिए, मिलते-जुलते ऑरिजिन पर पासकी बनाई जा रही है.Chrome, इस फ़ाइल से ज़्यादा से ज़्यादा पांच इफ़ेक्टिव टॉप-लेवल डोमेन प्लस वन (ईटीएलडी+1) लेबल प्रोसेस करता है और बाकी को अनदेखा कर देता है. Seznam जैसी कंपनी के लिए, जिसके पास कई डोमेन हैं, पांच लेबल की सीमा एक समस्या लग रही थी. हालांकि, ऐसा नहीं था. सूची में सिर्फ़ उन ऑरिजिन को शामिल करना ज़रूरी है जो पासकी बनाते या मैनेज करते हैं. अन्य सेवाएं, उपयोगकर्ताओं को सेंट्रल लॉगिन के ज़रिए साइन इन कराती हैं.
उन ब्राउज़र के लिए फ़ॉलबैक रखें जिनमें मिलते-जुलते ऑरिजिन के अनुरोधों की सुविधा नहीं है
Seznam ने जब यह साइन-इन फ़्लो बनाया था, तब हर ब्राउज़र में मिलते-जुलते ऑरिजिन के अनुरोध उपलब्ध नहीं थे. इसलिए, लॉगिन पेज पर क्रॉस-ऑरिजिन iframe में WebAuthn का भी इस्तेमाल किया जाता है.
साइन-इन पेज पर, iframe जारी रखें के बगल में मौजूद छोटा बटन होता है. उपयोगकर्ताओं को एक बटन दिखता है. उन्हें यह नहीं दिखता कि इसे किसी दूसरे ऑरिजिन से लोड किया गया है.
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
iframe, login.seznam.cz से एक छोटा दस्तावेज़ लोड करता है. इसमें एक <button> एलिमेंट और एक छोटी स्क्रिप्ट होती है. दस्तावेज़ login.seznam.cz पर चलता है. इसलिए, यह मिलते-जुलते ऑरिजिन के अनुरोधों के बिना, seznam.cz को आरपी आईडी के तौर पर इस्तेमाल कर सकता है. भले ही, इसे login.szn.cz में एम्बेड किया गया हो. इस प्रोसेस में तीन चरण होते हैं:
- पैरंट पेज,
postMessage()के साथ iframe को अनुरोध के विकल्प भेजता है. - उपयोगकर्ता, बटन पर क्लिक करता है और iframe,
navigator.credentials.get()को कॉल करता है. - iframe,
postMessage()के साथ क्रेडेंशियल या गड़बड़ी को पैरंट पेज पर दिखाता है.
दोनों पक्ष, हर मैसेज के भेजने वाले की जानकारी की जांच करते हैं. iframe दस्तावेज़ यह भी तय करता है कि कौनसे पेज इसे एम्बेड कर सकते हैं:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
डिजिटल ऐसेट लिंक की मदद से, सेव किए गए पासवर्ड शेयर करना
पासकी, फ़्रैगमेंटेशन की समस्या का सिर्फ़ आधा हिस्सा थीं. सेव किए गए पासवर्ड दोनों लॉगिन डोमेन पर दिखें, इसके लिए हिस्सा लेने वाला हर डोमेन, delegate_permission/common.get_login_creds संबंध वाली एक ही /.well-known/assetlinks.json फ़ाइल पब्लिश करता है. डिजिटल ऐसेट लिंक के साथ काम करने वाले पासवर्ड मैनेजर, इन डोमेन को एक-दूसरे से जुड़े हुए मानते हैं. साथ ही, हर डोमेन पर सेव किए गए एक जैसे पासवर्ड इस्तेमाल करने का विकल्प देते हैं.
असर: साइन-इन करने की प्रोसेस को पूरा करने की दर में बढ़ोतरी और अलग-अलग डोमेन पर एक ही पासकी का इस्तेमाल
आंकड़ों से पूरी कहानी का पता नहीं चलता. बाकी का हिस्सा, उपयोगकर्ताओं, सेवा टीमों, और लॉगिन टीम के लिए सेटअप के काम करने के तरीके में दिखता है:
- उपयोगकर्ता एक बार साइन इन करते हैं और आम तौर पर, Seznam की अगली सेवा खोलने पर वे पहले से ही साइन इन होते हैं.
mapy.comपर अपना खाता मैनेज करते समय बनाई गई पासकी, Seznam के लॉगिन पेज पर काम करती है. - सेवा देने वाली टीमें, लॉगिन लाइब्रेरी जोड़ती हैं. इससे उन्हें Google साइन-इन, Bank iD, पासकी, और FedCM की सुविधा मिलती है. इसके लिए, उन्हें इनमें से किसी भी सुविधा को बनाने या मैनेज करने की ज़रूरत नहीं पड़ती.
- लॉगिन टीम, साइन-इन से जुड़े बदलावों को एक ही बार में और एक ही जगह पर लागू करती है. मुख्य सेशन के पाथ, तीसरे पक्ष की कुकी पर निर्भर नहीं होते. इसलिए, जब कोई ब्राउज़र या उपयोगकर्ता तीसरे पक्ष की कुकी को ब्लॉक करता है, तब भी वे पहले की तरह ही काम करते हैं.
रिलेटेड ऑरिजिन रिक्वेस्ट को अपनी जगह बनाने के लिए, हेडलाइन कन्वर्ज़न नंबर को बदलने की ज़रूरत नहीं पड़ी. पासकी की सुविधा लॉन्च होने के बाद, Chromium पर साइन इन करने की दर 87.1% पर बनी रही और इसमें कोई गिरावट नहीं आई. लॉगिन करने वाले सभी उपयोगकर्ताओं में से, पूरा होने की दर 82.0% थी, जो जून की बेसलाइन 81.4% से थोड़ी ज़्यादा है. लॉगिन डोमेन को login.seznam.cz पर कंसोलिडेट करने के बाद, सितंबर तक लक्ष्य पूरा होने की अडजस्ट की गई दर 84.5% तक पहुंच गई. Chromium के अलावा अन्य ब्राउज़र में, साइन-इन करने वाले उपयोगकर्ताओं की संख्या 53% से बढ़कर 69% हो गई. ऐसा इसलिए हुआ, क्योंकि ज़्यादातर प्रोसेस पहले-पक्ष की और साफ़ तौर पर दिखने वाली हो गई.
हालांकि, सबसे बड़ा फ़ायदा आर्किटेक्चर से जुड़ा है. उपयोगकर्ता उस डोमेन पर पासकी बना सकते हैं जहां वे अपना खाता मैनेज करते हैं. साथ ही, वे उस डोमेन पर पासकी का इस्तेमाल कर सकते हैं जहां वे साइन इन करते हैं. इस वजह से, Seznam को पुष्टि करने की बेहतर सुविधा के लिए, काम करने वाले लॉगिन को बदलने की ज़रूरत नहीं है. इसके अलावा, उसे अलग-अलग अनुभव के लिए, पुष्टि करने वाले बेहतर तरीके को बदलने की भी ज़रूरत नहीं है. एक आरपी आईडी की मदद से, प्रॉडक्ट को सभी सेवाओं पर लगातार इस्तेमाल किया जा सकता है. इसके लिए, किसी को भी हर बार नई साइट पर जाने पर नए क्रेडेंशियल को रजिस्टर करने की ज़रूरत नहीं पड़ती.
टीमों के लिए तकनीकी जानकारी
इस सिस्टम को बनाते समय, Seznam को ऐसी बातें पता चलीं जो एक से ज़्यादा डोमेन चलाने वाली किसी भी कंपनी पर लागू होती हैं.
- टॉप-लेवल नेविगेशन पर बनाएं: अपने बेसलाइन सेशन हैंडऑफ़ के तौर पर, पहले पक्ष के रीडायरेक्ट का इस्तेमाल करें. साथ ही, क्रेडेंशियल वाले
fetch()अनुरोधों और FedCM को प्रोग्रेसिव ऑप्टिमाइज़ेशन के तौर पर सबसे ऊपर लेयर करें. - हर सर्विस डोमेन को लॉगिन सबडोमेन दें:
login.SERVICE_DOMAINडीएनएस रिकॉर्ड को सेंट्रल ऑथेंटिकेशन बैकएंड पर ले जाएं, ताकि एक सर्वर किसी भी डोमेन के लिए पहले पक्ष की कुकी सेट कर सके. - उपयोगकर्ताओं के पासकी बनाने से पहले, एक आरपी आईडी चुनें: हर पासकी को एक मुख्य आरपी आईडी से बाइंड करें. साथ ही,
/.well-known/webauthnमें सिर्फ़ उन ऑरिजिन को शामिल करें जो पासकी बनाते हैं या उनकी पुष्टि करते हैं. इससे, Chrome के पांच लेबल की सीमा का पालन किया जा सकेगा. - ऐसे ब्राउज़र के लिए प्लान बनाएं जिनमें मिलते-जुलते ऑरिजिन के अनुरोधों की सुविधा नहीं है:
publickey-credentials-getअनुमतियों से जुड़ी नीति के टोकन के साथ क्रॉस-ऑरिजिन iframe को एम्बेड करें. इससे, आरपी आईडी मैच न होने परSecurityErrorअपवाद दिखाने वाले ब्राउज़र, अब भी उन्हीं पासकी का इस्तेमाल कर सकते हैं. - iframe को सुरक्षा सीमा के तौर पर इस्तेमाल करें: हर
event.originpostMessage()कॉल परorigin,crossOrigin, औरtopOriginकी पुष्टि करने के लिए, कॉन्टेंट की सुरक्षा के लिए नीति (सीएसपी)frame-ancestorsडायरेक्टिव का इस्तेमाल करके, एंबेड करने वालों पर पाबंदी लगाएं. साथ ही, सर्वर परclientDataJSONमें iframe में पासकी इस्तेमाल करने से जुड़ी गाइड का पालन करें.
आगे क्या करना है
Seznam के सभी डोमेन पर पासकी काम करती हैं. इसलिए, वह WebAuthn इमीडिएट मीडिएशन जैसी सुविधाओं को एक्सप्लोर कर रहा है, ताकि साइन-इन करने की प्रोसेस को आसान बनाया जा सके. साथ ही, पहले पक्ष के कॉन्टेक्स्ट में पुष्टि की सुविधा को बनाए रखा जा सके.