

公開日: 2026 年 11 月 16 日
Seznam は、チェコの人口の約 90% にサービスを提供しているチェコのテクノロジー企業であり、ID プロバイダです。1 つの Seznam アカウントは、seznam.cz、そのサブドメイン、mapy.com、sport.cz、stream.cz などのスタンドアロン ドメインのサービス全体で機能します。ブラウザはこれらのサイトを区別します。1 つのアカウントを 1 つのプロダクトのように感じられるように、Seznam はファーストパーティ リダイレクト、Federated Credential Management(FedCM)、WebAuthn 関連オリジン リクエストを中心にログインを構築しました。その結果、ドメイン統合後のログイン完了率は 84.5% に調整され(Chromium 以外のブラウザでは 53% から 69% に上昇)、1 つの Seznam ドメインで作成されたパスキーが他のドメインでも機能するようになりました。複数のドメインを運用するデベロッパーや ID アーキテクトは、これらの同じパターンを適用して、サードパーティ Cookie に依存せずにログインを統合できます。
課題: 1 つのアカウント、複数のサイト
たとえば、あるユーザーが午前中に seznam.cz にログインし、mapy.com を開いて週末の旅行を計画し、昼食時に sport.cz で試合結果を確認したとします。その人にとっては、すべてが Seznam です。ブラウザにとって、これらは 3 つの無関係なサイトであり、それぞれが独自の Cookie、保存されたパスワード、パスキーを保持します。
Seznam はすでに 1 か所で認証を処理していました。サービスはユーザーを login.seznam.cz に送信します。ログインチームは Google ログイン、Bank iD、パスキーなどの方法を管理しているため、個々のサービスで管理する必要はありません。この一元化により、メンテナンスの問題が解決されました。残りの 3 つは次のとおりです。
- セッションはサイトの境界で停止します。
login.seznam.czにログインしても、sport.czにはログインされません。セッションを共有する可能性のあるバックグラウンド リクエストはサードパーティ Cookie に依存しており、ブラウザとユーザーのプライバシー設定で許可されている場合にのみ機能します。 - ログインページに 2 つのアドレスがある。歴史的な理由から、同じログイン フォームが
login.seznam.czと以前のlogin.szn.czで実行されます。どちらもバックエンドを共有していますが、ブラウザは 2 つのサイトを認識するため、一方に保存されたパスワードまたはパスキーはもう一方では提供されません。 - 各パスキーは 1 つのサイトに属します。パスキーは、リライング パーティ ID(RP ID)にバインドされます。ユーザーは
ucet.seznam.czとaccount.mapy.comでパスキーを管理します。デフォルトでは、mapy.comで作成されたパスキーは Seznam のログインページでは機能しません。
この断片化は、良く言っても実用的ではありませんでした。Seznam は、ドメイン分割アプローチに 2 つの具体的な問題があることを発見しました。
- 一部のブラウザでは、ユーザーが以前の
login.szn.czドメインにアクセスする頻度が低いため、Cookie が消去されていました。 - セッション関連のシークレットをオリジン間で伝播するには、複数の複雑なリダイレクトが必要でした。
Seznam は、ファーストパーティのコンテキストを通じてログイン状態をすべてのサービスに引き継ぎ、ブラウザのプライバシー設定に関係なく動作し、ユーザーが再度ログインする必要がないようにしたいと考えていました。
解決策: 1 回ログインしてセッションを継続する
Seznam は、認証を行う場所を 1 つにまとめ、ユーザーが次に移動する場所に結果を移動することに重点を置きました。このセクションの各手法は、問題の一部を処理し、それぞれがファーストパーティのコンテキストに依存しています。
ファーストパーティ リダイレクトでセッションを引き継ぐ
ユーザーがログインすると、ログイン サービスは、サーバーサイド ストレージを基盤とする有効期間の短いシークレット(チケット)を作成します。最上位のリダイレクトにより、チケットがターゲット ドメインに転送され、バックエンドがチケットをローカル セッション Cookie と交換します。各ホップは通常のナビゲーションであるため、バックエンドはファーストパーティのコンテキストですべての Cookie を設定します。ほとんどのユーザーは、この処理が行われていることに気付きません。
このハンドオフを、関連性のないドメイン間で機能させるには、DNS の詳細が 1 つ必要です。Seznam は、sport.cz などのサービス ドメインごとに、中央ログイン バックエンドを指す login.sport.cz レコードを作成します。login.sport.cz/ticket/TICKET へのリクエストはログイン バックエンドに到達しますが、sport.cz ホストから提供されるため、バックエンドはすべての sport.cz にセッション Cookie を設定できます。
このチェーンは、Chrome DevTools の [Network] パネルで確認できます。[Preserve log] をオンにしてログインし、ticket でフィルタします。
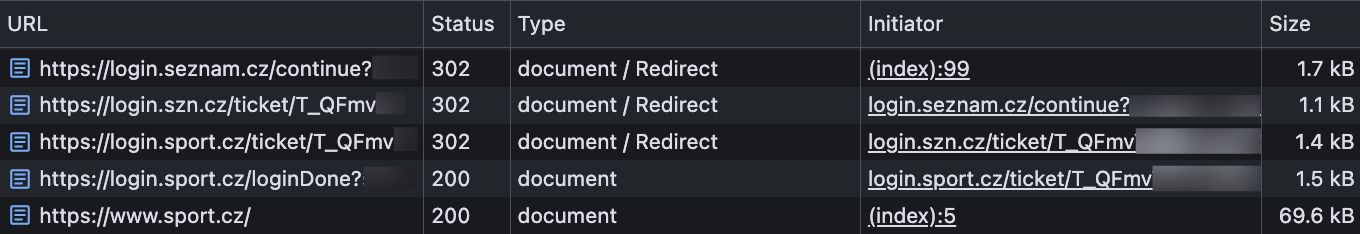
次の省略されたリクエストとレスポンスは、ログインして sport.cz に進むユーザーの各ホップを示しています。最初の 2 つのホップで、ユーザーは両方のログイン ドメインにログインします。最後のステップで、ユーザーがサービスにログインします。
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
次のように置き換えます。
TICKET: ログイン サービスによって作成された有効期間の短いシークレット。SESSION_ID: ローカル セッション Cookie の値。
お客様に尋ねる前に、静かなオプションを試す
ユーザーがローカル セッションなしで Seznam サービスにアクセスすると、サービスはブラウザを中央ログインにリダイレクトできます。有効な中央セッションが存在する場合、ログイン サービスは同じチケットのハンドオフを実行し、ユーザーをログインした状態に戻します。そうでない場合、ブラウザはログアウトされた状態に戻ります。このリダイレクトはトップレベルのナビゲーションであるため、ブラウザのサードパーティ Cookie の設定に関係なく機能します。
サービスには、ログインチームの JavaScript ライブラリも埋め込まれています。このライブラリは一貫したアカウント インターフェースを提供します。セッションがまだ存在しない場合は、表示が最も少ないものから最も多いものへとフォールバック リストを介して機能します。
- ライブラリは、サービスの独自のログイン サブドメインにクエリを実行して、セッションが存在するかどうかを確認します。
- ローカル セッションが存在しない場合、ライブラリは認証情報付きのクロスオリジン リクエストを
login.seznam.czに送信します。 - このリクエストが失敗すると、ライブラリは FedCM にフォールバックします。
- 自動オプションが成功しなかった場合、[Sign in with Seznam] ボタンをクリックすると、ポップアップで中央ログインが開くか、ページがリダイレクトされます。
sport.cz では、最初のチェックは次のようになります。
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
このリクエストでセッションが見つからない場合、ライブラリは中央ログイン ドメインを試します。
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
2 番目のリクエストは、ブラウザがサードパーティ Cookie を許可し、エンドポイントが認証済みのクロスオリジン リソース シェアリング(CORS)用に構成されている場合にのみ機能します。このリクエストが失敗すると、FedCM が引き継ぎます。FedCM と Seznam のケーススタディでは、Seznam が外部パートナーと FedCM を使用する方法について説明しています。同じアプローチは、Seznam 独自のサービスにも適用されます。
関連オリジン リクエストを使用してドメイン間で 1 つのパスキーを共有する
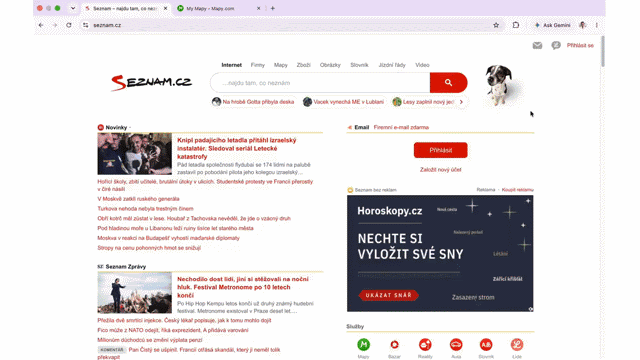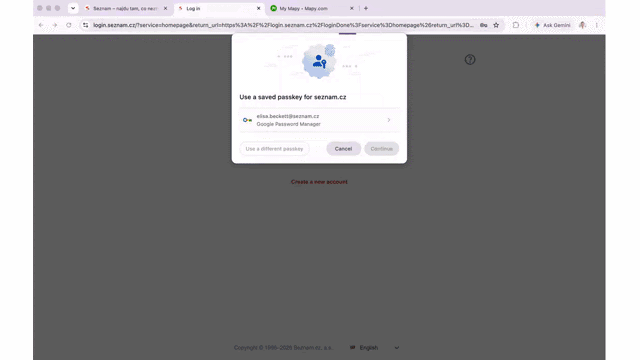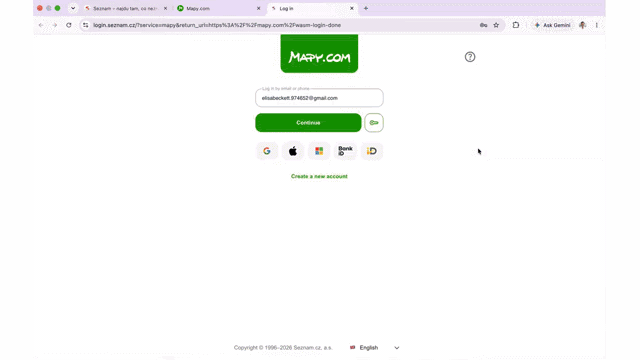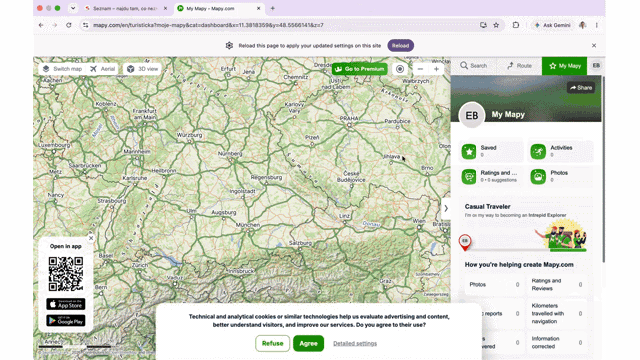
seznam.cz でログインし、Seznam ドメイン間でセッションとパスキーを再利用する。ユーザーは、ucet.seznam.cz と account.mapy.com で実行される Seznam アカウントでパスキーを作成して管理します。Seznam は、どのアカウント オリジンで作成されたかに関係なく、すべてのパスキーで RP ID として seznam.cz を使用するというルールを 1 つ設定しました。どちらかのオリジンで作成されたパスキーは login.seznam.cz で機能します。
ucet.seznam.cz の場合、サブドメインは親ドメインを RP ID として使用できるため、この設定は標準の WebAuthn です。account.mapy.com は別のサイトであるため、ブラウザは通常、RP ID として seznam.cz を拒否します。関連するオリジン リクエストでそのブロックを削除します。Seznam は、RP ID の使用を許可されたオリジンを一覧表示する /.well-known/webauthn ファイルを seznam.cz で公開しています。
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
account.mapy.com が次の証明書利用者構成で WebAuthn を呼び出すと、ブラウザはファイルを取得し、リストでオリジンを見つけて続行します。
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
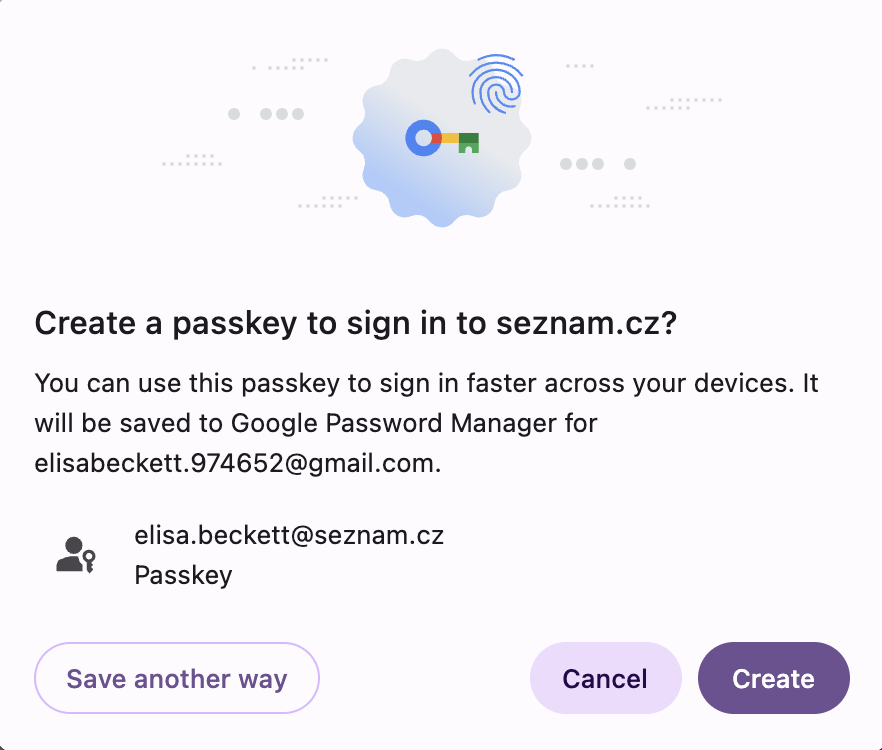
seznam.cz 証明書利用者 ID の関連オリジンにパスキーを作成しています。Chrome は、このファイルから最大 5 つの有効なトップレベル ドメイン + 1(eTLD+1)ラベルを処理し、残りは無視します。Seznam のように多くのドメインを持つ企業にとって、5 つのラベル制限は問題のように思えましたが、実際にはそうではありませんでした。パスキーを作成または管理するオリジンのみをリストに含める必要があります。他のサービスは、中央ログインを介してユーザーをログインさせます。
関連オリジン リクエストに対応していないブラウザ用のフォールバックを維持する
Seznam がこのログインフローを構築したとき、関連オリジン リクエストはすべてのブラウザで利用できなかったため、ログインページではクロスオリジン iframe 内の WebAuthn も使用しています。
ログインページでは、iframe は [続行] の横にある小さな鍵ボタンです。ユーザーにボタンが表示されます。別のオリジンから読み込まれていることはわかりません。
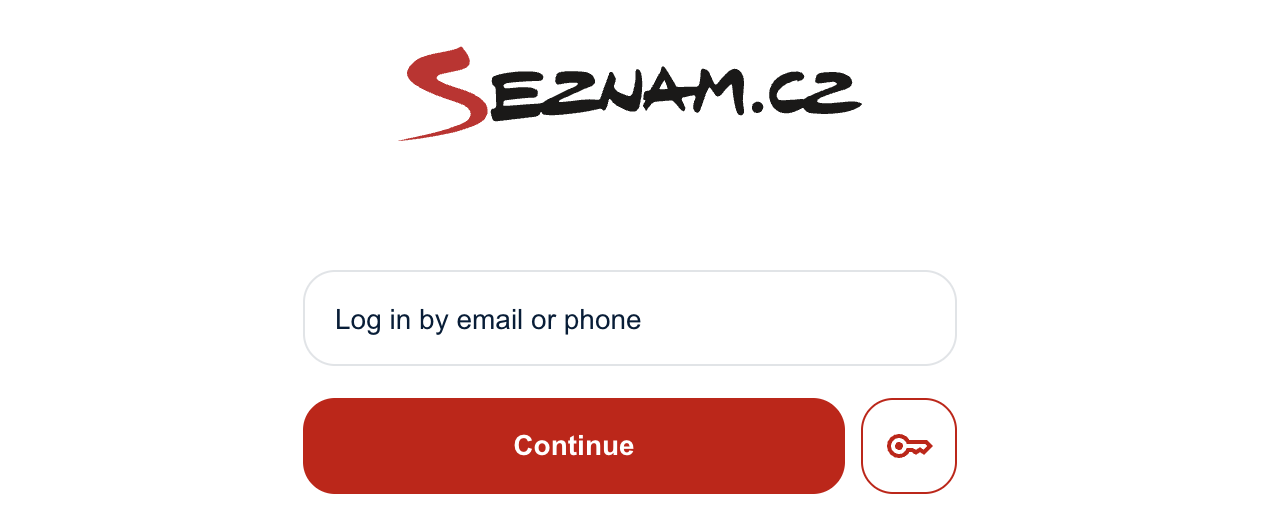
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
iframe は、<button> 要素と短いスクリプトを含む最小限のドキュメントを login.seznam.cz から読み込みます。ドキュメントは login.seznam.cz で実行されるため、login.szn.cz に埋め込まれている場合でも、関連オリジン リクエストなしで seznam.cz を RP ID として使用できます。このフローには、次の 3 つのステップがあります。
- 親ページは、
postMessage()を使用してリクエスト オプションを iframe に送信します。 - ユーザーが鍵ボタンをクリックすると、iframe が
navigator.credentials.get()を呼び出します。 - iframe は、
postMessage()を使用して認証情報またはエラーを親ページに返します。
両側で、すべてのメッセージの送信者の送信元が確認されます。iframe ドキュメントでは、埋め込み可能なページも制限されます。
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Digital Asset Links で保存したパスワードを共有する
パスキーは、断片化の問題の半分にすぎませんでした。保存したパスワードを両方のログイン ドメインに表示するには、参加しているすべてのドメインが、delegate_permission/common.get_login_creds 関係を持つ同じ /.well-known/assetlinks.json ファイルを公開します。Digital Asset Links をサポートするパスワード マネージャーは、これらのドメインを関連ドメインとして認識し、それぞれに同じ保存済みパスワードを提供します。
影響: ログイン完了率の向上と、ドメイン間で 1 つのパスキーを使用可能
数字はストーリーの一部を語っています。残りの部分は、ユーザー、サービスチーム、ログインチームの設定方法に示されています。
- ユーザーは 1 回ログインすると、通常は次の Seznam サービスを開いたときにすでにログインしています。
mapy.comでアカウントを管理しているときに作成したパスキーは、Seznam のログインページで機能します。 - サービスチームは、ログイン ライブラリを追加することで、Google ログイン、Bank iD、パスキー、FedCM を構築または維持することなく利用できます。
- ログインチームは、ログインの変更を 1 か所で 1 回リリースします。メイン セッションのパスはサードパーティ Cookie に依存しないため、ブラウザまたはユーザーがサードパーティ Cookie をブロックしても同じように動作します。
関連するオリジン リクエストは、ヘッドライン コンバージョン数を移動して場所を確保する必要はありませんでした。パスキーのリリース後数週間、Chromium でのログイン成功率は 87.1% を維持し、低下することはありませんでした。ログイン ユーザー全体での完了率は 82.0% で、6 月のベースラインである 81.4% をわずかに上回りました。ログイン ドメインが login.seznam.cz に統合された後、調整後の完了率は 9 月までに 84.5% に達しました。Chromium 以外のブラウザでは、ジャーニーの多くがファースト パーティになり、可視化されたことで、ログインを完了した識別可能なユーザーの割合が 53% から 69% に増加しました。
しかし、永続的なメリットはアーキテクチャにあります。ユーザーは、アカウントを管理するドメインでパスキーを作成し、ログインするドメインで使用できます。その結果、Seznam は、強力な認証のために機能するログインをトレードオフする必要がなくなりました。また、断片化されたエクスペリエンスのために強力な認証システムをトレードオフする必要もなくなりました。1 つの RP ID を使用すると、サイトの境界を越えるたびに新しい認証情報を登録するよう求められることなく、サービス間でプロダクトを継続的に使用できます。
チーム向けの技術的な分析情報
このシステムを構築する過程で、Seznam は複数のドメインを運営するすべての企業に適用できる教訓を得ました。
- トップレベル ナビゲーションを基盤とする: ファーストパーティ リダイレクトをベースラインのセッション ハンドオフとして使用し、認証情報付きの
fetch()リクエストと FedCM を段階的な最適化として重ねます。 - すべてのサービス ドメインにログイン サブドメインを付与する:
login.SERVICE_DOMAINDNS レコードが中央認証バックエンドを指すようにして、1 つのサーバーが任意のドメインにファーストパーティ Cookie を設定できるようにします。 - ユーザーがパスキーを作成する前に 1 つの RP ID を選択する: すべてのパスキーを 1 つのプライマリ RP ID にバインドし、パスキーを作成または検証するオリジンのみを
/.well-known/webauthnにリストして、Chrome の 5 ラベルの上限を超えないようにします。 - 関連オリジン リクエストのないブラウザの計画:
publickey-credentials-get権限ポリシートークンを含むクロスオリジン iframe を埋め込み、RP ID が一致しない場合にSecurityError例外をスローするブラウザでも同じパスキーを使用できるようにします。 - iframe をセキュリティ境界として扱う:
postMessage()呼び出しごとにevent.originを確認し、コンテンツ セキュリティ ポリシー(CSP)のframe-ancestorsディレクティブで埋め込み元を制限します。また、iframe 内のパスキーのガイドに沿って、サーバー上のclientDataJSONでorigin、crossOrigin、topOriginを検証します。
次のステップ
Seznam は、ドメイン間でパスキーを機能させることで、WebAuthn の即時メディエーションなどの機能を検討し、ファーストパーティのコンテキストで認証を維持しながら、ログインを簡素化しています。