


Publicado em: 23 de setembro de 2026
Os apps da Web modernos são cada vez mais complexos, integrando scripts de terceiros e, às vezes, código gerado dinamicamente por IA generativa. Embora essas integrações sejam eficientes, elas aumentam significativamente o risco de exfiltração de dados. Para lidar com esse risco, o Chrome 152 apresenta as listas de permissões de conexão, um novo mecanismo de segurança que permite criar um sandbox de rede rigoroso para seus documentos e workers.
O desafio de proteger a comunicação de rede
Você precisa de controle explícito sobre os endpoints com que suas páginas se comunicam para gerenciar dependências e proteger a arquitetura do site. Scripts maliciosos ou códigos gerados por IA com alucinações podem ignorar as verificações no nível do app para enviar informações sensíveis a servidores não autorizados.
Embora a Política de Segurança de Conteúdo (CSP) seja uma ferramenta poderosa para controlar o que uma página pode carregar e executar, ela não foi projetada para restringir onde uma página se comunica. O CSP categoriza as solicitações em tipos específicos, o que introduz uma granularidade excessiva quando você só precisa de um limite de rede amplo. Além disso, a CSP não abrange todas as APIs da plataforma da Web, omitindo mecanismos como pré-busca de DNS, navegações, WebRTC e muito mais.
O que são listas de permissão de conexão?
As listas de permissões de conexão resolvem esses riscos tornando o navegador o guardião de todas as conexões de rede originadas da sua página. Eles oferecem uma abordagem direta e simplificada para gerenciar solicitações de rede explícitas iniciadas usando Fetch e outras APIs de plataforma da Web.
Ao enviar um cabeçalho de resposta HTTP Connection-Allowlist, você especifica os padrões do URL exatos permitidos para todas as comunicações de rede. Isso aplica um
firewall de negação por padrão no nível do framework. Antes de estabelecer qualquer conexão,
o navegador verifica o destino em relação à sua lista de permissões e o bloqueia no
nível da rede se não houver correspondência.
Como usar listas de permissões de conexão
A política usa a sintaxe padronizada URLPattern para definir endpoints
permitidos. Essa política é separada para cada contexto de janela ou worker.
Configuração básica
É possível usar o token response-origin para adicionar dinamicamente à lista de permissões a origem de onde a resposta é exibida, além de qualquer endpoint de API específico.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Como lidar com redirecionamentos e WebRTC
Por padrão, as listas de permissões de conexão bloqueiam todos os redirecionamentos e conexões WebRTC. Se uma lista de permissões for aplicada, qualquer solicitação que resulte em um redirecionamento será bloqueada, a menos que você ative explicitamente.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
Como denunciar violações
Para monitorar possíveis falhas sem interromper o serviço, implante o
recurso no modo somente relatório. Isso analisa a política e envia relatórios de violação para um endpoint de API especificado da API Reporting sem bloquear as conexões. Configure
também o cabeçalho de resposta HTTP Reporting-Endpoints para mapear o
nome do endpoint escolhido para um URL real.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Principais casos de uso
As listas de permissões de conexão são projetadas para ambientes dinâmicos ou de alta segurança. Eles são especialmente úteis para:
- Proteção da IA generativa: se o app da Web executar código gerado ou não confiável (como interfaces geradas com IA ou sandboxes de desenvolvimento), será possível impedir que esse código exfiltre dados para domínios externos.
- Supervisão de terceiros: ao incorporar scripts ou jogos de navegador de terceiros, você pode garantir que eles não enviem dados para servidores não autorizados, mesmo que sejam comprometidos.
- Proteções arquitetônicas: é possível aplicar um limite de rede estrito em partes sensíveis do app, garantindo que a comunicação só ocorra com os back-ends aprovados.
Esse recurso pode ser usado como um aprimoramento progressivo para uma configuração atual baseada na Política de Segurança de Conteúdo (CSP, na sigla em inglês).
Testar listas de permissões de conexão
O recurso de listas de permissões de conexão está oficialmente disponível a partir do Chrome 152. Para começar a proteger seus aplicativos da Web hoje mesmo, adicione o cabeçalho às respostas do servidor.
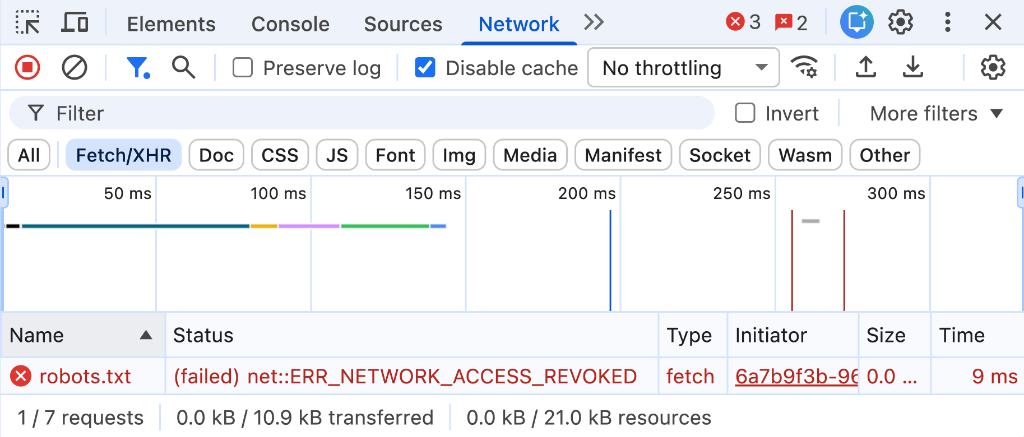
Para testar sua configuração durante o desenvolvimento:
- Configure o servidor de desenvolvimento local para enviar o cabeçalho de resposta HTTP
Connection-Allowlist. - Abra o Chrome DevTools e verifique se há solicitações bloqueadas no painel Rede ou acesse a guia Problemas para ver relatórios detalhados de análise de cabeçalho.