

게시일: 2026년 11월 16일
Seznam은 체코 인구의 약 90% 가 사용하는 서비스를 제공하는 체코의 기술 회사이자 ID 공급업체입니다. 하나의 Seznam 계정은 seznam.cz, 하위 도메인, 독립형 도메인(예: mapy.com, sport.cz, stream.cz)의 서비스 전반에서 작동합니다. 브라우저는 이러한 사이트를 분리합니다. 하나의 계정이 여전히 하나의 제품처럼 느껴지도록 Seznam은 퍼스트 파티 리디렉션, Federated Credential Management(FedCM), WebAuthn 관련 출처 요청을 중심으로 로그인을 구축했습니다. 그 결과 도메인 통합 후 조정된 로그인 완료율이 84.5% 에 달했으며(Chromium 외부 브라우저에서 53% 에서 69% 로 증가), 한 Seznam 도메인에서 생성된 패스키가 다른 도메인에서도 작동합니다. 여러 도메인을 운영하는 개발자와 ID 설계자는 서드 파티 쿠키에 의존하지 않고도 동일한 패턴을 적용하여 로그인을 통합할 수 있습니다.
과제: 하나의 계정, 여러 사이트
아침에 seznam.cz에 로그인하고, mapy.com를 열어 주말 여행을 계획하고, 점심에 sport.cz에서 경기 결과를 확인하는 사용자를 상상해 보세요. 그 사람에게는
모든 것이 Seznam입니다. 브라우저의 경우 이 세 사이트는 서로 관련이 없으며 각 사이트는 자체 쿠키, 저장된 비밀번호, 패스키를 보관합니다.
Seznam은 이미 한곳에서 인증을 처리하고 있었습니다. 서비스는 사용자를 login.seznam.cz로 전송합니다. 여기서 로그인팀은 Google 로그인, Bank iD, 패스키, 기타 방법을 유지관리하므로 개별 서비스에서 이를 수행할 필요가 없습니다. 이러한 중앙 집중화로 유지보수 문제가 해결되었습니다. 나머지 3개는 다음과 같습니다.
- 세션은 사이트 경계에서 중지됩니다.
login.seznam.cz에 로그인해도sport.cz에 로그인되지 않습니다. 세션을 공유할 수 있는 백그라운드 요청은 서드 파티 쿠키에 따라 달라지며, 브라우저와 사용자의 개인 정보 보호 설정에서 허용하는 경우에만 작동합니다. - 로그인 페이지에는 두 개의 주소가 있습니다. 기록상의 이유로 동일한 로그인 양식이
login.seznam.cz및 기존login.szn.cz에서 실행됩니다. 둘 다 백엔드를 공유하지만 브라우저에는 두 사이트가 표시되므로 한 사이트에 저장된 비밀번호나 패스키가 다른 사이트에서 제공되지 않습니다. - 각 패스키는 단일 사이트에 속합니다. 패스키는 신뢰 당사자 ID(RP ID)에 바인딩됩니다. 사용자는
ucet.seznam.cz및account.mapy.com에서 패스키를 관리합니다. 기본적으로mapy.com에서 생성된 패스키는 Seznam 로그인 페이지에서 작동하지 않습니다.
이러한 단편화는 기껏해야 비현실적이었으며 Seznam은 분할 도메인 접근 방식에서 두 가지 구체적인 문제를 발견했습니다.
- 일부 브라우저는 사용자가 기존
login.szn.cz도메인을 자주 방문하지 않기 때문에 이 도메인의 쿠키를 삭제했습니다. - 출처 간에 세션 관련 보안 비밀을 전파하려면 여러 복잡한 리디렉션이 필요했습니다.
Seznam은 퍼스트 파티 맥락을 통해 모든 서비스에 로그인 상태를 전달하여 브라우저 개인 정보 보호 설정에 관계없이 계속 작동하고 사용자가 다시 로그인할 필요가 없도록 하고자 했습니다.
해결책: 한 번 로그인한 후 세션 유지
Seznam은 인증을 위한 한 곳을 유지하고 사용자가 다음에 이동하는 곳으로 결과를 이동하는 데 집중했습니다. 이 섹션의 각 기법은 문제의 한 부분을 처리하며, 각 기법은 퍼스트 파티 맥락에 의존합니다.
퍼스트 파티 리디렉션으로 세션 전달
사용자가 로그인하면 로그인 서비스는 서버 측 저장소에서 지원하는 티켓이라는 단기 보안 비밀을 만듭니다. 최상위 리디렉션은 티켓을 대상 도메인으로 전달하고, 백엔드는 이를 로컬 세션 쿠키로 교환합니다. 각 홉은 일반적인 탐색이므로 백엔드는 퍼스트 파티 맥락에서 모든 쿠키를 설정합니다. 대부분의 사용자는 이 사실을 전혀 알아차리지 못합니다.
한 가지 DNS 세부정보를 통해 관련 없는 도메인 간에 이 핸드오프가 작동합니다. sport.cz와 같은 각 서비스 도메인에 대해 Seznam은 중앙 로그인 백엔드를 가리키는 login.sport.cz 레코드를 만듭니다. login.sport.cz/ticket/TICKET에 대한 요청이 로그인 백엔드에 도달하지만 sport.cz 호스트에서 제공되므로 백엔드가 모든 sport.cz에 대해 세션 쿠키를 설정할 수 있습니다.
Chrome DevTools 네트워크 패널에서 체인을 확인할 수 있습니다. 로그 보존을 사용 설정하고 로그인한 후 ticket를 필터링합니다.
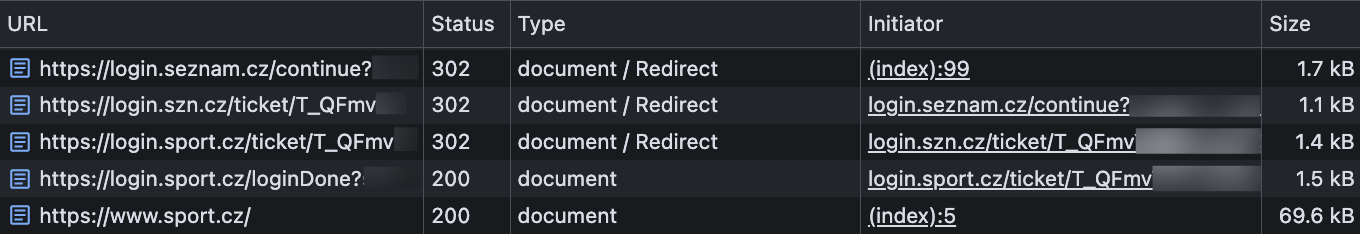
다음의 축약된 요청 및 응답은 로그인하고 sport.cz로 계속 진행하는 사용자의 각 홉을 보여줍니다. 처음 두 홉은 두 로그인 도메인 모두에서 사용자를 로그인시킵니다. 마지막 단계에서는 서비스에 로그인합니다.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
다음을 바꿉니다.
TICKET: 로그인 서비스에서 만든 단기 보안 비밀입니다.SESSION_ID: 로컬 세션 쿠키 값입니다.
사용자에게 요청하기 전에 조용한 옵션 시도
사용자가 로컬 세션 없이 Seznam 서비스에 도착하면 서비스는 브라우저를 중앙 로그인으로 리디렉션할 수 있습니다. 유효한 중앙 세션이 있으면 로그인 서비스는 동일한 티켓 핸드오프를 실행하고 사용자를 로그인 상태로 다시 보냅니다. 그렇지 않으면 브라우저가 로그아웃된 상태로 돌아갑니다. 이 리디렉션은 최상위 탐색이므로 브라우저의 서드 파티 쿠키 설정과 관계없이 작동합니다.
서비스는 로그인팀의 JavaScript 라이브러리도 삽입합니다. 라이브러리는 일관된 계정 인터페이스를 제공하며, 아직 세션이 없는 경우 가장 눈에 띄지 않는 것부터 가장 눈에 띄는 것까지 대체 목록을 통해 작동합니다.
- 라이브러리는 서비스의 자체 로그인 하위 도메인을 쿼리하여 세션이 있는지 확인합니다.
- 로컬 세션이 없으면 라이브러리는 사용자 인증 정보가 포함된 교차 출처 요청을
login.seznam.cz에 전송합니다. - 이 요청이 실패하면 라이브러리는 FedCM으로 대체됩니다.
- 자동 옵션이 성공하지 않으면 Seznam으로 로그인 버튼이 팝업에서 중앙 로그인을 열거나 페이지를 리디렉션합니다.
sport.cz의 첫 번째 검사는 다음과 같습니다.
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
이 요청에서 세션을 찾지 못하면 라이브러리는 중앙 로그인 도메인을 시도합니다.
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
두 번째 요청은 브라우저에서 서드 파티 쿠키를 허용하고 엔드포인트가 사용자 인증 정보가 있는 교차 출처 리소스 공유(CORS)로 구성된 경우에만 작동합니다. 이 요청이 실패하면 FedCM이 대신 처리합니다. FedCM 및 Seznam 우수사례에서는 Seznam이 외부 파트너와 함께 FedCM을 사용하는 방법을 설명합니다. 동일한 접근 방식이 Seznam의 자체 서비스에도 적용됩니다.
관련 출처 요청을 사용하여 도메인 간에 하나의 패스키 공유
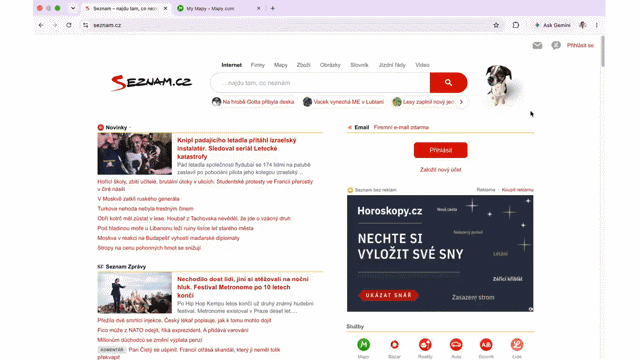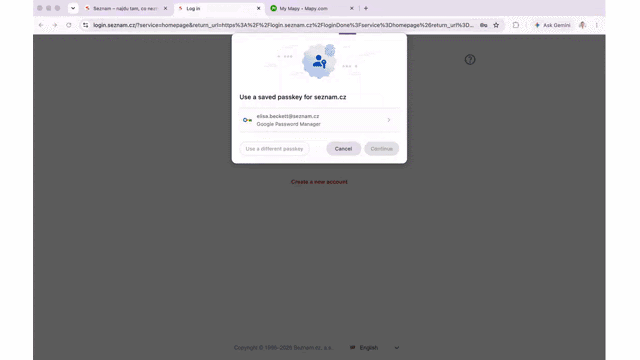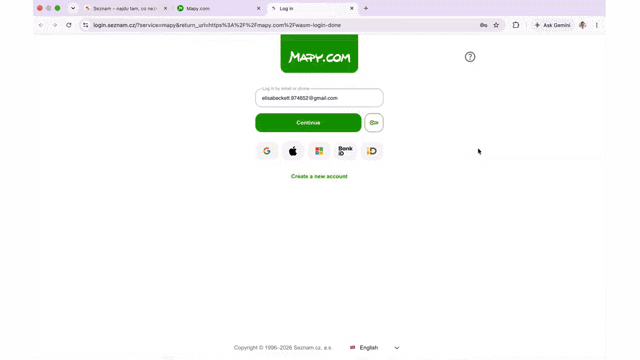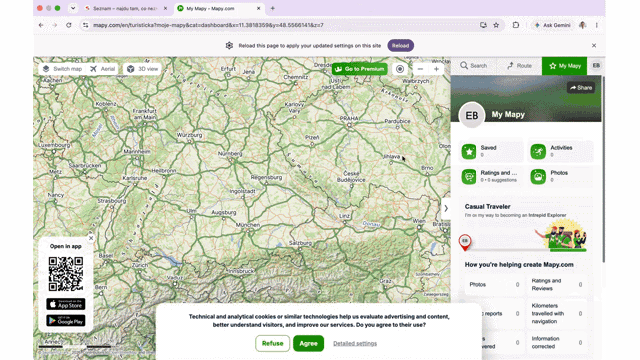
seznam.cz에 로그인하고 Seznam 도메인에서 세션과 패스키를 재사용합니다.사용자는 ucet.seznam.cz 및 account.mapy.com에서 실행되는 Seznam 계정에서 패스키를 만들고 관리합니다. Seznam은 한 가지 규칙을 설정했습니다. 모든 패스키는 어떤 계정 출처에서 생성되었는지와 관계없이 seznam.cz를 RP ID로 사용합니다. 그러면 두 출처 중 하나에서 생성된 패스키가 login.seznam.cz에서 작동합니다.
ucet.seznam.cz의 경우 하위 도메인이 상위 도메인을 RP ID로 사용할 수 있으므로 이 설정은 표준 WebAuthn입니다. account.mapy.com는 다른 사이트이므로 브라우저는 일반적으로 seznam.cz를 RP ID로 거부합니다. 관련 소스 요청을 삭제합니다. Seznam은 RP ID를 사용할 수 있는 출처를 나열하는 /.well-known/webauthn 파일을 seznam.cz에 게시합니다.
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
account.mapy.com가 다음 신뢰 당사자 구성으로 WebAuthn을 호출하면 브라우저는 파일을 가져오고 목록에서 출처를 찾아 계속 진행합니다.
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
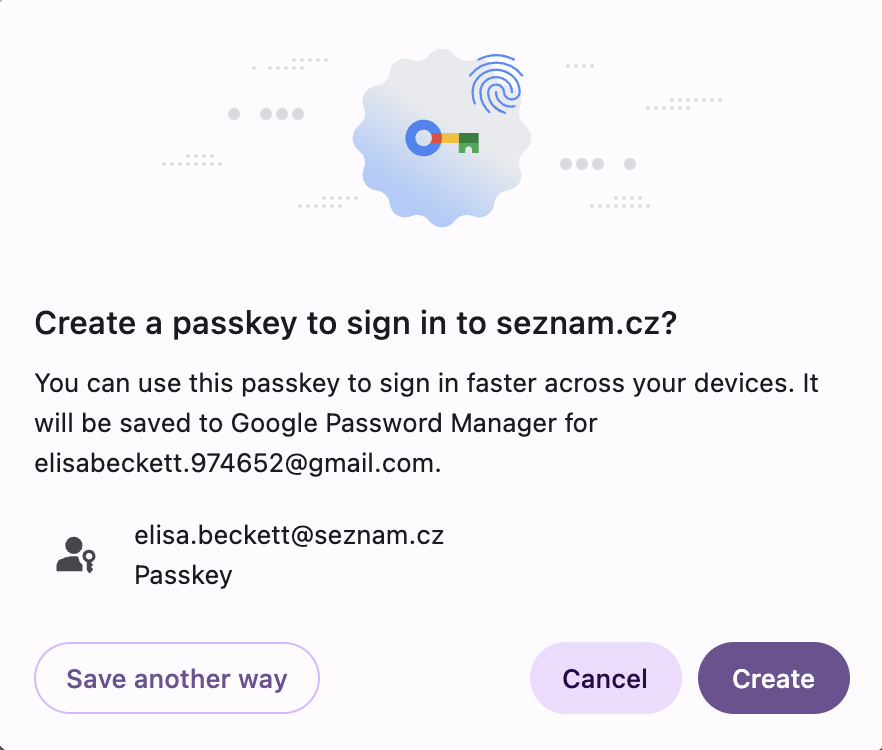
seznam.cz 신뢰 당사자 ID의 관련 출처에 패스키를 만듭니다.Chrome은 이 파일에서 최대 5개의 유효한 최상위 도메인 + 1(eTLD+1) 라벨을 처리하고 나머지는 무시합니다. Seznam처럼 도메인이 많은 회사의 경우 라벨 5개 제한이 문제가 될 수 있지만 그렇지 않았습니다. 패스키를 만들거나 관리하는 출처만 목록에 있어야 합니다. 다른 서비스는 중앙 로그인을 통해 사용자를 로그인 처리합니다.
관련 출처 요청이 없는 브라우저를 위한 대체 수단 유지
Seznam에서 이 로그인 흐름을 빌드할 때 모든 브라우저에서 관련 출처 요청을 사용할 수 없었기 때문에 로그인 페이지에서는 교차 출처 iframe 내의 WebAuthn도 사용합니다.
로그인 페이지에서 iframe은 계속 옆에 있는 작은 키 버튼입니다. 사용자에게 버튼이 표시됩니다. 다른 출처에서 로드되었다는 사실을 알 수 없습니다.
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
iframe은 <button> 요소와 짧은 스크립트가 포함된 login.seznam.cz의 최소 문서를 로드합니다. 문서가 login.seznam.cz에서 실행되므로 login.szn.cz에 삽입된 경우에도 관련 출처 요청 없이 seznam.cz를 RP ID로 사용할 수 있습니다. 이 흐름은 다음 세 단계로 구성됩니다.
- 상위 페이지는
postMessage()를 사용하여 iframe에 요청 옵션을 전송합니다. - 사용자가 키 버튼을 클릭하면 iframe이
navigator.credentials.get()를 호출합니다. - iframe은
postMessage()를 사용하여 사용자 인증 정보 또는 오류를 상위 페이지에 반환합니다.
양측 모두 모든 메일에서 발신자의 출처를 확인합니다. iframe 문서는 또한 이를 삽입할 수 있는 페이지를 제한합니다.
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
디지털 애셋 링크로 저장된 비밀번호 공유
패스키는 단편화 문제의 절반에 불과했습니다. 저장된 비밀번호가 두 로그인 도메인에 모두 표시되도록 하려면 참여하는 모든 도메인이 delegate_permission/common.get_login_creds 관계가 있는 동일한 /.well-known/assetlinks.json 파일을 게시합니다. 디지털 애셋 링크를 지원하는 비밀번호 관리자는 이러한 도메인을 제휴 도메인으로 인식하고 각 도메인에 동일한 저장된 비밀번호를 제공합니다.
영향: 로그인 완료율 증가 및 도메인 간 단일 패스키 사용
숫자는 이야기의 일부를 보여줍니다. 나머지는 사용자, 서비스팀, 로그인팀의 설정 작동 방식에 표시됩니다.
- 사용자는 한 번 로그인하면 다음 Seznam 서비스를 열 때 일반적으로 이미 로그인되어 있습니다.
mapy.com에서 계정을 관리하는 동안 만든 패스키는 Seznam 로그인 페이지에서 작동합니다. - 서비스팀은 로그인 라이브러리를 추가하고 Google 로그인, Bank iD, 패스키, FedCM을 빌드하거나 유지관리하지 않고도 사용할 수 있습니다.
- 로그인팀은 로그인 변경사항을 한 번에 한곳에서 배포합니다. 기본 세션 경로는 서드 파티 쿠키에 의존하지 않으므로 브라우저나 사용자가 서드 파티 쿠키를 차단할 때 동일하게 작동합니다.
관련 출처 요청은 주요 전환 수치를 이동하지 않고도
자리를 차지할 수 있었습니다. 패스키가 출시된 후 몇 주 동안 Chromium의 로그인 성공률은 87.1% 로 유지되었으며 감소하지 않았습니다. 전체 로그인 인구에서 완료율은 82.0%로, 6월 기준치인 81.4% 보다 약간 높았습니다. 로그인 도메인이 login.seznam.cz로 통합된 후 조정된 완료율은 9월까지 84.5% 에 도달했습니다. Chromium 외부 브라우저에서는 여정이 퍼스트 파티로 전환되고 가시성이 높아짐에 따라 로그인을 완료한 식별 가능한 사용자의 비율이 53% 에서 69% 로 증가했습니다.
하지만 지속적인 이점은 아키텍처에 있습니다. 사용자는 계정을 관리하는 도메인에서 패스키를 만들고 로그인하는 도메인에서 사용할 수 있습니다. 따라서 Seznam은 더 강력한 인증을 위해 작동하는 로그인을 포기하거나, 단편화된 환경을 위해 더 강력한 인증자를 포기할 필요가 없습니다. 하나의 RP ID를 사용하면 사용자가 사이트 경계를 넘을 때마다 새 사용자 인증 정보를 등록하도록 요청하지 않고도 여러 서비스에서 제품을 연속적으로 사용할 수 있습니다.
팀을 위한 기술 관련 유용한 정보
이 시스템을 구축하는 동안 Seznam은 둘 이상의 도메인을 실행하는 모든 회사에 적용되는 교훈을 얻었습니다.
- 최상위 탐색을 기반으로 빌드: 퍼스트 파티 리디렉션을 기본 세션 핸드오프로 사용하고, 사용자 인증 정보가 있는
fetch()요청과 FedCM을 점진적 최적화로 그 위에 레이어링합니다. - 모든 서비스 도메인에 로그인 하위 도메인 제공: 하나의 서버가 모든 도메인에 퍼스트 파티 쿠키를 설정할 수 있도록
login.SERVICE_DOMAINDNS 레코드를 중앙 인증 백엔드로 가리킵니다. - 사용자가 패스키를 만들기 전에 RP ID 하나 선택: 모든 패스키를 단일 기본 RP ID에 바인딩하고 Chrome의 라벨 5개 제한을 준수하기 위해
/.well-known/webauthn에서 패스키를 만들거나 확인하는 출처만 나열합니다. - 관련 출처 요청이 없는 브라우저를 위한 계획:
publickey-credentials-get권한 정책 토큰을 사용하여 교차 출처 iframe을 삽입하면 일치하지 않는 RP ID에 대해SecurityError예외를 발생시키는 브라우저가 동일한 패스키를 계속 사용할 수 있습니다. - iframe을 보안 경계로 취급: 모든
postMessage()호출에서event.origin를 확인하고, 콘텐츠 보안 정책(CSP)frame-ancestors지시어로 삽입자를 제한하고, iframe 내 패스키 가이드에 따라 서버의clientDataJSON에서origin,crossOrigin,topOrigin를 검증합니다.
다음 단계
Seznam은 도메인 전반에서 패스키를 사용하면서 퍼스트 파티 맥락에서 인증을 유지하면서 로그인을 간소화하기 위해 WebAuthn 즉시 중재와 같은 기능을 살펴보고 있습니다.