

Publicado em: 16 de novembro de 2026
A Seznam é uma empresa de tecnologia e provedor de identidade tcheca que atende a cerca de 90% da população do país. Uma conta do Seznam funciona em todos os serviços em seznam.cz, nos subdomínios e em domínios independentes, como mapy.com, sport.cz e stream.cz. Os navegadores mantêm esses sites separados. Para que uma conta ainda pareça um único produto, o Seznam criou o processo de login com base em redirecionamentos próprios, no Gerenciador de credenciais federadas (FedCM) e em solicitações de origem relacionada do WebAuthn. O resultado é uma taxa de conclusão de login ajustada de 84,5% após a consolidação de domínios (aumentando de 53% para 69% em navegadores fora do Chromium), e uma chave de acesso criada em um domínio do Seznam funciona nos outros. Os desenvolvedores e arquitetos de identidade que operam vários domínios podem aplicar esses mesmos padrões para unificar o login sem depender de cookies de terceiros.
O desafio: uma conta, muitos sites
Imagine alguém que faz login no seznam.cz de manhã, abre o mapy.com para
planejar uma viagem de fim de semana e confere o resultado de um jogo no sport.cz durante o almoço. Para essa pessoa, tudo é Seznam. Para o navegador, esses são três sites não relacionados, e
cada um mantém os próprios cookies, senhas salvas e chaves de acesso.
O Seznam já lidava com a autenticação em um só lugar. Os serviços enviam os usuários para
login.seznam.cz, em que a equipe de login mantém o Login do Google, o Bank iD,
as chaves de acesso e outros métodos, para que os serviços individuais não precisem fazer isso. Essa
centralização corrigiu o problema de manutenção. Três outras permaneceram:
- As sessões são interrompidas no limite do site. Fazer login em
login.seznam.cznão faz login emsport.cz. As solicitações em segundo plano que podem compartilhar a sessão dependem de cookies de terceiros, que só funcionam quando o navegador e as configurações de privacidade do usuário permitem. - A página de login tem dois endereços. Por motivos históricos, o mesmo formulário de login
é executado em
login.seznam.cze nologin.szn.czlegado. Ambos compartilham um back-end, mas o navegador vê dois sites. Portanto, uma senha ou chave de acesso salva em um não é oferecida no outro. - Cada chave de acesso pertence a um único site. Uma chave de acesso é vinculada ao ID da parte confiável (ID da RP). Os usuários gerenciam as chaves de acesso em
ucet.seznam.cze emaccount.mapy.com. Por padrão, uma chave de acesso criada nomapy.comnão funciona em uma página de login do Seznam.
Essa fragmentação era, na melhor das hipóteses, impraticável, e o Seznam descobriu dois problemas concretos com a abordagem de domínio dividido:
- Alguns navegadores limparam os cookies no domínio legado
login.szn.czporque os usuários não o acessavam com frequência. - A propagação de secrets relacionados à sessão entre origens exigia vários redirecionamentos complexos.
A Seznam queria transferir o estado de login para todos os serviços usando contextos próprios, para que ele continuasse funcionando em qualquer configuração de privacidade do navegador e os usuários não precisassem fazer login novamente.
A solução: fazer login uma vez e manter a sessão
O Seznam manteve um lugar para autenticação e se concentrou em mover o resultado para onde o usuário for em seguida. Cada técnica nesta seção lida com uma parte do problema e depende de um contexto próprio.
Transferir a sessão com redirecionamentos próprios
Depois que um usuário faz login, o serviço de login cria um secret de curta duração, chamado de tíquete, que é armazenado do lado do servidor. Um redirecionamento de nível superior leva o ticket para o domínio de destino, onde o back-end o troca por um cookie de sessão local. Cada salto é uma navegação comum, então o back-end define todos os cookies em um contexto próprio. A maioria dos usuários nem percebe que isso está acontecendo.
Um detalhe do DNS faz com que essa transferência funcione em domínios não relacionados. Para cada
domínio de serviço, como sport.cz, o Seznam cria um registro login.sport.cz
que aponta para o back-end de login central. Uma solicitação para
login.sport.cz/ticket/TICKET chega ao back-end de login,
mas é disponibilizada por um host sport.cz. Assim, o back-end pode definir um cookie de sessão
para todo o sport.cz.
Você pode acompanhar a cadeia no painel Rede do Chrome DevTools. Ative
Preservar registro, faça login e filtre por ticket.
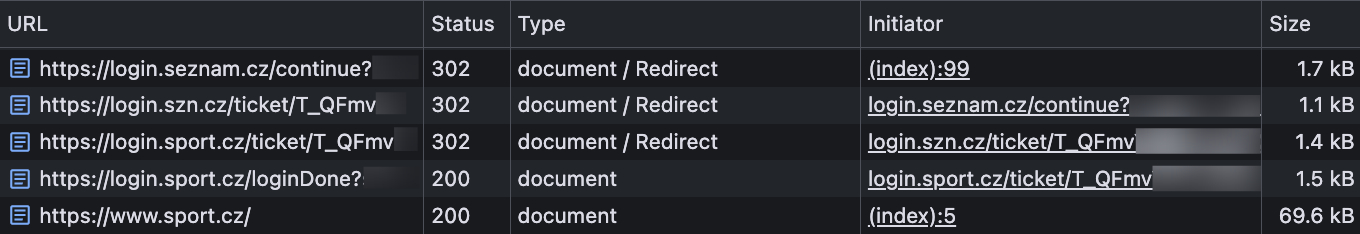
As solicitações e respostas abreviadas a seguir mostram cada salto de um usuário que
faz login e continua para sport.cz. Os dois primeiros saltos conectam o usuário
aos dois domínios de login. A última faz login no serviço.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
Substitua:
TICKET: o secret de curta duração criado pelo serviço de login.SESSION_ID: o valor do cookie de sessão local.
Tente as opções silenciosas antes de perguntar ao usuário
Quando alguém acessa um serviço do Seznam sem uma sessão local, o serviço pode redirecionar o navegador para o login central. Se houver uma sessão central válida, o serviço de login vai executar a mesma transferência de tíquete e enviar o usuário de volta conectado. Caso contrário, o navegador volta desconectado. Esse redirecionamento é uma navegação de nível superior, então funciona independentemente das configurações de cookies de terceiros do navegador.
Os serviços também incorporam uma biblioteca JavaScript da equipe de login. A biblioteca oferece uma interface de conta consistente e, quando ainda não há uma sessão, ela funciona com uma lista de fallback da menos para a mais visível:
- A biblioteca consulta o subdomínio de login do próprio serviço para verificar se existe uma sessão.
- Se não houver uma sessão local, a biblioteca vai enviar uma solicitação entre origens
com credenciais para
login.seznam.cz. - Se essa solicitação falhar, a biblioteca vai usar a FedCM.
- Se nenhuma opção automática funcionar, o botão Fazer login com o Seznam vai abrir o login central em um pop-up ou redirecionar a página.
Em sport.cz, a primeira verificação é assim:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
Se essa solicitação não encontrar uma sessão, a biblioteca vai tentar o domínio de login central:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
A segunda solicitação só funciona quando o navegador permite cookies de terceiros e o endpoint está configurado para o compartilhamento de recursos entre origens (CORS) credenciado. Quando essa solicitação falha, a FedCM assume o controle. O estudo de caso da FedCM e da Seznam descreve como a Seznam usa a FedCM com parceiros externos. A mesma abordagem também abrange os próprios serviços do Seznam.
Compartilhar uma chave de acesso entre domínios com solicitações de origem relacionada
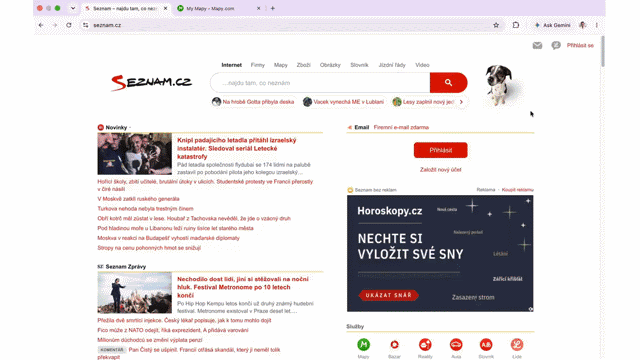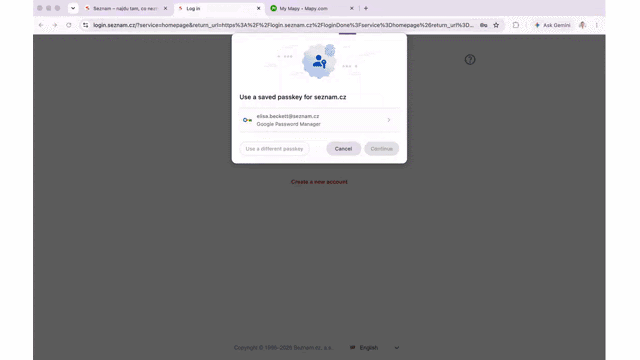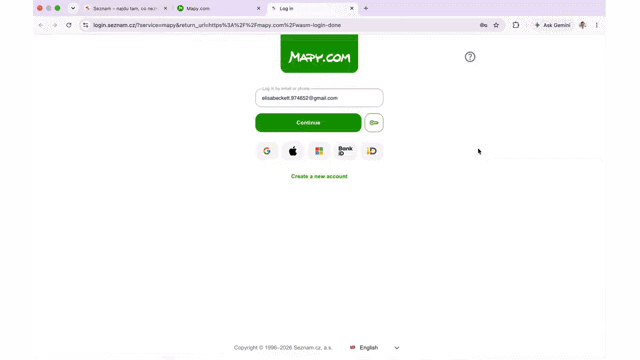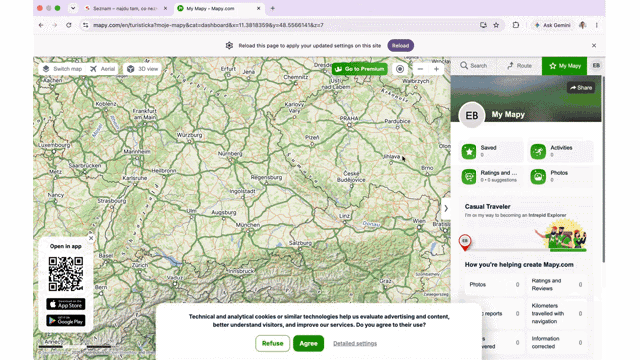
seznam.cz e reutilizar a sessão e a chave de acesso em todos os domínios do Seznam.Os usuários criam e gerenciam chaves de acesso na conta do Seznam, que é executada em
ucet.seznam.cz e em account.mapy.com. O Seznam definiu uma regra: cada chave de acesso
usa seznam.cz como o ID da parte confiável, não importa qual origem de conta a crie. Uma
chave de acesso criada em qualquer uma das origens funciona em login.seznam.cz.
Para ucet.seznam.cz, essa configuração é o WebAuthn padrão, porque um subdomínio pode
usar o domínio pai como o ID de RP. account.mapy.com é um site diferente, então
o navegador normalmente rejeita seznam.cz como o ID de RP. Solicitações de origem relacionadas
remova esse bloqueio. O Seznam publica um arquivo /.well-known/webauthn em
seznam.cz que lista as origens autorizadas a usar o ID da parte confiável:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
Quando account.mapy.com chama o WebAuthn com a seguinte configuração de parte confiável,
o navegador busca o arquivo, encontra a origem na lista e
continua:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
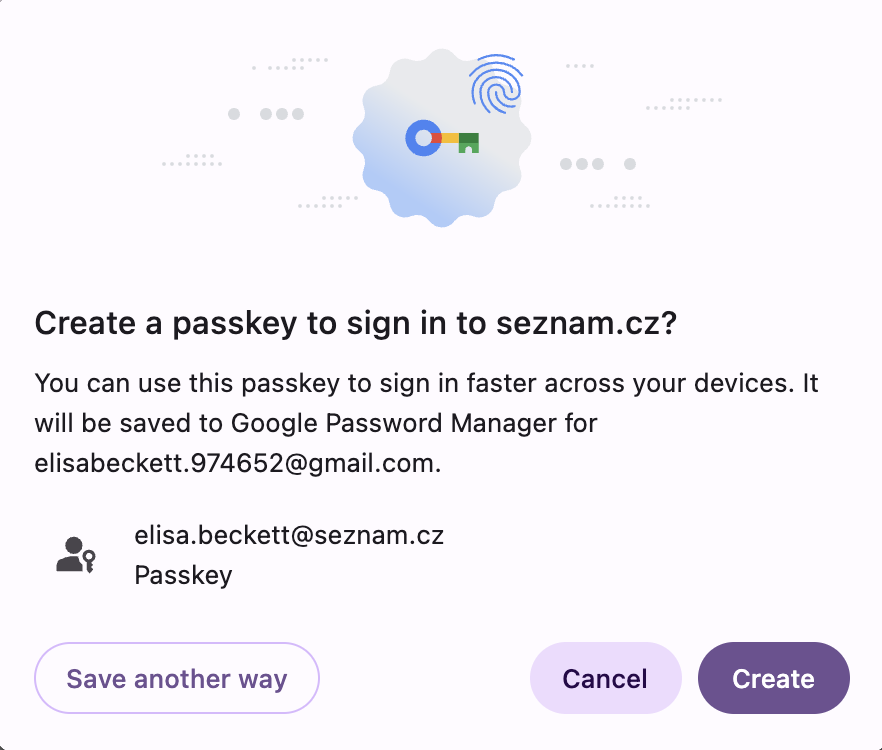
seznam.cz.O Chrome processa no máximo cinco rótulos de domínio efetivo de nível superior mais um (eTLD+1) desse arquivo e ignora o restante. Para uma empresa com tantos domínios quanto a Seznam, esse limite de cinco rótulos parecia um problema, mas não era. Somente as origens que criam ou gerenciam chaves de acesso precisam estar na lista. Outros serviços fazem login dos usuários pelo login central.
Manter um substituto para navegadores sem solicitações de origem relacionada
Como as solicitações de origem relacionada não estavam disponíveis em todos os navegadores quando o Seznam criou esse fluxo de login, a página de login também usa a WebAuthn em um iframe de origem cruzada.
Na página de login, o iframe é o pequeno botão de chave ao lado de Continuar. Os usuários veem um botão. Eles não veem que ele é carregado de uma origem diferente.
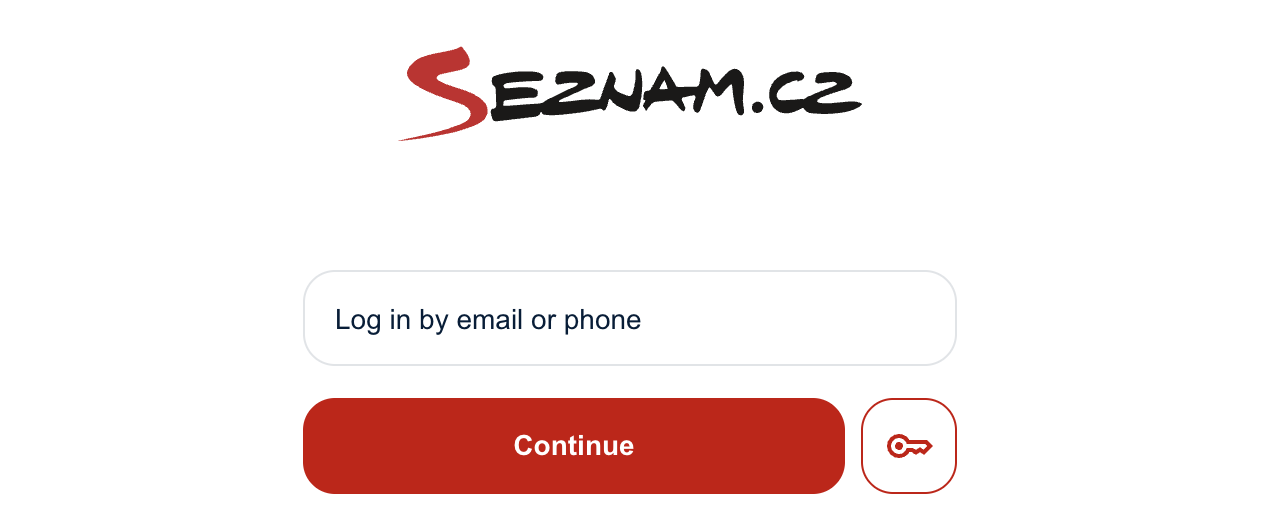
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
O iframe carrega um documento mínimo de login.seznam.cz que contém um elemento <button> e um script curto. Como o documento é executado em
login.seznam.cz, ele pode usar seznam.cz como o ID da parte confiável sem solicitações de origem
relacionadas, mesmo quando está incorporado em login.szn.cz. O fluxo tem três etapas:
- A página mãe envia as opções de solicitação para o iframe com
postMessage(). - O usuário clica no botão de chave, e o iframe chama
navigator.credentials.get(). - O iframe retorna a credencial ou o erro para a página mãe com
postMessage().
Os dois lados verificam a origem do remetente em cada mensagem. O documento do iframe também restringe quais páginas podem incorporá-lo:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Compartilhar senhas salvas com o Digital Asset Links
As chaves de acesso eram apenas metade do problema de fragmentação. Para que as senhas salvas
apareçam nos dois domínios de login, cada domínio participante publica o mesmo arquivo
/.well-known/assetlinks.json com a relação
delegate_permission/common.get_login_creds. Os gerenciadores de senhas que
oferecem suporte ao Digital Asset
Links reconhecem
esses domínios como afiliados e oferecem as mesmas senhas salvas em cada um.
Impacto: maior taxa de conclusão de login e uma chave de acesso em todos os domínios
Os números contam parte da história. O restante aparece na forma como a configuração funciona para usuários, equipes de serviço e a equipe de login:
- Os usuários fazem login uma vez e geralmente já estão conectados quando abrem o próximo
serviço do Seznam. Uma chave de acesso criada ao gerenciar a conta no
mapy.comfunciona na página de login do Seznam. - As equipes de serviço adicionam a biblioteca de login e recebem o Login do Google, o Bank iD, as chaves de acesso e o FedCM sem precisar criar ou manter nenhum deles.
- A equipe de login envia as mudanças no processo de login uma vez, em um só lugar. Os caminhos da sessão principal não dependem de cookies de terceiros, então se comportam da mesma forma quando um navegador ou usuário bloqueia esses cookies.
As solicitações de origem relacionada não precisaram mover um número de conversão de título para
conquistar seu lugar. Nas semanas após o lançamento das chaves de acesso, o sucesso do login no
Chromium se manteve em 87,1% e não diminuiu. Em toda a população de login, a
taxa de conclusão foi de 82,0%, um pouco acima do valor de referência de 81,4% de junho. Depois que o
domínio de login foi consolidado em login.seznam.cz, a taxa de conclusão ajustada
alcançou 84,5% em setembro. Em navegadores fora do Chromium, a proporção de
usuários identificáveis que concluíram o login aumentou de 53% para 69% à medida que mais partes da
jornada se tornaram próprias e visíveis.
No entanto, o ganho duradouro é arquitetônico. Os usuários podem criar uma chave de acesso no domínio em que gerenciam a conta e usá-la no domínio em que fazem login. Como resultado, o Seznam não precisa trocar um login funcional por uma autenticação mais forte ou um autenticador mais forte por uma experiência fragmentada. Um ID de RP mantém o produto contínuo em todos os serviços, sem pedir que ninguém registre uma nova credencial sempre que cruzar o limite de um site.
Insights técnicos para equipes
Ao criar esse sistema, a Seznam aprendeu lições que se aplicam a qualquer empresa que tenha mais de um domínio.
- Crie com base na navegação de nível superior: use redirecionamentos próprios como
transferência de sessão de referência e solicitações
fetch()com credenciais de camada e FedCM como otimizações progressivas. - Dê a cada domínio de serviço um subdomínio de login: aponte um registro DNS
login.SERVICE_DOMAINpara o back-end de autenticação central para que um servidor possa definir cookies próprios para qualquer domínio. - Escolha um ID de RP antes que os usuários criem chaves de acesso: vincule cada chave de acesso a um
único ID de RP principal e liste apenas as origens que criam ou verificam
chaves de acesso em
/.well-known/webauthnpara ficar dentro do limite de cinco rótulos do Chrome. - Planeje para navegadores sem solicitações de origem relacionada: incorpore um iframe de origem cruzada com o token de política de permissões
publickey-credentials-getpara que os navegadores que geram uma exceçãoSecurityErrorem IDs de RP incompatíveis ainda possam usar as mesmas chaves de acesso. - Trate o iframe como um limite de segurança: verifique
event.originem cada chamadapostMessage(), restrinja os incorporadores com a diretivaframe-ancestorsda Política de Segurança de Conteúdo (CSP) e siga o guia de chaves de acesso em iframes para validarorigin,crossOriginetopOriginemclientDataJSONno servidor.
A seguir
Com as chaves de acesso funcionando nos domínios, o Seznam está explorando recursos como a mediação imediata da WebAuthn para simplificar o login e manter a autenticação em contextos próprios.