

ईमेल पते की पुष्टि करने वाला एपीआई एक ऐसा प्रस्ताव है जिससे ब्राउज़र, ईमेल की सेवा देने वाली कंपनी से सीधे संपर्क करके यह पुष्टि कर सकता है कि उपयोगकर्ता के पास उस ईमेल पते का मालिकाना हक है. उपयोगकर्ता अपना ईमेल पता डालकर, फ़ॉर्म सबमिट करते हैं. इसके बाद, साइट, ईमेल सेवा देने वाली कंपनी से ब्राउज़र के साइन किए गए ईमेल पते की पुष्टि करने वाले टोकन की पुष्टि करती है. इसके लिए, उपयोगकर्ता को कोई ईमेल नहीं भेजा जाता और न ही उसके फ़्लो में कोई रुकावट आती है.
साइन-अप, साइन-इन, चेकआउट, न्यूज़लेटर की सदस्यता या खाता वापस पाने की सुविधा के दौरान, ईमेल पता इकट्ठा करते समय, साइटें आम तौर पर इस बात की पुष्टि करती हैं कि फ़ॉर्म सबमिट करने वाले व्यक्ति के पास उस पते का मालिकाना हक है. पुष्टि करने के मौजूदा तरीकों में, उपयोगकर्ताओं को आपकी साइट छोड़नी पड़ती है, अपना इनबॉक्स देखने के लिए ऐप्लिकेशन बदलने पड़ते हैं, ओटीपी कॉपी करना पड़ता है या पुष्टि करने के लिए लिंक पर क्लिक करना पड़ता है. इस रुकावट की वजह से, सामान्य उपयोगकर्ताओं और ऑटोमेटेड एजेंट, दोनों के लिए ड्रॉप-ऑफ़ और सेशन अबैंडनमेंट बढ़ जाता है. उपयोगकर्ताओं को पुष्टि करने के मौजूदा तरीकों में अक्सर समस्याएं आती हैं. जैसे, ईमेल में देरी होना, लिंक की समयसीमा खत्म हो जाना या कोड की पहचान न हो पाना.
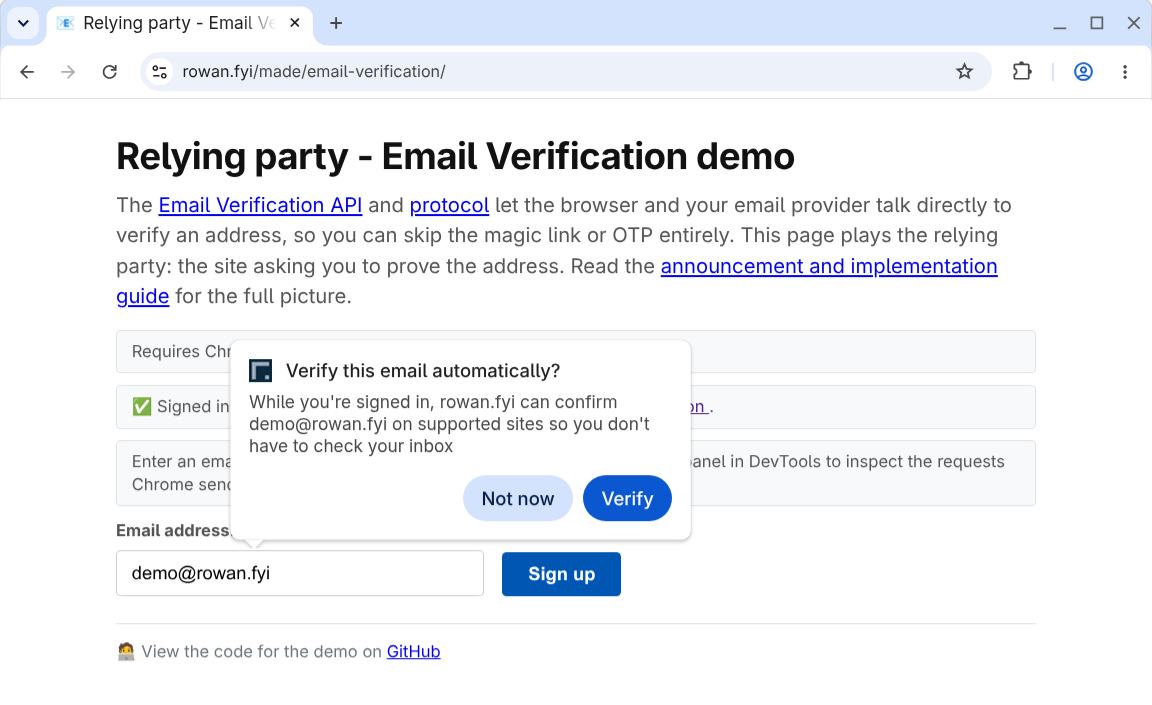
ईमेल पते की पुष्टि करने की सुविधा, आपके मौजूदा फ़्लो को बेहतर बनाती है. यह सुविधा, इन तरीकों से काम करती है:
- कोई रुकावट नहीं: उपयोगकर्ता के फ़ॉर्म भरने के दौरान, बैकग्राउंड में पुष्टि की जाती है.
- सुविधा की पहचान करने की ज़रूरत नहीं: साइटें, अपने फ़ॉर्म में ईमेल इनपुट और छिपा हुआ टोकन इनपुट जोड़ती हैं. अगर ब्राउज़र या ईमेल सेवा देने वाली कंपनी, ईमेल पते की पुष्टि करने की सुविधा के साथ काम नहीं करती है या पुष्टि नहीं हो पाती है, तो साइट, ईमेल की पुष्टि करने के अपने डिफ़ॉल्ट फ़्लो पर वापस चली जाती है.
- फ़िशिंग के जोखिम कम करना: इसमें, कॉपी करने के लिए कोड की ज़रूरत नहींं है. साथ ही, उपयोगकर्ता को नकली साइट पर भेजने का कोई मौका नहीं मिलता.
मददगार लिंक
- ईमेल पते की पुष्टि करने वाले एपीआई की खास जानकारी (WICG) (GitHub रिपॉज़िटरी)
- ईमेल पते की पुष्टि करने वाले प्रोटोकॉल का इंटरनेट ड्राफ़्ट (IETF) (GitHub रिपॉज़िटरी)
- Chrome प्लैटफ़ॉर्म स्टेटस पर, ईमेल पते की पुष्टि करने की सुविधा
- ईमेल पते की पुष्टि करने की सुविधा के ऑरिजिन ट्रायल के लिए रजिस्ट्रेशन
डेमो में, फ़्लो की जांच की जा सकती है:
- जारी करने वाले का डेमो: इसमें नकली ईमेल खाता और साइन-इन सेशन की सुविधा मिलती है.
- पुष्टि करने वाले का डेमो: इसमें डेमो ईमेल या हिस्सा लेने वाली किसी भी ईमेल सेवा देने वाली कंपनी के ईमेल की पुष्टि की जा सकती है.
ऑरिजिन ट्रायल से जुड़ी ज़रूरी बातें
ऑरिजिन ट्रायल, सुझाव या राय इकट्ठा करने के लिए किए जाने वाले एक्सपेरिमेंट होते हैं. इसलिए, अगर आपने भरोसेमंद पक्ष या पहचान की पुष्टि करने वाली सेवा के तौर पर हिस्सा लिया है, तो आपका सुझाव या राय अहम है. समस्याओं की शिकायत करने के लिए, GitHub की इन रिपॉज़िटरी का इस्तेमाल करें:
- ब्राउज़र में ईमेल पते की पुष्टि करने वाला एपीआई: WICG/email-verification
- ईमेल पते की पुष्टि करने वाला प्रोटोकॉल: dickhardt/email-verification
अगर आपको Chrome के लागू करने में कोई गड़बड़ी मिलती है, तो इस कॉम्पोनेंट में समस्या की शिकायत करें:
ऑरिजिन ट्रायल का टोकन शामिल करके, हर जवाब के हिसाब से ऑरिजिन ट्रायल की सुविधा को कंट्रोल किया जा सकता है. इससे, इस सुविधा को अपने उपयोगकर्ताओं के किसी खास सेगमेंट तक सीमित किया जा सकता है. जैसे, A/B टेस्टिंग में हिस्सा लेने वाले उपयोगकर्ता. इसके अलावा, अगर आपके पास बीटा टेस्टिंग या अर्ली प्रीव्यू ग्रुप के उपयोगकर्ता हैं, तो हो सकता है कि आपको उनके लिए इस सुविधा को चालू करना पड़े. ऐसे में, टोकन जारी करने या उसकी पुष्टि करने से पहले, दिए गए ईमेल पते की जांच करें.
ऑरिजिन ट्रायल में, ट्रैफ़िक की सीमाएं भी होती हैं, ताकि लॉन्च से पहले, साइटें इस सुविधा पर कम निर्भर रहें. जारी करने वाले का एपीआई, डेवलपमेंट के प्रोसेस में है. इसलिए, Chrome के उपयोगकर्ता अनुभव में अपडेट के साथ-साथ, ऐसे बदलाव भी हो सकते हैं जो पुराने वर्शन के साथ काम न करें.
डेवलपमेंट की प्रोसेस आगे बढ़ने पर, ब्लॉग पर और evp-announce@chromium.org मेलिंग सूची पर, आगे के अपडेट देखें.
ईमेल पते की पुष्टि करने का फ़्लो
ईमेल पते की पुष्टि करने वाले एपीआई का इस्तेमाल करते समय, अहम शब्दों और प्रोटोकॉल के चरणों के बारे में यहां बताया गया है.
अहम शब्द
ईमेल पते की पुष्टि करने वाले एपीआई के लिए, अहम शब्द ये हैं:
- पुष्टि करने वाली साइट: वह साइट जो ईमेल पता इकट्ठा करती है और उसकी पुष्टि करना चाहती है. पुष्टि करने वाली साइट को, भरोसेमंद पक्ष भी कहा जाता है.
- ईमेल सेवा देने वाली कंपनी: वह सेवा जो उपयोगकर्ता का ईमेल पता उपलब्ध कराती है. उदाहरण के लिए,
gmail.com. - जारी करने वाली सेवा: वह सेवा जो उपयोगकर्ता के ईमेल के लिए खाते को मैनेज करती है.
उदाहरण के लिए
accounts.google.com. जारी करने वाली सेवा को, पहचान की पुष्टि करने वाली सेवा भी कहा जाता है.
कुछ मामलों में, ईमेल की सेवा देने वाली कंपनी और जारी करने वाली सेवा, एक ही डोमेन से काम करती हैं.
हालांकि, इन दोनों के बीच अंतर करना ज़रूरी है, क्योंकि ईमेल पते की पुष्टि करने वाला एपीआई, पुष्टि करने के तरीके के तौर पर, पहचान की पुष्टि करने वाली सेवा के साथ ब्राउज़र में चालू सेशन का इस्तेमाल कर रहा है. उदाहरण के लिए, example@gmail.com की पुष्टि करने के लिए, उपयोगकर्ता को उसी ब्राउज़र में उस खाते से google.com में साइन इन करना होगा.
प्रोटोकॉल का फ़्लो
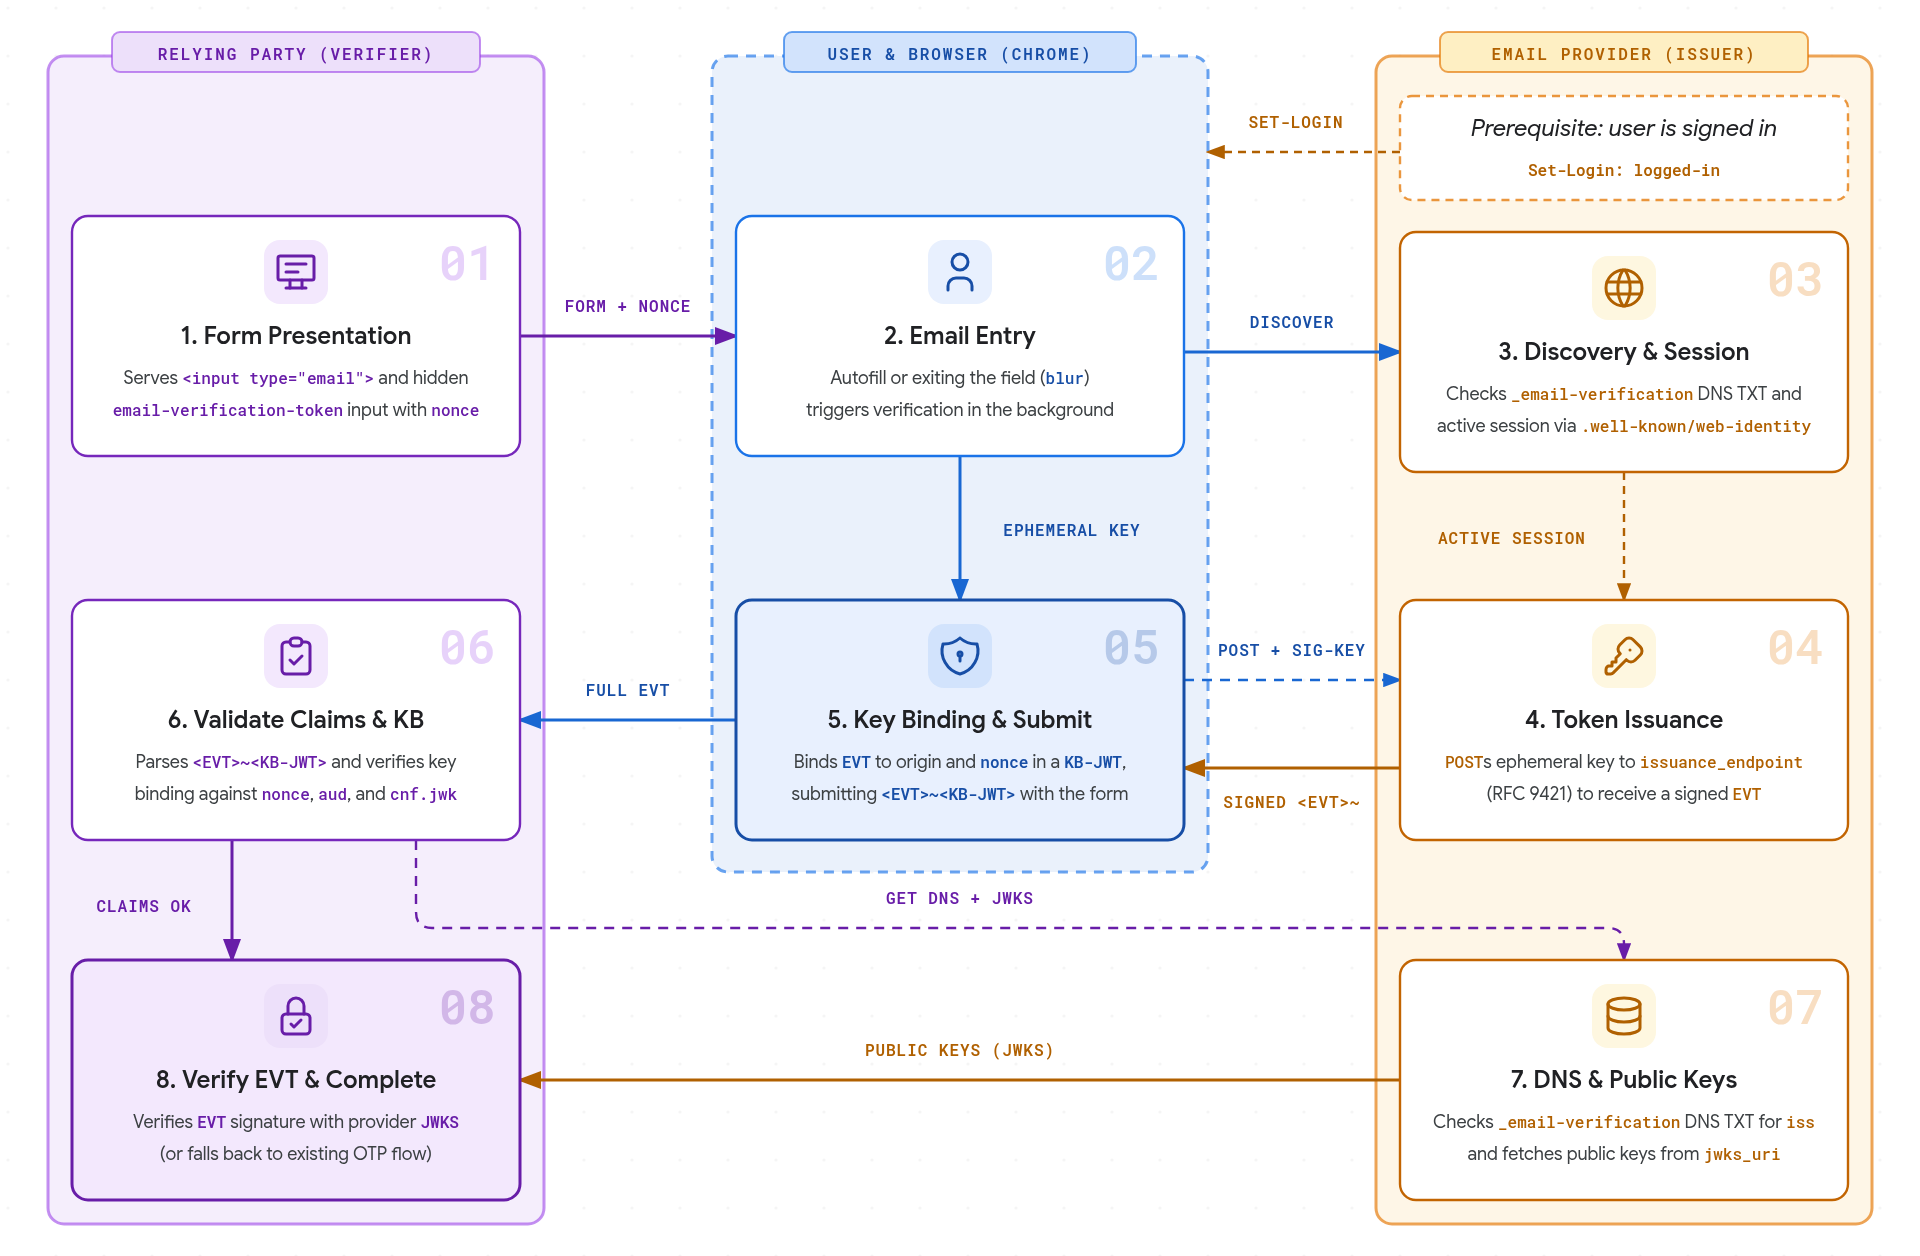
- फ़ॉर्म दिखाना: भरोसेमंद पक्ष, एचटीएमएल फ़ॉर्म दिखाता है. इसमें
<input type="email">और छिपा हुआ इनपुट शामिल होता है. इसेautocomplete="email-verification-token"और हर इंस्टेंस के लिए यूनीकnonceसे मार्क किया जाता है. - ईमेल डालना: जब उपयोगकर्ता कोई ईमेल पता डालता है, तो ब्राउज़र बैकग्राउंड में पुष्टि की प्रोसेस शुरू करता है. इसके लिए, उपयोगकर्ता, ऑटोमैटिक तरीके से भरने की सुविधा के सुझाव को चुन सकता है या टाइप या पेस्ट करके फ़ील्ड से बाहर निकल सकता है
(
blur) . - ईमेल सेवा देने वाली कंपनी और सेशन की जानकारी: ब्राउज़र, ईमेल सेवा देने वाली कंपनी के ऑथराइज़्ड जारी करने वाले ऑरिजिन का पता लगाने के लिए,
_email-verification.<email-domain>के लिए डीएनएस TXT रिकॉर्ड की क्वेरी करता है. इसके बाद, यह जांचता है कि उपयोगकर्ता के पास चालू सेशन है या नहीं. इसके लिए, जारी करने वाली सेवा के.well-known/web-identityकॉन्फ़िगरेशन और FedCM खातों के एंडपॉइंट का इस्तेमाल किया जाता है. अगर डोमेन, ईवीपी रिकॉर्ड पब्लिश नहीं करता है या कोई चालू सेशन मौजूद नहीं है, तो ब्राउज़र, उपयोगकर्ता को प्रॉम्प्ट किए बिना पुष्टि की प्रोसेस बंद कर देता है. - टोकन जारी करना: ब्राउज़र, ईमेल सेवा देने वाली कंपनी का
issuance_endpoint.well-known/email-verificationढूंढता है. इसके बाद, एक एफ़ेमेरल कुंजी का जोड़ा बनाता है और एचटीटीपी मैसेज सिग्नेचर (आरएफ़सी 9421) का इस्तेमाल करके, एचटीटीपीPOSTअनुरोध भेजता है. इसमें, जारी करने वाली सेवा की फ़र्स्ट-पार्टी सेशन कुकी और टारगेट ईमेल पता शामिल होता है, ताकि साइन किया गया ईमेल पते की पुष्टि करने वाला टोकन (EVT) मिल सके. - कुंजी बाइंड करना और सबमिट करना: ब्राउज़र, साइन किए गए
EVTको भरोसेमंद पक्ष के ऑरिजिन और फ़ॉर्म केnonceसे, कुंजी बाइंडिंग JWT (KB-JWT) में बाइंड करता है. इसके बाद, एक छोटा सा सूचना दिखाता है. इसमें उपयोगकर्ता को बताया जाता है कि उसकी ईमेल सेवा देने वाली कंपनी ने उसके पते की पुष्टि कर दी है. जब उपयोगकर्ता फ़ॉर्म सबमिट करता है, तो Chrome छिपे हुए इनपुट में, मिला हुआ टोकन (<EVT>~<KB-JWT>) भर देता है. - दावों और केबी की पुष्टि करना: भरोसेमंद पक्ष का सर्वर,
<EVT>~<KB-JWT>टोकन को पार्स करता है. इसके बाद, अनुमानित दावों (email,email_verified,aud,nonce,iat, औरexp) की पुष्टि करता है. साथ ही,cnf.jwkमें मौजूद एफ़ेमेरल सार्वजनिक कुंजी के मुकाबले, कुंजी बाइंडिंग के सिग्नेचर की पुष्टि करता है. - डीएनएस और सार्वजनिक कुंजियां: भरोसेमंद पक्ष,
_email-verification.<email-domain>डीएनएस TXT रिकॉर्ड की क्वेरी करता है, ताकि यह पुष्टि की जा सके कि यह टोकन केissदावे से मेल खाता है. इसके बाद, जारी करने वाली सेवा का.well-known/email-verificationमेटाडेटा औरjwks_uriसे सार्वजनिक कुंजियां फ़ेच करता है. - ईवीटी की पुष्टि करना और प्रोसेस पूरी करना: भरोसेमंद पक्ष, ईमेल सेवा देने वाली कंपनी के सार्वजनिक
JWKSका इस्तेमाल करके, जारी करने वाली सेवा केEVTसिग्नेचर की पुष्टि करता है. अगर कोई टोकन नहीं मिलता है या पुष्टि करने का कोई भी चरण पूरा नहीं होता है, तो साइट, ईमेल की पुष्टि करने की अपनी मौजूदा प्रोसेस पर वापस चली जाती है.
जब कोई उपयोगकर्ता पहली बार किसी ईमेल पते की पुष्टि करता है, तो Chrome, टोकन का अनुरोध करने से पहले, अनुमति का प्रॉम्प्ट दिखाता है. यह प्रॉम्प्ट, डेस्कटॉप पर एक डायलॉग या Android पर बॉटम शीट के तौर पर दिखता है. अगर अनुमति दी जाती है, तो हिस्सा लेने वाली साइटों पर, हर ईमेल पते के लिए इस अनुमति को याद रखा जाता है.
Chrome सेटिंग
उपयोगकर्ता, पुष्टि किए गए अपने ईमेल मैनेज कर सकते हैं:
- डेस्कटॉप पर, सेटिंग > ऑटोमैटिक तरीके से भरने की सुविधा और पासवर्ड > संपर्क की जानकारी > पुष्टि किया गया ईमेल में जाकर (या
chrome://settings/contactInfoखोलकर) - Android पर, सेटिंग > पते और अन्य जानकारी > पुष्टि किया गया ईमेल में जाकर
उपयोगकर्ता, इस सुविधा को पूरी तरह से बंद कर सकते हैं या पुष्टि किए गए अलग-अलग ईमेल पतों को मैनेज कर सकते हैं.
इस्तेमाल के उदाहरण से जुड़ी ज़रूरी बातें
ईमेल पते की पुष्टि करने की सुविधा, आपके मौजूदा फ़्लो को बेहतर बनाती है. इससे उपयोगकर्ता को ओटीपी वापस पाने या किसी लिंक पर क्लिक करने के लिए, आपकी साइट छोड़ने की ज़रूरत नहीं पड़ती. साइटें, ईमेल पते की पुष्टि करने के फ़ील्ड को, लॉगिन, न्यूज़लेटर के लिए साइन अप, खाता बनाने, और पासवर्ड वापस पाने जैसे सभी काम के फ़ॉर्म में जोड़ सकती हैं. ईवीपी, सिर्फ़ तब ट्रिगर होता है, जब ब्राउज़र इस सुविधा के साथ काम करता है. अगर सबमिट करने पर कोई कोड नहीं मिलता है या पुष्टि करने का कोई भी चरण पूरा नहीं होता है, तो ईमेल की पुष्टि करने के अपने डिफ़ॉल्ट फ़्लो पर वापस जाया जा सकता है. इसका मतलब यह भी है कि एपीआई के लिए, सुविधा की पहचान करने की कोई सुविधा नहीं है. पुष्टि करने वाली साइट, ईवीटी को वैकल्पिक मानती है. अगर अनुरोध में यह मौजूद है, तो साइट इसे प्रोसेस करती है.
ईमेल पते की पुष्टि करने की सुविधा से यह पुष्टि होती है कि उपयोगकर्ता का, अपने ईमेल पते की सेवा देने वाली कंपनी के साथ चालू सेशन है. इससे यह पुष्टि नहीं होती कि आपका ईमेल, उपयोगकर्ता तक पहुंच गया है. हो सकता है कि आपको स्वागत या ऑनबोर्डिंग के मौजूदा ईमेल भेजने हों. साथ ही, हो सकता है कि आपको उपयोगकर्ता को स्पैम सेटिंग की जांच करने के लिए कहना पड़े.