

Veröffentlicht: 23. September 2026
Moderne Webanwendungen werden immer komplexer. Sie binden Drittanbieterscripts und manchmal dynamisch generierten Code aus generativer KI ein. Diese Integrationen sind zwar leistungsstark, erhöhen aber das Risiko einer Daten-Exfiltration erheblich. Um dieses Risiko zu minimieren, werden in Chrome 152 Verbindungs-Zulassungslisten eingeführt. Das ist ein neuer Sicherheitsmechanismus, mit dem Sie eine strenge Netzwerk-Sandbox für Ihre Dokumente und Worker erstellen können.
Die Herausforderung, die Netzwerkkommunikation zu sichern
Sie benötigen explizite Kontrolle über die Endpunkte, mit denen Ihre Seiten kommunizieren, um Abhängigkeiten zu verwalten und die Architektur Ihrer Website zu sichern. Schädliche Skripts oder halluzinierter KI-generierter Code können Prüfungen auf Anwendungsebene umgehen, um vertrauliche Informationen an nicht autorisierte Server zu senden.
Die Content Security Policy (CSP) ist zwar ein leistungsstarkes Tool, um zu steuern, was eine Seite laden und ausführen kann, aber sie ist nicht dafür gedacht, einzuschränken, wohin eine Seite kommuniziert. CSP kategorisiert Anfragen in bestimmte Typen, was zu einer übermäßigen Granularität führt, wenn Sie nur eine allgemeine Netzwerkgrenze benötigen. Darüber hinaus deckt die CSP nicht alle Webplattform-APIs ab. Mechanismen wie DNS-Prefetch, Navigationen, WebRTC und mehr werden nicht berücksichtigt.
Was sind Zulassungslisten für Verbindungen?
Zulassungslisten für Verbindungen beheben diese Risiken, indem sie den Browser zum Gatekeeper aller Netzwerkverbindungen machen, die von Ihrer Seite ausgehen. Sie bieten einen direkten und optimierten Ansatz für die Verwaltung expliziter Netzwerkanfragen, die über Fetch und andere Webplattform-APIs initiiert werden.
Wenn Sie einen Connection-Allowlist-HTTP-Antwortheader senden, geben Sie die genauen URL-Muster an, die für die gesamte Netzwerkkommunikation zulässig sind. Dadurch wird eine Firewall auf Framework-Ebene erzwungen, die standardmäßig alle Zugriffe ablehnt. Bevor eine Verbindung hergestellt wird, prüft der Browser das Ziel anhand Ihrer Zulassungsliste und blockiert es auf Netzwerkebene, wenn keine Übereinstimmung vorliegt.
Zulassungslisten für Verbindungen verwenden
Die Richtlinie verwendet die standardisierte URLPattern-Syntax, um zulässige Endpunkte zu definieren. Diese Richtlinie gilt für jeden Fenster- oder Worker-Kontext separat.
Grundlegende Konfiguration
Mit dem Token response-origin können Sie den Ursprung, von dem die Antwort bereitgestellt wird, zusammen mit bestimmten API-Endpunkten dynamisch Ihrer Zulassungsliste hinzufügen.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Umgang mit Weiterleitungen und WebRTC
Standardmäßig werden alle Weiterleitungen und WebRTC-Verbindungen durch Zulassungslisten für Verbindungen blockiert. Wenn eine Zulassungsliste erzwungen wird, werden alle Anfragen, die zu einer Weiterleitung führen, blockiert, es sei denn, Sie aktivieren die Option explizit.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
Verstöße melden
Wenn Sie potenzielle Ausfälle ohne Dienstunterbrechung überwachen möchten, können Sie die Funktion im Modus „Nur Berichterstellung“ bereitstellen. Dadurch wird die Richtlinie geparst und Berichte zu Verstößen werden an einen angegebenen Reporting API-Endpunkt gesendet, ohne die Verbindungen zu blockieren. Konfigurieren Sie auch den HTTP-Antwortheader Reporting-Endpoints, um den ausgewählten Endpunktnamen einer tatsächlichen URL zuzuordnen.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Gängige Anwendungsfälle
Zulassungslisten für Verbindungen sind für Umgebungen mit hohen Sicherheitsanforderungen oder dynamische Umgebungen gedacht. Sie sind besonders nützlich für:
- Generative KI schützen: Wenn Ihre Webanwendung generierten oder nicht vertrauenswürdigen Code ausführt (z. B. KI-generierte Benutzeroberflächen oder Entwicklungssandboxes), können Sie verhindern, dass dieser Code Daten an externe Domains weitergibt.
- Überwachung von Drittanbietern: Wenn Sie Scripts oder Onlinespiele von Drittanbietern einbetten, können Sie sicherstellen, dass keine Daten an nicht autorisierte Server gesendet werden, selbst wenn diese kompromittiert werden.
- Architektonische Schutzmaßnahmen: Sie können eine strikte Netzwerkgrenze um sensible Teile Ihrer App erzwingen, sodass die Kommunikation nur mit Ihren genehmigten Back-Ends erfolgt.
Diese Funktion kann als progressive Verbesserung einer vorhandenen Content Security Policy (CSP) verwendet werden.
Zulassungslisten für Testverbindungen
Die Funktion für Zulassungslisten für Verbindungen ist ab Chrome 152 offiziell verfügbar. Sie können Ihre Webanwendungen noch heute schützen, indem Sie den Header zu den Antworten Ihres Servers hinzufügen.
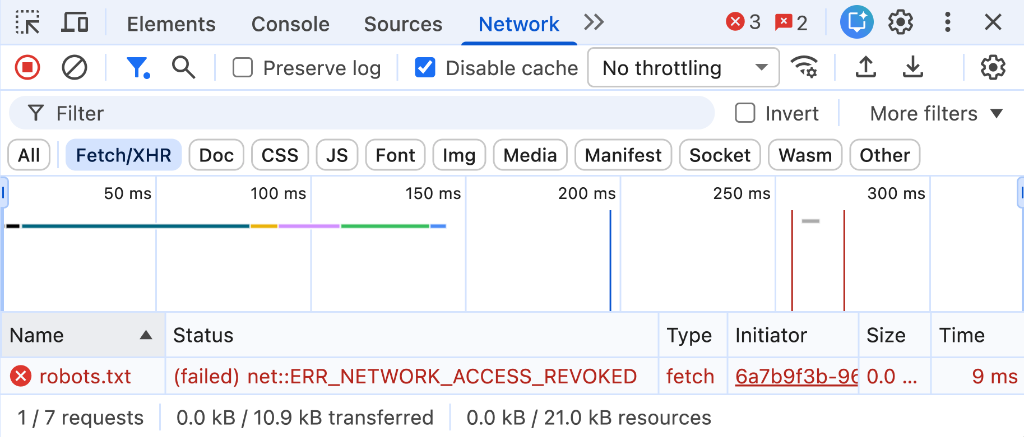
So testen Sie Ihre Konfiguration während der Entwicklung:
- Konfiguriere deinen lokalen Entwicklungsserver so, dass er den HTTP-Antwortheader
Connection-Allowlistsendet. - Öffnen Sie die Chrome-Entwicklertools und suchen Sie im Bereich Netzwerk nach blockierten Anfragen oder auf dem Tab Probleme nach detaillierten Berichten zum Parsen von Headern.