


Publié le 23 septembre 2026
Les applications Web modernes sont de plus en plus complexes. Elles intègrent des scripts tiers et parfois du code généré de manière dynamique par l'IA générative. Bien que ces intégrations soient puissantes, elles augmentent considérablement le risque d'exfiltration de données. Pour faire face à ce risque, Chrome 152 introduit les listes d'autorisation de connexion, un nouveau mécanisme de sécurité qui vous permet de créer un bac à sable réseau strict pour vos documents et vos workers.
Le défi de la sécurisation des communications réseau
Vous devez contrôler explicitement les points de terminaison avec lesquels vos pages communiquent pour gérer les dépendances et sécuriser l'architecture de votre site. Des scripts malveillants ou du code généré par IA halluciné peuvent contourner les vérifications au niveau de l'application pour envoyer des informations sensibles à des serveurs non autorisés.
Bien que la Content Security Policy (CSP) soit un outil puissant pour contrôler ce qu'une page peut charger et exécuter, elle n'est pas conçue pour restreindre les destinations de communication d'une page. La CSP catégorise les requêtes en types spécifiques, ce qui introduit une granularité excessive lorsque vous n'avez besoin que d'une limite de réseau étendue. De plus, la CSP ne couvre pas de manière exhaustive toutes les API de la plate-forme Web, en omettant des mécanismes tels que la prélecture DNS, les navigations, WebRTC, etc.
Que sont les listes d'autorisation de connexion ?
Les listes d'autorisation de connexion permettent de limiter ces risques en faisant du navigateur le contrôleur d'accès de toutes les connexions réseau provenant de votre page. Ils offrent une approche directe et simplifiée de la gestion des requêtes réseau explicites initiées à l'aide de Fetch et d'autres API de plate-forme Web.
En envoyant un en-tête de réponse HTTP Connection-Allowlist, vous spécifiez les formats d'URL exacts autorisés pour toutes les communications réseau. Cela applique un pare-feu au niveau du framework qui refuse tout par défaut. Avant d'établir une connexion, le navigateur vérifie la destination par rapport à votre liste d'autorisation et la bloque au niveau du réseau si aucune correspondance n'est trouvée.
Utiliser des listes d'autorisation de connexions
La règle utilise la syntaxe URLPattern standardisée pour définir les points de terminaison autorisés. Cette règle est distincte pour chaque contexte de fenêtre ou de nœud de calcul.
Configuration de base
Vous pouvez utiliser le jeton response-origin pour ajouter de manière dynamique l'origine à partir de laquelle la réponse est diffusée à votre liste d'autorisation, en plus de tous les points de terminaison d'API spécifiques.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Gérer les redirections et WebRTC
Par défaut, les listes d'autorisation de connexions bloquent toutes les redirections et les connexions WebRTC. Si une liste d'autorisation est appliquée, toute demande entraînant une redirection est bloquée, sauf si vous l'activez explicitement.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
Signaler des cas de non-respect
Pour surveiller les éventuelles interruptions sans perturber le service, vous pouvez déployer la fonctionnalité en mode Rapport uniquement. Cette option analyse la règle et envoie des rapports sur les cas de non-respect à un point de terminaison de l'API Reporting spécifié, sans bloquer les connexions. Assurez-vous également de configurer l'en-tête de réponse HTTP Reporting-Endpoints pour mapper le nom de point de terminaison choisi à une URL réelle.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Principaux cas d'utilisation
Les listes d'autorisation de connexion sont conçues pour les environnements dynamiques ou à sécurité élevée. Elles vous seront particulièrement utiles pour :
- Sécuriser l'IA générative : si votre application Web exécute du code généré ou non fiable (comme des UI générées par l'IA ou des bacs à sable de développement), vous pouvez empêcher ce code d'exfiltrer des données vers des domaines externes.
- Supervision par des tiers : lorsque vous intégrez des scripts ou des jeux Web tiers, vous pouvez garantir qu'ils n'enverront pas de données à des serveurs non autorisés, même s'ils sont compromis.
- Mesures de protection de l'architecture : vous pouvez appliquer une limite de réseau stricte autour des parties sensibles de votre application, en veillant à ce que la communication ne se fasse qu'avec vos backends approuvés.
Cette fonctionnalité peut être utilisée comme amélioration progressive d'une configuration existante basée sur une stratégie de sécurité du contenu (CSP).
Listes d'autorisation pour les tests de connexion
La fonctionnalité de listes d'autorisation de connexion est officiellement disponible à partir de Chrome 152. Vous pouvez commencer à protéger vos applications Web dès aujourd'hui en ajoutant l'en-tête aux réponses de votre serveur.
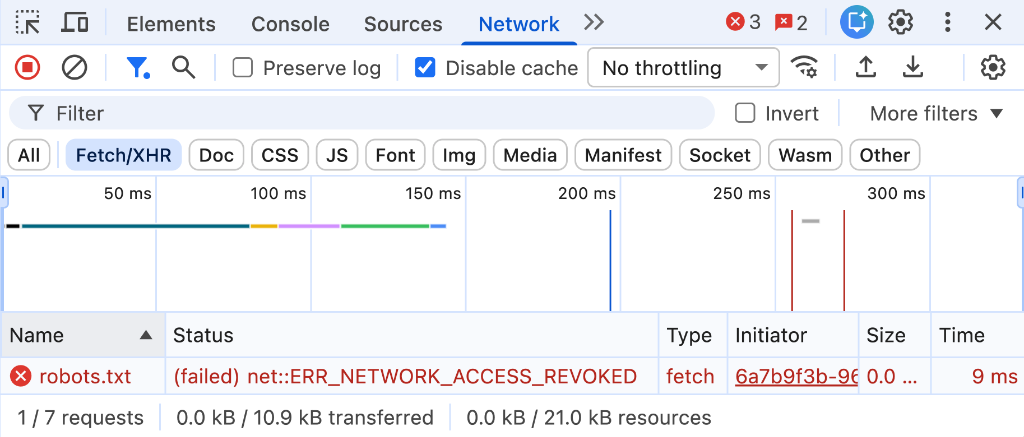
Pour tester votre configuration pendant le développement :
- Configurez votre serveur de développement local pour qu'il envoie l'en-tête de réponse HTTP
Connection-Allowlist. - Ouvrez les outils pour les développeurs Chrome et vérifiez si des requêtes sont bloquées dans le panneau Réseau. Vous pouvez également consulter l'onglet Problèmes pour obtenir des rapports détaillés sur l'analyse des en-têtes.