

Data di pubblicazione: 23 settembre 2026
Le app web moderne sono sempre più complesse e integrano script di terze parti e, a volte, codice generato dinamicamente dall'AI generativa. Sebbene queste integrazioni siano potenti, aumentano in modo significativo il rischio di esfiltrazione dei dati. Per far fronte a questo rischio, Chrome 152 introduce le liste consentite di connessioni, un nuovo meccanismo di sicurezza che ti consente di creare una sandbox di rete rigorosa per i tuoi documenti e worker.
La sfida di proteggere le comunicazioni di rete
Devi avere un controllo esplicito sugli endpoint con cui comunicano le tue pagine per gestire le dipendenze e proteggere l'architettura del tuo sito. Script dannosi o codice generato dall'AI con allucinazioni possono aggirare i controlli a livello di app per inviare informazioni sensibili a server non autorizzati.
Sebbene la Content Security Policy (CSP) sia uno strumento potente per controllare ciò che una pagina può caricare ed eseguire, non è progettata per limitare i canali di comunicazione di una pagina. CSP classifica le richieste in tipi specifici, il che introduce una granularità eccessiva quando hai bisogno solo di un confine di rete ampio. Inoltre, la CSP non copre in modo esaustivo tutte le API della piattaforma web, omettendo meccanismi come il precaricamento DNS, le navigazioni, WebRTC e altro ancora.
Che cosa sono le liste consentite di connessioni?
Le liste consentite di connessioni affrontano questi rischi facendo in modo che il browser funga da gatekeeper di tutte le connessioni di rete provenienti dalla tua pagina. Forniscono un approccio diretto e semplificato alla gestione delle richieste di rete esplicite avviate utilizzando Fetch e altre API della piattaforma web.
Inviando un'intestazione della risposta HTTP Connection-Allowlist, specifichi i pattern URL esatti consentiti per tutte le comunicazioni di rete. In questo modo viene applicato un firewall con negazione predefinita a livello di framework. Prima di stabilire qualsiasi connessione, il browser verifica la destinazione rispetto alla tua lista consentita e la blocca a livello di rete se non esiste una corrispondenza.
Come utilizzare le liste consentite di connessione
La policy utilizza la sintassi URLPattern standardizzata per definire gli endpoint consentiti. Questo criterio è separato per ogni contesto di finestra o worker.
Configurazione di base
Puoi utilizzare il token response-origin per aggiungere dinamicamente alla tua lista consentita l'origine da cui viene fornita la risposta, insieme a eventuali endpoint API specifici.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Gestione dei reindirizzamenti e di WebRTC
Per impostazione predefinita, le liste consentite di connessioni bloccano tutti i reindirizzamenti e le connessioni WebRTC. Se viene applicata una lista consentita, qualsiasi richiesta che genera un reindirizzamento viene bloccata, a meno che tu non attivi esplicitamente l'opzione.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
Segnalazione di violazioni
Per monitorare potenziali interruzioni senza interrompere il servizio, puoi eseguire il deployment della funzionalità in modalità Solo report. In questo modo, la policy viene analizzata e i report sulle violazioni vengono inviati a un endpoint dell'API Reporting specificato senza bloccare le connessioni. Assicurati di configurare anche l'intestazione della risposta HTTP Reporting-Endpoints per mappare il nome dell'endpoint scelto a un URL effettivo.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Casi d'uso principali
Le liste consentite di connessioni sono progettate per ambienti dinamici o ad alta sicurezza. Le troverai particolarmente utili per:
- Protezione dell'AI generativa: se la tua app web esegue codice generato o non attendibile (come UI generate dall'AI o sandbox di sviluppo), puoi impedire che il codice esfiltri dati verso domini esterni.
- Supervisione di terze parti: quando incorpori script o browser game di terze parti, puoi garantire che non invieranno dati a server non autorizzati, anche se vengono compromessi.
- Misure di protezione dell'architettura: puoi applicare un confine di rete rigoroso intorno alle parti sensibili della tua app, assicurandoti che la comunicazione avvenga solo con i backend approvati.
Questa funzionalità può essere utilizzata come potenziamento progressivo di una configurazione esistente basata su Content Security Policy (CSP).
Liste consentite per le connessioni di test
La funzionalità delle liste consentite di connessione è ufficialmente disponibile a partire da Chrome 152. Puoi iniziare a proteggere le tue applicazioni web oggi stesso aggiungendo l'intestazione alle risposte del tuo server.
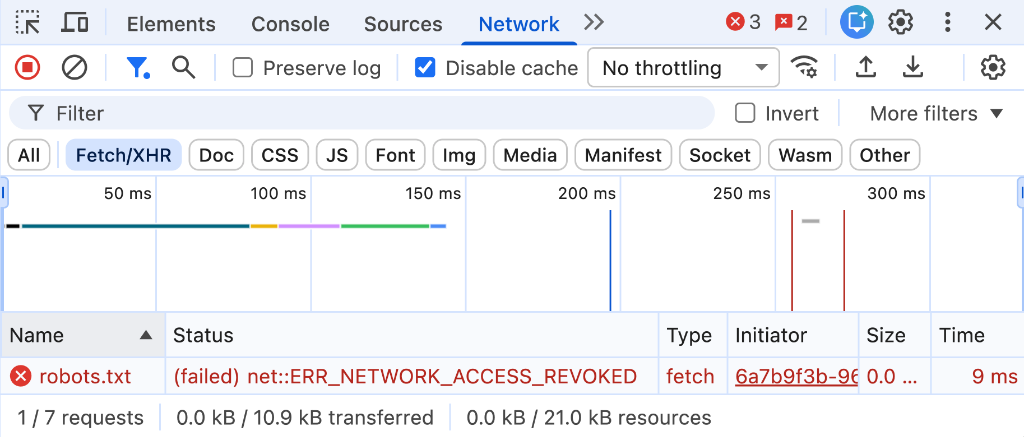
Per testare la configurazione durante lo sviluppo:
- Configura il tuo server di sviluppo locale per inviare l'intestazione della risposta HTTP
Connection-Allowlist. - Apri Chrome DevTools e controlla se nel riquadro Rete sono presenti richieste bloccate o nella scheda Problemi se sono presenti report dettagliati sull'analisi delle intestazioni.