


Opublikowano: 23 września 2026 r.
Nowoczesne aplikacje internetowe są coraz bardziej złożone, ponieważ integrują skrypty innych firm, a czasami dynamicznie generowany kod z generatywnej AI. Chociaż te integracje są zaawansowane, znacznie zwiększają ryzyko wydobycia danych. Aby rozwiązać ten problem, w Chrome 152 wprowadzamy listy dozwolonych połączeń, czyli nowy mechanizm zabezpieczeń, który umożliwia tworzenie rygorystycznych piaskownic sieciowych dla dokumentów i skryptów service worker.
Wyzwanie związane z zabezpieczaniem komunikacji sieciowej
Potrzebujesz wyraźnej kontroli nad punktami końcowymi, z którymi komunikują się Twoje strony, aby zarządzać zależnościami i zabezpieczać architekturę witryny. Szkodliwe skrypty lub halucynacje kodu wygenerowanego przez AI mogą omijać mechanizmy kontrolne na poziomie aplikacji i wysyłać informacje poufne do nieautoryzowanych serwerów.
Chociaż Content Security Policy (CSP) to zaawansowane narzędzie do kontrolowania tego, co strona może wczytywać i wykonywać, nie zostało ono zaprojektowane do ograniczania miejsc, z którymi strona może się komunikować. CSP kategoryzuje żądania według określonych typów, co wprowadza nadmierną szczegółowość, gdy potrzebujesz tylko szerokiej granicy sieci. Ponadto CSP nie obejmuje wszystkich interfejsów API platformy internetowej, pomijając mechanizmy takie jak wstępne pobieranie DNS, nawigacja, WebRTC i inne.
Czym są listy dozwolonych połączeń?
Listy dozwolonych połączeń eliminują te zagrożenia, ponieważ przeglądarka staje się strażnikiem wszystkich połączeń sieciowych pochodzących z Twojej strony. Zapewniają bezpośrednie i uproszczone podejście do zarządzania jawnymi żądaniami sieciowymi inicjowanymi za pomocą interfejsu Fetch i innych interfejsów API platformy internetowej.
Wysyłając nagłówek odpowiedzi HTTP Connection-Allowlist, określasz dokładne wzorce adresów URL dozwolone w przypadku całej komunikacji sieciowej. Wymusza to stosowanie zapory sieciowej na poziomie platformy, która domyślnie odrzuca ruch. Przed nawiązaniem połączenia przeglądarka sprawdza miejsce docelowe na liście dozwolonych i blokuje je na poziomie sieci, jeśli nie ma dopasowania.
Jak korzystać z list dozwolonych połączeń
Zasada używa standardowej składni URLPattern do definiowania dozwolonych punktów końcowych. Ta zasada jest osobna dla każdego okna lub kontekstu instancji roboczej.
Podstawowa konfiguracja
Możesz użyć tokena response-origin, aby dynamicznie dodawać do listy dozwolonych źródło, z którego pochodzi odpowiedź, oraz konkretne punkty końcowe interfejsu API.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Obsługa przekierowań i WebRTC
Domyślnie listy dozwolonych połączeń blokują wszystkie przekierowania i połączenia WebRTC. Jeśli lista dozwolonych jest egzekwowana, każde żądanie, które powoduje przekierowanie, jest blokowane, chyba że wyraźnie wyrazisz na nie zgodę.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
Zgłaszanie naruszeń
Aby monitorować potencjalne błędy bez przerywania działania usługi, możesz wdrożyć tę funkcję w trybie „tylko raportowanie”. Spowoduje to przeanalizowanie zasady i wysłanie raportów o naruszeniach do określonego punktu końcowego interfejsu Reporting API bez blokowania połączeń. Pamiętaj, aby skonfigurować też nagłówek odpowiedzi HTTP Reporting-Endpoints, aby zmapować wybraną nazwę punktu końcowego na rzeczywisty adres URL.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Najważniejsze przypadki użycia
Listy dozwolonych połączeń są przeznaczone do środowisk o wysokim poziomie zabezpieczeń lub środowisk dynamicznych. Są one szczególnie przydatne w przypadku:
- Zabezpieczanie generatywnej AI: jeśli Twoja aplikacja internetowa wykonuje wygenerowany lub niezaufany kod (np. interfejsy wygenerowane przez AI lub piaskownice programistyczne), możesz uniemożliwić temu kodowi wydobywanie danych do domen zewnętrznych.
- Nadzór nad usługami innych firm: podczas umieszczania skryptów lub gier przeglądarkowych innych firm możesz mieć pewność, że nie będą one wysyłać danych do nieautoryzowanych serwerów, nawet jeśli zostaną przejęte.
- Zabezpieczenia architektoniczne: możesz wymusić ścisłą granicę sieci wokół poufnych części aplikacji, aby komunikacja odbywała się tylko z zatwierdzonymi backendami.
Tej funkcji można używać jako progresywnego ulepszania istniejącej konfiguracji opartej na zasadach bezpieczeństwa treści (CSP).
Listy dozwolonych połączeń testowych
Funkcja list dozwolonych połączeń jest oficjalnie dostępna od wersji Chrome 152. Możesz zacząć chronić swoje aplikacje internetowe już dziś, dodając nagłówek do odpowiedzi serwera.
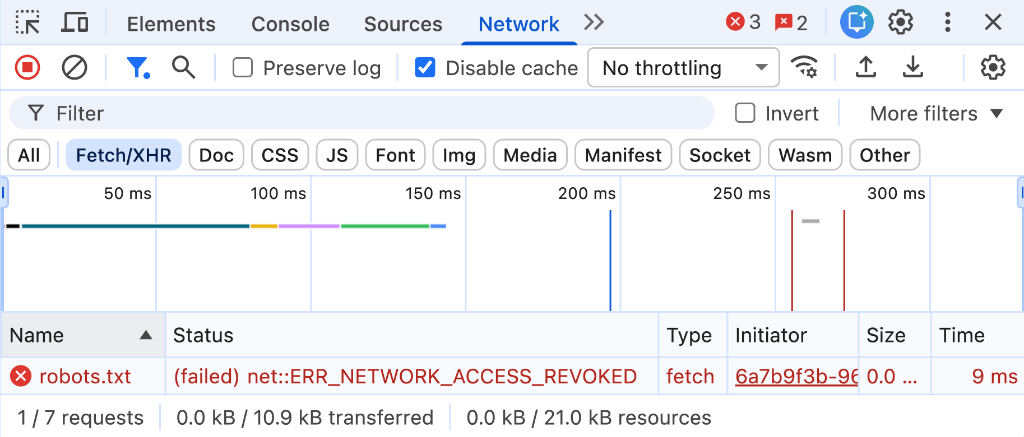
Aby przetestować konfigurację podczas tworzenia:
- Skonfiguruj lokalny serwer programistyczny, aby wysyłał nagłówek odpowiedzi HTTP
Connection-Allowlist. - Otwórz Narzędzia deweloperskie w Chrome i sprawdź, czy w panelu Sieć nie ma zablokowanych żądań, lub na karcie Problemy, czy nie ma szczegółowych raportów dotyczących analizowania nagłówków.