


Ngày xuất bản: 23 tháng 9 năm 2026
Các ứng dụng web hiện đại ngày càng phức tạp, tích hợp tập lệnh của bên thứ ba và đôi khi là mã được tạo linh động từ AI tạo sinh. Mặc dù những tính năng tích hợp này rất mạnh mẽ, nhưng chúng làm tăng đáng kể nguy cơ rò rỉ dữ liệu. Để giải quyết rủi ro này, Chrome 152 ra mắt danh sách cho phép kết nối, một cơ chế bảo mật mới cho phép bạn tạo một hộp cát mạng nghiêm ngặt cho tài liệu và worker của mình.
Thách thức trong việc bảo mật hoạt động giao tiếp qua mạng
Bạn cần có quyền kiểm soát rõ ràng đối với các điểm cuối mà trang của bạn giao tiếp để quản lý các phần phụ thuộc và bảo mật cấu trúc của trang web. Tập lệnh độc hại hoặc mã do AI tạo ra có thể vượt qua các bước kiểm tra ở cấp ứng dụng để gửi thông tin nhạy cảm đến các máy chủ trái phép.
Mặc dù Chính sách bảo mật nội dung (CSP) là một công cụ mạnh mẽ để kiểm soát nội dung mà một trang có thể tải và thực thi, nhưng chính sách này không được thiết kế để hạn chế nơi một trang giao tiếp. CSP phân loại các yêu cầu thành các loại cụ thể, điều này dẫn đến mức độ chi tiết quá mức khi bạn chỉ cần một ranh giới mạng rộng. Hơn nữa, CSP không bao gồm đầy đủ tất cả các API nền tảng web, bỏ qua các cơ chế như tìm nạp trước DNS, điều hướng, WebRTC, v.v.
Danh sách kết nối được cho phép là gì?
Danh sách cho phép kết nối giải quyết những rủi ro này bằng cách đặt trình duyệt làm người gác cổng của tất cả các kết nối mạng bắt nguồn từ trang của bạn. Các trình xử lý này cung cấp một phương pháp trực tiếp và hợp lý để quản lý các yêu cầu mạng rõ ràng được bắt đầu bằng Fetch và các API nền tảng web khác.
Bằng cách gửi tiêu đề phản hồi HTTP Connection-Allowlist, bạn chỉ định chính xác các mẫu URL được phép cho tất cả hoạt động giao tiếp mạng. Điều này thực thi tường lửa từ chối theo mặc định ở cấp khung. Trước khi thiết lập bất kỳ kết nối nào, trình duyệt sẽ xác minh đích đến dựa trên danh sách cho phép của bạn và chặn đích đến đó ở cấp mạng nếu không khớp.
Cách sử dụng danh sách cho phép kết nối
Chính sách này sử dụng cú pháp URLPattern chuẩn hoá để xác định các điểm cuối được phép. Chính sách này tách biệt cho từng ngữ cảnh cửa sổ hoặc worker.
Cấu hình cơ bản
Bạn có thể sử dụng mã thông báo response-origin để thêm động nguồn gốc mà phản hồi được phân phát vào danh sách cho phép, cùng với mọi điểm cuối API cụ thể.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Xử lý lệnh chuyển hướng và WebRTC
Theo mặc định, danh sách cho phép kết nối sẽ chặn tất cả các lệnh chuyển hướng và kết nối WebRTC. Nếu danh sách cho phép được thực thi, thì mọi yêu cầu dẫn đến lệnh chuyển hướng đều bị chặn, trừ phi bạn chọn sử dụng một cách rõ ràng.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
Báo cáo lỗi vi phạm
Để theo dõi các sự cố có thể xảy ra mà không làm gián đoạn dịch vụ, bạn có thể triển khai tính năng này ở chế độ chỉ báo cáo. Thao tác này sẽ phân tích cú pháp chính sách và gửi báo cáo vi phạm đến một điểm cuối Reporting API được chỉ định mà không chặn các kết nối. Hãy đảm bảo rằng bạn cũng định cấu hình tiêu đề phản hồi HTTP Reporting-Endpoints để liên kết tên điểm cuối đã chọn với một URL thực tế.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Các trường hợp sử dụng chính
Danh sách cho phép kết nối được thiết kế cho môi trường có tính bảo mật cao hoặc môi trường linh động. Bạn sẽ thấy các báo cáo này đặc biệt hữu ích trong việc:
- Bảo mật AI tạo sinh: Nếu ứng dụng web của bạn thực thi mã được tạo hoặc không đáng tin cậy (như giao diện người dùng do AI tạo hoặc hộp cát phát triển), bạn có thể ngăn mã đó rò rỉ dữ liệu sang các miền bên ngoài.
- Giám sát bên thứ ba: Khi nhúng tập lệnh hoặc trò chơi trên web của bên thứ ba, bạn có thể đảm bảo rằng các tập lệnh hoặc trò chơi đó sẽ không gửi dữ liệu đến các máy chủ trái phép, ngay cả khi chúng bị xâm phạm.
- Biện pháp bảo vệ kiến trúc: Bạn có thể thực thi ranh giới mạng nghiêm ngặt xung quanh các phần nhạy cảm của ứng dụng, đảm bảo hoạt động giao tiếp chỉ diễn ra với phần phụ trợ được phê duyệt.
Bạn có thể sử dụng tính năng này dưới dạng cải tiến tăng dần cho một chế độ thiết lập dựa trên Chính sách bảo mật nội dung (CSP) hiện có.
Danh sách cho phép kết nối thử nghiệm
Tính năng danh sách cho phép kết nối chính thức ra mắt kể từ Chrome 152. Bạn có thể bắt đầu bảo vệ ứng dụng web của mình ngay hôm nay bằng cách thêm tiêu đề vào phản hồi của máy chủ.
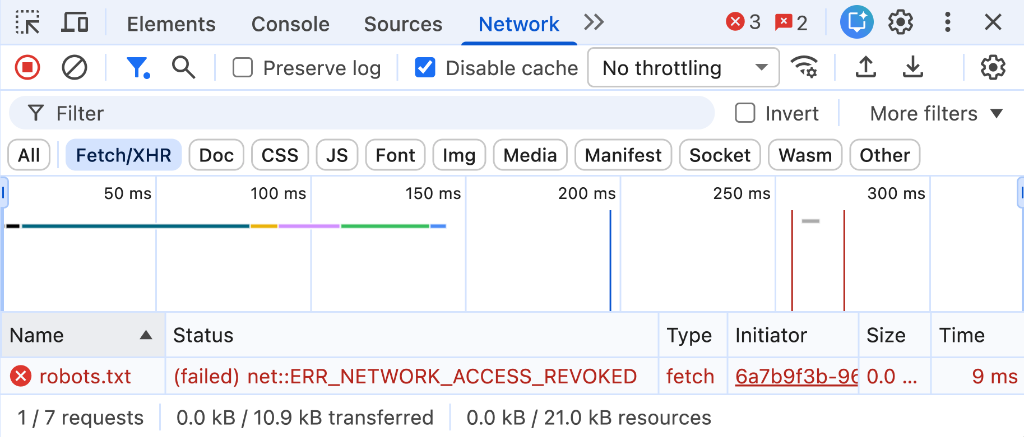
Cách kiểm thử cấu hình trong quá trình phát triển:
- Định cấu hình máy chủ phát triển cục bộ để gửi tiêu đề phản hồi HTTP
Connection-Allowlist. - Mở Chrome DevTools và kiểm tra bảng điều khiển Mạng để xem các yêu cầu bị chặn hoặc thẻ Vấn đề để xem báo cáo phân tích cú pháp tiêu đề chi tiết.