


Opublikowano: 21 maja 2026 r.
Podczas konferencji Google I/O 2026 rozmawialiśmy o internecie, w którym logowanie nie jest uciążliwe. Powinno być bezpiecznym i uproszczonym punktem wejścia, który zapewnia użytkownikom poczucie bezpieczeństwa. W tym poście podsumowujemy, jak możesz naprawić przepływy kont, zmniejszyć trudności i chronić użytkowników od samego początku.
Szybki dostęp
- Dlaczego modernizacja jest ważna
- Usprawnienie tworzenia kont
- Bezproblemowa weryfikacja atrybutów
- Wdrażanie kluczy dostępu w celu zapewnienia bezproblemowego logowania
- Strategiczne wdrażanie kluczy dostępu
- Zarządzanie kluczami dostępu i odporne odzyskiwanie
Dlaczego modernizacja jest ważna
Przepływy, które sprawiają trudności (np. niechlujne formularze rejestracji, irytująca pętla „zapomniałem hasła” lub ściana przycisków logowania), psują nastrój. Są to „zabójcy kontekstu”, którzy odstraszają użytkowników. Tradycyjne hasła i hasła jednorazowe (OTP) również narażają użytkowników na phishing.
Każda sekunda trudności to szansa na to, że użytkownik zrezygnuje. Modernizacja uwierzytelniania chroni Twoje systemy i użytkowników. Upraszczając każdy punkt kontaktu na ścieżce tożsamości, naturalnie zwiększasz współczynniki konwersji. Na przykład po wdrożeniu kluczy dostępu platforma pixiv osiągnęła oszałamiający 99% współczynnik skuteczności logowania (o 29% lepszy niż w przypadku haseł). Odejście od słabych danych logowania przyspiesza i zwiększa bezpieczeństwo.
Usprawnienie tworzenia kont
Pierwsza interakcja użytkownika z Twoją aplikacją nadaje ton. Usprawnienie tworzenia kont to pierwszy krok do zwiększenia adopcji i bezpieczeństwa.
Federacja tożsamości jako podstawowa metoda tworzenia kont
Możesz pozwolić użytkownikom na pomijanie żmudnych formularzy tworzenia konta, korzystając z federacji tożsamości, która umożliwia użytkownikom rejestrację u zaufanego dostawcy, takiego jak Google. Zapewnia to niezawodne i uproszczone logowanie, które umożliwia użytkownikom korzystanie z aplikacji bez „trudności” związanych z typową rejestracją.
Federacja oznacza, że użytkownicy nie muszą ręcznie wpisywać swojego imienia i nazwiska ani adresu e-mail. Ponieważ dostawca już ich zweryfikował, możesz pominąć zbędne kroki weryfikacji i przyciągnąć więcej użytkowników.
Ponadto wdrożenie rozwiązania federacyjnego tożsamości pozwala przejąć poziom bezpieczeństwa dedykowanego dostawcy tożsamości. Ponieważ dostawcy tożsamości specjalizują się w tożsamości i bezpieczeństwie, korzystanie z ich infrastruktury eliminuje ryzyko związane z tworzeniem uwierzytelniania od podstaw.
Wdrożenie interfejsu Federated Credential Management (FedCM) API
Jeśli pełnisz rolę dostawcy tożsamości, zalecamy wdrożenie interfejsu FedCM API. Obsługuje on interakcję za pomocą interfejsu przeglądarki, co chroni prywatność, uniemożliwiając śledzenie, a jednocześnie umożliwiając użytkownikom logowanie się jednym kliknięciem. Upraszcza też interfejs, wyświetlając tylko odpowiednie konta.
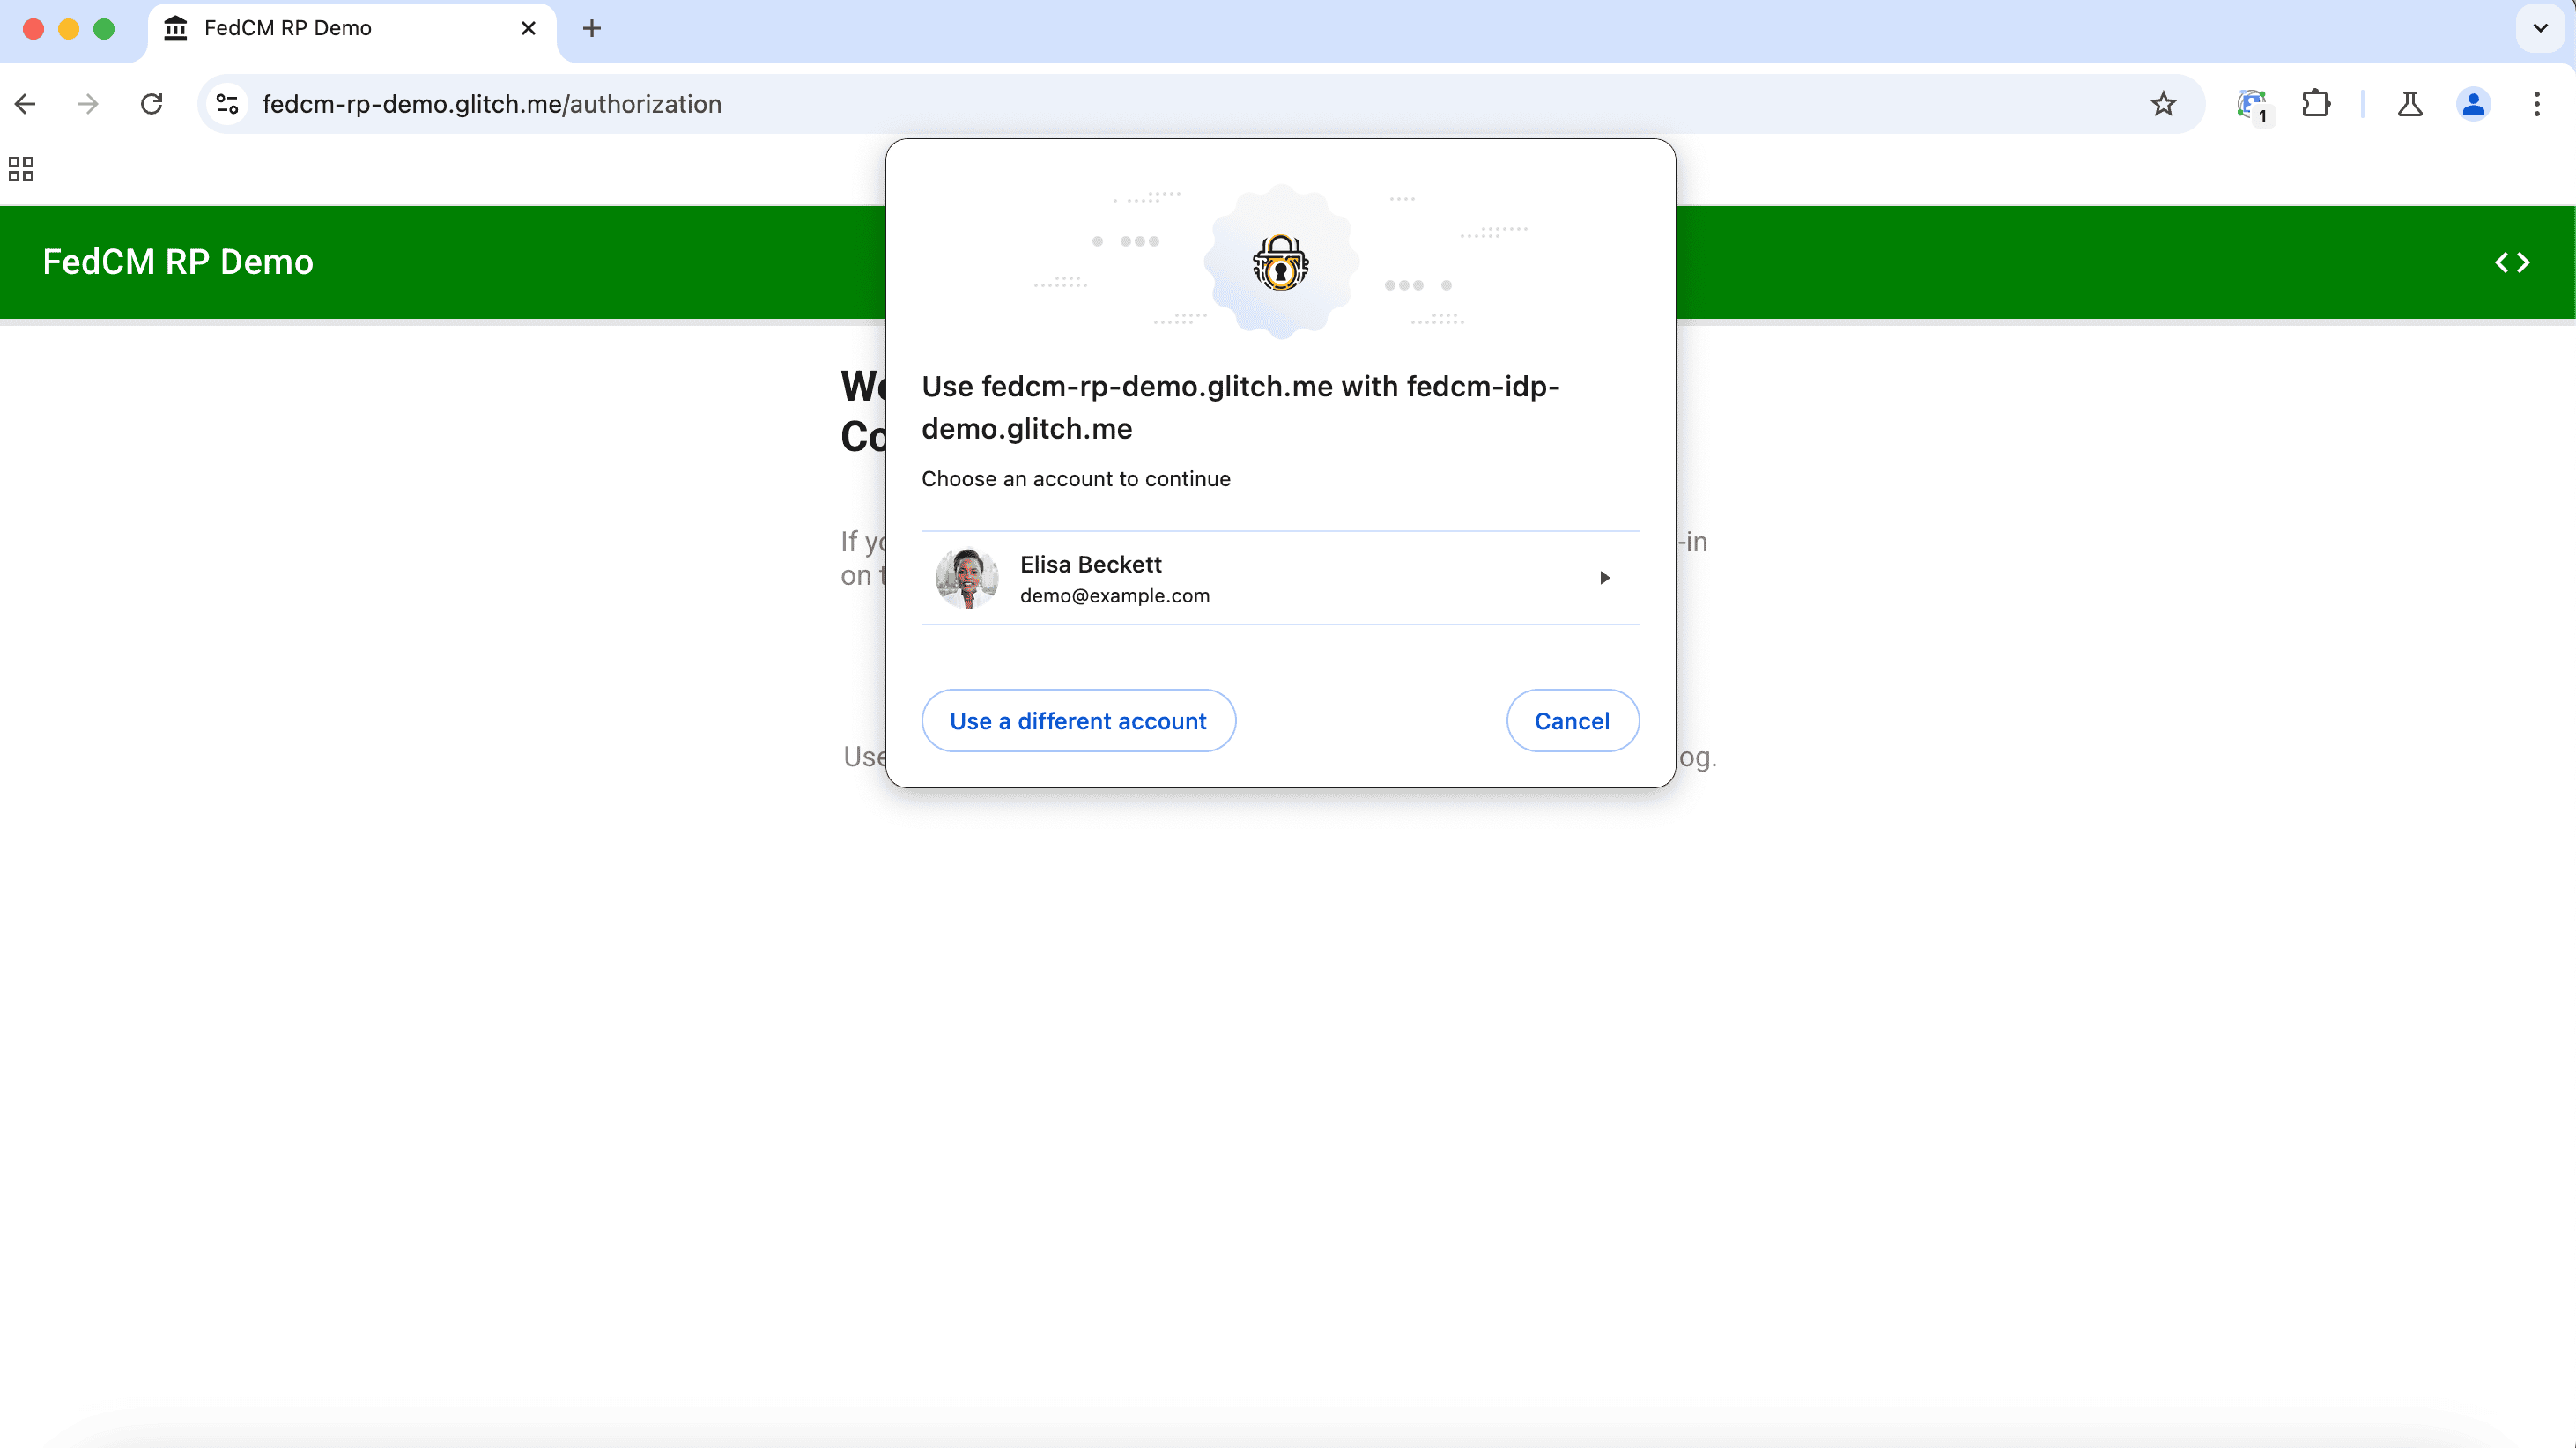
Wzorzec „Federate-then-upgrade”
Wzorzec „Federate-then-upgrade” łączy szybkość federacji z długoterminowym bezpieczeństwem kluczy dostępu. Jeśli poprosisz o klucz dostępu zaraz po federacyjnym logowaniu, następne logowanie użytkownika będzie od pierwszego dnia odporne na phishing.
Optymalizacja formularzy pod kątem autouzupełniania
Jeśli formularze ręczne są niezbędne, użyj opisowych atrybutów name i id oraz prawidłowych wartości autocomplete, aby umożliwić przeglądarce wypełnienie pól za użytkownika. Zmniejsza to obciążenie poznawcze i ryzyko popełnienia błędów podczas rejestracji. Więcej informacji o optymalizacji formularzy znajdziesz w artykule Sprawdzone metody tworzenia formularzy rejestracji
practices for more
details.
<label for="email">Email</label>
<input type="email" id="email" name="email" autocomplete="email">

<label for="password">New Password</label>
<input type="password" id="password" name="password" autocomplete="new-password">
Bezproblemowa weryfikacja atrybutów
Zmuszanie użytkowników do opuszczania aplikacji w celu sprawdzenia kodu w e-mailu zmniejsza współczynniki konwersji. W tym momencie użytkownicy się rozpraszają i nigdy nie wracają.
Poznaj protokół weryfikacji adresu e-mail (EVP)
Protokół weryfikacji adresu e-mail (EVP), nowa funkcja, umożliwia aplikacji uzyskanie zweryfikowanego adresu e-mail bezpośrednio przez przeglądarkę.
Aby włączyć tę funkcję, dodaj ukryte pole wejściowe z atrybutem
autocomplete="email-verification-token" i z challenge. Przeglądarka analizuje domenę e-mail z danych wejściowych i wysyła do wydawcy e-maila prośbę o potwierdzenie, że użytkownik ma kontrolę nad tym adresem. Po pomyślnej weryfikacji przeglądarka wyświetla zweryfikowane oświadczenie o adresie e-mail, które backend może natychmiast zweryfikować. Dla użytkownika ten proces jest bezproblemowy. Widzi on tylko powiadomienie o potwierdzaniu adresu e-mail.
EVP eliminuje konieczność stosowania rozwiązań, które utrudniają logowanie, rejestrację i resetowanie hasła (np. magicznych linków lub haseł jednorazowych wysyłanych e-mailem).
<input id="email" type="email" autocomplete="email">
<input type="hidden" name="token" challenge="1234" autocomplete="email-verification-token">
Pamiętaj, że to od poszczególnych dostawców usług poczty e-mail zależy, czy będą obsługiwać EVP. Skontaktuj się z dostawcą, aby sprawdzić, czy planuje obsługiwać EVP. Jeśli masz domenę niestandardową, możesz połączyć ją z obsługiwanym dostawcą poczty e-mail, aby obsługiwać też EVP.
Ponieważ ta funkcja jest nadal w fazie eksperymentalnej, będziemy wdzięczni za opinie na jej temat w repozytorium GitHub.
Digital Credentials API
W przypadku poufnych informacji, takich jak imię i nazwisko czy wiek, interfejs Digital Credentials API umożliwia żądanie zweryfikowanych danych z portfela użytkownika za pomocą przeglądarki, korzystając z selektywnego ujawniania. Oznacza to, że możesz sprawdzić, czy użytkownik ma ukończone określone lata, bez otrzymywania pełnej daty urodzenia ani imienia i nazwiska, co pozwala zachować jego prywatność.
Zobacz Digital Credentials API: bezpieczna i prywatna tożsamość w internecie.
Wdrażanie kluczy dostępu w celu zapewnienia bezproblemowego logowania
Klucze dostępu to coś więcej niż tylko zamiennik haseł. Są one fundamentalną zmianą w kierunku bezproblemowego uwierzytelniania odpornego na phishing.
Tryb natychmiastowego interfejsu
Od wersji 149 Chrome dostępny jest tryb natychmiastowego interfejsu. Umożliwia on witrynie sprawdzenie danych logowania w momencie, gdy użytkownik przechodzi do Twojej witryny. Jeśli w menedżerze haseł dostępny jest klucz dostępu lub hasło, przeglądarka natychmiast wyświetla listę dostępnych kont w oknie logowania.
Eliminuje to konieczność wybierania przez użytkownika metody logowania. Proaktywnie oferując dane logowania do wybranego konta, tworzysz bezproblemowe logowanie „jednym kliknięciem”, które użytkownikowi wydaje się magiczne.
const credential = await navigator.credentials.get({
  password: true,
  uiMode: 'immediate',
  publicKey: publicKeyObject,
});
Zobacz, Tryb natychmiastowego interfejsu do logowania.
Autouzupełnianie formularzy za pomocą klucza dostępu: używaj autouzupełniania formularzy podczas przechodzenia na klucze dostępu
W przypadku użytkowników witryny, która przechodzi z haseł na klucze dostępu, autouzupełnianie formularzy za pomocą klucza dostępu umożliwia wyświetlanie kluczy dostępu w sugestiach autouzupełniania po ustawieniu fokusu na polu do wprowadzania danych. Oznacza to, że jeśli użytkownik ma już klucz dostępu, w momencie ustawienia fokusu na polu nazwy użytkownika w formularzu logowania. Jeśli nie, nadal może używać zapisanego hasła.
Aby to włączyć, dodaj do pola nazwy użytkownika adnotację autocomplete="username webauthn"
i ustaw wartość mediation na 'conditional' podczas wywoływania funkcji
navigator.credentials.get().
Jest to kluczowy pomost podczas przechodzenia na technologie niewymagające haseł, ponieważ zapoznaje użytkowników z kluczami dostępu w znanym interfejsie.
Zobacz Listę kontrolną uwierzytelniania za pomocą kluczy dostępu.
Strategiczne wdrażanie kluczy dostępu
Adopcja często zależy od czasu. Poproszenie użytkownika we właściwym momencie może znacznie zwiększyć prawdopodobieństwo, że zarejestruje klucz dostępu.
Automatyczne tworzenie kluczy dostępu
Nikt nie chce przeszukiwać ustawień bezpieczeństwa tylko po to, aby skonfigurować nową metodę logowania. W jaki sposób i kiedy należy prosić użytkowników, którzy korzystają z haseł, o przejście na klucze dostępu?
Właśnie tu przydaje się automatyczne tworzenie kluczy dostępu. Dzięki funkcji Conditional Create przeglądarka może automatycznie uaktualnić użytkowników haseł do kluczy dostępu w momencie, gdy użytkownik zaloguje się za pomocą menedżera haseł.
Przekazując mediation: 'conditional' do navigator.credentials.create()
API, wywoływanego przez niedawne udane logowanie użytkownika za pomocą hasła zapisanego
w menedżerze haseł, przeglądarka generuje nowy klucz dostępu natywnie, bez
zmuszania użytkownika do przechodzenia przez dodatkowe ekrany konfiguracji.
Rejestracja bez trudności oznacza, że użytkownicy nie muszą świadomie podejmować decyzji o zwiększeniu bezpieczeństwa. Dzieje się to automatycznie, chroniąc ich bez dodatkowego wysiłku. Na przykład firma adidas odnotowała 8% wzrost liczby utworzonych kluczy dostępu dzięki tej strategii bez monitów.
await navigator.credentials.create({
  mediation: 'conditional',
  publicKey: { ... },
});
Zobacz Listę kontrolną rejestracji kluczy dostępu.
Zarządzanie kluczami dostępu i odporne odzyskiwanie
Ważne jest, aby użytkownicy mieli dane logowania łatwo dostępne na różnych urządzeniach, w witrynach i usługach. Oprócz zarządzania nimi i upewnienia się, że mogą odzyskać swoje konta w przypadku zgubienia lub kradzieży urządzenia.
Spójność na wielu platformach
Jeśli masz kilka usług (np. aplikację na Androida i witrynę lub kilka witryn), które korzystają z tego samego systemu logowania, możesz zwiększyć wygodę użytkowników. Dzięki bezproblemowemu udostępnianiu danych logowania menedżery haseł mogą sugerować użytkownikowi odpowiednie dane logowania we wszystkich Twoich usługach.
Bezproblemowe udostępnianie danych logowania obejmuje 2 technologie: Digital Asset Links w przypadku haseł i Related Origin Requests w przypadku kluczy dostępu.
Korzystanie z Digital Asset Links zapewnia że hasła utworzone w internecie są dostępne w Twojej aplikacji na Androida i odwrotnie. Umożliwia też menedżerom haseł sugerowanie już zapisanych danych logowania w różnych domenach, które należą do Ciebie i korzystają z tego samego backendu uwierzytelniania.
Użyj Related Origin Requests, aby udostępnić klucze dostępu w różnych domenach i aplikacjach za pomocą menedżera danych logowania użytkownika.
To kolejny sposób na ułatwienie użytkownikom logowania.
Zwiększ możliwości użytkowników dzięki stronie zarządzania kluczami dostępu
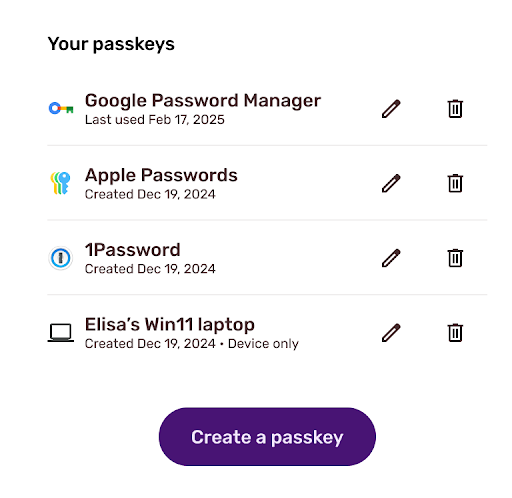
Aby zapewnić zaawansowane korzystanie z kluczy dostępu, zalecamy utworzenie specjalnej strony zarządzania kluczami dostępu z obsługą wyraźnych nazw dostawców, czasów użycia i elementów sterujących. Ułatwia to użytkownikom zarządzanie ustawieniami. Przejrzystość buduje zaufanie.
Zobacz Listę kontrolną zarządzania kluczami dostępu.
Odporne odzyskiwanie konta
Urządzenia mogą zostać zgubione lub wymienione na nowsze. Klucze dostępu są z natury odporne, ponieważ korzystają z ochrony na poziomie sprzętu i są zwykle synchronizowane w chmurze, co umożliwia użytkownikom przywrócenie ich na nowym urządzeniu. Jednak posiadanie kopii zapasowej, takiej jak zweryfikowany adres e-mail, zapewnia użytkownikom, że nigdy nie stracą dostępu do swojego życia cyfrowego.
Zamiast zmuszać użytkownika do czekania na połączenie z działem pomocy, możesz potwierdzić, że jest on właścicielem, za pomocą sygnałów, którym już ufasz, takich jak federacja tożsamości lub potwierdzanie adresu e-mail.
Połączenie tych sygnałów w strategię odzyskiwania umożliwia natychmiastowe przywrócenie dostępu. Gdy użytkownik odzyska dostęp, natychmiast zarejestruj nowy klucz dostępu, aby ponownie chronić go przed phishingiem.
Ochrona sesji za pomocą DBSC
Aby chronić użytkowników przed przejęciem konta, ważną warstwą ochrony jest też zabezpieczenie plików cookie sesji. Dane uwierzytelniające sesji powiązanych z urządzeniem (DBSC) umożliwiają powiązanie sesji ze sprzętem. Zmniejsza to ryzyko przejęcia sesji, ponieważ nawet jeśli plik cookie zostanie skradziony, tylko to samo urządzenie może poprosić o ponowne wydanie pliku cookie, co skutecznie dodaje kolejną warstwę zabezpieczeń do sesji.
DBSC to funkcja eksperymentalna, która jest teraz dostępna w systemie Windows. Więcej informacji o tej aktualizacji znajdziesz w ogłoszeniu Dane uwierzytelniające sesji powiązane z urządzeniem w systemie Windows. Pracujemy też nad rozszerzeniem obsługi DBSC na macOS.
Umiejętności agenta w zakresie kluczy dostępu
W projekcie Przewodnik po współczesnych technologiach internetowych uwzględniliśmy umiejętności w zakresie kluczy dostępu, które obejmują wiele aspektów opisanych w tym poście. Wkrótce opublikujemy post na blogu poświęcony umiejętnościom w zakresie kluczy dostępu.
Chcesz budować przyszłość uwierzytelniania?
Zapoznaj się z naszymi szczegółowymi przewodnikami i zacznij modernizować już dziś: