

تاريخ النشر: 16 نوفمبر 2026
Seznam هي شركة تكنولوجيا وموفِّر هوية في التشيك، وتصل خدماتها إلى حوالي %90 من سكان التشيك. يمكن استخدام حساب Seznam واحد في جميع الخدمات على seznam.cz ونطاقاته الفرعية والنطاقات المستقلة، مثل mapy.com وsport.cz وstream.cz. وتفصل المتصفّحات بين هذه المواقع الإلكترونية. لجعل الحساب الواحد يبدو كمنتج واحد، أنشأت Seznam عملية تسجيل الدخول حول عمليات إعادة التوجيه من الطرف الأول وFederated Credential Management (FedCM) وطلبات المصدر ذات الصلة بـ WebAuthn. والنتيجة هي معدّل إكمال تسجيل الدخول المعدَّل بنسبة %84.5 بعد دمج النطاقات (ارتفع من %53 إلى %69 في المتصفّحات غير المستندة إلى Chromium)، ويعمل مفتاح المرور الذي تم إنشاؤه على أحد نطاقات Seznam على النطاقات الأخرى. يمكن لمطوّري البرامج ومهندسي الهوية الذين يديرون نطاقات متعددة تطبيق هذه الأنماط نفسها لتوحيد عملية تسجيل الدخول بدون الاعتماد على ملفات تعريف الارتباط الخارجية.
التحدي: حساب واحد ومواقع إلكترونية متعددة
تخيَّل مستخدمًا يسجّل الدخول إلى seznam.cz في الصباح، ويفتح mapy.com للتخطيط لرحلة في عطلة نهاية الأسبوع، ويتحقّق من نتيجة مباراة على sport.cz أثناء الغداء. بالنسبة إلى هذا الشخص،
Seznam هو كل شيء. بالنسبة إلى المتصفّح، هذه ثلاثة مواقع إلكترونية غير مرتبطة ببعضها،
ويحتفظ كل منها بملفات تعريف الارتباط وكلمات المرور ومفاتيح المرور المحفوظة الخاصة به.
كانت Seznam تعالج المصادقة في مكان واحد. توجّه الخدمات المستخدمين إلى
login.seznam.cz، حيث يتولّى فريق تسجيل الدخول إدارة ميزة "تسجيل الدخول باستخدام حساب Google" وBank iD
ومفاتيح المرور وغيرها من الطرق، لكي لا تضطر الخدمات الفردية إلى ذلك. وقد أدى هذا
المركزية إلى حل مشكلة الصيانة. وبقي ثلاثة آخرون:
- تتوقف الجلسات عند حدود الموقع الإلكتروني. تسجيل الدخول إلى
login.seznam.czلا يؤدي إلى تسجيل دخول أي مستخدم إلىsport.cz. تعتمد الطلبات في الخلفية التي يمكنها مشاركة الجلسة على ملفات تعريف الارتباط الخارجية، ولا تعمل هذه الطلبات إلا عندما يسمح بها المتصفّح وإعدادات الخصوصية لدى المستخدم. - تحتوي صفحة تسجيل الدخول على عنوانَين. لأسباب سابقة، يتم تشغيل نموذج تسجيل الدخول نفسه على
login.seznam.czوعلىlogin.szn.czالقديم. يتشارك كلاهما في الخلفية، ولكن يرى المتصفّح موقعَين إلكترونيَين، لذا لا يتم اقتراح كلمة مرور أو مفتاح مرور محفوظ على أحدهما على الآخر. - ينتمي كل مفتاح مرور إلى موقع إلكتروني واحد. يرتبط مفتاح المرور بمعرّف الجهة المعتمدة (RP ID). يمكن للمستخدمين إدارة مفاتيح المرور على
ucet.seznam.czوعلىaccount.mapy.com. لا يعمل مفتاح المرور الذي تم إنشاؤه علىmapy.comتلقائيًا على صفحة تسجيل الدخول إلى Seznam.
كان هذا التقسيم غير عملي في أفضل الأحوال، واكتشفت Seznam مشكلتين ملموستين في نهج النطاق المنقسم:
- محَت بعض المتصفّحات ملفات تعريف الارتباط على نطاق
login.szn.czالقديم لأنّ المستخدمين لم يزوروه بشكل متكرر. - تطلّب نشر الأسرار المتعلّقة بالجلسات على مستوى المصادر عدة عمليات إعادة توجيه معقّدة.
أرادت Seznam نقل حالة تسجيل الدخول إلى كل خدمة من خلال سياقات الطرف الأول، لكي يستمر عملها في ظل أي إعدادات خصوصية في المتصفّح ولن يضطر المستخدمون إلى تسجيل الدخول مرة أخرى.
الحلّ: تسجيل الدخول مرة واحدة، ثم مواصلة الجلسة
احتفظ Seznam بمكان واحد للمصادقة وركّز على نقل النتيجة إلى أي مكان ينتقل إليه المستخدم بعد ذلك. يتعامل كل أسلوب في هذا القسم مع جزء واحد من المشكلة، ويعتمد كل منها في سياق الطرف الأول.
تسليم الجلسة باستخدام عمليات إعادة التوجيه من الطرف الأول
بعد تسجيل دخول المستخدم، تنشئ خدمة تسجيل الدخول رمزًا سريًا قصير الأجل يُسمى "تذكرة"، ويتم الاحتفاظ به في مساحة تخزين من جهة الخادم. تنقل عملية إعادة التوجيه على المستوى الأعلى التذكرة إلى النطاق المستهدَف، حيث يستبدلها الخلفية بملف تعريف ارتباط للجلسة المحلية. كل انتقال هو عملية تنقّل عادية، لذا تضبط الخلفية كل ملف تعريف ارتباط في سياق الطرف الأول. ولا يلاحظ معظم المستخدمين حدوث ذلك.
هناك تفصيل واحد في نظام أسماء النطاقات يجعل عملية التسليم هذه تعمل على نطاقات غير مرتبطة. لكل نطاق خدمة، مثل sport.cz، ينشئ Seznam سجلّ login.sport.cz يشير إلى الواجهة الخلفية المركزية لتسجيل الدخول. يصل طلب إلى login.sport.cz/ticket/TICKET إلى الخلفية الخاصة بتسجيل الدخول، ولكن تتم معالجته من مضيف sport.cz، لذا يمكن للخلفية ضبط ملف تعريف ارتباط للجلسة لجميع نطاقات sport.cz.
يمكنك مشاهدة السلسلة في لوحة الشبكة ضمن "أدوات مطوّري البرامج في Chrome". فعِّل خيار
حفظ السجلّ، وسجِّل الدخول، ثم فلتِر النتائج حسب ticket.
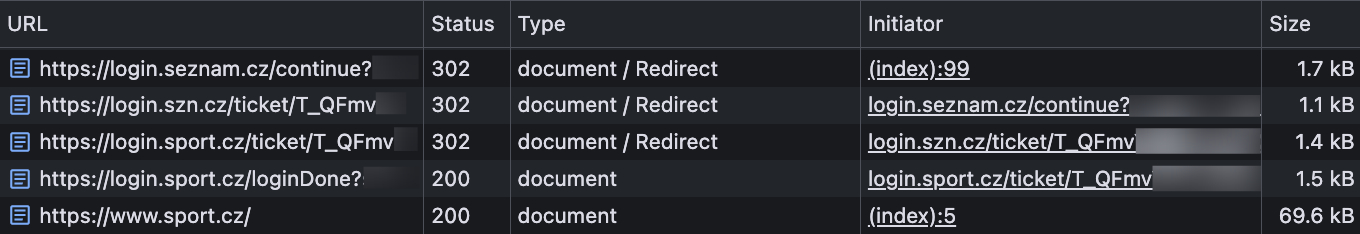
تعرض الطلبات والردود المختصرة التالية كل قفزة لمستخدم يسجّل الدخول ويتابع إلى sport.cz. تؤدي أول قفزتَين إلى تسجيل دخول المستخدم
على كلا نطاقَي تسجيل الدخول. ويؤدي الأخير إلى تسجيل دخولهم إلى الخدمة.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
غيِّر القيم في السلسلة على الشكل التالي:
-
TICKET: الرمز السري القصير الأجل الذي أنشأته خدمة تسجيل الدخول. -
SESSION_ID: قيمة ملف تعريف الارتباط للجلسة المحلية
تجربة الخيارات الهادئة قبل سؤال المستخدم
عندما يصل مستخدم إلى إحدى خدمات Seznam بدون جلسة محلية، يمكن للخدمة إعادة توجيه المتصفّح إلى صفحة تسجيل الدخول المركزية. إذا كانت هناك جلسة مركزية صالحة، ستنفّذ خدمة تسجيل الدخول عملية تسليم التذكرة نفسها وتعيد توجيه المستخدم إلى الصفحة التي كان فيها بعد تسجيل دخوله. وإذا لم يكن الأمر كذلك، سيعود المتصفّح إلى حالة تسجيل الخروج. تتم عملية إعادة التوجيه هذه على مستوى التنقّل الأعلى، لذا تعمل بغض النظر عن إعدادات ملفات تعريف الارتباط الخارجية في المتصفّح.
تضمّن الخدمات أيضًا مكتبة JavaScript من فريق تسجيل الدخول. توفّر المكتبة واجهة حساب متّسقة، وعندما لا تتوفّر أي جلسة بعد، تعمل من خلال قائمة احتياطية من الأقل إلى الأكثر ظهورًا:
- تستعلم المكتبة عن النطاق الفرعي لتسجيل الدخول الخاص بالخدمة للتحقّق مما إذا كانت هناك جلسة.
- إذا لم تكن هناك جلسة محلية، ترسل المكتبة طلبًا من مصدر خارجي يتضمّن بيانات الاعتماد إلى
login.seznam.cz. - إذا تعذّر تنفيذ هذا الطلب، ستعود المكتبة إلى FedCM.
- إذا لم ينجح أي خيار تلقائي، سيؤدي النقر على زر تسجيل الدخول باستخدام Seznam إلى فتح صفحة تسجيل الدخول المركزية في نافذة منبثقة أو إعادة توجيه الصفحة.
في sport.cz، تظهر عملية التحقّق الأولى على النحو التالي:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
إذا لم يعثر هذا الطلب على أي جلسة، تحاول المكتبة استخدام نطاق تسجيل الدخول المركزي:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
لا يعمل الطلب الثاني إلا عندما يسمح المتصفّح بملفات تعريف الارتباط الخارجية ويتم ضبط نقطة النهاية لمشاركة المراجع مع نطاقات خارجية (CORS) باستخدام بيانات الاعتماد. وعندما يتعذّر تنفيذ هذا الطلب، تتولّى FedCM المهمة. توضّح دراسة حالة FedCM وSeznam كيفية استخدام Seznam لواجهة برمجة التطبيقات FedCM مع الشركاء الخارجيين. وينطبق النهج نفسه أيضًا على خدمات Seznam.
مشاركة مفتاح مرور واحد على مستوى النطاقات باستخدام ميزة "طلبات المصادر ذات الصلة"
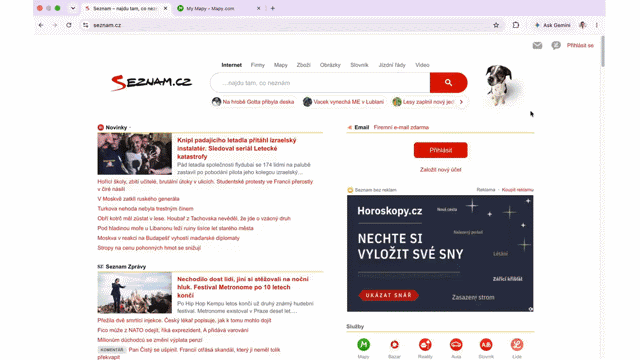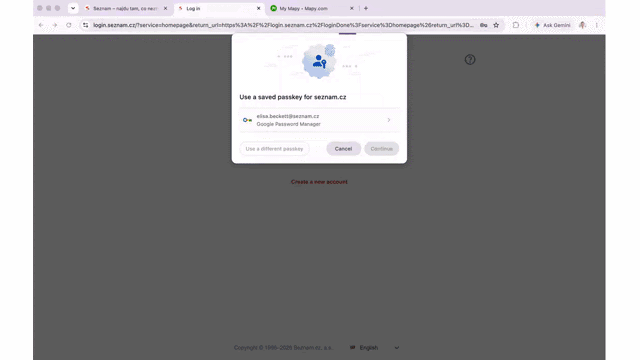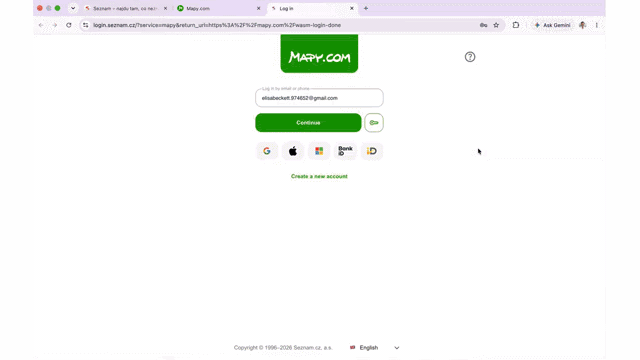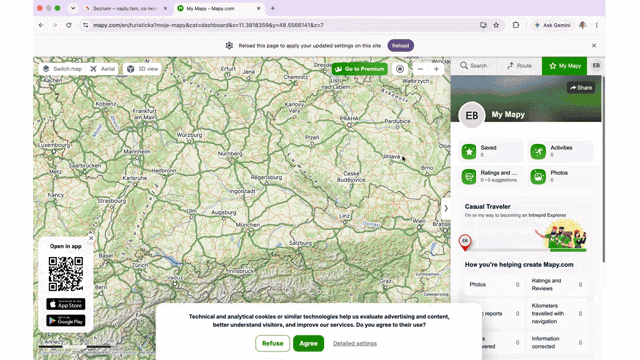
seznam.cz وإعادة استخدام الجلسة ومفتاح المرور في جميع نطاقات Seznamينشئ المستخدمون مفاتيح المرور ويديرونها في حساباتهم على Seznam التي تعمل على
ucet.seznam.cz وaccount.mapy.com. وضعت Seznam قاعدة واحدة: يستخدم كل مفتاح مرور seznam.cz كمعرّف للجهة المعتمِدة، بغض النظر عن مصدر الحساب الذي ينشئه. وبالتالي، يمكن استخدام مفتاح المرور الذي تم إنشاؤه على أي من المصدرَين في login.seznam.cz.
بالنسبة إلى "ucet.seznam.cz"، يتم استخدام إعدادات WebAuthn العادية، لأنّ النطاق الفرعي يمكنه استخدام نطاقه الرئيسي كمعرّف الطرف المعتمد. account.mapy.com هو موقع إلكتروني مختلف، لذا
يرفض المتصفّح عادةً seznam.cz كمعرّف للجهة المعتمدة. طلبات المصدر ذات الصلة
إزالة هذا الحظر. تنشر Seznam ملف /.well-known/webauthn على
seznam.cz يسرد المصادر المسموح لها باستخدام معرّف الجهة الموثوق بها:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
عندما يستدعي account.mapy.com واجهة برمجة التطبيقات WebAuthn مع إعدادات الطرف المعتمِد التالية، يسترجع المتصفّح الملف ويعثر على المصدر في القائمة ويتابع:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
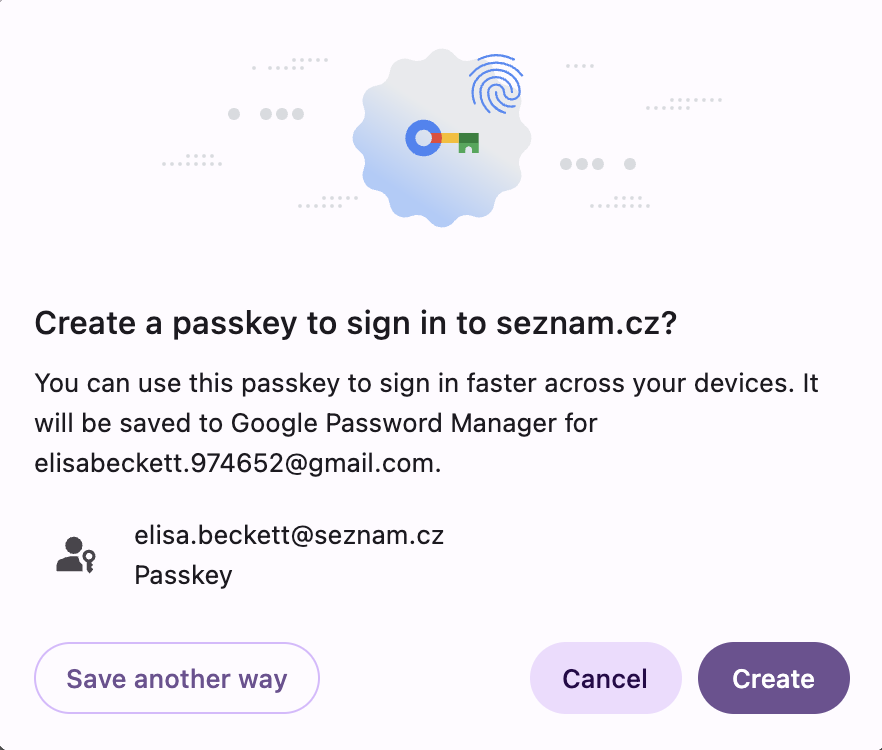
seznam.czيعالج Chrome خمسة تصنيفات كحد أقصى من نطاقات المستوى الأعلى الفعّالة بالإضافة إلى تصنيف واحد (eTLD+1) من هذا الملف ويتجاهل الباقي. بالنسبة إلى شركة لديها عدد كبير من النطاقات مثل Seznam، بدا الحدّ الأقصى المتمثّل في خمسة تصنيفات مشكلة، ولكنّه لم يكن كذلك. يجب أن تتضمّن القائمة فقط المصادر التي تنشئ مفاتيح المرور أو تديرها. وتسجّل الخدمات الأخرى دخول المستخدمين من خلال تسجيل الدخول المركزي.
الاحتفاظ بخيار احتياطي للمتصفّحات التي لا تتضمّن ميزة "طلبات المصدر ذي الصلة"
بما أنّ ميزة "طلبات المصادر ذات الصلة" لم تكن متاحة في كل المتصفّحات عندما أنشأت Seznam مسار تسجيل الدخول هذا، تستخدم صفحة تسجيل الدخول أيضًا WebAuthn ضمن إطار iframe متعدّد المصادر.
في صفحة تسجيل الدخول، يكون إطار iframe هو زر المفتاح الصغير بجانب متابعة. يرى المستخدمون زرًا. ولا يظهر لهم أنّه تم تحميله من مصدر مختلف.
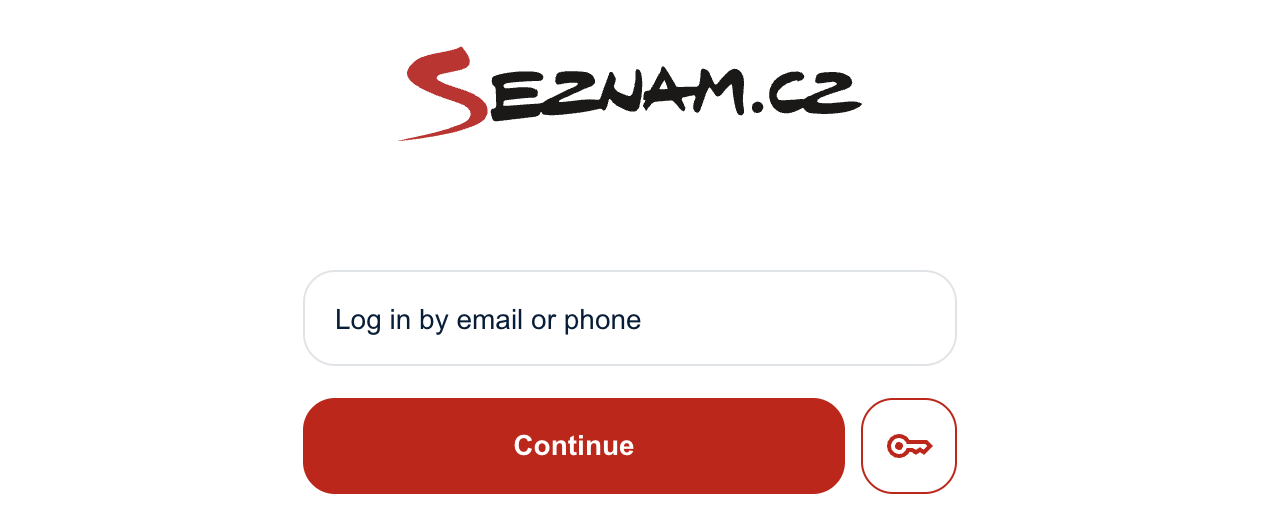
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
يحمّل iframe مستندًا بسيطًا من login.seznam.cz يحتوي على عنصر <button> ونص برمجي قصير. بما أنّ المستند يعمل على
login.seznam.cz، يمكنه استخدام seznam.cz كمعرّف للجهة المعتمدة بدون طلبات المصادر ذات الصلة، حتى عندما يكون مضمّنًا في login.szn.cz. يتألف المسار من ثلاث خطوات:
- ترسل الصفحة الرئيسية خيارات الطلب إلى إطار iframe باستخدام
postMessage(). - ينقر المستخدم على زر المفتاح، ويستدعي إطار iframe
navigator.credentials.get(). - يعرض إطار iframe بيانات الاعتماد أو الخطأ إلى الصفحة الرئيسية باستخدام
postMessage().
يتحقّق كلا الطرفين من مصدر المُرسِل في كل رسالة. يفرض مستند iframe أيضًا قيودًا على الصفحات التي يمكنها تضمينه:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
مشاركة كلمات المرور المحفوظة باستخدام روابط تنقل إلى مواد عرض رقمية
لم تكن مفاتيح المرور سوى نصف مشكلة التجزئة. لإظهار كلمات المرور المحفوظة على كلا نطاقَي تسجيل الدخول، ينشر كل نطاق مشارِك ملف /.well-known/assetlinks.json نفسه مع علاقة delegate_permission/common.get_login_creds. تتعرّف برامج إدارة كلمات المرور التي تتيح استخدام روابط التنقل إلى مواد عرض رقمية على هذه النطاقات باعتبارها تابعة لبعضها، وتوفّر كلمات المرور المحفوظة نفسها على كل منها.
التأثير: زيادة معدّل إكمال عمليات تسجيل الدخول واستخدام مفتاح مرور واحد على جميع النطاقات
تخبرنا الأرقام بجزء من القصة. ويظهر الباقي في كيفية عمل الإعداد للمستخدمين وفرق الخدمة وفريق تسجيل الدخول:
- يسجّل المستخدمون الدخول مرة واحدة، وعادةً ما يكونون مسجّلين الدخول عند فتح خدمة Seznam التالية. يمكن استخدام مفتاح المرور الذي تم إنشاؤه أثناء إدارة الحساب على
mapy.comفي صفحة تسجيل الدخول إلى Seznam. - تضيف فِرق الخدمة مكتبة تسجيل الدخول وتحصل على ميزات "تسجيل الدخول باستخدام حساب Google" وBank iD ومفاتيح المرور وFedCM بدون إنشاء أي منها أو صيانتها.
- يُجري فريق تسجيل الدخول تغييرات على عملية تسجيل الدخول مرة واحدة وفي مكان واحد. لا تعتمد مسارات الجلسات الرئيسية على ملفات تعريف الارتباط الخارجية، لذا تعمل بالطريقة نفسها عندما يحظر المتصفّح أو المستخدم ملفات تعريف الارتباط الخارجية.
لم يكن على طلبات المصدر ذات الصلة نقل رقم الإحالة الناجحة الرئيسي لكسب مكانها. في الأسابيع التي تلت إطلاق مفاتيح المرور، ظلّت نسبة نجاح تسجيل الدخول على Chromium ثابتة عند %87.1 ولم تنخفض. وبلغ معدّل إكمال عملية تسجيل الدخول لدى جميع المستخدمين %82.0، وهو أعلى قليلاً من المعدّل الأساسي لشهر يونيو الذي بلغ %81.4. بعد دمج نطاق تسجيل الدخول في login.seznam.cz، وصل معدّل الإكمال المعدَّل إلى %84.5 بحلول شهر سبتمبر. في المتصفّحات غير المستندة إلى Chromium، ارتفعت نسبة المستخدمين الذين يمكن تحديد هويتهم والذين أكملوا عملية تسجيل الدخول من %53 إلى %69، وذلك لأنّ جزءًا أكبر من رحلة المستخدم أصبح يعتمد على الطرف الأول ومرئيًا.
ومع ذلك، فإن المكسب الدائم هو معماري. يمكن للمستخدمين إنشاء مفتاح مرور على النطاق الذي يديرون فيه حساباتهم واستخدامه على النطاق الذي يسجّلون الدخول إليه. نتيجةً لذلك، لا تضطر Seznam إلى استبدال عملية تسجيل دخول ناجحة بمصادقة أقوى، أو استبدال أداة مصادقة أقوى بتجربة مجزّأة. يضمن معرّف الجهة المعتمدة الواحد استمرارية المنتج في جميع الخدمات، بدون مطالبة أي مستخدم بتسجيل بيانات اعتماد جديدة في كل مرة يتجاوز فيها حدود الموقع الإلكتروني.
إحصاءات فنية للفِرق
أثناء إنشاء هذا النظام، تعلّمت Seznam دروسًا تنطبق على أي شركة تدير أكثر من نطاق واحد.
- الاستناد إلى التنقّل في المستوى الأعلى: استخدِم عمليات إعادة التوجيه من الطرف الأول كعملية أساسية لنقل الجلسة، وأضِف طلبات
fetch()التي تتضمّن بيانات الاعتماد وFedCM كتحسينات تدريجية. - منح كل نطاق خدمة نطاقًا فرعيًا لتسجيل الدخول: يمكنك توجيه سجلّ نظام أسماء النطاقات
login.SERVICE_DOMAINإلى الخلفية المركزية للمصادقة ليتمكّن خادم واحد من ضبط ملفات تعريف الارتباط الخاصة بالطرف الأول لأي نطاق. - اختيار معرّف جهة اعتماد واحد قبل أن ينشئ المستخدمون مفاتيح المرور: يمكنك ربط كل مفتاح مرور بمعرّف جهة اعتماد أساسي واحد وإدراج المصادر التي تنشئ مفاتيح المرور أو تتحقّق منها فقط في
/.well-known/webauthnلعدم تجاوز الحدّ الأقصى المسموح به في Chrome وهو خمسة تصنيفات. - التخطيط للمتصفّحات التي لا تتضمّن ميزة "طلبات المصادر ذات الصلة": يمكنك تضمين إطار iframe متعدّد المصادر مع الرمز المميّز لسياسة الأذونات
publickey-credentials-getكي تتمكّن المتصفّحات التي تعرض استثناءSecurityErrorفي معرّفات الأطراف المعتمِدة غير المتطابقة من استخدام مفاتيح المرور نفسها. - التعامل مع iframe كحدود أمان: تحقَّق من
event.originفي كل طلبpostMessage()، وافرض قيودًا على أدوات التضمين باستخدام توجيهframe-ancestorsفي "سياسة أمان المحتوى" (CSP)، واتّبِع دليل مفاتيح المرور ضمن إطارات iframe للتحقّق من صحةoriginوcrossOriginوtopOriginفيclientDataJSONعلى الخادم.
الخطوات التالية
بفضل عمل مفاتيح المرور على جميع نطاقاتها، تستكشف Seznam إمكانات مثل الوساطة الفورية في WebAuthn لتسهيل عملية تسجيل الدخول مع الحفاظ على المصادقة في سياق الطرف الأول.