

Veröffentlicht: 16. November 2026
Seznam ist ein tschechisches Technologieunternehmen und ein Identitätsanbieter, dessen Dienste etwa 90 % der tschechischen Bevölkerung erreichen. Ein Seznam-Konto funktioniert für alle Dienste auf seznam.cz, dessen Subdomains und eigenständigen Domains wie mapy.com, sport.cz und stream.cz. Browser halten diese Websites getrennt. Damit sich ein Konto weiterhin wie ein Produkt anfühlt, hat Seznam die Anmeldung auf der Grundlage von Erstanbieter-Weiterleitungen, Federated Credential Management (FedCM) und WebAuthn-Anfragen für verwandte Ursprünge aufgebaut. Das Ergebnis ist eine angepasste Abschlussrate für die Anmeldung von 84,5 % nach der Domainkonsolidierung (Anstieg von 53 % auf 69 % in Browsern außerhalb von Chromium). Ein Passkey, der auf einer Seznam-Domain erstellt wurde, funktioniert auch auf den anderen. Entwickler und Identitätsarchitekten, die mehrere Domains betreiben, können dieselben Muster anwenden, um die Anmeldung zu vereinheitlichen, ohne auf Drittanbieter-Cookies angewiesen zu sein.
Die Herausforderung: Ein Konto, viele Websites
Stellen Sie sich jemanden vor, der sich morgens auf seznam.cz anmeldet, mapy.com öffnet, um einen Wochenendausflug zu planen, und in der Mittagspause auf sport.cz ein Spielergebnis nachsieht. Für diese Person ist alles Seznam. Für den Browser sind dies drei voneinander unabhängige Websites, die jeweils eigene Cookies, gespeicherte Passwörter und Passkeys haben.
Seznam hatte die Authentifizierung bereits an einem Ort eingerichtet. Dienste leiten Nutzer an login.seznam.cz weiter, wo das Login-Team Google Log-in, BankID, Passkeys und andere Methoden verwaltet, sodass einzelne Dienste dies nicht tun müssen. Diese Zentralisierung hat das Wartungsproblem behoben. Drei weitere blieben übrig:
- Sitzungen enden an der Websitegrenze. Wenn Sie sich bei
login.seznam.czanmelden, wird niemand beisport.czangemeldet. Hintergrundanfragen, die die Sitzung freigeben könnten, hängen von Drittanbieter-Cookies ab. Diese funktionieren nur, wenn der Browser und die Datenschutzeinstellungen des Nutzers sie zulassen. - Die Anmeldeseite hat zwei Adressen. Aus historischen Gründen wird dasselbe Anmeldeformular auf
login.seznam.czund auf der altenlogin.szn.czausgeführt. Beide nutzen dasselbe Backend, aber der Browser sieht zwei Websites. Ein Passwort oder Passkey, der auf einer Website gespeichert ist, wird also nicht auf der anderen angeboten. - Jeder Passkey gehört zu einer einzelnen Website. Ein Passkey ist an die ID der vertrauenden Seite (RP-ID) gebunden. Nutzer verwalten Passkeys unter
ucet.seznam.czundaccount.mapy.com. Standardmäßig funktioniert ein aufmapy.comerstellter Passkey nicht auf einer Seznam-Anmeldeseite.
Diese Fragmentierung war bestenfalls unpraktisch und Seznam entdeckte zwei konkrete Probleme mit dem Ansatz der geteilten Domain:
- Einige Browser haben Cookies in der alten
login.szn.cz-Domain gelöscht, weil Nutzer sie selten besucht haben. - Die Weitergabe von sitzungsbezogenen Secrets über mehrere Ursprünge hinweg erforderte mehrere komplexe Weiterleitungen.
Seznam wollte den Anmeldestatus über selbst erhobene Daten auf alle Dienste übertragen, damit er unter allen Datenschutzeinstellungen des Browsers funktioniert und Nutzer sich nicht noch einmal anmelden müssen.
Die Lösung: Einmal anmelden und die Sitzung beibehalten
Seznam hat einen Ort für die Authentifizierung beibehalten und sich darauf konzentriert, das Ergebnis dorthin zu verschieben, wo der Nutzer als Nächstes hingeht. Jede Technik in diesem Abschnitt behandelt einen Teil des Problems und jede basiert auf einem selbst erhobenen Kontext.
Sitzung mit Weiterleitungen von Erstanbietern übergeben
Nachdem sich ein Nutzer angemeldet hat, erstellt der Anmeldedienst ein kurzlebiges Secret, das als Ticket bezeichnet wird und durch serverseitigen Speicher gesichert ist. Eine Weiterleitung auf oberster Ebene überträgt das Ticket an die Zieldomain, wo das Backend es gegen ein lokales Sitzungscookie austauscht. Jeder Hop ist eine normale Navigation, sodass das Backend jedes Cookie in einem selbst erhobenen Kontext setzt. Die meisten Nutzer bemerken es gar nicht.
Ein DNS-Detail sorgt dafür, dass diese Übergabe über nicht zusammenhängende Domains hinweg funktioniert. Für jede Dienstdomain, z. B. sport.cz, erstellt Seznam einen login.sport.cz-Eintrag, der auf das zentrale Anmelde-Backend verweist. Eine Anfrage an login.sport.cz/ticket/TICKET erreicht das Anmelde-Backend, wird aber von einem sport.cz-Host bereitgestellt, sodass das Backend ein Sitzungscookie für alle sport.cz festlegen kann.
Sie können die Kette im Netzwerkbereich der Chrome-Entwicklertools beobachten. Aktivieren Sie Protokoll beibehalten, melden Sie sich an und filtern Sie nach ticket.
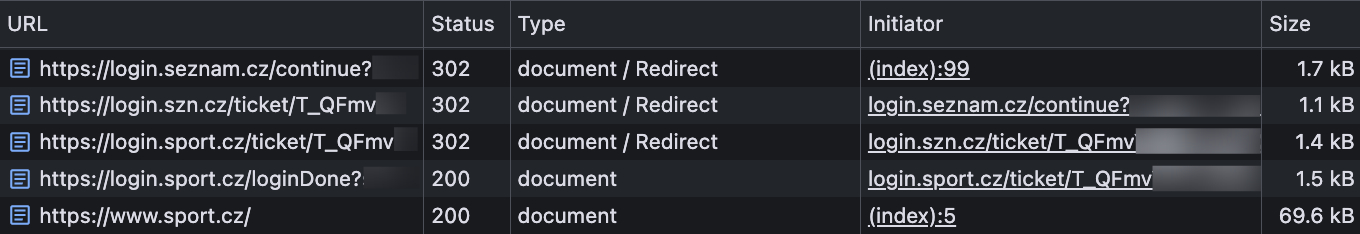
Die folgenden abgekürzten Anfragen und Antworten zeigen jeden Hop für einen Nutzer, der sich anmeldet und mit sport.cz fortfährt. In den ersten beiden Hops wird der Nutzer in beiden Anmeldedomains angemeldet. Mit dem letzten wird der Nutzer beim Dienst angemeldet.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
Ersetzen Sie Folgendes:
TICKET: Das kurzlebige Secret, das vom Anmeldedienst erstellt wurde.SESSION_ID: der Wert des lokalen Sitzungscookies.
Versuchen Sie es mit den unauffälligen Optionen, bevor Sie den Nutzer fragen.
Wenn ein Nutzer einen Seznam-Dienst ohne lokale Sitzung aufruft, kann der Dienst den Browser zur zentralen Anmeldung weiterleiten. Wenn eine gültige zentrale Sitzung vorhanden ist, führt der Anmeldedienst dieselbe Ticketübergabe aus und sendet den Nutzer angemeldet zurück. Andernfalls wird der Browser abgemeldet. Diese Weiterleitung ist eine Navigation auf oberster Ebene und funktioniert unabhängig von den Einstellungen für Drittanbieter-Cookies im Browser.
Dienste binden auch eine JavaScript-Bibliothek des Login-Teams ein. Die Bibliothek bietet eine einheitliche Kontoschnittstelle. Wenn noch keine Sitzung vorhanden ist, wird eine Fallback-Liste von der am wenigsten sichtbaren bis zur am besten sichtbaren Option abgearbeitet:
- Die Bibliothek fragt die eigene Anmelde-Subdomain des Dienstes ab, um zu prüfen, ob eine Sitzung vorhanden ist.
- Wenn keine lokale Sitzung vorhanden ist, sendet die Bibliothek eine ursprungsübergreifende Anfrage mit Anmeldedaten an
login.seznam.cz. - Wenn diese Anfrage fehlschlägt, greift die Bibliothek auf FedCM zurück.
- Wenn keine automatische Option erfolgreich ist, wird über die Schaltfläche Mit Seznam anmelden die zentrale Anmeldung in einem Pop-up-Fenster geöffnet oder die Seite weitergeleitet.
Am sport.cz sieht die erste Prüfung so aus:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
Wenn bei dieser Anfrage keine Sitzung gefunden wird, versucht die Bibliothek, die zentrale Anmeldedomain zu verwenden:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
Die zweite Anfrage funktioniert nur, wenn der Browser Drittanbieter-Cookies zulässt und der Endpunkt für CORS (Cross-Origin Resource Sharing) mit Anmeldedaten konfiguriert ist. Wenn diese Anfrage fehlschlägt, übernimmt FedCM. In der Fallstudie zu FedCM und Seznam wird beschrieben, wie Seznam FedCM mit externen Partnern verwendet. Derselbe Ansatz gilt auch für die eigenen Dienste von Seznam.
Einen Passkey mit Related Origin Requests über mehrere Domains hinweg teilen
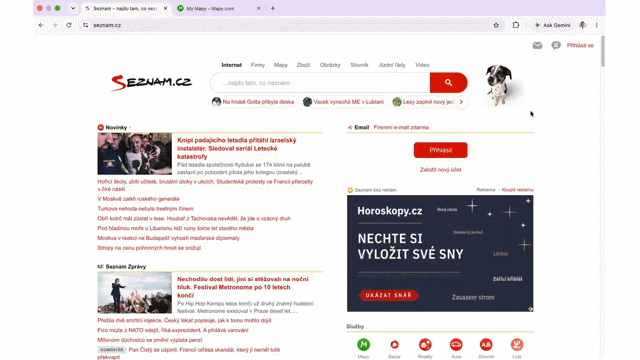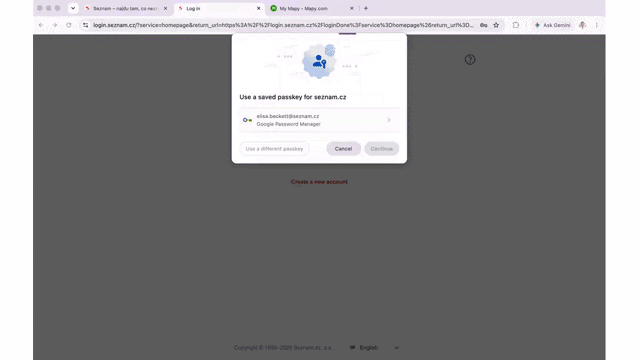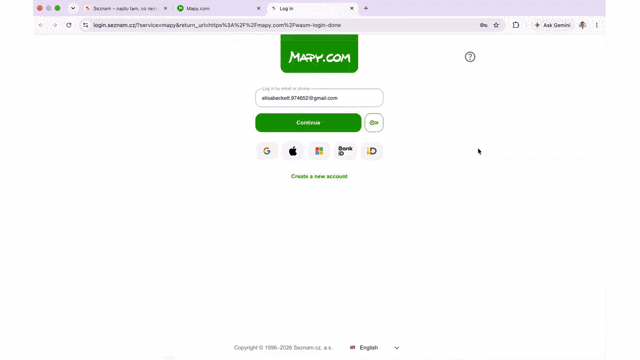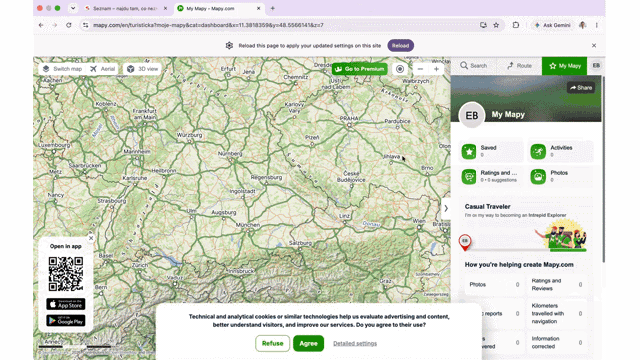
seznam.cz und Wiederverwendung der Sitzung und des Passkeys auf Seznam-Domains.Nutzer erstellen und verwalten Passkeys in ihrem Seznam-Konto, das unter ucet.seznam.cz und account.mapy.com ausgeführt wird. Seznam hat eine Regel festgelegt: Jeder Passkey verwendet seznam.cz als RP-ID, unabhängig davon, von welchem Konto er erstellt wird. Ein Passkey, der auf einem der beiden Ursprünge erstellt wurde, funktioniert dann auf login.seznam.cz.
Für ucet.seznam.cz ist diese Einrichtung Standard-WebAuthn, da eine Subdomain ihre übergeordnete Domain als RP-ID verwenden kann. account.mapy.com ist eine andere Website, daher lehnt der Browser seznam.cz normalerweise als RP-ID ab. Related Origin Requests
remove that block. Seznam veröffentlicht eine /.well-known/webauthn-Datei unter seznam.cz, in der die Ursprünge aufgeführt sind, die seine RP-ID verwenden dürfen:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
Wenn account.mapy.com WebAuthn mit der folgenden Konfiguration der vertrauenden Seite aufruft, ruft der Browser die Datei ab, sucht den Ursprung in der Liste und fährt fort:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
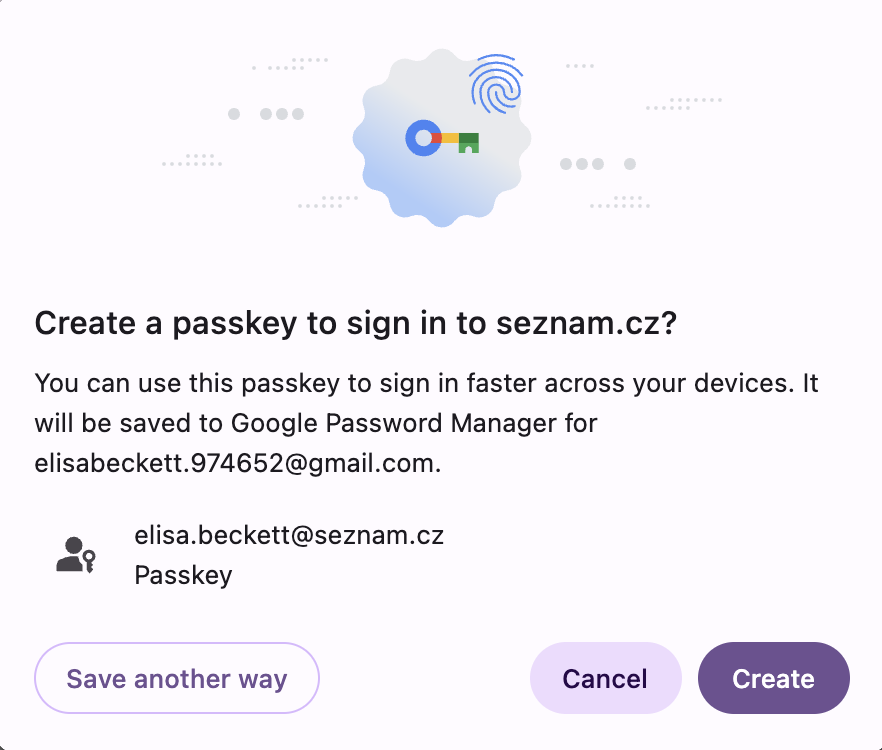
seznam.cz auf einem zugehörigen Ursprung erstellen.Chrome verarbeitet maximal fünf eTLD+1-Labels (effektive Top-Level-Domain plus eins) aus dieser Datei und ignoriert den Rest. Für ein Unternehmen mit so vielen Domains wie Seznam klang die Beschränkung auf fünf Labels nach einem Problem, aber das war es nicht. Nur die Ursprünge, die Passkeys erstellen oder verwalten, müssen in der Liste enthalten sein. Andere Dienste melden Nutzer über die zentrale Anmeldung an.
Fallback für Browser ohne Anfragen an ähnliche Ursprünge beibehalten
Da Related Origin Requests nicht in jedem Browser verfügbar waren, als Seznam diesen Anmeldeablauf entwickelte, wird auf der Anmeldeseite auch WebAuthn in einem ursprungsübergreifenden iFrame verwendet.
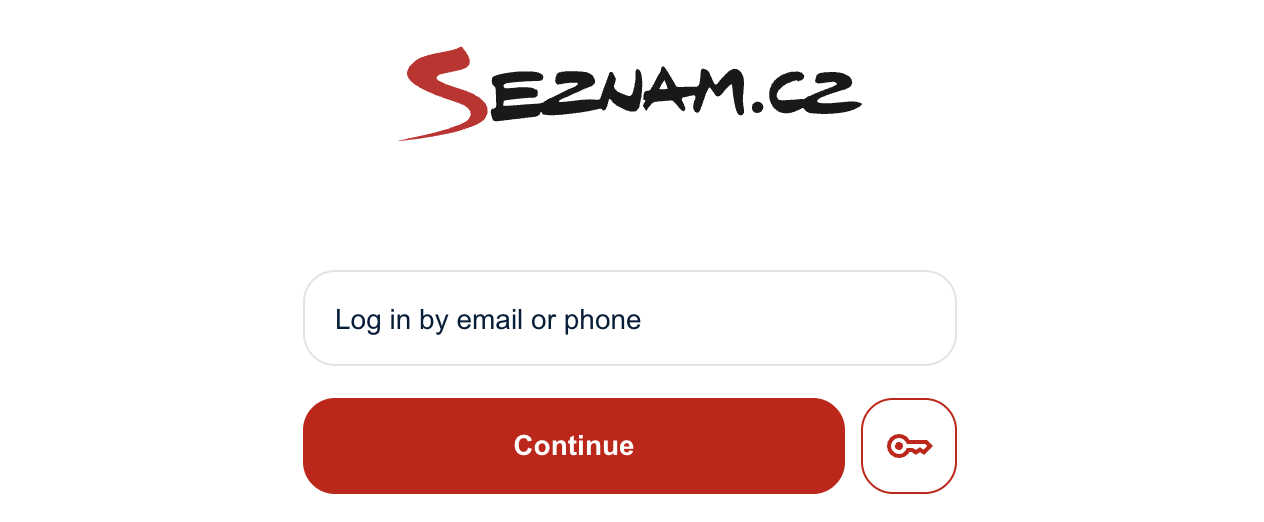
Auf der Anmeldeseite ist der iFrame die kleine Schaltfläche mit dem Schlüssel neben Weiter. Nutzer sehen eine Schaltfläche. Sie sehen nicht, dass sie von einem anderen Ursprung geladen wird.
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
Der iFrame lädt ein minimales Dokument von login.seznam.cz, das ein <button>-Element und ein kurzes Script enthält. Da das Dokument auf login.seznam.cz ausgeführt wird, kann es seznam.cz als RP-ID ohne Related Origin Requests verwenden, auch wenn es in login.szn.cz eingebettet ist. Der Ablauf besteht aus drei Schritten:
- Die übergeordnete Seite sendet die Anfrageoptionen mit
postMessage()an den iFrame. - Der Nutzer klickt auf die Schaltfläche „Schlüssel“ und der iFrame ruft
navigator.credentials.get()auf. - Der iFrame gibt die Anmeldedaten oder den Fehler mit
postMessage()an die übergeordnete Seite zurück.
Beide Seiten prüfen bei jeder Nachricht den Ursprung des Absenders. Das iFrame-Dokument schränkt auch ein, welche Seiten es einbetten können:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Gespeicherte Passwörter mit Digital Asset Links teilen
Passkeys waren nur die halbe Miete. Damit gespeicherte Passwörter in beiden Anmeldedomains angezeigt werden, veröffentlicht jede teilnehmende Domain dieselbe /.well-known/assetlinks.json-Datei mit der Beziehung delegate_permission/common.get_login_creds. Passwortmanager, die Digital Asset Links unterstützen, erkennen diese Domains als verknüpft und bieten auf jeder Domain dieselben gespeicherten Passwörter an.
Auswirkung: Höhere Abschlussrate bei der Anmeldung und ein Passkey für alle Domains
Die Zahlen sind nur ein Teil der Geschichte. Der Rest zeigt sich darin, wie die Einrichtung für Nutzer, Serviceteams und das Anmeldeteam funktioniert:
- Nutzer melden sich einmal an und sind in der Regel bereits angemeldet, wenn sie den nächsten Seznam-Dienst öffnen. Ein Passkey, den sie bei der Verwaltung ihres Kontos auf
mapy.comerstellt haben, funktioniert auf der Seznam-Anmeldeseite. - Dienstteams fügen die Anmeldebibliothek hinzu und erhalten Google Log-in, Bank iD, Passkeys und FedCM, ohne diese selbst erstellen oder verwalten zu müssen.
- Das Login-Team stellt Änderungen an der Anmeldung einmalig an einer Stelle bereit. Die Hauptsitzungspfade hängen nicht von Drittanbieter-Cookies ab. Sie verhalten sich also gleich, wenn ein Browser oder ein Nutzer Drittanbieter-Cookies blockiert.
Bei den zugehörigen Ursprungsanfragen musste keine Headline-Conversion-Zahl verschoben werden, um ihren Platz zu erhalten. In den Wochen nach der Einführung von Passkeys blieb die Erfolgsquote bei der Anmeldung in Chromium bei 87, 1 % und ging nicht zurück. Bei allen angemeldeten Nutzern lag die Abschlussrate bei 82, 0 % und damit leicht über dem Referenzwert von 81,4 % im Juni. Nachdem die Anmeldedomain auf login.seznam.cz konsolidiert wurde, erreichte die angepasste Abschlussrate bis September 84,5 %. In Browsern außerhalb von Chromium stieg der Anteil der identifizierbaren Nutzer, die die Anmeldung abgeschlossen haben, von 53 % auf 69 %, da mehr Schritte des Prozesses auf Erstanbieterdaten basierten und sichtbar waren.
Der dauerhafte Gewinn ist jedoch architektonischer Natur. Nutzer können einen Passkey in der Domain erstellen, in der sie ihr Konto verwalten, und ihn in der Domain verwenden, in der sie sich anmelden. Daher muss Seznam nicht zwischen einer funktionierenden Anmeldung und einer stärkeren Authentifizierung oder zwischen einem stärkeren Authentifikator und einer fragmentierten Nutzererfahrung wählen. Mit einer RP-ID bleibt das Produkt über alle Dienste hinweg konsistent, ohne dass Nutzer jedes Mal, wenn sie eine Websitegrenze überschreiten, neue Anmeldedaten registrieren müssen.
Technische Informationen für Teams
Beim Aufbau dieses Systems hat Seznam Erkenntnisse gewonnen, die für jedes Unternehmen mit mehr als einer Domain relevant sind.
- Auf Navigation auf oberster Ebene aufbauen: Verwenden Sie Weiterleitungen von Erstanbietern als grundlegende Sitzungsübergabe und fügen Sie als progressive Optimierungen Anfragen mit Anmeldedaten für
fetch()und FedCM hinzu. - Geben Sie jeder Dienstdomain eine Anmelde-Subdomain: Verweisen Sie mit einem
login.SERVICE_DOMAIN-DNS-Eintrag auf das zentrale Authentifizierungs-Backend, damit ein Server eigene Cookies für jede Domain setzen kann. - Eine RP-ID auswählen, bevor Nutzer Passkeys erstellen: Binden Sie jeden Passkey an eine einzelne primäre RP-ID und listen Sie nur die Ursprünge auf, die Passkeys in
/.well-known/webauthnerstellen oder verifizieren, um das Limit von fünf Labels in Chrome nicht zu überschreiten. - Plan für Browser ohne Related Origin Requests: Betten Sie einen ursprungsübergreifenden iFrame mit dem Berechtigungsrichtlinien-Token
publickey-credentials-getein, damit Browser, die bei nicht übereinstimmenden RP-IDs eineSecurityError-Ausnahme auslösen, weiterhin dieselben Passkeys verwenden können. - Iframe als Sicherheitsgrenze behandeln: Prüfen Sie
event.originbei jedempostMessage()-Aufruf, schränken Sie Einbettungen mit der Content Security Policy (CSP)-Anweisungframe-ancestorsein und folgen Sie dem Leitfaden zu Passkeys in Iframes, umorigin,crossOriginundtopOrigininclientDataJSONauf dem Server zu validieren.
Nächste Schritte
Da Passkeys auf allen Domains funktionieren, untersucht Seznam Funktionen wie die sofortige WebAuthn-Vermittlung, um die Anmeldung zu vereinfachen und gleichzeitig die Authentifizierung in selbst erhobenen Kontexten beizubehalten.