

Publicación: 16 de noviembre de 2026
Seznam es una empresa de tecnología y un proveedor de identidad de República Checa cuyos servicios llegan a alrededor del 90% de la población de ese país. Una cuenta de Seznam funciona en todos los servicios de seznam.cz, sus subdominios y dominios independientes, como mapy.com, sport.cz y stream.cz. Los navegadores mantienen estos sitios separados. Para que una cuenta siga pareciendo un solo producto, Seznam creó su acceso en torno a redireccionamientos propios, Federated Credential Management (FedCM) y solicitudes de origen relacionadas con WebAuthn. El resultado es un porcentaje de respuesta de acceso ajustado del 84.5% después de la consolidación del dominio (que aumentó del 53% al 69% en navegadores fuera de Chromium), y una llave de acceso creada en un dominio de Seznam funciona en los demás. Los desarrolladores y arquitectos de identidad que operan varios dominios pueden aplicar estos mismos patrones para unificar el acceso sin depender de las cookies de terceros.
El desafío: Una cuenta, muchos sitios
Imagina a alguien que accede a seznam.cz por la mañana, abre mapy.com para
planificar un viaje de fin de semana y consulta el resultado de un partido en sport.cz durante el almuerzo. Para esa persona, todo es Seznam. Para el navegador, estos son tres sitios no relacionados, y
cada uno conserva sus propias cookies, contraseñas guardadas y llaves de acceso.
Seznam ya controlaba la autenticación en un solo lugar. Los servicios envían a los usuarios a
login.seznam.cz, donde el equipo de acceso mantiene Acceder con Google, Bank iD,
llaves de acceso y otros métodos, por lo que los servicios individuales no tienen que hacerlo. Esa centralización solucionó el problema de mantenimiento. Los otros tres que quedaron fueron los siguientes:
- Las sesiones se detienen en el límite del sitio. Acceder a
login.seznam.czno permite que nadie acceda asport.cz. Las solicitudes en segundo plano que podrían compartir la sesión dependen de las cookies de terceros, y estas solo funcionan cuando el navegador y la configuración de privacidad del usuario lo permiten. - La página de acceso tiene dos direcciones. Por motivos históricos, el mismo formulario de acceso
se ejecuta en
login.seznam.czy en ellogin.szn.czheredado. Ambos comparten un backend, pero el navegador ve dos sitios, por lo que no se ofrece una contraseña o llave de acceso guardada en uno en el otro. - Cada llave de acceso pertenece a un solo sitio. Una llave de acceso está vinculada a su ID de usuario de confianza (ID de RP). Los usuarios administran las llaves de acceso en
ucet.seznam.czy enaccount.mapy.com. De forma predeterminada, una llave de acceso creada enmapy.comno funciona en una página de acceso de Seznam.
Esta fragmentación era, en el mejor de los casos, poco práctica, y Seznam descubrió dos problemas concretos con el enfoque de dominio dividido:
- Algunos navegadores borraron las cookies del dominio heredado
login.szn.czporque los usuarios lo visitaban con poca frecuencia. - La propagación de secretos relacionados con la sesión entre orígenes requería varios redireccionamientos complejos.
Seznam quería llevar el estado de acceso a todos los servicios a través de contextos propios, de modo que siguiera funcionando con cualquier configuración de privacidad del navegador y los usuarios no tuvieran que volver a acceder.
La solución: Acceder una vez y, luego, mantener la sesión
Seznam mantuvo un lugar para autenticar y se enfocó en mover el resultado a dondequiera que vaya el usuario. Cada técnica de esta sección aborda una parte del problema y cada una se basa en un contexto propio.
Cómo transferir la sesión con redireccionamientos propios
Después de que un usuario accede, el servicio de acceso crea un secreto de corta duración, llamado ticket, respaldado por el almacenamiento del servidor. Un redireccionamiento de nivel superior lleva el ticket al dominio de destino, donde el backend lo intercambia por una cookie de sesión local. Cada salto es una navegación común, por lo que el backend establece cada cookie en un contexto propio. La mayoría de los usuarios nunca se dan cuenta de que esto sucede.
Un detalle de DNS hace que este traspaso funcione en dominios no relacionados. Para cada
dominio de servicio, como sport.cz, Seznam crea un registro login.sport.cz
que apunta al backend de acceso central. Una solicitud a
login.sport.cz/ticket/TICKET llega al backend de acceso,
pero se entrega desde un host sport.cz, por lo que el backend puede establecer una cookie de sesión
para todo sport.cz.
Puedes ver la cadena en el panel Red de las Herramientas para desarrolladores de Chrome. Activa
Guardar el registro, accede y filtra por ticket.
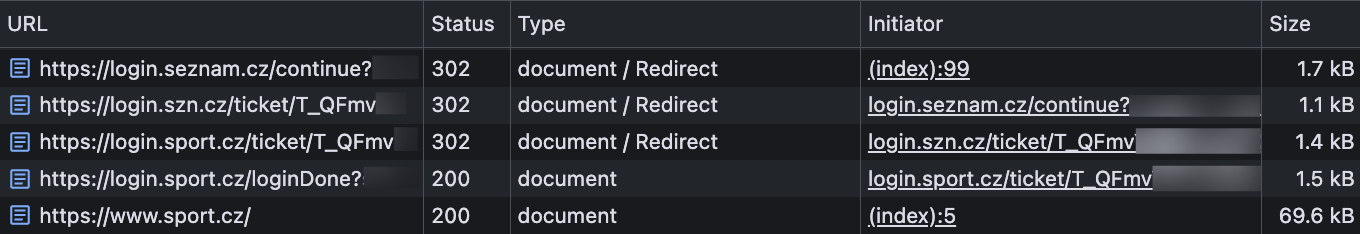
En las siguientes solicitudes y respuestas abreviadas, se muestra cada salto de un usuario que
accede y continúa a sport.cz. En los primeros dos saltos, el usuario accede
a ambos dominios de acceso. La última los hace acceder al servicio.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
Reemplaza lo siguiente:
TICKET: Es el secreto de corta duración que crea el servicio de acceso.SESSION_ID: Es el valor de la cookie de sesión local.
Prueba las opciones silenciosas antes de preguntarle al usuario
Cuando alguien llega a un servicio de Seznam sin una sesión local, el servicio puede redireccionar el navegador al acceso central. Si existe una sesión central válida, el servicio de acceso ejecuta la misma entrega de tickets y envía al usuario de vuelta con la sesión iniciada. De lo contrario, el navegador volverá a salir de la cuenta. Este redireccionamiento es una navegación de nivel superior, por lo que funciona independientemente de la configuración de cookies de terceros del navegador.
Los servicios también incorporan una biblioteca de JavaScript del equipo de acceso. La biblioteca proporciona una interfaz de cuenta coherente y, cuando aún no existe una sesión, funciona a través de una lista de resguardo de menos a más visible:
- La biblioteca consulta el subdominio de acceso del servicio para verificar si existe una sesión.
- Si no existe una sesión local, la biblioteca envía una solicitud de origen cruzado con credenciales a
login.seznam.cz. - Si esa solicitud falla, la biblioteca recurre a FedCM.
- Si ninguna opción automática funciona, el botón Acceder con Seznam abre el acceso central en una ventana emergente o redirecciona la página.
En sport.cz, la primera verificación se ve de la siguiente manera:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
Si esa solicitud no encuentra ninguna sesión, la biblioteca prueba con el dominio de acceso central:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
La segunda solicitud solo funciona cuando el navegador permite cookies de terceros y el extremo está configurado para el uso compartido de recursos entre dominios (CORS) con credenciales. Cuando esa solicitud falla, FedCM toma el control. En el caso de éxito de FedCM y Seznam, se describe cómo Seznam usa FedCM con socios externos. El mismo enfoque también abarca los servicios propios de Seznam.
Comparte una llave de acceso entre dominios con solicitudes de origen relacionadas
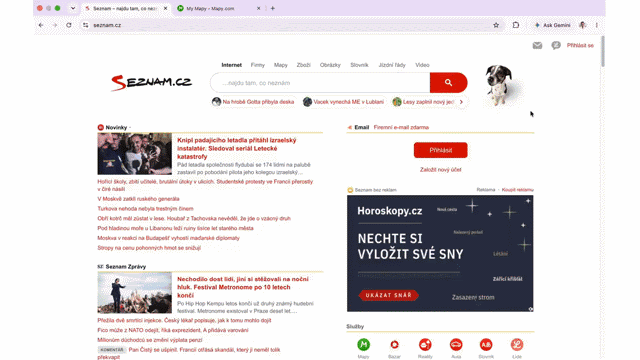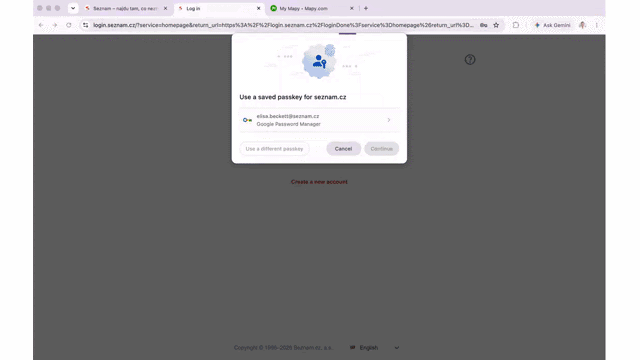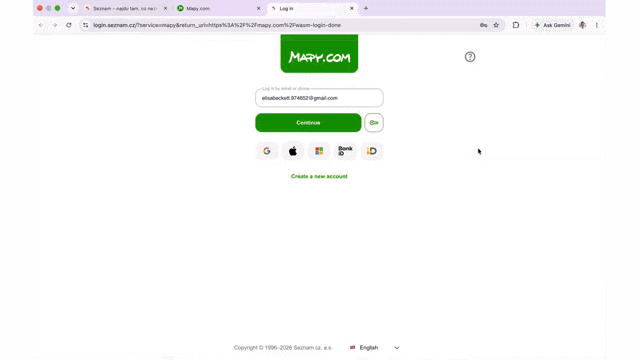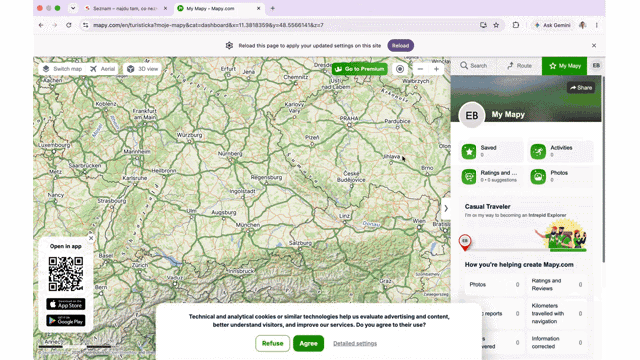
seznam.cz y reutilizar la sesión y la llave de acceso en los dominios de Seznam.Los usuarios crean y administran llaves de acceso en su cuenta de Seznam, que se ejecuta en
ucet.seznam.cz y en account.mapy.com. Seznam estableció una regla: cada llave de acceso
usa seznam.cz como su ID de RP, sin importar qué origen de cuenta la cree. Una
llave de acceso creada en cualquiera de los orígenes funciona en login.seznam.cz.
Para ucet.seznam.cz, esa configuración es WebAuthn estándar, ya que un subdominio puede usar su dominio superior como el ID de RP. account.mapy.com es un sitio diferente, por lo que
el navegador normalmente rechaza seznam.cz como su ID de RP. Solicitudes de origen relacionadas
que quitan ese bloqueo. Seznam publica un archivo /.well-known/webauthn en
seznam.cz que enumera los orígenes que pueden usar su ID de RP:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
Cuando account.mapy.com llama a WebAuthn con la siguiente configuración de la parte de confianza, el navegador recupera el archivo, busca el origen en la lista y continúa:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
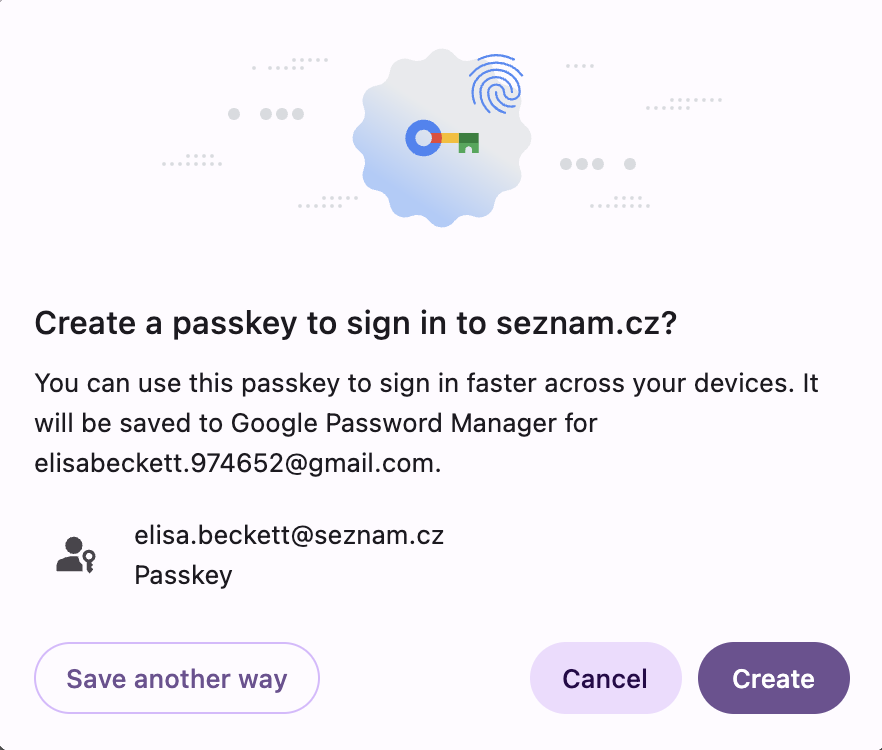
seznam.cz.Chrome procesa, como máximo, cinco etiquetas de dominio de nivel superior efectivo más uno (eTLD+1) de este archivo y, luego, ignora el resto. Para una empresa con tantos dominios como Seznam, ese límite de cinco etiquetas parecía un problema, pero no lo era. Solo los orígenes que crean o administran llaves de acceso deben estar en la lista. Otros servicios permiten que los usuarios accedan a través del acceso central.
Mantén un resguardo para los navegadores sin solicitudes de origen relacionadas
Debido a que las solicitudes de origen relacionadas no estaban disponibles en todos los navegadores cuando Seznam creó este flujo de acceso, la página de acceso también usa WebAuthn dentro de un iframe de origen cruzado.
En la página de acceso, el iframe es el pequeño botón de llave que se encuentra junto a Continuar. Los usuarios ven un botón. No ven que se carga desde un origen diferente.
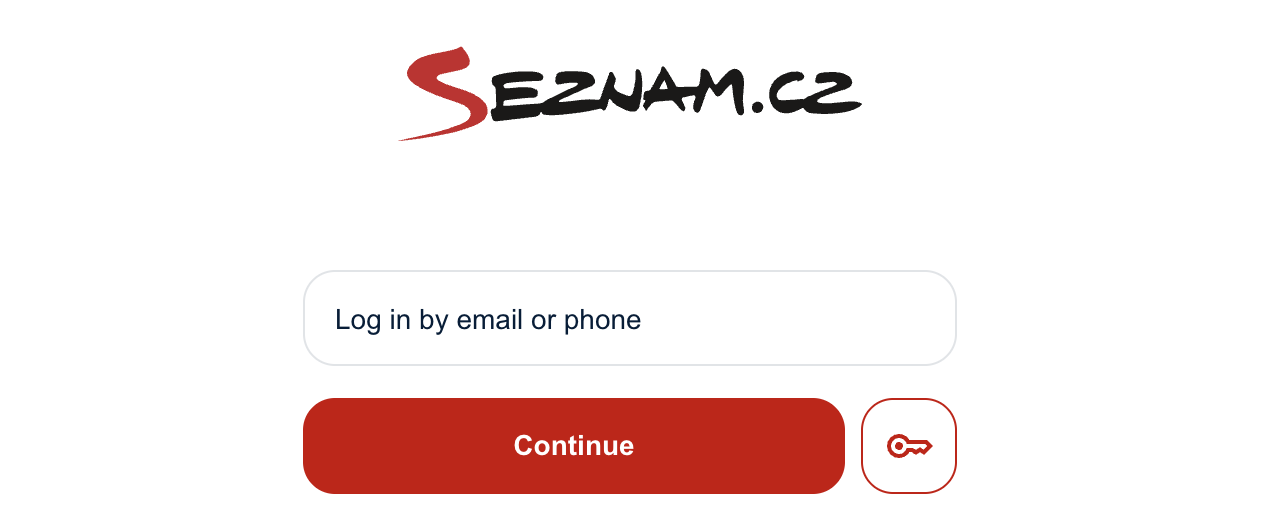
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
El iframe carga un documento mínimo de login.seznam.cz que contiene un elemento <button> y una secuencia de comandos corta. Como el documento se ejecuta en
login.seznam.cz, puede usar seznam.cz como el ID de RP sin solicitudes de origen
relacionadas, incluso cuando está incorporado en login.szn.cz. El flujo tiene tres pasos:
- La página superior envía las opciones de solicitud al iframe con
postMessage(). - El usuario hace clic en el botón de la llave y el iframe llama a
navigator.credentials.get(). - El iframe devuelve la credencial o el error a la página superior con
postMessage().
Ambas partes verifican el origen del remitente en cada mensaje. El documento iframe también restringe qué páginas pueden incorporarlo:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Cómo compartir contraseñas guardadas con Vínculos de recursos digitales
Las llaves de acceso eran solo la mitad del problema de fragmentación. Para que las contraseñas guardadas
aparezcan en ambos dominios de acceso, cada dominio participante publica el mismo
archivo /.well-known/assetlinks.json con la
relación delegate_permission/common.get_login_creds. Los administradores de contraseñas que admiten vínculos de recursos digitales reconocen estos dominios como afiliados y ofrecen las mismas contraseñas guardadas en cada uno.
Impacto: Mayor tasa de finalización de accesos y una llave de acceso en todos los dominios
Los números cuentan parte de la historia. El resto se muestra en cómo funciona la configuración para los usuarios, los equipos de servicio y el equipo de acceso:
- Los usuarios acceden una vez y, por lo general, ya tienen la sesión iniciada cuando abren el siguiente servicio de Seznam. Una llave de acceso que crearon mientras administraban su cuenta en
mapy.comfunciona en la página de acceso de Seznam. - Los equipos de servicio agregan la biblioteca de acceso y obtienen Acceso con Google, Bank iD, llaves de acceso y FedCM sin tener que compilar ni mantener ninguno de ellos.
- El equipo de acceso envía los cambios de acceso una vez, en un solo lugar. Las rutas de sesión principales no dependen de las cookies de terceros, por lo que se comportan de la misma manera cuando un navegador o un usuario las bloquea.
Las solicitudes de origen relacionadas no tuvieron que mover un número de conversiones de titulares para ganarse su lugar. En las semanas posteriores al lanzamiento de las llaves de acceso, el éxito de los accesos en
Chromium se mantuvo en un 87.1% y no disminuyó. En toda la población de acceso, la
tasa de finalización se situó en el 82.0%, un poco por encima del valor de referencia de junio, que fue del 81.4%. Después de que el dominio de acceso se consolidó en login.seznam.cz, el porcentaje de respuesta ajustado alcanzó el 84.5% en septiembre. En los navegadores que no son Chromium, el porcentaje de
usuarios identificables que completaron el acceso aumentó del 53% al 69% a medida que una mayor parte del
recorrido se convirtió en propio y visible.
Sin embargo, el beneficio duradero es arquitectónico. Los usuarios pueden crear una llave de acceso en el dominio en el que administran su cuenta y usarla en el dominio en el que acceden. Como resultado, Seznam no tiene que cambiar un acceso que funciona por una autenticación más sólida, ni un autenticador más sólido por una experiencia fragmentada. Un ID de RP mantiene el producto continuo en todos los servicios, sin pedirle a nadie que registre una credencial nueva cada vez que cruce un límite del sitio.
Información técnica para equipos
Mientras creaba este sistema, Seznam aprendió lecciones que se aplican a cualquier empresa que ejecute más de un dominio.
- Compila sobre la navegación de nivel superior: Usa redireccionamientos de origen como tu transferencia de sesión de referencia y, luego, agrega solicitudes de
fetch()con credenciales y FedCM como optimizaciones progresivas. - Asigna un subdominio de acceso a cada dominio de servicio: Dirige un
registro DNS
login.SERVICE_DOMAINal backend de autenticación central para que un servidor pueda establecer cookies propias para cualquier dominio. - Elige un ID de RP antes de que los usuarios creen llaves de acceso: Vincula cada llave de acceso a un solo ID de RP principal y enumera solo los orígenes que crean o verifican llaves de acceso en
/.well-known/webauthnpara no superar el límite de cinco etiquetas de Chrome. - Planifica para navegadores sin solicitudes de origen relacionadas: Incorpora un iframe de origen cruzado con el token de la política de permisos
publickey-credentials-getpara que los navegadores que arrojen una excepciónSecurityErroren los IDs de RP que no coincidan puedan seguir usando las mismas llaves de acceso. - Trata el iframe como un límite de seguridad: Verifica
event.originen cada llamada apostMessage(), restringe los incorporadores con la directivaframe-ancestorsde la Política de Seguridad del Contenido (CSP) y sigue la guía de llaves de acceso dentro de iframes para validarorigin,crossOriginytopOriginenclientDataJSONen el servidor.
¿Qué sigue?
Con las llaves de acceso que funcionan en todos sus dominios, Seznam está explorando funciones como la mediación inmediata de WebAuthn para simplificar el acceso y, al mismo tiempo, mantener la autenticación en contextos propios.