

Date de publication : 16 novembre 2026
Seznam est une entreprise technologique et un fournisseur d'identité tchèques dont les services touchent environ 90 % de la population tchèque. Un compte Seznam fonctionne sur tous les services de seznam.cz, ses sous-domaines et ses domaines autonomes tels que mapy.com, sport.cz et stream.cz. Les navigateurs séparent ces sites. Pour qu'un compte unique donne toujours l'impression d'un produit unique, Seznam a conçu sa connexion autour des redirections first party, de la gestion fédérée des identifiants (FedCM) et des requêtes d'origine associée WebAuthn. Le résultat est un taux d'achèvement de la connexion ajusté de 84,5 % après la consolidation du domaine (passant de 53 % à 69 % dans les navigateurs autres que Chromium), et une clé d'accès créée sur un domaine Seznam fonctionne sur les autres. Les développeurs et les architectes d'identité qui gèrent plusieurs domaines peuvent appliquer ces mêmes modèles pour unifier la connexion sans dépendre de cookies tiers.
Le défi : un compte, plusieurs sites
Imaginez une personne qui se connecte à seznam.cz le matin, ouvre mapy.com pour planifier un week-end et consulte le résultat d'un match sur sport.cz à midi. Pour cette personne, tout est Seznam. Pour le navigateur, il s'agit de trois sites non liés, et chacun conserve ses propres cookies, mots de passe enregistrés et clés d'accès.
Seznam gérait déjà l'authentification de manière centralisée. Les services redirigent les utilisateurs vers login.seznam.cz, où l'équipe chargée de la connexion gère Google Sign-In, Bank ID, les clés d'accès et d'autres méthodes, de sorte que les services individuels n'ont pas à le faire. Cette centralisation a permis de résoudre le problème de maintenance. Trois autres sont restés :
- Les sessions s'arrêtent à la limite du site. La connexion à
login.seznam.czne connecte personne àsport.cz. Les requêtes en arrière-plan qui pourraient partager la session dépendent des cookies tiers, et ceux-ci ne fonctionnent que lorsque le navigateur et les paramètres de confidentialité de l'utilisateur les autorisent. - La page de connexion comporte deux adresses. Pour des raisons historiques, le même formulaire de connexion s'exécute sur
login.seznam.czet sur l'ancienlogin.szn.cz. Les deux partagent un backend, mais le navigateur voit deux sites. Par conséquent, un mot de passe ou une clé d'accès enregistrés sur l'un ne sont pas proposés sur l'autre. - Chaque clé d'accès appartient à un seul site. Une clé d'accès est liée à l'ID de sa partie de confiance (ID de RP). Les utilisateurs gèrent les clés d'accès sur
ucet.seznam.czetaccount.mapy.com. Par défaut, une clé d'accès créée surmapy.comne fonctionne pas sur une page de connexion Seznam.
Cette fragmentation n'était pas pratique, et Seznam a découvert deux problèmes concrets liés à l'approche par domaine fractionné :
- Certains navigateurs ont effacé les cookies de l'ancien domaine
login.szn.cz, car les utilisateurs ne le consultaient pas souvent. - La propagation des secrets liés à la session entre les origines nécessitait plusieurs redirections complexes.
Seznam souhaitait transférer l'état de connexion à chaque service via des contextes first party, afin qu'il continue de fonctionner avec n'importe quel paramètre de confidentialité du navigateur et que les utilisateurs n'aient pas à se reconnecter.
La solution : se connecter une fois, puis conserver la session
Seznam a conservé un seul endroit pour l'authentification et s'est concentré sur le déplacement du résultat vers l'endroit où l'utilisateur se rend ensuite. Chaque technique de cette section gère une partie du problème et repose sur un contexte first party.
Transférer la session avec des redirections propriétaires
Une fois qu'un utilisateur s'est connecté, le service de connexion crée un secret de courte durée, appelé ticket, sauvegardé par un espace de stockage côté serveur. Une redirection de premier niveau transmet le ticket au domaine cible, où le backend l'échange contre un cookie de session local. Chaque saut est une navigation ordinaire. Le backend définit donc chaque cookie dans un contexte first party. La plupart des utilisateurs ne s'en rendent même pas compte.
Un détail DNS permet à ce transfert de fonctionner sur des domaines non liés. Pour chaque domaine de service, tel que sport.cz, Seznam crée un enregistrement login.sport.cz qui pointe vers le backend de connexion central. Une requête adressée à login.sport.cz/ticket/TICKET atteint le backend de connexion, mais elle est diffusée à partir d'un hôte sport.cz. Le backend peut donc définir un cookie de session pour l'ensemble de sport.cz.
Vous pouvez observer la chaîne dans le panneau Réseau des outils pour les développeurs Chrome. Activez Conserver le journal, connectez-vous et filtrez par ticket.
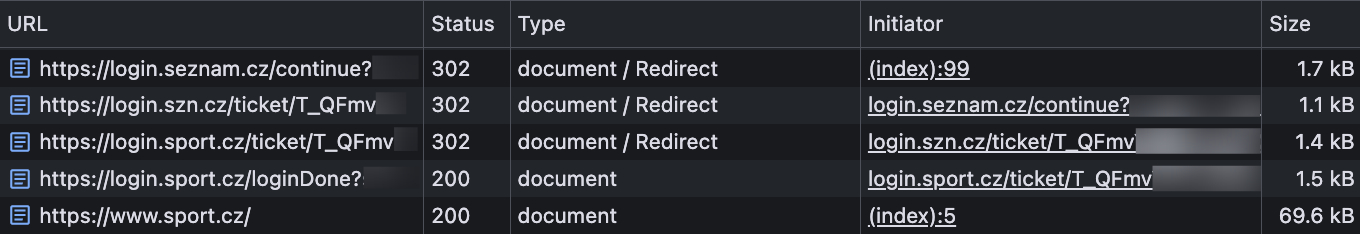
Les requêtes et réponses abrégées suivantes montrent chaque saut pour un utilisateur qui se connecte et continue vers sport.cz. Les deux premiers sauts connectent l'utilisateur aux deux domaines de connexion. Le dernier les connecte au service.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
Remplacez les éléments suivants :
TICKET: secret de courte durée créé par le service de connexion.SESSION_ID: valeur du cookie de session local.
Essayer les options silencieuses avant de demander à l'utilisateur
Lorsqu'un utilisateur accède à un service Seznam sans session locale, le service peut rediriger le navigateur vers la connexion centrale. Si une session centrale valide existe, le service de connexion effectue le même transfert de ticket et renvoie l'utilisateur connecté. Sinon, le navigateur revient à l'état déconnecté. Cette redirection est une navigation de premier niveau. Elle fonctionne donc quels que soient les paramètres des cookies tiers du navigateur.
Les services intègrent également une bibliothèque JavaScript de l'équipe de connexion. La bibliothèque fournit une interface de compte cohérente. Lorsqu'aucune session n'existe encore, elle utilise une liste de remplacement, de la moins visible à la plus visible :
- La bibliothèque interroge le sous-domaine de connexion du service pour vérifier si une session existe.
- Si aucune session locale n'existe, la bibliothèque envoie une requête multi-origine authentifiée à
login.seznam.cz. - Si cette requête échoue, la bibliothèque utilise FedCM.
- Si aucune option automatique ne fonctionne, le bouton Se connecter avec Seznam ouvre la connexion centrale dans un pop-up ou redirige la page.
Sur sport.cz, la première vérification se présente comme suit :
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
Si cette requête ne trouve aucune session, la bibliothèque essaie le domaine de connexion central :
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
La deuxième requête ne fonctionne que lorsque le navigateur autorise les cookies tiers et que le point de terminaison est configuré pour le partage de ressources cross-origin (CORS) authentifié. En cas d'échec de cette requête, FedCM prend le relais. L'étude de cas FedCM et Seznam décrit comment Seznam utilise FedCM avec des partenaires externes. La même approche s'applique également aux services de Seznam.
Partager une clé d'accès entre plusieurs domaines avec les requêtes d'origine associée
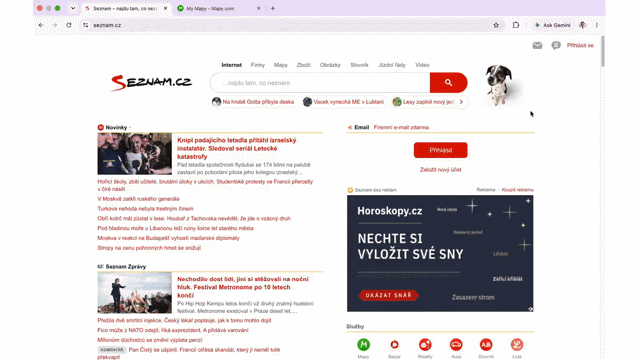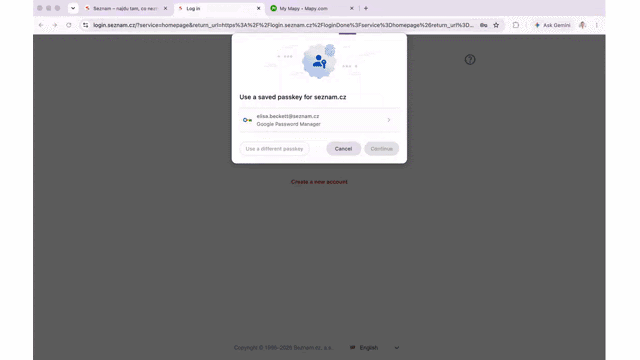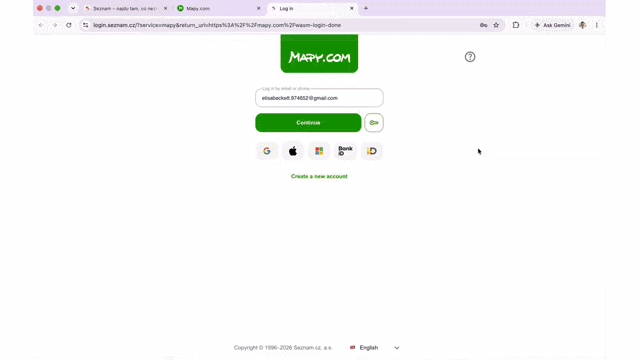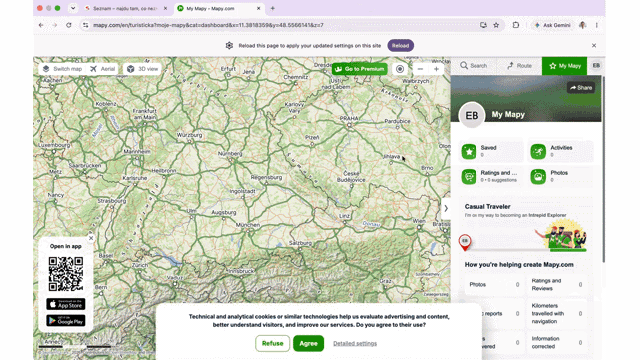
seznam.cz et réutilisation de la session et de la clé d'accès sur les domaines Seznam.Les utilisateurs créent et gèrent des clés d'accès dans leur compte Seznam, qui s'exécute sur ucet.seznam.cz et account.mapy.com. Seznam a défini une règle : chaque clé d'accès utilise seznam.cz comme ID de RP, quelle que soit l'origine du compte qui la crée. Une clé d'accès créée sur l'une ou l'autre des origines fonctionne alors sur login.seznam.cz.
Pour ucet.seznam.cz, cette configuration est WebAuthn standard, car un sous-domaine peut utiliser son domaine parent comme ID de RP. account.mapy.com est un site différent. Le navigateur rejette donc normalement seznam.cz comme ID de RP. "Requêtes d'origine associées" pour supprimer ce bloc. Seznam publie un fichier /.well-known/webauthn sur seznam.cz qui liste les origines autorisées à utiliser son ID de RP :
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
Lorsque account.mapy.com appelle WebAuthn avec la configuration de tiers de confiance suivante, le navigateur récupère le fichier, trouve l'origine dans la liste et continue :
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
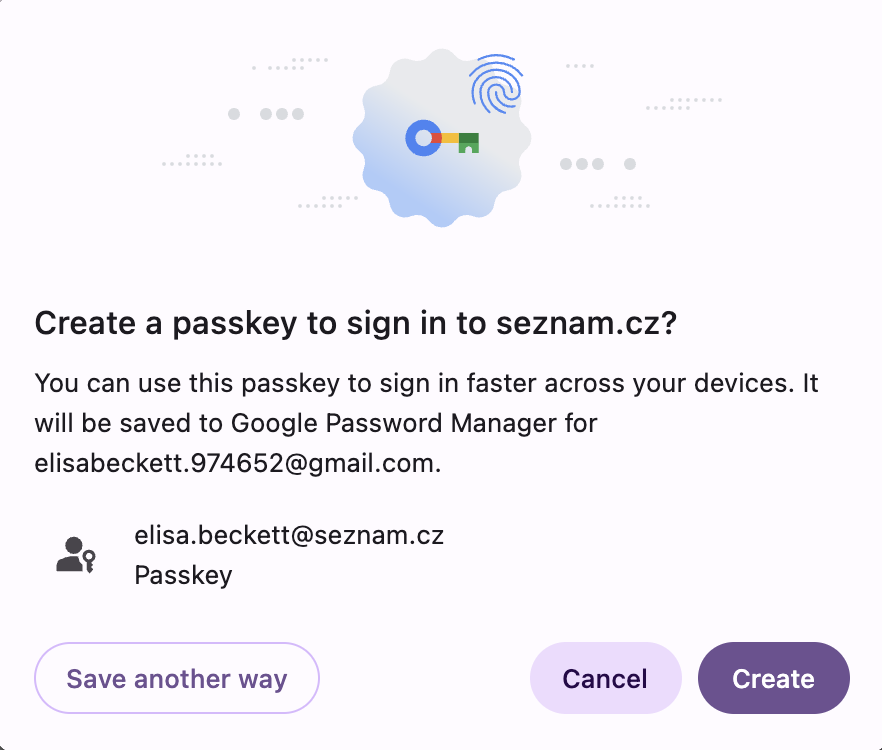
seznam.cz.Chrome traite au maximum cinq libellés de domaine de premier niveau effectif plus un (eTLD+1) à partir de ce fichier et ignore les autres. Pour une entreprise possédant autant de domaines que Seznam, cette limite de cinq libellés semblait poser problème, mais ce n'était pas le cas. Seules les origines qui créent ou gèrent des clés d'accès doivent figurer dans la liste. D'autres services connectent les utilisateurs via la connexion centrale.
Conserver une solution de secours pour les navigateurs sans requêtes d'origine associées
Comme les requêtes d'origine associées n'étaient pas disponibles dans tous les navigateurs lorsque Seznam a créé ce flux de connexion, la page de connexion utilise également WebAuthn dans un iFrame interorigine.
Sur la page de connexion, l'iFrame est le petit bouton en forme de clé à côté de Continuer. Les utilisateurs voient un bouton. Ils ne voient pas qu'il est chargé depuis une autre origine.
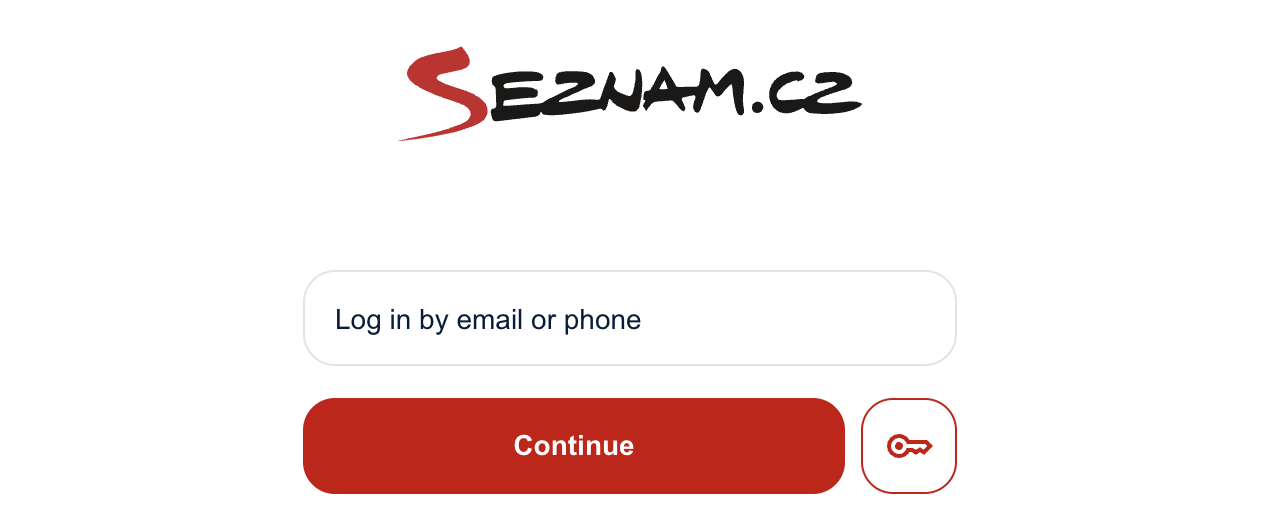
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
L'iframe charge un document minimal à partir de login.seznam.cz qui contient un élément <button> et un script court. Étant donné que le document s'exécute sur login.seznam.cz, il peut utiliser seznam.cz comme ID de RP sans requêtes d'origine associée, même s'il est intégré à login.szn.cz. Le flux comporte trois étapes :
- La page parente envoie les options de requête à l'iframe avec
postMessage(). - L'utilisateur clique sur le bouton de la clé, et l'iFrame appelle
navigator.credentials.get(). - L'iFrame renvoie l'identifiant ou l'erreur à la page parente avec
postMessage().
Les deux côtés vérifient l'origine de l'expéditeur pour chaque message. Le document iFrame limite également les pages qui peuvent l'intégrer :
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Partager des mots de passe enregistrés avec Digital Asset Links
Les clés d'accès ne représentaient que la moitié du problème de fragmentation. Pour que les mots de passe enregistrés s'affichent sur les deux domaines de connexion, chaque domaine participant publie le même fichier /.well-known/assetlinks.json avec la relation delegate_permission/common.get_login_creds. Les gestionnaires de mots de passe compatibles avec les Digital Asset Links reconnaissent ces domaines comme affiliés et proposent les mêmes mots de passe enregistrés sur chacun d'eux.
Impact : taux de connexion plus élevé et une seule clé d'accès pour plusieurs domaines
Les chiffres ne disent pas tout. Le reste apparaît dans le fonctionnement de la configuration pour les utilisateurs, les équipes de service et l'équipe de connexion :
- Les utilisateurs se connectent une fois et sont généralement déjà connectés lorsqu'ils ouvrent le service Seznam suivant. Une clé d'accès qu'il a créée en gérant son compte sur
mapy.comfonctionne sur la page de connexion Seznam. - Les équipes de service ajoutent la bibliothèque de connexion et obtiennent Google Sign-In, Bank iD, les clés d'accès et FedCM sans avoir à les créer ni à les gérer.
- L'équipe chargée de la connexion déploie les modifications de connexion une seule fois, à un seul endroit. Les parcours de session principaux ne dépendent pas des cookies tiers. Ils se comportent donc de la même manière lorsqu'un navigateur ou un utilisateur bloque les cookies tiers.
Related Origin Requests n'a pas eu besoin de déplacer un nombre de conversions principal pour gagner sa place. Dans les semaines qui ont suivi le lancement des clés d'accès, le taux de réussite des connexions sur Chromium s'est maintenu à 87,1 % et n'a pas diminué. Pour l'ensemble de la population connectée, le taux de complétion s'est établi à 82 %, soit légèrement au-dessus de la référence de 81,4 % en juin. Après la consolidation du domaine de connexion sur login.seznam.cz, le taux d'achèvement ajusté a atteint 84,5 % en septembre. Dans les navigateurs autres que Chromium, la part d'utilisateurs identifiables ayant terminé la connexion est passée de 53 % à 69 %, car une plus grande partie du parcours est devenue first party et visible.
Le gain durable est toutefois architectural. Les utilisateurs peuvent créer une clé d'accès sur le domaine où ils gèrent leur compte et l'utiliser sur le domaine où ils se connectent. Par conséquent, Seznam n'a pas à choisir entre une connexion fonctionnelle et une authentification plus forte, ni entre un authentificateur plus fort et une expérience fragmentée. Un seul ID de RP permet de maintenir la continuité du produit entre les services, sans demander à quiconque d'enregistrer un nouvel identifiant chaque fois qu'il change de site.
Insights techniques pour les équipes
Lors de la création de ce système, Seznam a tiré des enseignements qui s'appliquent à toute entreprise qui gère plusieurs domaines.
- S'appuyer sur la navigation de premier niveau : utilisez les redirections first party comme transfert de session de référence, et superposez les requêtes
fetch()avec identifiants et FedCM comme optimisations progressives. - Attribuez un sous-domaine de connexion à chaque domaine de service : faites pointer un enregistrement DNS
login.SERVICE_DOMAINvers le backend d'authentification central afin qu'un serveur puisse définir des cookies propriétaires pour n'importe quel domaine. - Choisissez un ID de RP avant que les utilisateurs ne créent des clés d'accès : associez chaque clé d'accès à un seul ID de RP principal et ne listez que les origines qui créent ou valident des clés d'accès dans
/.well-known/webauthnpour ne pas dépasser la limite de cinq libellés de Chrome. - Prévoyez une solution pour les navigateurs qui ne prennent pas en charge les requêtes d'origine associée : intégrez un iFrame interorigine avec le jeton de règle d'autorisation
publickey-credentials-getafin que les navigateurs qui génèrent une exceptionSecurityErroren cas d'ID de tiers de confiance non concordants puissent toujours utiliser les mêmes clés d'accès. - Traitez l'iframe comme une limite de sécurité : vérifiez
event.originà chaque appelpostMessage(), limitez les intégrateurs avec la directive CSP (Content Security Policy)frame-ancestorset suivez le guide sur les clés d'accès dans les iFrames pour validerorigin,crossOriginettopOrigindansclientDataJSONsur le serveur.
Étape suivante
Les clés d'accès fonctionnant sur l'ensemble de ses domaines, Seznam explore des fonctionnalités telles que la médiation immédiate WebAuthn pour simplifier la connexion tout en conservant l'authentification dans des contextes first party.