

תאריך פרסום: 16 בנובמבר 2026
Seznam היא חברת טכנולוגיה וספקית זהויות צ'כית שהשירותים שלה מגיעים לכ-90% מהאוכלוסייה בצ'כיה. חשבון Seznam אחד פועל בשירותים ב-seznam.cz, בתת-הדומיינים שלו ובדומיינים עצמאיים כמו mapy.com, sport.cz ו-stream.cz. הדפדפנים מפרידים בין האתרים האלה. כדי שחשבון אחד עדיין ירגיש כמו מוצר אחד, Seznam בנתה את תהליך הכניסה שלה סביב הפניות אוטומטיות של צד ראשון, Federated Credential Management (FedCM) ובקשות מקור קשורות של WebAuthn. התוצאה היא שיעור השלמת כניסה מותאם של 84.5% אחרי איחוד הדומיינים (עלייה מ-53% ל-69% בדפדפנים מחוץ ל-Chromium), ומפתח גישה שנוצר בדומיין אחד של Seznam פועל גם בדומיינים האחרים. מפתחים ואדריכלי זהויות שמפעילים כמה דומיינים יכולים להחיל את אותם דפוסים כדי לאחד את הכניסה בלי להסתמך על קובצי Cookie של צד שלישי.
האתגר: חשבון אחד, הרבה אתרים
דמיינו מישהו שנכנס בבוקר אל seznam.cz, פותח את mapy.com כדי לתכנן טיול לסוף השבוע ובודק תוצאה של משחק ב-sport.cz בזמן ארוחת הצהריים. מבחינתו, הכל Seznam. מבחינת הדפדפן, אלה שלושה אתרים לא קשורים, ולכל אחד מהם יש קובצי Cookie, סיסמאות שמורות ומפתחות גישה משלו.
ב-Seznam כבר טיפלו באימות במקום אחד. השירותים מפנים את המשתמשים אל login.seznam.cz, שם צוות ההתחברות מתחזק את הכניסה באמצעות חשבון Google, את Bank iD, את מפתחות הגישה ושיטות אחרות, כדי שהשירותים הנפרדים לא יצטרכו לעשות זאת. הריכוז הזה פתר את בעיית התחזוקה. שלושה אחרים נשארו:
- הסשנים מסתיימים בגבולות האתר. כניסה לחשבון ב-
login.seznam.czלא גורמת לכניסה של אף אחד לחשבון ב-sport.cz. בקשות ברקע שיכולות לשתף את הסשן תלויות בקובצי Cookie של צד שלישי, והן פועלות רק כשהדפדפן והגדרות הפרטיות של המשתמש מאפשרים זאת. - לדף ההתחברות יש שתי כתובות. מסיבות היסטוריות, אותו טופס התחברות פועל ב-
login.seznam.czוב-login.szn.czהקודם. שניהם משתמשים באותו קצה עורפי, אבל הדפדפן רואה שני אתרים, ולכן סיסמה או מפתח גישה שנשמרו באחד מהם לא מוצעים בשני. - כל מפתח גישה שייך לאתר אחד. מפתח הגישה קשור למזהה הגורם המסתמך (RP ID). המשתמשים מנהלים את מפתחות הגישה בכתובת
ucet.seznam.czובכתובתaccount.mapy.com. כברירת מחדל, מפתח גישה שנוצר ב-mapy.comלא פועל בדף התחברות של Seznam.
הפיצול הזה לא היה מעשי, ו-Seznam גילתה שתי בעיות קונקרטיות בגישה של פיצול הדומיינים:
- דפדפנים מסוימים מחקו קובצי Cookie בדומיין הקודם של
login.szn.czכי המשתמשים לא ביקרו בו לעיתים קרובות. - כדי להפיץ סודות שקשורים לסשן בין מקורות, נדרשו כמה הפניות מורכבות לכתובות אחרות.
ב-Seznam רצו להעביר את מצב הכניסה לכל שירות באמצעות הקשרים של צד ראשון, כדי שהמצב ימשיך לפעול בכל הגדרת פרטיות של הדפדפן והמשתמשים לא יצטרכו להיכנס שוב.
הפתרון: נכנסים פעם אחת וממשיכים את הסשן
ב-Seznam שמרו על מקום אחד לאימות והתמקדו בהעברת התוצאה לכל מקום שאליו המשתמש עובר. כל שיטה בקטע הזה מטפלת בחלק אחד של הבעיה, וכל אחת מהן מסתמכת על נתונים שנאספים ישירות ממשתמשים.
העברת הסשן באמצעות הפניות אוטומטיות מאינטראקציה ישירה (First-Party)
אחרי שמשתמש נכנס לחשבון, שירות ההתחברות יוצר סוד לטווח קצר שנקרא כרטיס, שמגובה באחסון בצד השרת. הפניה אוטומטית ברמה העליונה מעבירה את הכרטיס לדומיין היעד, שבו הקצה העורפי מחליף אותו בקובץ Cookie זמני מקומי. כל דילוג הוא ניווט רגיל, כך שה-backend מגדיר כל קובץ Cookie בהקשר של נתונים שנאספים ישירות מהמשתמשים. רוב המשתמשים לא שמים לב לזה.
פרט אחד של DNS מאפשר להעביר את הנתונים בין דומיינים לא קשורים. לכל דומיין של שירות, כמו sport.cz, Seznam יוצר רשומת login.sport.cz שמפנה לקצה העורפי המרכזי של ההתחברות. בקשה אל login.sport.cz/ticket/TICKET מגיעה לקצה העורפי של ההתחברות, אבל היא מוגשת ממארח של sport.cz, כך שהקצה העורפי יכול להגדיר קובץ Cookie זמני לכל sport.cz.
אפשר לצפות בשרשרת בחלונית רשת בכלי הפיתוח ל-Chrome. מפעילים את האפשרות Preserve log (שמירת יומן הרישום), נכנסים לחשבון ומסננים לפי ticket.
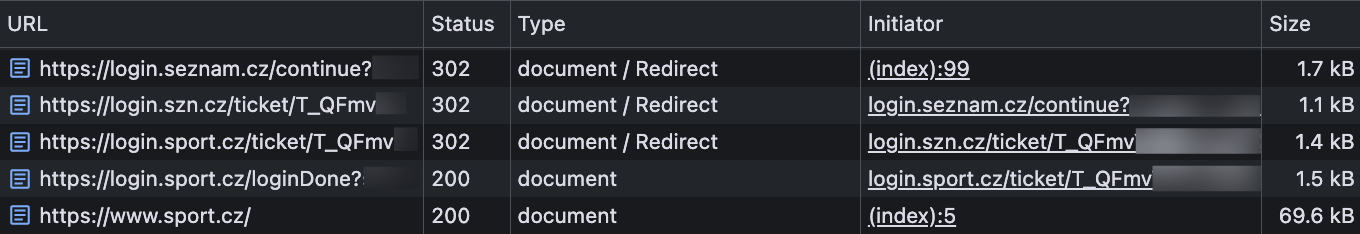
הבקשות והתגובות המקוצרות הבאות מציגות כל שלב של משתמש שנכנס וממשיך אל sport.cz. שני הדילוגים הראשונים מכניסים את המשתמש לשני הדומיינים להתחברות. האחרון מכניס אותם לשירות.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
מחליפים את מה שכתוב בשדות הבאים:
-
TICKET: הסוד לטווח קצר שנוצר על ידי שירות ההתחברות. SESSION_ID: הערך של קובץ ה-Cookie הזמני של הסשן המקומי.
לנסות את האפשרויות השקטות לפני ששואלים את המשתמש
כשמישהו מגיע לשירות של Seznam בלי סשן מקומי, השירות יכול להפנות את הדפדפן להתחברות המרכזית. אם יש סשן מרכזי תקין, שירות ההתחברות מריץ את אותו תהליך של העברת כרטיס ומחזיר את המשתמש כשהוא מחובר. אם לא, הדפדפן יחזור למצב שבו המשתמש לא מחובר. ההפניה האוטומטית הזו היא ניווט ברמה העליונה, ולכן היא פועלת בלי קשר להגדרות של קובצי ה-Cookie של צד שלישי בדפדפן.
השירותים גם מטמיעים ספריית JavaScript מצוות ההתחברות. הספרייה מספקת ממשק חשבון עקבי, וכשעדיין אין סשן, היא פועלת באמצעות רשימת חלופות, מהפחות גלויה ועד להכי גלויה:
- הספרייה שולחת שאילתה לתת-הדומיין של השירות להתחברות כדי לבדוק אם יש סשן קיים.
- אם אין סשן מקומי, הספרייה שולחת בקשת CORS עם פרטי כניסה אל
login.seznam.cz. - אם הבקשה הזו נכשלת, הספרייה חוזרת ל-FedCM.
- אם אף אחת מהאפשרויות האוטומטיות לא מצליחה, הכפתור כניסה באמצעות Seznam פותח את הכניסה המרכזית בחלון קופץ או מפנה את הדף.
ב-sport.cz, הבדיקה הראשונה נראית כך:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
אם הבקשה הזו לא מוצאת סשן, הספרייה מנסה את דומיין ההתחברות המרכזי:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
הבקשה השנייה פועלת רק כשהדפדפן מאפשר קובצי Cookie של צד שלישי ונקודת הקצה מוגדרת לשיתוף משאבים בין מקורות (CORS) עם פרטי כניסה. אם הבקשה הזו נכשלת, FedCM נכנס לפעולה. במקרה לדוגמה של FedCM ו-Seznam מתואר איך Seznam משתמשת ב-FedCM עם שותפים חיצוניים. הגישה הזו חלה גם על השירותים של Seznam עצמה.
איך משתפים מפתח גישה אחד בין דומיינים באמצעות Related Origin Requests
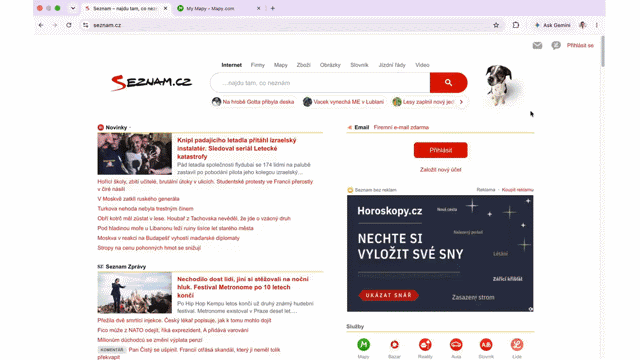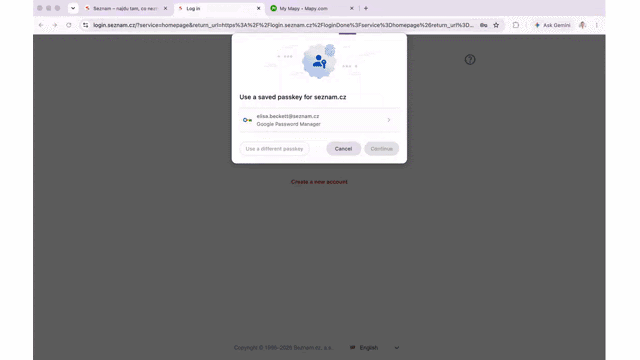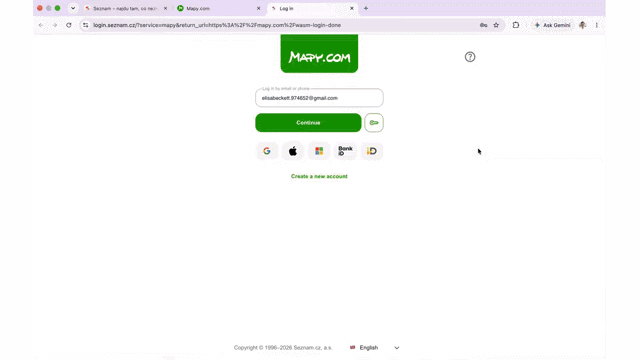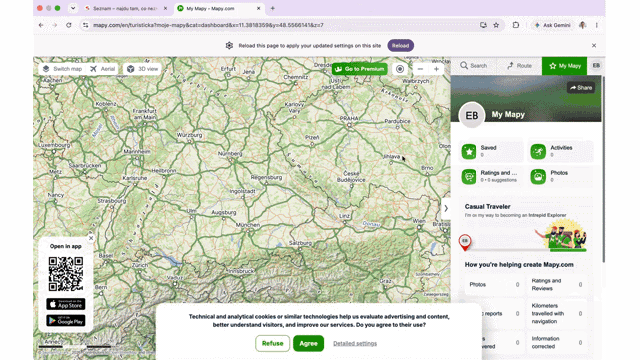
seznam.cz ושימוש חוזר בסשן ובמפתח הגישה בדומיינים של Seznam.המשתמשים יוצרים ומנהלים מפתחות גישה בחשבון Seznam שלהם, שפועל בכתובות ucet.seznam.cz ו-account.mapy.com. ב-Seznam הגדירו כלל אחד: כל מפתח גישה משתמש ב-seznam.cz בתור מזהה ה-RP שלו, לא משנה באיזה מקור חשבון הוא נוצר. מפתח גישה שנוצר באחד מהמקורות האלה פועל ב-login.seznam.cz.
ב-ucet.seznam.cz, ההגדרה הזו היא WebAuthn רגיל, כי תת-דומיין יכול להשתמש בדומיין ההורה שלו בתור מזהה ה-RP. account.mapy.com הוא אתר אחר, ולכן הדפדפן בדרך כלל דוחה את seznam.cz כמזהה ה-RP שלו. בקשות ממקורות קשורים
הסירו את החסימה הזו. Seznam מפרסמת קובץ /.well-known/webauthn בכתובת seznam.cz שמפרט את המקורות שמורשים להשתמש במזהה ה-RP שלה:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
כש-account.mapy.com קורא ל-WebAuthn עם הגדרת הצד הנסמך הבאה, הדפדפן מאחזר את הקובץ, מוצא את המקור ברשימה וממשיך:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
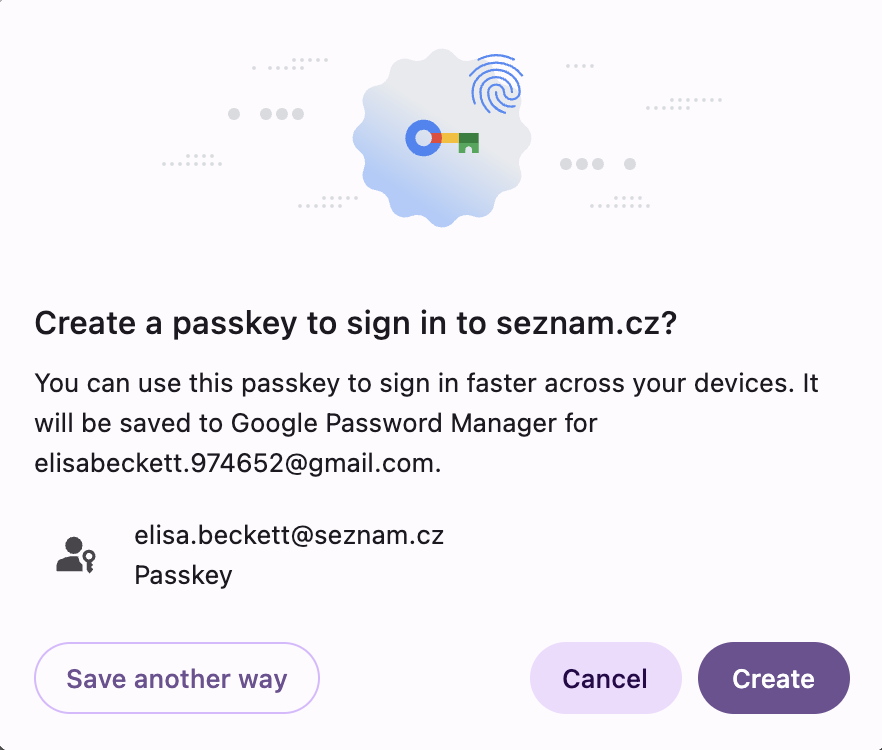
seznam.cz.Chrome מעבד לכל היותר חמש תוויות של דומיין ברמה עליונה בפועל פלוס אחד (eTLD+1) מהקובץ הזה ומתעלם מהשאר. לחברה עם מספר דומיינים כמו Seznam, המגבלה של חמש תוויות נשמעה כמו בעיה, אבל היא לא הייתה. רק המקורות שיוצרים או מנהלים מפתחות גישה צריכים להיות ברשימה. בשירותים אחרים, המשתמשים נכנסים דרך ההתחברות המרכזית.
שמירה על חלופה לדפדפנים בלי בקשות למקורות קשורים
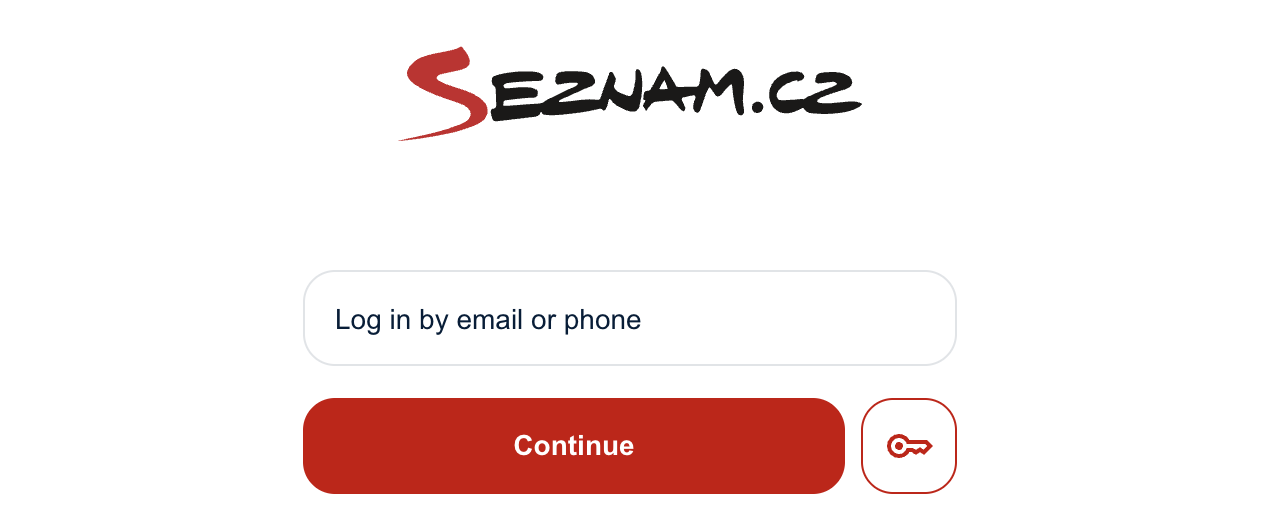
מכיוון שהתכונה "בקשות ממקורות קשורים" לא הייתה זמינה בכל דפדפן כש-Seznam בנתה את תהליך הכניסה הזה, דף ההתחברות משתמש גם ב-WebAuthn בתוך iframe ממקורות שונים.
בדף הכניסה, ה-iframe הוא כפתור המפתח הקטן לצד המשך. המשתמשים רואים כפתור. הם לא רואים שהאתר נטען ממקור אחר.
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
ה-iframe טוען מסמך מינימלי מ-login.seznam.cz שמכיל רכיב <button> וסקריפט קצר. מכיוון שהמסמך פועל ב-login.seznam.cz, הוא יכול להשתמש ב-seznam.cz כמזהה ה-RP בלי בקשות למקורות קשורים, גם כשהוא מוטמע ב-login.szn.cz. התהליך כולל שלושה שלבים:
- דף ההורה שולח את אפשרויות הבקשה ל-iframe באמצעות
postMessage(). - המשתמש לוחץ על כפתור המפתח, וה-iframe קורא ל-
navigator.credentials.get(). - ה-iframe מחזיר את פרטי הכניסה או את השגיאה לדף ההורה באמצעות
postMessage().
שני הצדדים בודקים את מקור השולח בכל הודעה. מסמך ה-iframe גם מגביל את הדפים שיכולים להטמיע אותו:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
שיתוף סיסמאות שמורות באמצעות Digital Asset Links
מפתחות הגישה היו רק חצי מהבעיה של הפרגמנטציה. כדי שהסיסמאות השמורות יופיעו בשני הדומיינים להתחברות, כל דומיין שמשתתף מפרסם את אותו קובץ /.well-known/assetlinks.json עם הקשר delegate_permission/common.get_login_creds. מנהלי סיסמאות שתומכים ב-Digital Asset Links מזהים את הדומיינים האלה כקשורים ומציעים את אותן סיסמאות שמורות בכל אחד מהם.
ההשפעה: שיעור גבוה יותר של השלמת כניסה לחשבון ומפתח גישה אחד בדומיינים שונים
המספרים הם רק חלק מהסיפור. השאר מופיע באופן שבו ההגדרה פועלת עבור משתמשים, צוותי שירות וצוות ההתחברות:
- המשתמשים נכנסים לחשבון פעם אחת, ובדרך כלל הם כבר מחוברים כשהם פותחים את השירות הבא של Seznam. מפתח גישה שהם יצרו בזמן ניהול החשבון שלהם ב-
mapy.comפועל בדף ההתחברות של Seznam. - צוותי השירות מוסיפים את ספריית ההתחברות ומקבלים את "כניסה באמצעות חשבון Google", Bank iD, מפתחות גישה ו-FedCM בלי ליצור או לתחזק אף אחד מהם.
- צוות ההתחברות משיק שינויים בכניסה לחשבון פעם אחת, במקום אחד. הנתיבים הראשיים של הסשנים לא תלויים בקובצי Cookie של צד שלישי, ולכן הם פועלים באותו אופן כשדפדפן או משתמש חוסמים קובצי Cookie של צד שלישי.
בקשות מקור קשורות לא היו צריכות להעביר מספר המרה ראשי כדי להרוויח את מקומן. בשבועות שאחרי השקת מפתחות הגישה, שיעור ההצלחה בכניסה ל-Chromium נשאר על 87.1% ולא ירד. בכל אוכלוסיית המשתמשים שהתחברו, שיעור ההשלמה עמד על 82.0%, קצת מעל לשיעור הבסיס של 81.4% ביוני. אחרי שדומיין ההתחברות אוחד עם login.seznam.cz, שיעור ההשלמה המתואם הגיע ל-84.5% בספטמבר. בדפדפנים שלא מבוססים על Chromium, שיעור המשתמשים שניתן לזהות שהשלימו את הכניסה עלה מ-53% ל-69% ככל שיותר חלקים בתהליך הפכו לגלויים ובוצעו בדומיין הנוכחי.
אבל היתרון לטווח הארוך הוא ארכיטקטוני. המשתמשים יכולים ליצור מפתח גישה בדומיין שבו הם מנהלים את החשבון שלהם, ולהשתמש בו בדומיין שבו הם נכנסים לחשבון. כתוצאה מכך, Seznam לא צריכה להחליף התחברות פועלת באימות חזק יותר, או מאמת חזק יותר בחוויה מקוטעת. מזהה RP אחד שומר על רציפות המוצר בשירותים שונים, בלי לבקש מאף אחד לרשום פרטי כניסה חדשים בכל פעם שהוא עובר בין אתרים.
תובנות טכניות לצוותים
במהלך פיתוח המערכת, Seznam למדה לקחים שרלוונטיים לכל חברה שמפעילה יותר מדומיין אחד.
- התבססות על ניווט ברמה העליונה: השתמשו בהפניות אוטומטיות מאינטראקציה ישירה כבסיס להעברת הסשן, והוסיפו בקשות
fetch()עם פרטי כניסה ו-FedCM כאופטימיזציות הדרגתיות. - לתת לכל דומיין שירות תת-דומיין להתחברות: מפנים רשומת DNS של
login.SERVICE_DOMAINלקצה העורפי המרכזי של האימות, כדי ששרת אחד יוכל להגדיר קובצי Cookie מהדומיין הנוכחי לכל דומיין. - בוחרים מזהה RP אחד לפני שהמשתמשים יוצרים מפתחות גישה: מקשרים כל מפתח גישה למזהה RP ראשי אחד, ומציינים רק את המקורות שיוצרים או מאמתים מפתחות גישה ב-
/.well-known/webauthnכדי לא לחרוג מהמגבלה של Chrome (חמש תוויות). - תוכנית לדפדפנים בלי בקשות ממקורות קשורים: מטמיעים iframe ממקורות שונים עם אסימון מדיניות ההרשאות
publickey-credentials-get, כדי שדפדפנים שמקפיצים חריגה מסוגSecurityErrorבמזהי RP לא תואמים עדיין יוכלו להשתמש באותם מפתחות גישה. - התייחסו ל-iframe כגבול אבטחה: בדקו את
event.originבכל קריאה ל-postMessage(), הגבילו את המטמיעים באמצעות ההוראהframe-ancestorsשל Content Security Policy (CSP), ופעלו לפי המדריך למפתחות גישה בתוך רכיבי iframe כדי לאמת אתorigin,crossOriginו-topOriginב-clientDataJSONבשרת.
המאמרים הבאים
מפתחות הגישה פועלים בכל הדומיינים של Seznam, והחברה בוחנת יכולות כמו תיווך מיידי של WebAuthn כדי לפשט את הכניסה תוך שמירה על אימות בנתונים שנאספים ישירות ממשתמשים.