

Data di pubblicazione: 16 novembre 2026
Seznam è un'azienda tecnologica e un provider di identità ceco i cui servizi raggiungono circa il 90% della popolazione ceca. Un account Seznam funziona su tutti i servizi di seznam.cz, sui relativi sottodomini e su domini autonomi come mapy.com, sport.cz e stream.cz. I browser tengono separati questi siti. Per fare in modo che un account sembri ancora un unico prodotto, Seznam ha creato il suo sistema di accesso basato su reindirizzamenti proprietari, Federated Credential Management (FedCM) e richieste di origine correlate di WebAuthn. Il risultato è una percentuale di completamento dell'accesso corretta dell'84,5% dopo il consolidamento del dominio (che sale dal 53% al 69% nei browser esterni a Chromium) e una passkey creata su un dominio Seznam funziona sugli altri. Gli sviluppatori e gli architetti delle identità che operano su più domini possono applicare questi stessi pattern per unificare l'accesso senza fare affidamento sui cookie di terze parti.
La sfida: un account, molti siti
Immagina un utente che accede a seznam.cz al mattino, apre mapy.com per pianificare un viaggio nel fine settimana e controlla il risultato di una partita su sport.cz a pranzo. Per quella persona, è tutto Seznam. Per il browser, si tratta di tre siti non correlati e ognuno conserva i propri cookie, le password salvate e le passkey.
Seznam gestiva già l'autenticazione in un unico posto. I servizi indirizzano gli utenti a login.seznam.cz, dove il team di accesso gestisce Accedi con Google, Bank iD, passkey e altri metodi, in modo che i singoli servizi non debbano farlo. Questa centralizzazione ha risolto il problema di manutenzione. Ne rimasero altri tre:
- Le sessioni si interrompono al confine del sito. L'accesso a
login.seznam.cznon comporta l'accesso asport.cz. Le richieste in background che potrebbero condividere la sessione dipendono dai cookie di terze parti, che funzionano solo se il browser e le impostazioni della privacy dell'utente lo consentono. - La pagina di accesso ha due indirizzi. Per motivi storici, lo stesso modulo di accesso viene eseguito su
login.seznam.cze sulla versione precedente dilogin.szn.cz. Entrambi condividono un backend, ma il browser vede due siti, quindi una password o una passkey salvata su uno non viene offerta sull'altro. - Ogni passkey appartiene a un singolo sito. Una passkey è associata al relativo ID relying party (RP ID). Gli utenti gestiscono le passkey su
ucet.seznam.cze suaccount.mapy.com. Per impostazione predefinita, una passkey creata sumapy.comnon funziona su una pagina di accesso di Seznam.
Questa frammentazione era, nel migliore dei casi, poco pratica e Seznam ha scoperto due problemi concreti con l'approccio dei domini separati:
- Alcuni browser hanno cancellato i cookie nel dominio
login.szn.czprecedente perché gli utenti lo visitavano raramente. - La propagazione di secret relativi alla sessione tra origini richiedeva diversi reindirizzamenti complessi.
Seznam voleva trasferire lo stato di accesso a ogni servizio tramite contesti proprietari, in modo che continuasse a funzionare con qualsiasi impostazione della privacy del browser e gli utenti non dovessero accedere di nuovo.
La soluzione: accedi una volta e mantieni la sessione
Seznam ha mantenuto un unico punto di autenticazione e si è concentrato sullo spostamento del risultato ovunque l'utente vada successivamente. Ogni tecnica descritta in questa sezione gestisce una parte del problema e si basa su un contesto proprietario.
Trasferisci la sessione con i reindirizzamenti proprietari
Dopo l'accesso di un utente, il servizio di accesso crea un secret di breve durata, chiamato ticket, supportato dallo spazio di archiviazione lato server. Un reindirizzamento di primo livello porta il ticket al dominio di destinazione, dove il backend lo scambia con un cookie di sessione locale. Ogni hop è una normale navigazione, quindi il backend imposta ogni cookie in un contesto proprietario. La maggior parte degli utenti non se ne accorge nemmeno.
Un dettaglio DNS consente di eseguire questo trasferimento tra domini non correlati. Per ogni dominio di servizio, ad esempio sport.cz, Seznam crea un record login.sport.cz che rimanda al backend di accesso centrale. Una richiesta a login.sport.cz/ticket/TICKET raggiunge il backend di accesso, ma viene gestita da un host sport.cz, quindi il backend può impostare un cookie di sessione per tutto sport.cz.
Puoi osservare la catena nel riquadro Rete di Chrome DevTools. Attiva Conserva log, accedi e filtra per ticket.
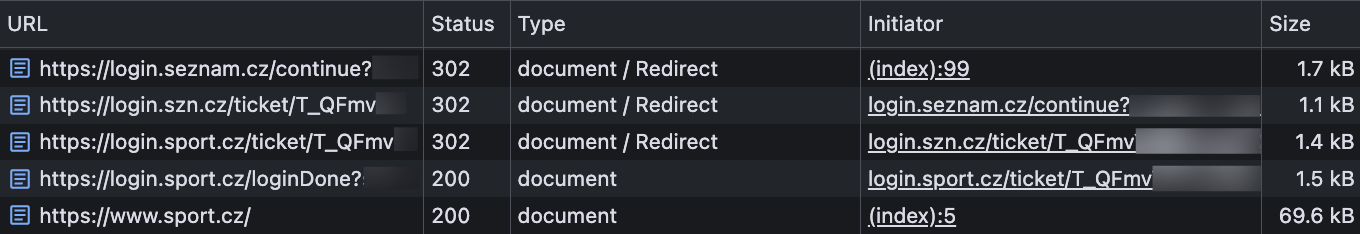
Le seguenti richieste e risposte abbreviate mostrano ogni hop per un utente che
accede e continua su sport.cz. I primi due hop consentono all'utente di accedere a entrambi i domini di accesso. L'ultimo consente di accedere al servizio.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
Sostituisci quanto segue:
TICKET: il secret di breve durata creato dal servizio di accesso.SESSION_ID: il valore del cookie di sessione locale.
Prova le opzioni silenziose prima di chiedere all'utente
Quando un utente accede a un servizio Seznam senza una sessione locale, il servizio può reindirizzare il browser alla pagina di accesso centrale. Se esiste una sessione centrale valida, il servizio di accesso esegue lo stesso trasferimento del ticket e rimanda l'utente indietro dopo aver eseguito l'accesso. In caso contrario, il browser torna allo stato di disconnessione. Questo reindirizzamento è una navigazione di primo livello, quindi funziona indipendentemente dalle impostazioni dei cookie di terze parti del browser.
I servizi incorporano anche una libreria JavaScript del team di accesso. La libreria fornisce un'interfaccia account coerente e, se non esiste ancora una sessione, funziona tramite un elenco di fallback dal meno visibile al più visibile:
- La libreria esegue una query sul sottodominio di accesso del servizio per verificare se esiste una sessione.
- Se non esiste una sessione locale, la libreria invia una richiesta cross-origin con credenziali a
login.seznam.cz. - Se la richiesta non va a buon fine, la libreria utilizza FedCM.
- Se nessuna opzione automatica va a buon fine, il pulsante Accedi con Seznam apre l'accesso centrale in un popup o reindirizza la pagina.
Il sport.cz, il primo controllo è simile al seguente:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
Se la richiesta non trova una sessione, la libreria prova il dominio di accesso centrale:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
La seconda richiesta funziona solo quando il browser consente i cookie di terze parti e l'endpoint è configurato per la condivisione delle risorse tra origini (CORS) tramite credenziali. Quando la richiesta non va a buon fine, FedCM subentra. Il case study di FedCM e Seznam descrive come Seznam utilizza FedCM con partner esterni. Lo stesso approccio riguarda anche i servizi di Seznam.
Condividi una passkey tra domini con le richieste di origine correlate
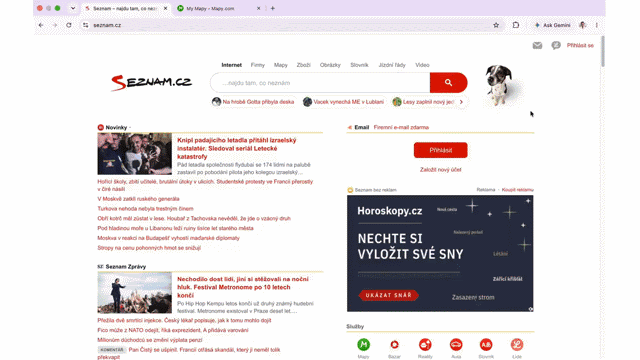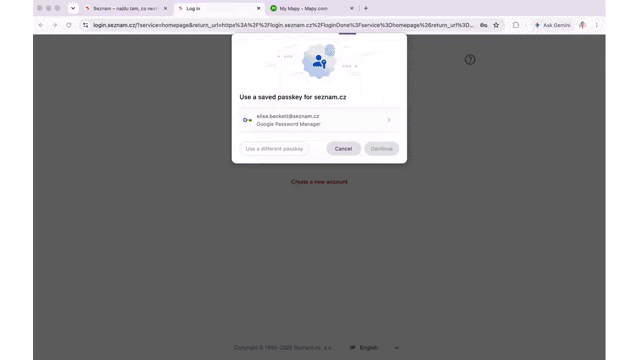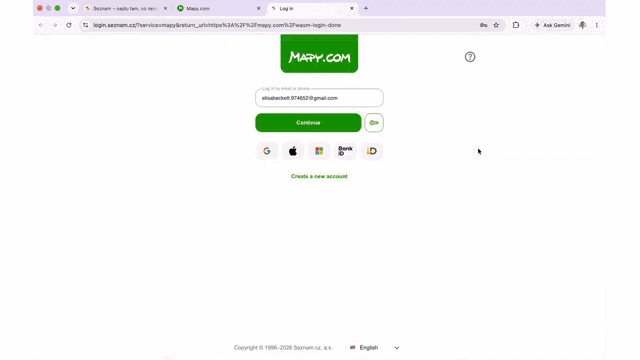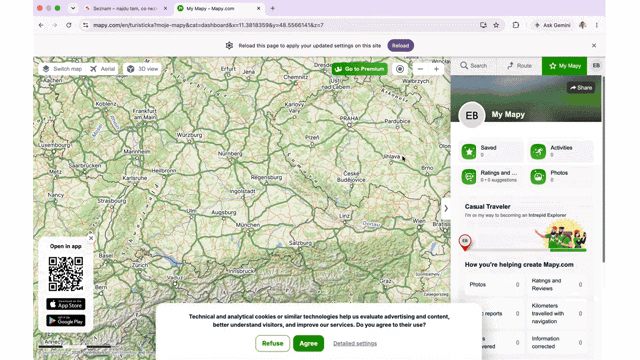
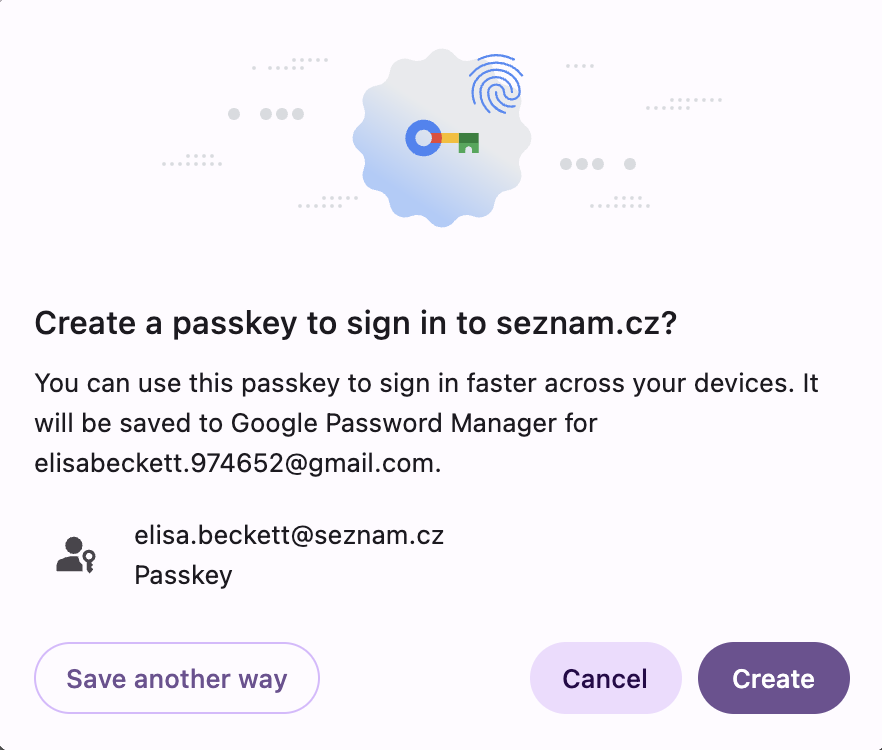
seznam.cz e riutilizzo della sessione e della passkey nei domini Seznam.Gli utenti creano e gestiscono le passkey nel proprio account Seznam, che viene eseguito su ucet.seznam.cz e su account.mapy.com. Seznam ha stabilito una regola: ogni passkey utilizza seznam.cz come RP ID, indipendentemente dall'origine dell'account che la crea. Una passkey creata su una delle due origini funziona quindi su login.seznam.cz.
Per ucet.seznam.cz, questa configurazione è WebAuthn standard, perché un sottodominio può utilizzare il dominio principale come ID RP. account.mapy.com è un sito diverso, quindi il browser normalmente rifiuta seznam.cz come ID RP. Richieste di origine correlate per rimuovere il blocco. Seznam pubblica un file /.well-known/webauthn su seznam.cz che elenca le origini autorizzate a utilizzare il suo ID RP:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
Quando account.mapy.com chiama WebAuthn con la seguente configurazione della relying party, il browser recupera il file, trova l'origine nell'elenco e continua:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
seznam.cz.Chrome elabora al massimo cinque etichette di dominio di primo livello effettivo più uno (eTLD+1) da questo file e ignora il resto. Per un'azienda con un numero di domini pari a quello di Seznam, questo limite di cinque etichette sembrava un problema, ma non lo era. Solo le origini che creano o gestiscono le passkey devono essere presenti nell'elenco. Altri servizi consentono agli utenti di accedere tramite l'accesso centralizzato.
Mantieni un comportamento di riserva per i browser senza richieste di origine correlate
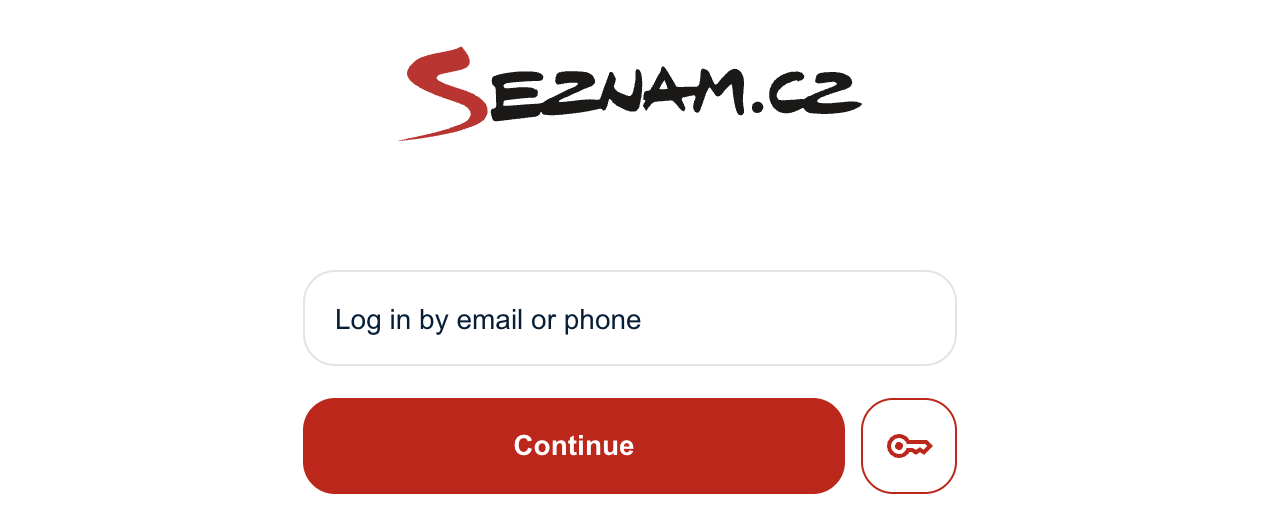
Poiché le richieste di origine correlate non erano disponibili in tutti i browser quando Seznam ha creato questo flusso di accesso, la pagina di accesso utilizza anche WebAuthn all'interno di un iframe multiorigine.
Nella pagina di accesso, l'iframe è il piccolo pulsante con l'icona della chiave accanto a Continua. Gli utenti vedono un pulsante. Non vedono che viene caricato da un'origine diversa.
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
L'iframe carica un documento minimo da login.seznam.cz che contiene un elemento <button> e un breve script. Poiché il documento viene eseguito su login.seznam.cz, può utilizzare seznam.cz come ID RP senza richieste di origini correlate, anche se è incorporato in login.szn.cz. Il flusso prevede tre passaggi:
- La pagina principale invia le opzioni di richiesta all'iframe con
postMessage(). - L'utente fa clic sul pulsante della chiave e l'iframe chiama
navigator.credentials.get(). - L'iframe restituisce la credenziale o l'errore alla pagina principale con
postMessage().
Entrambe le parti controllano l'origine del mittente su ogni messaggio. Il documento iframe limita anche le pagine che possono incorporarlo:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Condividi le password salvate con Digital Asset Links
Le passkey erano solo metà del problema della frammentazione. Per fare in modo che le password salvate vengano visualizzate su entrambi i domini di accesso, ogni dominio partecipante pubblica lo stesso file /.well-known/assetlinks.json con la relazione delegate_permission/common.get_login_creds. I gestori delle password che supportano Digital Asset Links riconoscono questi domini come affiliati e offrono le stesse password salvate su ciascuno.
Impatto: maggiore completamento dell'accesso e una passkey tra i domini
I numeri raccontano solo una parte della storia. Il resto si riflette sul funzionamento della configurazione per gli utenti, i team di assistenza e il team di accesso:
- Gli utenti eseguono l'accesso una sola volta e di solito hanno già eseguito l'accesso quando aprono il servizio Seznam successivo. Una passkey creata durante la gestione del proprio account su
mapy.comfunziona nella pagina di accesso di Seznam. - I team di assistenza aggiungono la libreria di accesso e ottengono Accedi con Google, Bank iD, passkey e FedCM senza doverli creare o gestire.
- Il team di accesso implementa le modifiche all'accesso una sola volta, in un unico posto. I percorsi della sessione principale non dipendono dai cookie di terze parti, quindi si comportano allo stesso modo quando un browser o un utente blocca i cookie di terze parti.
Le richieste di origine correlate non hanno dovuto spostare un numero di conversioni principale per guadagnarsi il loro posto. Nelle settimane successive al lancio delle passkey, l'accesso su Chromium è rimasto all'87,1% e non è diminuito. Nell'intera popolazione di utenti che hanno eseguito l'accesso, la percentuale di completamento è stata dell'82,0%, leggermente superiore al valore di riferimento di giugno (81,4%). Dopo il consolidamento del dominio di accesso su login.seznam.cz, la percentuale di completamento corretta ha raggiunto l'84,5% a settembre. Nei browser diversi da Chromium, la percentuale di utenti identificabili che hanno completato l'accesso è aumentata dal 53% al 69%, man mano che una parte maggiore del percorso è diventata proprietaria e visibile.
Il vantaggio duraturo, tuttavia, è di tipo architettonico. Gli utenti possono creare una passkey nel dominio in cui gestiscono il proprio account e utilizzarla nel dominio in cui eseguono l'accesso. Di conseguenza, Seznam non deve scambiare un accesso funzionante con un'autenticazione più efficace o un autenticatore più efficace con un'esperienza frammentata. Un ID RP mantiene il prodotto continuo tra i servizi, senza chiedere a nessuno di registrare una nuova credenziale ogni volta che attraversa un confine del sito.
Insight tecnici per i team
Durante la creazione di questo sistema, Seznam ha imparato lezioni che si applicano a qualsiasi azienda che gestisce più di un dominio.
- Sviluppa sulla navigazione di primo livello: utilizza i reindirizzamenti proprietari come trasferimento della sessione di base e aggiungi richieste
fetch()con credenziali e FedCM come ottimizzazioni progressive. - Assegna a ogni dominio di servizio un sottodominio di accesso: indirizza un record DNS
login.SERVICE_DOMAINal backend di autenticazione centrale in modo che un server possa impostare cookie proprietari per qualsiasi dominio. - Scegli un RP ID prima che gli utenti creino le passkey: associa ogni passkey a un singolo RP ID principale ed elenca solo le origini che creano o verificano le passkey in
/.well-known/webauthnper non superare il limite di cinque etichette di Chrome. - Pianifica per i browser senza richieste di origini correlate: incorpora un iframe multiorigine con il token della policy sulle autorizzazioni
publickey-credentials-getin modo che i browser che generano un'eccezioneSecurityErrorper gli ID RP non corrispondenti possano comunque utilizzare le stesse passkey. - Tratta l'iframe come un confine di sicurezza: controlla
event.origina ogni chiamatapostMessage(), limita gli incorporatori con l'istruzioneframe-ancestorsdi Content Security Policy (CSP) e segui la guida alle passkey negli iframe per convalidareorigin,crossOriginetopOrigininclientDataJSONsul server.
Passaggi successivi
Con le passkey che funzionano nei suoi domini, Seznam sta esplorando funzionalità come la mediazione immediata di WebAuthn per semplificare l'accesso, mantenendo l'autenticazione in contesti proprietari.