

Opublikowano: 16 listopada 2026 r.
Seznam to czeska firma technologiczna i dostawca tożsamości, której usługi docierają do około 90% mieszkańców Czech. Jedno konto Seznam działa w usługach na stronie seznam.cz, jej subdomenach i samodzielnych domenach, takich jak mapy.com, sport.cz i stream.cz. Przeglądarki oddzielają te witryny. Aby jedno konto nadal sprawiało wrażenie jednej usługi, Seznam oparł logowanie na przekierowaniach własnych, Federated Credential Management (FedCM) i żądaniach powiązanych źródeł WebAuthn. W rezultacie po konsolidacji domen współczynnik realizacji logowania wzrósł do 84,5% (z 53% do 69% w przeglądarkach innych niż Chromium), a klucz dostępu utworzony w jednej domenie Seznam działa w pozostałych. Deweloperzy i architekci tożsamości, którzy zarządzają wieloma domenami, mogą stosować te same wzorce, aby ujednolicić logowanie bez polegania na plikach cookie innych firm.
Wyzwanie: jedno konto, wiele witryn
Wyobraź sobie kogoś, kto rano loguje się w seznam.cz, otwiera mapy.com, aby zaplanować weekendową wycieczkę, a podczas lunchu sprawdza wynik meczu w sport.cz. Dla tej osoby wszystko to Seznam. Dla przeglądarki są to 3 niepowiązane witryny, a każda z nich przechowuje własne pliki cookie, zapisane hasła i klucze dostępu.
Seznam obsługiwał już uwierzytelnianie w jednym miejscu. Usługi przekierowują użytkowników na stronę login.seznam.cz, gdzie zespół ds. logowania zarządza funkcją Logowanie przez Google, Bank iD, kluczami dostępu i innymi metodami, dzięki czemu poszczególne usługi nie muszą tego robić. Centralizacja rozwiązała problem z konserwacją. Pozostałe 3 osoby:
- Sesje kończą się na granicy witryny. Zalogowanie się na stronie
login.seznam.cznie powoduje zalogowania się w usłudzesport.cz. Żądania w tle, które mogą udostępniać sesję, zależą od plików cookie innych firm, a te działają tylko wtedy, gdy zezwalają na to ustawienia przeglądarki i ustawienia prywatności użytkownika. - Strona logowania ma 2 adresy. Z powodów historycznych ten sam formularz logowania działa na stronie
login.seznam.czi w starszej wersjilogin.szn.cz. Obie mają ten sam backend, ale przeglądarka widzi 2 witryny, więc hasło lub klucz dostępu zapisane w jednej z nich nie są oferowane w drugiej. - Każdy klucz dostępu należy do jednej witryny. Klucz dostępu jest powiązany z identyfikatorem grupy objętej ograniczeniami. Użytkownicy zarządzają kluczami dostępu na stronach
ucet.seznam.cziaccount.mapy.com. Domyślnie klucz dostępu utworzony na stroniemapy.comnie działa na stronie logowania Seznam.
Ta fragmentacja była w najlepszym przypadku niepraktyczna, a Seznam odkrył 2 konkretne problemy z podejściem polegającym na podziale domeny:
- Niektóre przeglądarki usunęły pliki cookie w starszej domenie
login.szn.cz, ponieważ użytkownicy rzadko ją odwiedzali. - Przekazywanie obiektów tajnych związanych z sesją między punktami początkowymi wymagało kilku złożonych przekierowań.
Seznam chciał przenieść stan zalogowania do każdej usługi za pomocą kontekstów własnych, aby działał on w każdym ustawieniu prywatności przeglądarki i użytkownicy nie musieli ponownie się logować.
Rozwiązanie: zaloguj się raz, a potem kontynuuj sesję
Seznam zachował jedno miejsce do uwierzytelniania i skupił się na przenoszeniu wyniku tam, gdzie użytkownik przechodzi dalej. Każda metoda w tej sekcji rozwiązuje jedną część problemu i opiera się na kontekście pochodzącym z własnych danych.
Przekazywanie sesji za pomocą przekierowań własnych
Po zalogowaniu się użytkownika usługa logowania tworzy krótkotrwały obiekt tajny, nazywany biletem, który jest przechowywany po stronie serwera. Przekierowanie najwyższego poziomu przenosi bilet do domeny docelowej, gdzie backend wymienia go na lokalny plik cookie sesji. Każdy przeskok to zwykła nawigacja, więc backend ustawia każdy plik cookie w kontekście własnym. Większość użytkowników nawet tego nie zauważa.
Jedna informacja DNS umożliwia przekazywanie między niepowiązanymi domenami. Dla każdej domeny usługi, np. sport.cz, Seznam tworzy rekord login.sport.cz, który wskazuje centralny backend logowania. Żądanie do login.sport.cz/ticket/TICKET dociera do backendu logowania, ale jest obsługiwane z hosta sport.cz, więc backend może ustawić plik cookie sesji dla wszystkich sport.cz.
Łańcuch możesz obserwować w panelu Sieć w Narzędziach deweloperskich w Chrome. Włącz opcję Preserve log (Zachowaj dziennik), zaloguj się i przefiltruj wyniki pod kątem ticket.
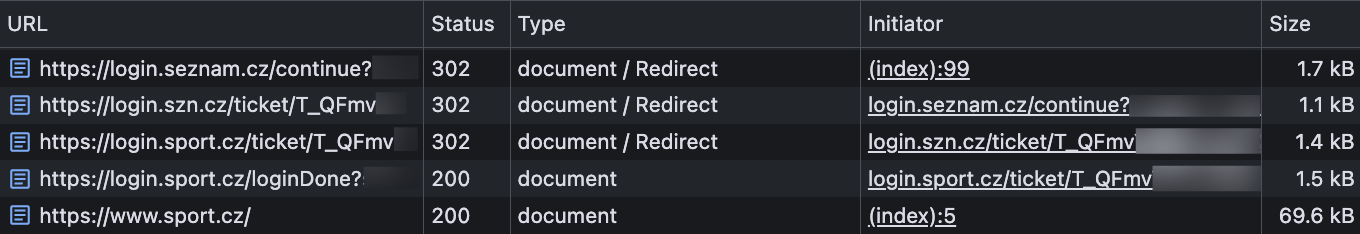
Poniższe skrócone żądania i odpowiedzi pokazują każdy przeskok użytkownika, który loguje się i przechodzi do sport.cz. Pierwsze 2 skoki logują użytkownika w obu domenach logowania. Ostatni loguje ich w usłudze.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
Zastąp te elementy:
TICKET: tajny klucz o ograniczonym czasie ważności utworzony przez usługę logowania.SESSION_ID: wartość lokalnego pliku cookie sesji.
Wypróbuj opcje ciche, zanim zapytasz użytkownika
Gdy ktoś wejdzie do usługi Seznam bez sesji lokalnej, usługa może przekierować przeglądarkę do centralnego logowania. Jeśli istnieje prawidłowa sesja centralna, usługa logowania wykonuje to samo przekazanie biletu i odsyła użytkownika z powrotem jako zalogowanego. Jeśli nie, przeglądarka zostanie wylogowana. To przekierowanie jest nawigacją najwyższego poziomu, więc działa niezależnie od ustawień plików cookie innych firm w przeglądarce.
Usługi zawierają też bibliotekę JavaScript od zespołu ds. logowania. Biblioteka zapewnia spójny interfejs konta, a gdy sesja jeszcze nie istnieje, działa na podstawie listy zastępczej od najmniej do najbardziej widocznej:
- Biblioteka wysyła zapytanie do subdomeny logowania usługi, aby sprawdzić, czy istnieje sesja.
- Jeśli nie ma sesji lokalnej, biblioteka wysyła do
login.seznam.czuwierzytelnione żądanie z innej domeny. - Jeśli to żądanie się nie powiedzie, biblioteka przełączy się na FedCM.
- Jeśli żadna opcja automatyczna nie zadziała, przycisk Zaloguj się przez Seznam otworzy centralne logowanie w oknie wyskakującym lub przekieruje stronę.
W sport.cz pierwsza kontrola wygląda tak:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
Jeśli to żądanie nie znajdzie sesji, biblioteka spróbuje użyć centralnej domeny logowania:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
Drugie żądanie działa tylko wtedy, gdy przeglądarka zezwala na pliki cookie innych firm, a punkt końcowy jest skonfigurowany pod kątem współdzielenia zasobów pomiędzy serwerami z różnych domen (CORS) z użyciem danych logowania. Jeśli to żądanie się nie powiedzie, FedCM przejmuje kontrolę. Studium przypadku dotyczące FedCM i Seznam opisuje, jak Seznam używa FedCM z partnerami zewnętrznymi. To samo podejście dotyczy również usług Seznam.
Udostępnianie jednego klucza dostępu w różnych domenach za pomocą żądań powiązanych źródeł
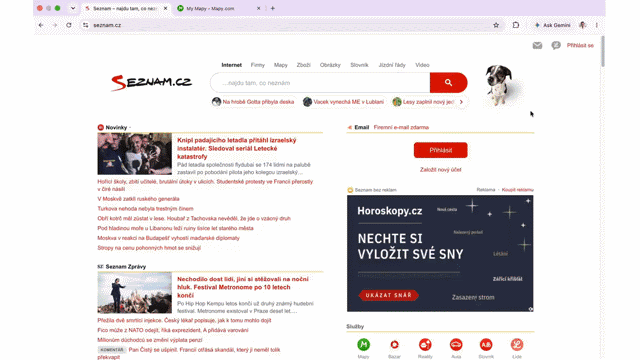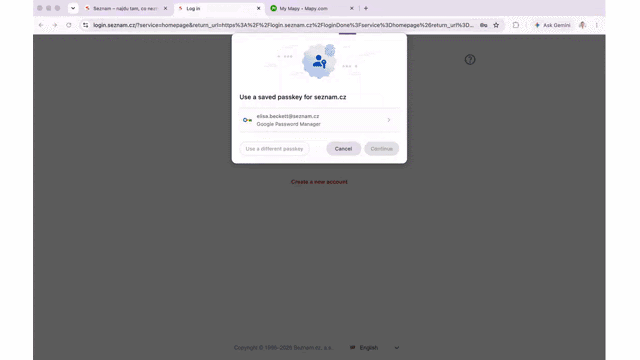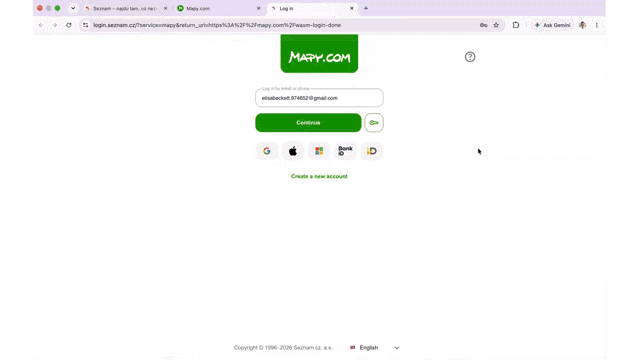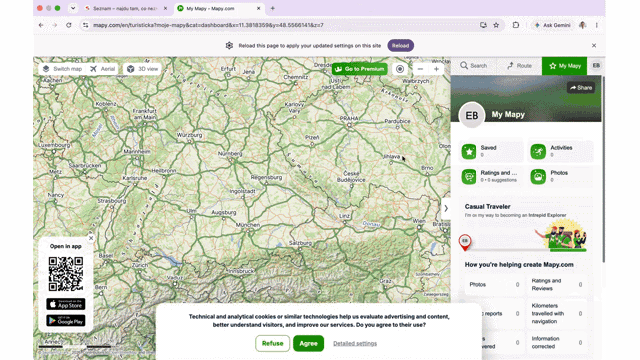
seznam.cz i ponowne używanie sesji oraz klucza dostępu w domenach Seznam.Użytkownicy tworzą klucze dostępu i zarządzają nimi na koncie Seznam, które działa na stronach ucet.seznam.cz i account.mapy.com. Seznam ustawił jedną regułę: każdy klucz dostępu używa seznam.cz jako identyfikatora RP, niezależnie od tego, z jakiego źródła konta został utworzony. Klucz dostępu utworzony w jednym z tych źródeł będzie działać w domenie login.seznam.cz.
W przypadku ucet.seznam.cz jest to standardowa konfiguracja WebAuthn, ponieważ subdomena może używać domeny nadrzędnej jako identyfikatora RP. account.mapy.com to inna witryna, więc przeglądarka zwykle odrzuca seznam.cz jako identyfikator RP. Powiązane żądania dotyczące pochodzenia,
usuń ten blok. Seznam publikuje plik /.well-known/webauthn na stronie seznam.cz, który zawiera listę źródeł mogących używać jego identyfikatora RP:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
Gdy account.mapy.com wywołuje WebAuthn z tą konfiguracją strony zależnej, przeglądarka pobiera plik, znajduje źródło na liście i kontynuuje:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
seznam.cz strony uzależnionej.Chrome przetwarza z tego pliku maksymalnie 5 etykiet skutecznych domen najwyższego poziomu plus jeden (eTLD+1), a pozostałe ignoruje. W przypadku firmy z tak dużą liczbą domen jak Seznam limit 5 etykiet wydawał się problemem, ale tak nie było. Na liście muszą znajdować się tylko źródła, które tworzą klucze dostępu lub nimi zarządzają. Inne usługi logują użytkowników przez centralne logowanie.
Zachowaj kreację zastępczą dla przeglądarek bez żądań powiązanych źródeł
Ponieważ żądania powiązanych źródeł nie były dostępne we wszystkich przeglądarkach, gdy Seznam tworzył ten proces logowania, strona logowania używa też WebAuthn w ramach elementu iframe współdzielenia.
Na stronie logowania element iframe to mały przycisk klucza obok opcji Dalej. Użytkownicy widzą przycisk. Nie widzą, że została wczytana z innego źródła.
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
Element iframe wczytuje minimalny dokument z login.seznam.cz, który zawiera element <button> i krótki skrypt. Dokument działa w domenie login.seznam.cz, więc może używać domeny seznam.cz jako identyfikatora RP bez żądań powiązanych ze źródłem, nawet jeśli jest umieszczony w domenie login.szn.cz. Proces składa się z 3 etapów:
- Strona nadrzędna wysyła opcje żądania do elementu iframe za pomocą
postMessage(). - Użytkownik klika przycisk klucza, a element iframe wywołuje funkcję
navigator.credentials.get(). - Element iframe zwraca dane logowania lub błąd do strony nadrzędnej za pomocą
postMessage().
Obie strony sprawdzają pochodzenie nadawcy w każdej wiadomości. Dokument iframe ogranicza też strony, na których można go umieścić:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Udostępnianie zapisanych haseł za pomocą Digital Asset Links
Klucze dostępu były tylko połową problemu z fragmentacją. Aby zapisane hasła pojawiały się w obu domenach logowania, każda domena uczestnicząca w procesie publikuje ten sam plik /.well-known/assetlinks.json z relacją delegate_permission/common.get_login_creds. Menedżery haseł, które obsługują Digital Asset Links, rozpoznają te domeny jako powiązane i oferują te same zapisane hasła w każdej z nich.
Wpływ: większa liczba ukończonych logowań i 1 klucz dostępu w różnych domenach
Liczby pokazują tylko część sytuacji. Reszta to sposób, w jaki konfiguracja działa dla użytkowników, zespołów obsługi i zespołu ds. logowania:
- Użytkownicy logują się raz i zwykle są już zalogowani, gdy otwierają kolejną usługę Seznam. Klucz dostępu utworzony podczas zarządzania kontem na stronie
mapy.comdziała na stronie logowania Seznam. - Zespoły obsługujące usługi dodają bibliotekę logowania i uzyskują dostęp do funkcji Logowanie przez Google, Bank iD, kluczy dostępu i FedCM bez konieczności ich tworzenia i utrzymywania.
- Zespół ds. logowania wprowadza zmiany w logowaniu raz, w jednym miejscu. Główne ścieżki sesji nie zależą od plików cookie innych firm, więc zachowują się tak samo, gdy przeglądarka lub użytkownik blokuje pliki cookie innych firm.
Powiązane żądania pochodzenia nie musiały przenosić numeru konwersji nagłówka, aby zdobyć swoje miejsce. W tygodniach po wprowadzeniu kluczy dostępu odsetek udanych logowań w Chromium utrzymał się na poziomie 87, 1% i nie spadł. W przypadku wszystkich logujących się użytkowników współczynnik realizacji wyniósł 82,0%, czyli nieco powyżej poziomu bazowego z czerwca (81,4%). Po skonsolidowaniu domeny logowania na login.seznam.cz skorygowany współczynnik realizacji osiągnął we wrześniu 84,5%. W przeglądarkach innych niż Chromium odsetek możliwych do zidentyfikowania użytkowników, którzy ukończyli proces logowania, wzrósł z 53% do 69%, ponieważ większa część procesu stała się widoczna i była realizowana przez własne usługi.
Trwałe korzyści dotyczą jednak architektury. Użytkownicy mogą utworzyć klucz dostępu w domenie, w której zarządzają swoim kontem, i używać go w domenie, w której się logują. Dzięki temu Seznam nie musi rezygnować z działającego logowania na rzecz silniejszego uwierzytelniania ani z silniejszego uwierzytelniania na rzecz lepszego wrażenia użytkownika. Jeden identyfikator RP zapewnia ciągłość działania usługi, bez konieczności rejestrowania nowych danych uwierzytelniających za każdym razem, gdy użytkownik przechodzi na inną stronę.
Statystyki techniczne dla zespołów
Podczas tworzenia tego systemu firma Seznam wyciągnęła wnioski, które mogą być przydatne dla każdej firmy, która zarządza więcej niż jedną domeną.
- Tworzenie na podstawie nawigacji najwyższego poziomu: używaj przekierowań własnych jako podstawowego sposobu przekazywania sesji i nakładaj na nie żądania
fetch()z danymi uwierzytelniającymi oraz FedCM jako optymalizacje progresywne. - Nadaj każdej domenie usługi subdomenę logowania: skieruj rekord DNS
login.SERVICE_DOMAINdo centralnego backendu uwierzytelniania, aby jeden serwer mógł ustawiać własne pliki cookie dla dowolnej domeny. - Wybierz jeden identyfikator RP, zanim użytkownicy utworzą klucze dostępu: powiąż każdy klucz dostępu z jednym głównym identyfikatorem RP i wymień tylko te źródła, które tworzą lub weryfikują klucze dostępu w pliku
/.well-known/webauthn, aby nie przekroczyć limitu 5 etykiet w Chrome. - Plan dotyczący przeglądarek bez żądań powiązanych źródeł: umieść element iframe współdzielenia z tokenem zasad dotyczących uprawnień
publickey-credentials-get, aby przeglądarki, które zgłaszają wyjątekSecurityErrorw przypadku niezgodnych identyfikatorów RP, mogły nadal używać tych samych kluczy dostępu. - Traktuj element iframe jako granicę zabezpieczeń: sprawdzaj
event.originprzy każdym wywołaniupostMessage(), ograniczaj elementy osadzające za pomocą dyrektywy Content Security Policy (CSP)frame-ancestorsi postępuj zgodnie z przewodnikiem po kluczach dostępu w elementach iframe, aby sprawdzaćorigin,crossOriginitopOriginwclientDataJSONna serwerze.
Co dalej?
Klucze dostępu działają we wszystkich domenach Seznam, dlatego firma bada możliwości takie jak natychmiastowa mediacja WebAuthn, aby uprościć logowanie się przy jednoczesnym zachowaniu uwierzytelniania w kontekście pochodzącym z własnych danych.