

Ngày xuất bản: 16 tháng 11 năm 2026
Seznam là một công ty công nghệ và nhà cung cấp dịch vụ danh tính của Séc, có các dịch vụ tiếp cận khoảng 90% dân số Séc. Một tài khoản Seznam hoạt động trên các dịch vụ của seznam.cz, các miền con và miền độc lập của tài khoản này, chẳng hạn như mapy.com, sport.cz và stream.cz. Trình duyệt sẽ tách biệt các trang web này. Để một tài khoản vẫn mang lại cảm giác như một sản phẩm, Seznam đã xây dựng quy trình đăng nhập dựa trên lệnh chuyển hướng của bên thứ nhất, Federated Credential Management (FedCM) và Yêu cầu về nguồn gốc liên quan đến WebAuthn. Kết quả là tỷ lệ hoàn thành đăng nhập được điều chỉnh là 84,5% sau khi hợp nhất miền (tăng từ 53% lên 69% trong các trình duyệt bên ngoài Chromium) và khoá truy cập được tạo trên một miền Seznam hoạt động trên các miền khác. Nhà phát triển và kiến trúc sư danh tính vận hành nhiều miền có thể áp dụng các mẫu tương tự này để hợp nhất quy trình đăng nhập mà không cần dựa vào cookie của bên thứ ba.
Thử thách: Một tài khoản, nhiều trang web
Hãy hình dung một người đăng nhập vào seznam.cz vào buổi sáng, mở mapy.com để lên kế hoạch cho chuyến đi cuối tuần và xem kết quả trận đấu trên sport.cz vào bữa trưa. Đối với người đó, Seznam là tất cả. Đối với trình duyệt, đây là ba trang web không liên quan đến nhau và mỗi trang web đều lưu giữ cookie, mật khẩu đã lưu và khoá truy cập riêng.
Seznam đã xử lý việc xác thực ở một nơi. Các dịch vụ sẽ chuyển người dùng đến login.seznam.cz, nơi nhóm đăng nhập duy trì tính năng Đăng nhập bằng Google, Bank iD, khoá truy cập và các phương thức khác, nhờ đó các dịch vụ riêng lẻ không cần phải làm việc này. Việc tập trung hoá đó đã khắc phục được vấn đề về bảo trì. Ba người còn lại:
- Phiên sẽ dừng lại ở ranh giới trang web. Việc đăng nhập vào
login.seznam.czsẽ không giúp đăng nhập vàosport.cz. Các yêu cầu ở chế độ nền có thể chia sẻ phiên phụ thuộc vào cookie của bên thứ ba và các yêu cầu đó chỉ hoạt động khi trình duyệt và chế độ cài đặt quyền riêng tư của người dùng cho phép. - Trang đăng nhập có hai địa chỉ. Vì lý do lưu trữ giá trị thuộc tính trước đây, cùng một biểu mẫu đăng nhập sẽ chạy trên
login.seznam.czvà trênlogin.szn.czcũ. Cả hai đều dùng chung một phần phụ trợ, nhưng trình duyệt lại thấy hai trang web, nên mật khẩu hoặc khoá truy cập được lưu trên một trang web sẽ không được đề xuất trên trang web còn lại. - Mỗi khoá truy cập chỉ thuộc về một trang web. Khoá truy cập được liên kết với mã nhận dạng bên Relying Party (RP ID). Người dùng quản lý khoá truy cập tại
ucet.seznam.czvà tạiaccount.mapy.com. Theo mặc định, khoá truy cập được tạo trênmapy.comsẽ không hoạt động trên trang đăng nhập của Seznam.
Sự phân mảnh này là không thực tế và Seznam đã phát hiện ra hai vấn đề cụ thể với phương pháp phân tách miền:
- Một số trình duyệt đã xoá cookie trên miền
login.szn.czcũ vì người dùng ít khi truy cập vào miền đó. - Việc truyền bí mật liên quan đến phiên trên các nguồn gốc đòi hỏi một số lệnh chuyển hướng phức tạp.
Seznam muốn chuyển trạng thái đăng nhập đến mọi dịch vụ thông qua bối cảnh bên thứ nhất, nhờ đó, trạng thái này sẽ tiếp tục hoạt động trong mọi chế độ cài đặt quyền riêng tư của trình duyệt và người dùng sẽ không phải đăng nhập lại.
Giải pháp: Đăng nhập một lần, sau đó duy trì phiên hoạt động
Seznam giữ lại một nơi để xác thực và tập trung vào việc di chuyển kết quả đến bất cứ nơi nào người dùng truy cập tiếp theo. Mỗi kỹ thuật trong mục này xử lý một phần của vấn đề và mỗi kỹ thuật đều dựa vào bối cảnh với tư cách là bên thứ nhất.
Chuyển giao phiên bằng lệnh chuyển hướng của bên thứ nhất
Sau khi người dùng đăng nhập, dịch vụ đăng nhập sẽ tạo một khoá bí mật ngắn hạn, gọi là vé, được hỗ trợ bởi bộ nhớ phía máy chủ. Một lệnh chuyển hướng cấp cao nhất sẽ mang vé đến miền mục tiêu, nơi phần phụ trợ trao đổi vé đó để lấy cookie của phiên cục bộ. Mỗi bước nhảy là một thao tác điều hướng thông thường, vì vậy, phần phụ trợ sẽ đặt mọi cookie với tư cách là bên thứ nhất. Hầu hết người dùng không bao giờ nhận thấy điều này xảy ra.
Một thông tin chi tiết về DNS giúp quá trình chuyển giao này hoạt động trên các miền không liên quan. Đối với mỗi miền dịch vụ, chẳng hạn như sport.cz, Seznam sẽ tạo một bản ghi login.sport.cz trỏ đến phần phụ trợ đăng nhập trung tâm. Yêu cầu gửi đến login.sport.cz/ticket/TICKET sẽ đến phần phụ trợ đăng nhập, nhưng được phân phát từ máy chủ lưu trữ sport.cz, vì vậy, phần phụ trợ có thể đặt cookie của phiên cho tất cả sport.cz.
Bạn có thể xem chuỗi này trong bảng điều khiển Mạng của Chrome DevTools. Bật chế độ Preserve log (Lưu giữ nhật ký), đăng nhập và lọc ticket.
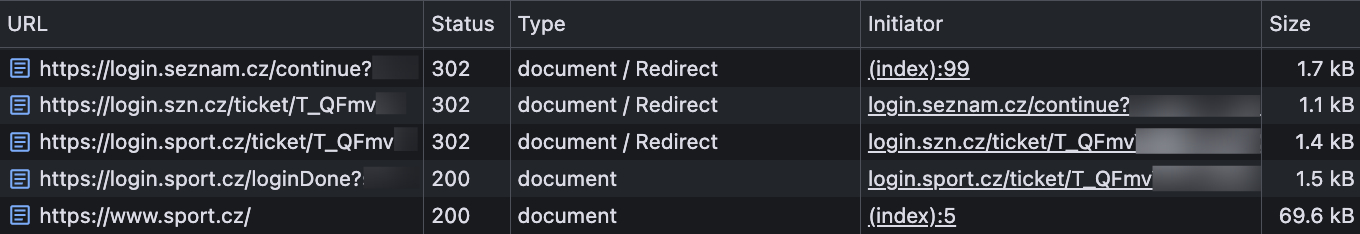
Các yêu cầu và phản hồi viết tắt sau đây cho thấy từng bước đối với người dùng đăng nhập và tiếp tục truy cập vào sport.cz. Hai bước nhảy đầu tiên giúp người dùng đăng nhập vào cả hai miền đăng nhập. Bước cuối cùng là đăng nhập vào dịch vụ.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
Thay thế nội dung sau:
TICKET: khoá bí mật có thời hạn ngắn do dịch vụ đăng nhập tạo.SESSION_ID: giá trị cookie của phiên cục bộ.
Thử các lựa chọn không gây phiền trước khi hỏi người dùng
Khi người dùng truy cập vào một dịch vụ của Seznam mà không có phiên cục bộ, dịch vụ đó có thể chuyển hướng trình duyệt đến trang đăng nhập trung tâm. Nếu có một phiên trung tâm hợp lệ, dịch vụ đăng nhập sẽ chạy cùng một quy trình chuyển giao vé và đưa người dùng trở lại trạng thái đã đăng nhập. Nếu không, trình duyệt sẽ quay lại trạng thái đăng xuất. Lệnh chuyển hướng này là một thao tác điều hướng cấp cao nhất, vì vậy, lệnh này hoạt động bất kể chế độ cài đặt cookie của bên thứ ba trên trình duyệt là gì.
Các dịch vụ cũng nhúng một thư viện JavaScript từ nhóm đăng nhập. Thư viện này cung cấp một giao diện tài khoản nhất quán và khi chưa có phiên hoạt động nào, thư viện này sẽ hoạt động thông qua danh sách dự phòng từ ít hiển thị nhất đến hiển thị nhiều nhất:
- Thư viện truy vấn miền con đăng nhập của chính dịch vụ để kiểm tra xem có phiên hoạt động hay không.
- Nếu không có phiên cục bộ nào, thư viện sẽ gửi một yêu cầu trên nhiều nguồn gốc có thông tin xác thực đến
login.seznam.cz. - Nếu yêu cầu đó không thành công, thư viện sẽ quay lại FedCM.
- Nếu không có lựa chọn tự động nào thành công, nút Đăng nhập bằng Seznam sẽ mở trang đăng nhập trung tâm trong cửa sổ bật lên hoặc chuyển hướng trang.
Vào ngày sport.cz, lần kiểm tra đầu tiên sẽ có dạng như sau:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
Nếu yêu cầu đó không tìm thấy phiên nào, thì thư viện sẽ thử miền đăng nhập trung tâm:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
Yêu cầu thứ hai chỉ hoạt động khi trình duyệt cho phép cookie của bên thứ ba và điểm cuối được định cấu hình cho tính năng Chia sẻ tài nguyên trên nhiều nguồn gốc (CORS) có thông tin xác thực. Khi yêu cầu đó không thành công, FedCM sẽ tiếp quản. Nghiên cứu điển hình về FedCM và Seznam mô tả cách Seznam sử dụng FedCM với các đối tác bên ngoài. Cách tiếp cận tương tự cũng áp dụng cho các dịch vụ của Seznam.
Chia sẻ một khoá truy cập trên nhiều miền bằng Yêu cầu về nguồn gốc có liên quan
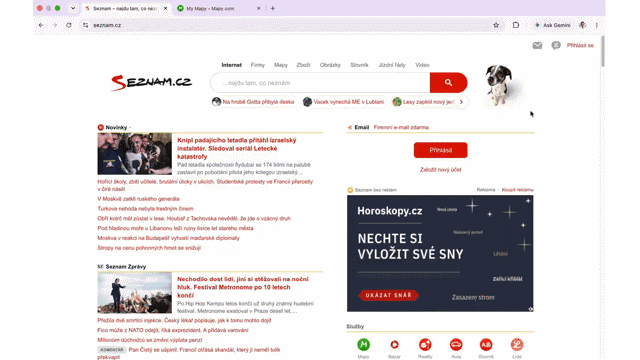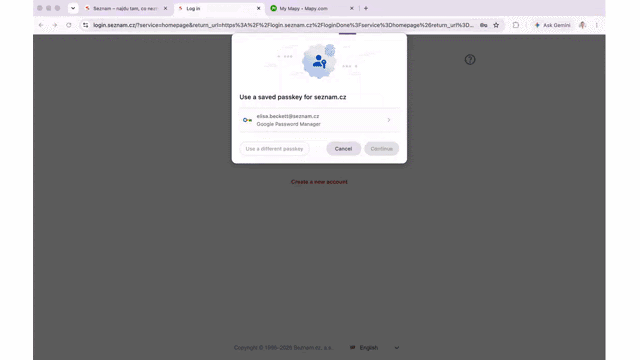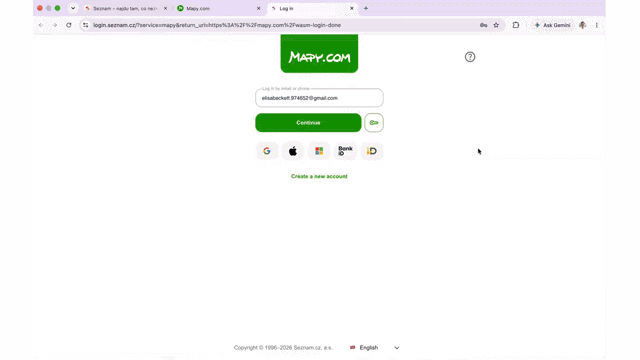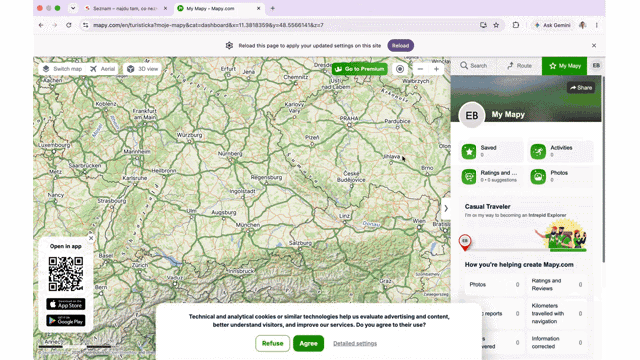
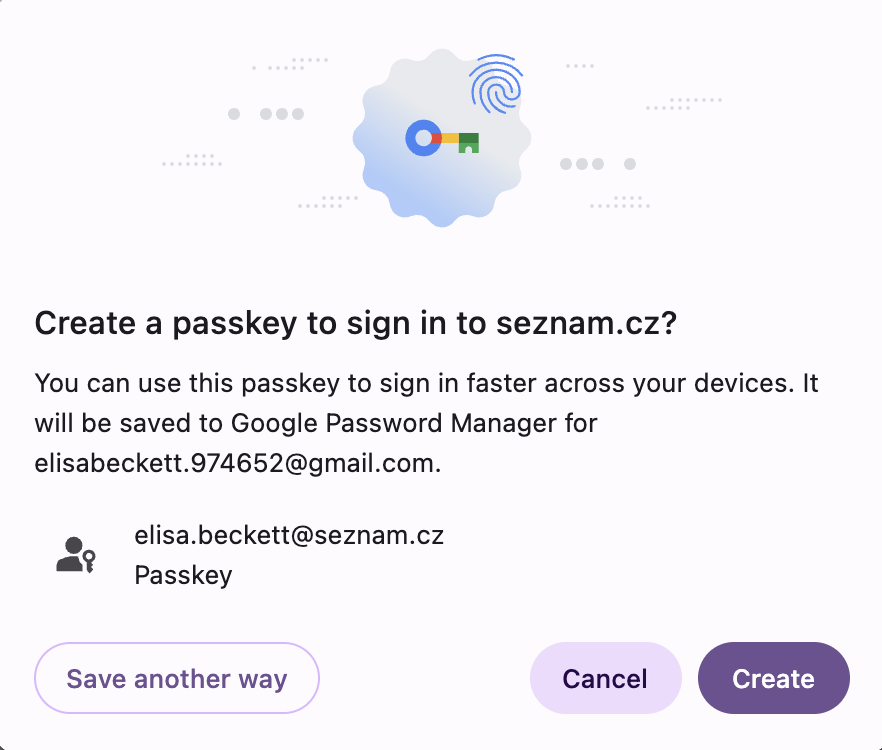
seznam.cz và sử dụng lại phiên cũng như khoá truy cập trên các miền của Seznam.Người dùng tạo và quản lý khoá truy cập trong tài khoản Seznam của họ, chạy tại ucet.seznam.cz và account.mapy.com. Seznam đặt một quy tắc: mọi khoá truy cập đều sử dụng seznam.cz làm mã nhận dạng bên tin cậy, bất kể nguồn gốc tài khoản nào tạo ra khoá truy cập đó. Khoá truy cập được tạo trên một trong hai nguồn gốc sẽ hoạt động trên login.seznam.cz.
Đối với ucet.seznam.cz, chế độ thiết lập đó là WebAuthn tiêu chuẩn, vì miền con có thể sử dụng miền mẹ làm mã nhận dạng bên phụ thuộc. account.mapy.com là một trang web khác, vì vậy, trình duyệt thường từ chối seznam.cz làm mã nhận dạng RP. Yêu cầu liên quan đến nguồn gốc
gỡ bỏ khối đó. Seznam xuất bản tệp /.well-known/webauthn trên seznam.cz, trong đó liệt kê các nguồn gốc được phép sử dụng mã nhận dạng bên Relying Party (RP ID) của Seznam:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
Khi account.mapy.com gọi WebAuthn bằng cấu hình bên tin cậy sau đây, trình duyệt sẽ tìm nạp tệp, tìm nguồn gốc trong danh sách và tiếp tục:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
seznam.cz.Chrome xử lý tối đa 5 nhãn miền cấp cao nhất hiệu quả cộng một (eTLD+1) trong tệp này và bỏ qua các nhãn còn lại. Đối với một công ty có nhiều miền như Seznam, giới hạn 5 nhãn đó có vẻ là một vấn đề, nhưng thực tế không phải vậy. Chỉ những nguồn gốc tạo hoặc quản lý khoá truy cập mới cần có trong danh sách. Các dịch vụ khác đăng nhập người dùng thông qua đăng nhập tập trung.
Duy trì phương án dự phòng cho các trình duyệt không có Yêu cầu về nguồn gốc liên quan
Vì Yêu cầu về nguồn gốc liên quan không có sẵn trong mọi trình duyệt khi Seznam xây dựng quy trình đăng nhập này, nên trang đăng nhập cũng sử dụng WebAuthn trong một iframe nhiều nguồn gốc.
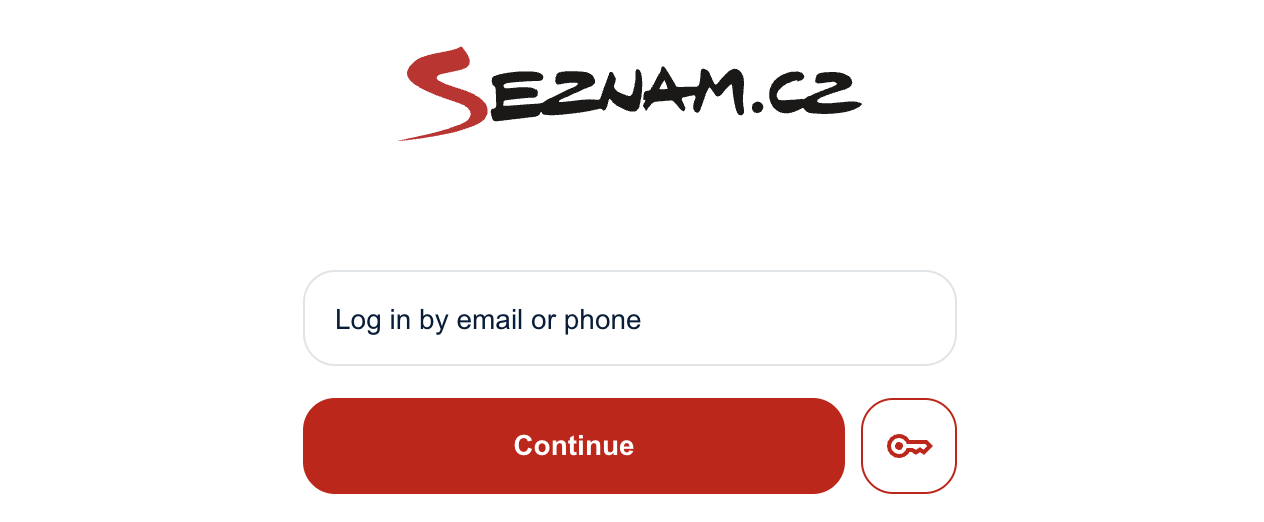
Trên trang đăng nhập, iframe là nút khoá nhỏ bên cạnh nút Tiếp tục. Người dùng thấy một nút. Họ không thấy rằng tệp này được tải từ một nguồn gốc khác.
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
Iframe tải một tài liệu tối thiểu từ login.seznam.cz chứa phần tử <button> và một tập lệnh ngắn. Vì tài liệu chạy trên login.seznam.cz, nên tài liệu có thể sử dụng seznam.cz làm mã nhận dạng bên tin cậy mà không cần Yêu cầu về nguồn gốc có liên quan, ngay cả khi tài liệu được nhúng trong login.szn.cz. Quy trình này có 3 bước:
- Trang mẹ gửi các lựa chọn yêu cầu đến iframe bằng
postMessage(). - Người dùng nhấp vào nút khoá và iframe gọi
navigator.credentials.get(). - Iframe trả về thông tin xác thực hoặc lỗi cho trang gốc bằng
postMessage().
Cả hai bên đều kiểm tra nguồn gốc của người gửi trên mọi thư. Tài liệu iframe cũng hạn chế những trang có thể nhúng tài liệu đó:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Chia sẻ mật khẩu đã lưu bằng Digital Asset Links (Đường liên kết đến tài sản kỹ thuật số)
Khoá truy cập chỉ là một nửa của vấn đề phân mảnh. Để mật khẩu đã lưu xuất hiện trên cả hai miền đăng nhập, mọi miền tham gia đều xuất bản cùng một tệp /.well-known/assetlinks.json có mối quan hệ delegate_permission/common.get_login_creds. Trình quản lý mật khẩu hỗ trợ Digital Asset Links sẽ nhận ra các miền này là miền liên kết và cung cấp cùng một mật khẩu đã lưu trên mỗi miền.
Tác động: Tỷ lệ hoàn tất đăng nhập cao hơn và một khoá truy cập trên nhiều miền
Những con số chỉ nói lên một phần câu chuyện. Phần còn lại cho thấy cách thiết lập hoạt động cho người dùng, nhóm dịch vụ và nhóm đăng nhập:
- Người dùng chỉ cần đăng nhập một lần và thường đã đăng nhập khi mở dịch vụ tiếp theo của Seznam. Khoá truy cập mà họ tạo trong khi quản lý tài khoản trên
mapy.comhoạt động trên trang đăng nhập của Seznam. - Các nhóm dịch vụ thêm thư viện đăng nhập và sử dụng tính năng Đăng nhập bằng Google, Bank iD, khoá truy cập và FedCM mà không cần xây dựng hoặc duy trì bất kỳ tính năng nào trong số đó.
- Nhóm đăng nhập chỉ cần triển khai các thay đổi về quy trình đăng nhập một lần, tại một nơi. Các đường dẫn phiên chính không phụ thuộc vào cookie của bên thứ ba, vì vậy, các đường dẫn này hoạt động giống nhau khi trình duyệt hoặc người dùng chặn cookie của bên thứ ba.
Yêu cầu về nguồn gốc liên quan không cần phải chuyển số lượt chuyển đổi tiêu đề để
giành được vị trí. Trong những tuần sau khi khoá truy cập được ra mắt, tỷ lệ đăng nhập thành công trên Chromium duy trì ở mức 87,1% và không giảm. Trên toàn bộ số người dùng đăng nhập, tỷ lệ hoàn thành là 82%, cao hơn một chút so với mức cơ sở 81,4% của tháng 6. Sau khi miền đăng nhập được hợp nhất vào login.seznam.cz, tỷ lệ hoàn thành được điều chỉnh đã đạt 84,5% vào tháng 9. Trong các trình duyệt không phải Chromium, tỷ lệ người dùng có thể nhận dạng đã hoàn tất quy trình đăng nhập tăng từ 53% lên 69% khi hành trình trở nên rõ ràng và thuộc bên thứ nhất nhiều hơn.
Tuy nhiên, lợi ích lâu dài là về mặt kiến trúc. Người dùng có thể tạo khoá truy cập trên miền mà họ quản lý tài khoản và sử dụng khoá truy cập đó trên miền mà họ đăng nhập. Do đó, Seznam không phải đánh đổi một phương thức đăng nhập đang hoạt động để lấy phương thức xác thực mạnh hơn, hoặc một phương thức xác thực mạnh hơn để lấy trải nghiệm rời rạc. Một mã nhận dạng bên tin cậy giúp sản phẩm hoạt động liên tục trên các dịch vụ mà không yêu cầu người dùng đăng ký thông tin xác thực mới mỗi khi họ vượt qua ranh giới trang web.
Thông tin chi tiết về kỹ thuật cho các nhóm
Trong quá trình xây dựng hệ thống này, Seznam đã rút ra những bài học có thể áp dụng cho bất kỳ công ty nào vận hành nhiều miền.
- Xây dựng dựa trên hoạt động điều hướng cấp cao nhất: Sử dụng lệnh chuyển hướng của bên thứ nhất làm phương thức chuyển giao phiên cơ bản, đồng thời phân lớp các yêu cầu
fetch()có thông tin xác thực và FedCM làm các biện pháp tối ưu hoá tăng dần. - Cung cấp cho mỗi miền dịch vụ một miền phụ đăng nhập: Trỏ bản ghi DNS
login.SERVICE_DOMAINđến phần phụ trợ xác thực trung tâm để một máy chủ có thể đặt cookie của bên thứ nhất cho bất kỳ miền nào. - Chọn một mã nhận dạng RP trước khi người dùng tạo khoá truy cập: Liên kết mọi khoá truy cập với một mã nhận dạng RP chính và chỉ liệt kê những nguồn gốc tạo hoặc xác minh khoá truy cập trong
/.well-known/webauthnđể không vượt quá giới hạn 5 nhãn của Chrome. - Lập kế hoạch cho các trình duyệt không có Yêu cầu về nguồn gốc liên quan: Nhúng một iframe khác nguồn gốc bằng mã thông báo Chính sách về quyền
publickey-credentials-getđể các trình duyệt gửi ngoại lệSecurityErrorvề mã nhận dạng RP không khớp vẫn có thể sử dụng cùng một khoá truy cập. - Coi iframe là ranh giới bảo mật: Kiểm tra
event.origintrên mỗi lệnh gọipostMessage(), hạn chế trình nhúng bằng lệnhframe-ancestorscủa Chính sách bảo mật nội dung (CSP) và làm theo hướng dẫn về khoá truy cập trong iframe để xác thựcorigin,crossOriginvàtopOrigintrongclientDataJSONtrên máy chủ.
Bước tiếp theo
Khi khoá truy cập hoạt động trên các miền của mình, Seznam đang khám phá các khả năng như trung gian tức thì của WebAuthn để đơn giản hoá quy trình đăng nhập trong khi vẫn duy trì quy trình xác thực với tư cách là bên thứ nhất.