

发布时间:2026 年 11 月 16 日
Seznam 是一家捷克科技公司和身份提供方,其服务覆盖约 90% 的捷克人口。一个 Seznam 账号可用于 seznam.cz 及其子网域和独立网域(例如 mapy.com、sport.cz 和 stream.cz)上的各项服务。浏览器会将这些网站隔离开来。为了让一个账号仍能像一个产品一样运作,Seznam 围绕第一方重定向、Federated Credential Management (FedCM) 和 WebAuthn 相关源请求构建了其登录系统。结果是,网域整合后,调整后的登录完成率达到 84.5%(在 Chromium 以外的浏览器中,登录完成率从 53% 提高到 69%),并且在一个 Seznam 网域上创建的通行密钥可在其他网域上使用。运营多个网域的开发者和身份架构师可以应用这些相同的模式,在不依赖第三方 Cookie 的情况下统一登录。
挑战:一个账号,多个网站
想象一下,有人早上登录 seznam.cz,打开 mapy.com 规划周末行程,午餐时在 sport.cz 上查看比赛结果。对这个人来说,Seznam 就是一切。对于浏览器,这是三个不相关的网站,每个网站都会保留自己的 Cookie、已保存的密码和通行密钥。
Seznam 已经在一个地方处理了身份验证。服务会将用户引导至 login.seznam.cz,登录团队在此处维护 Google 登录、Bank iD、通行密钥和其他方法,因此各个服务无需自行维护。这种集中化解决了维护问题。另外三位分别是:
- 会话会在网站边界处停止。登录
login.seznam.cz并不会让任何人登录sport.cz。可共享会话的后台请求依赖于第三方 Cookie,并且仅在浏览器和用户的隐私设置允许时才有效。 - 登录页面有两个地址。由于历史原因,相同的登录表单在
login.seznam.cz和旧版login.szn.cz上运行。两者共用一个后端,但浏览器会看到两个网站,因此在一个网站上保存的密码或通行密钥不会在另一个网站上提供。 - 每个通行密钥都属于一个网站。通行密钥会绑定到其依赖方 ID (RP ID)。用户可在
ucet.seznam.cz和account.mapy.com管理通行密钥。默认情况下,在mapy.com上创建的通行密钥无法在 Seznam 登录页面上使用。
这种碎片化做法充其量只是不切实际,Seznam 发现了拆分网域方法的两个具体问题:
- 由于用户不经常访问旧版
login.szn.cz网域,因此某些浏览器清除了该网域上的 Cookie。 - 跨源传播与会话相关的密钥需要进行多次复杂的重定向。
Seznam 希望通过第一方上下文将登录状态传递到每项服务,这样,无论浏览器隐私设置如何,登录状态都能保持有效,用户无需再次登录。
解决方案:登录一次,然后保留会话
Seznam 保留了一个身份验证位置,并专注于将结果移动到用户接下来要访问的任何位置。本部分中的每种方法都可处理问题的一部分,并且每种方法都依赖于第一方环境。
通过第一方重定向移交会话
用户登录后,登录服务会创建一个由服务器端存储支持的短期有效 Secret(称为票证)。顶级重定向会将票据传送到目标网域,后端会在该网域中将票据交换为本地会话 Cookie。每次跳转都是一次普通导航,因此后端会在第一方环境中设置每个 Cookie。大多数用户甚至不会注意到这一过程。
一个 DNS 细节使这种交接能够在不相关的网域之间进行。对于每个服务网域(例如 sport.cz),Seznam 都会创建一个指向中央登录后端的 login.sport.cz 记录。对 login.sport.cz/ticket/TICKET 的请求会到达登录后端,但该请求由 sport.cz 主机提供,因此后端可以为所有 sport.cz 设置会话 Cookie。
您可以在 Chrome 开发者工具的网络面板中查看该链。开启保留日志,登录,然后过滤 ticket。
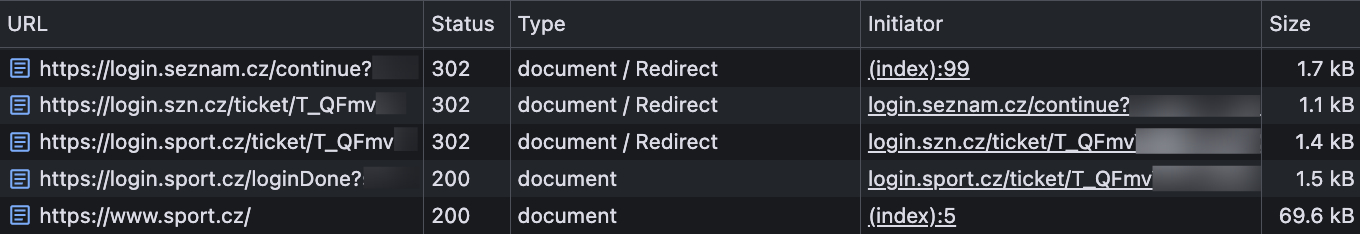
以下简短的请求和响应显示了登录并继续访问 sport.cz 的用户的每个跃点。前两跃点让用户登录两个登录网域。最后一个按钮用于登录服务。
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
替换以下内容:
TICKET:登录服务创建的短期 Secret。SESSION_ID:本地会话 Cookie 值。
在询问用户之前,先尝试静默选项
当用户在没有本地会话的情况下访问 Seznam 服务时,该服务可以将浏览器重定向到中央登录。如果存在有效的中央会话,登录服务会运行相同的票证交接,并让用户以登录状态返回。否则,浏览器会恢复为退出登录状态。此重定向是顶级导航,因此无论浏览器的第三方 Cookie 设置如何,它都可以正常运行。
服务还会嵌入登录团队提供的 JavaScript 库。该库提供一致的账号界面,当尚不存在会话时,它会通过一个后备列表(从最不显眼到最显眼)来工作:
- 该库会查询服务自己的登录子网域,以检查会话是否存在。
- 如果不存在本地会话,该库会向
login.seznam.cz发送一个带凭证的非同源请求。 - 如果该请求失败,库会回退到 FedCM。
- 如果所有自动选项均失败,使用 Seznam 账号登录按钮会在弹出式窗口中打开中央登录页面,或重定向页面。
在 sport.cz 上,首次检查如下所示:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
如果该请求未找到会话,库会尝试中央登录网域:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
仅当浏览器允许第三方 Cookie 且端点配置为使用凭据的跨域资源共享 (CORS) 时,第二个请求才有效。当该请求失败时,FedCM 会接管。FedCM 和 Seznam 案例研究介绍了 Seznam 如何与外部合作伙伴一起使用 FedCM。同样的方法也适用于 Seznam 自己的服务。
通过关联源请求跨网域共享一个通行密钥
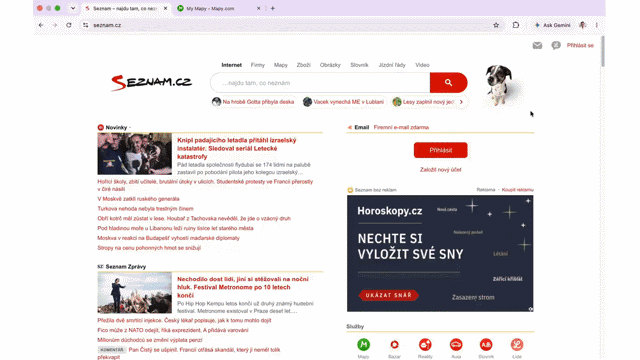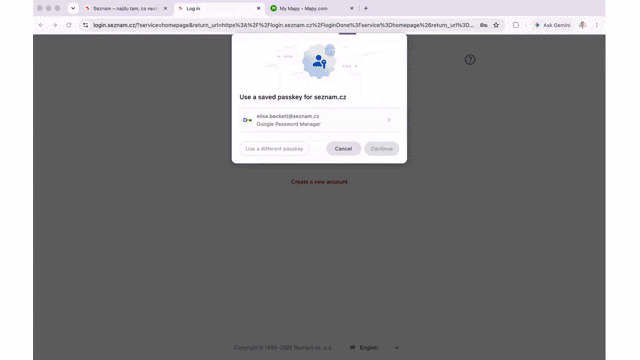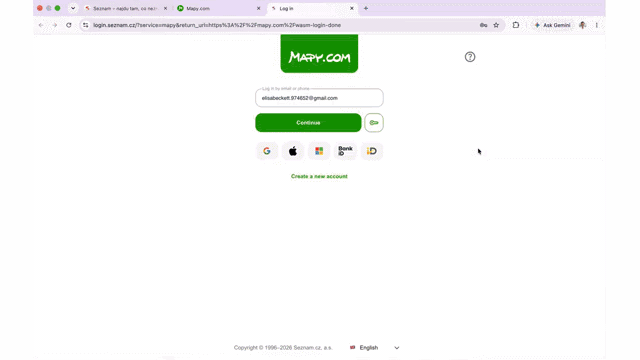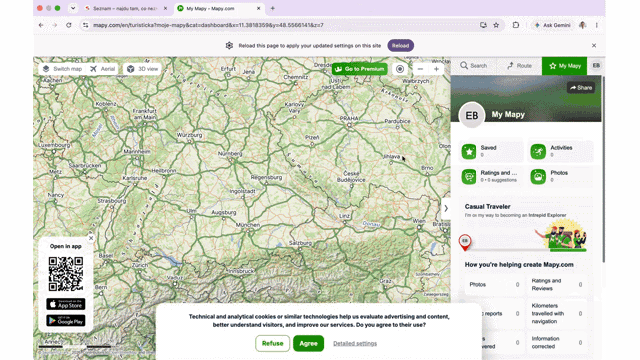
seznam.cz 上登录,并在 Seznam 网域中重复使用会话和通行密钥。用户在 Seznam 账号中创建和管理通行密钥,该账号在 ucet.seznam.cz 和 account.mapy.com 上运行。Seznam 设定了一条规则:无论由哪个账号源创建,每个通行密钥都使用 seznam.cz 作为其 RP ID。在任一源上创建的通行密钥随后都可在 login.seznam.cz 上使用。
对于 ucet.seznam.cz,该设置是标准 WebAuthn,因为子网域可以使用其父级网域作为 RP ID。account.mapy.com 是一个不同的网站,因此浏览器通常会拒绝将 seznam.cz 作为其 RP ID。Related Origin Requests
remove that block. Seznam 在 seznam.cz 上发布了一个 /.well-known/webauthn 文件,其中列出了允许使用其 RP ID 的源:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
当 account.mapy.com 使用以下依赖方配置调用 WebAuthn 时,浏览器会提取该文件,在列表中找到相应源,然后继续:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
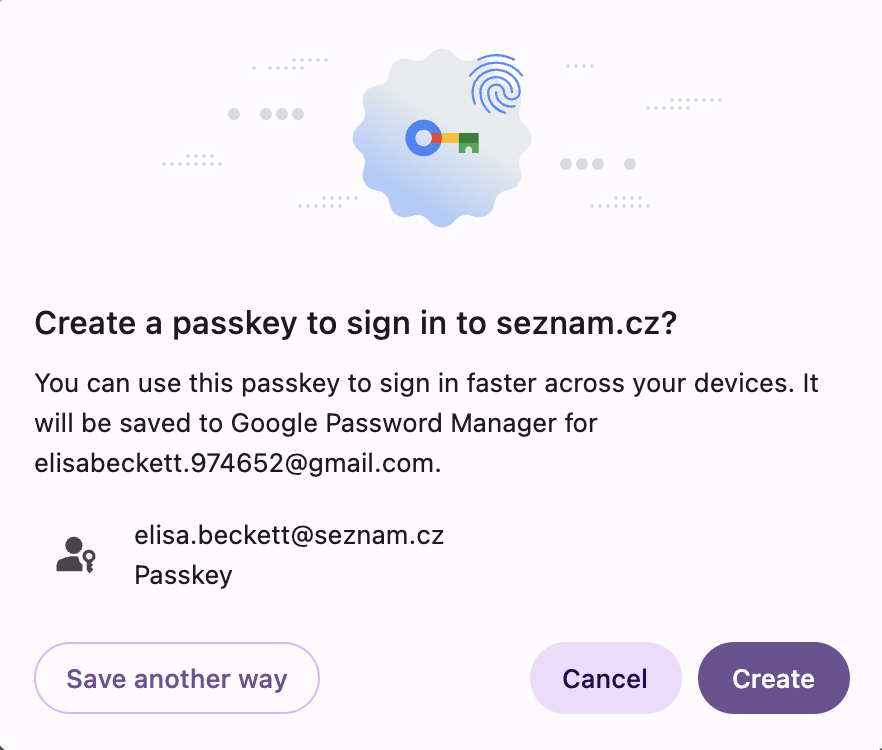
seznam.cz 信赖方 ID 在相关源上创建通行密钥。Chrome 最多会处理此文件中的五个有效顶级域名加一 (eTLD+1) 标签,并忽略其余标签。对于像 Seznam 这样拥有众多网域的公司来说,五个标签的限制听起来像是一个问题,但事实并非如此。只有创建或管理通行密钥的源站才需要列入该列表。其他服务通过中央登录系统让用户登录。
为不支持关联源请求的浏览器保留后备方案
由于 Seznam 构建此登录流程时,并非所有浏览器都支持相关源请求,因此登录页面还使用了跨域 iframe 中的 WebAuthn。
在登录页面上,iframe 是继续旁边的钥匙小按钮。 用户会看到一个按钮。他们看不到该内容是从其他来源加载的。
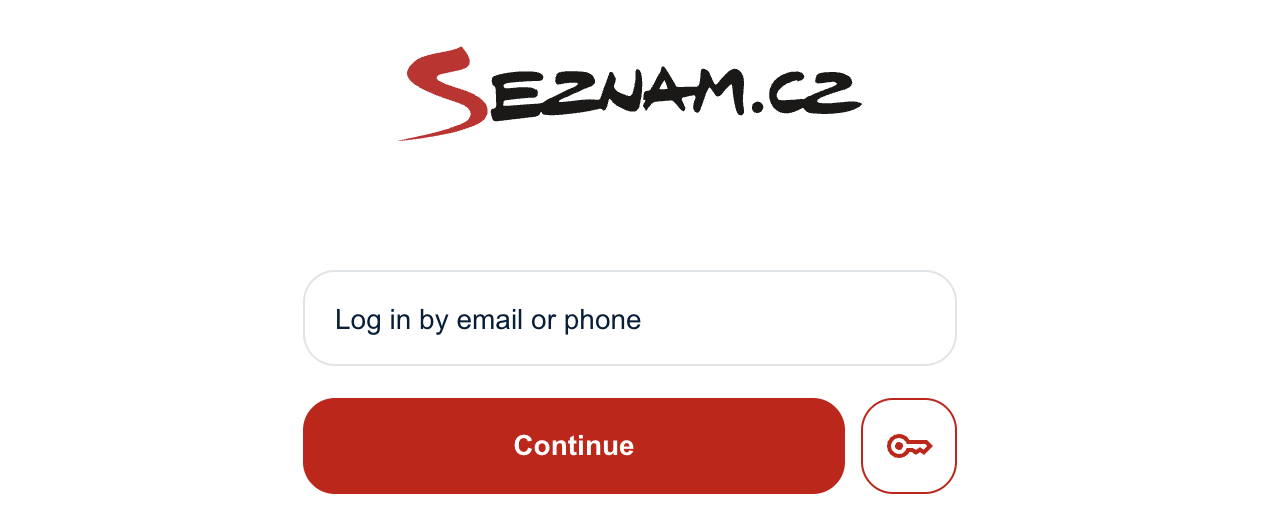
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
iframe 会从 login.seznam.cz 加载一个包含 <button> 元素和简短脚本的最小文档。由于该文档在 login.seznam.cz 上运行,因此即使嵌入在 login.szn.cz 中,它也可以使用 seznam.cz 作为 RP ID,而无需使用 Related Origin Requests。该流程包含三个步骤:
- 父级页面使用
postMessage()将请求选项发送到 iframe。 - 用户点击密钥按钮,iframe 调用
navigator.credentials.get()。 - iframe 会使用
postMessage()将凭证或错误返回到父级页面。
双方都会检查每封邮件的发件人来源。iframe 文档还会限制哪些页面可以嵌入它:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
通过 Digital Asset Links 共享已保存的密码
通行密钥只是碎片化问题的一半。为了让保存的密码显示在两个登录网域中,每个参与网域都会发布具有 delegate_permission/common.get_login_creds 关系的同一 /.well-known/assetlinks.json 文件。支持 Digital Asset Links 的密码管理工具会将这些网域识别为关联网域,并在每个网域上提供相同的已保存密码。
影响:登录完成率更高,且一个通行密钥可跨网域使用
数字只能说明部分问题。其余部分则体现在该设置对用户、服务团队和登录团队的影响上:
- 用户只需登录一次,通常在打开下一个 Seznam 服务时就已经登录。他们在
mapy.com上管理账号时创建的通行密钥可在 Seznam 登录页面上使用。 - 服务团队只需添加登录库,即可获得 Google 登录、Bank iD、通行密钥和 FedCM,而无需构建或维护其中任何一项。
- 登录团队只需在一个地方发布一次登录更改。主会话路径不依赖于第三方 Cookie,因此当浏览器或用户屏蔽第三方 Cookie 时,其行为相同。
“关联源请求”无需通过提升头条转化率来赢得一席之地。在通行密钥发布后的几周内,Chromium 上的登录成功率保持在 87.1%,并未下降。在所有登录用户中,完成率为 82.0%,略高于 6 月份的基准值 81.4%。在登录网域整合到 login.seznam.cz 后,截至 9 月,调整后的完成率达到了 84.5%。在 Chromium 以外的浏览器中,随着更多历程变为第一方且可见,完成登录的可识别用户比例从 53% 上升到 69%。
不过,持久的收益在于架构。用户可以在管理账号的网域中创建通行密钥,并在登录网域中使用该通行密钥。因此,Seznam 无需为了更强的身份验证而牺牲有效的登录方式,也无需为了更强的身份验证器而牺牲碎片化的体验。一个 RP ID 可让产品在不同服务之间保持连续性,而无需用户在每次跨越网站边界时都注册新凭证。
面向团队的技术数据洞见
在构建此系统的过程中,Seznam 汲取了适用于任何运营多个网域的公司的经验教训。
- 基于顶级导航进行构建:使用第一方重定向作为基准会话切换,并在其上叠加凭据化
fetch()请求和 FedCM,作为渐进式优化。 - 为每个服务网域提供一个登录子网域:将
login.SERVICE_DOMAINDNS 记录指向中央身份验证后端,以便一个服务器可以为任何网域设置第一方 Cookie。 - 在用户创建通行密钥之前选择一个 RP ID:将每个通行密钥绑定到单个主 RP ID,并且仅在
/.well-known/webauthn中列出创建或验证通行密钥的源,以保持在 Chrome 的五个标签限制内。 - 针对不支持 Related Origin Requests 的浏览器制定计划:嵌入一个带有
publickey-credentials-get权限政策令牌的跨域 iframe,以便在 RP ID 不匹配时抛出SecurityError异常的浏览器仍能使用相同的通行密钥。 - 将 iframe 视为安全边界:在每次
postMessage()调用时检查event.origin,使用内容安全政策 (CSP)frame-ancestors指令限制嵌入器,并按照 iframe 中的通行密钥指南在服务器上验证clientDataJSON中的origin、crossOrigin和topOrigin。
后续步骤
由于通行密钥可在其网域中运行,Seznam 正在探索 WebAuthn 即时中介等功能,以便在第一方环境中进行身份验证的同时,简化登录流程。