

發布日期:2026 年 11 月 16 日
Seznam 是捷克科技公司和識別資訊提供者,服務觸及約 90% 的捷克人口。一個 Seznam 帳戶可用於 seznam.cz、其子網域和獨立網域 (例如 mapy.com、sport.cz 和 stream.cz) 的服務。瀏覽器會將這些網站分開。為了讓單一帳戶仍能提供一致的產品體驗,Seznam 圍繞第一方重新導向、Federated Credential Management (FedCM) 和 WebAuthn 相關來源要求,建構了登入程序。結果顯示,網域整合後的調整後登入完成率為 84.5% (Chromium 以外的瀏覽器從 53% 提升至 69%),而且在一個 Seznam 網域建立的密碼金鑰,也能在其他網域使用。開發人員和身分架構師如果管理多個網域,可以套用相同模式,在不依賴第三方 Cookie 的情況下整合登入程序。
挑戰:一個帳戶,多個網站
想像一下,有人早上登入 seznam.cz,接著開啟 mapy.com 規劃週末行程,並在午餐時查看 sport.cz 上的比賽結果。對那個人來說,Seznam 就是一切。對瀏覽器來說,這是三個不相關的網站,每個網站都會保留自己的 Cookie、儲存的密碼和密碼金鑰。
Seznam 已在單一位置處理驗證作業。服務會將使用者導向 login.seznam.cz,登入團隊會維護 Google 登入、Bank iD、密碼金鑰和其他方法,因此個別服務不需要維護。集中管理解決了維護問題。其餘三位分別是:
- 工作階段會在網站邊界停止。在
login.seznam.cz登入,並不會讓任何人登入sport.cz。可能共用工作階段的背景要求取決於第三方 Cookie,且只有在瀏覽器和使用者的隱私權設定允許時,才能運作。 - 登入頁面有兩個網址。基於歷史原因,相同的登入表單會在
login.seznam.cz和舊版login.szn.cz上執行。兩者共用後端,但瀏覽器會看到兩個網站,因此在其中一個網站儲存的密碼或密碼金鑰不會在另一個網站提供。 - 每個密碼金鑰都屬於單一網站。密碼金鑰會繫結至其仰賴端 ID (RP ID)。使用者可以在
ucet.seznam.cz和account.mapy.com管理密碼金鑰。根據預設,在mapy.com上建立的密碼金鑰無法在 Seznam 登入頁面上使用。
這種分割方式充其量只是不切實際,Seznam 發現分割網域做法有兩個具體問題:
- 部分瀏覽器會清除舊版
login.szn.cz網域上的 Cookie,因為使用者不常造訪該網域。 - 如要在不同來源之間傳播工作階段相關密鑰,需要進行多項複雜的重新導向。
Seznam 希望透過第一方情境,將登入狀態帶到每項服務,這樣一來,無論瀏覽器隱私權設定為何,都能繼續運作,使用者也不必再次登入。
解決方案:登入一次,然後沿用工作階段
Seznam 集中管理驗證作業,並著重於將結果傳送至使用者接下來前往的任何位置。本節中的每項技術都會處理問題的一部分,且每項技術都仰賴第一方情境。
使用第一方重新導向功能轉移工作階段
使用者登入後,登入服務會建立短期密鑰 (稱為票證),並由伺服器端儲存空間支援。頂層重新導向會將票證傳送至目標網域,後端會將票證交換為本機工作階段 Cookie。每個躍點都是一般導覽,因此後端會在第一方情境中設定每個 Cookie。大多數使用者都不會察覺到這項作業。
只要設定一項 DNS 詳細資料,就能在不相關的網域之間進行這項交接。針對每個服務網域 (例如 sport.cz),Seznam 會建立指向中央登入後端的 login.sport.cz 記錄。對 login.sport.cz/ticket/TICKET 的要求會傳送至登入後端,但由 sport.cz 主機提供服務,因此後端可以為所有 sport.cz 設定工作階段 Cookie。
您可以在 Chrome 開發人員工具的「Network」(網路) 面板中查看鏈結。開啟「Preserve log」,登入並篩選 ticket。
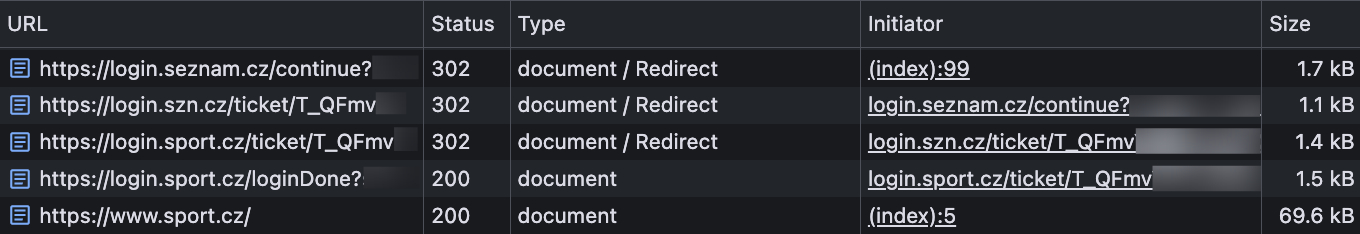
以下簡短的要求和回應顯示使用者登入並繼續前往 sport.cz 的每個躍點。前兩個躍點會將使用者登入兩個登入網域。最後一個則會將使用者登入服務。
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
更改下列內容:
TICKET:登入服務建立的短期密鑰。SESSION_ID:本機工作階段 Cookie 值。
先嘗試靜音選項,再詢問使用者
當使用者造訪 Seznam 服務,但沒有本機工作階段時,服務會將瀏覽器重新導向至中央登入頁面。如果存在有效的中央工作階段,登入服務會執行相同的票證交接,並將使用者重新導向回登入狀態。否則,瀏覽器會回到登出狀態。這項重新導向是頂層導覽,因此無論瀏覽器的第三方 Cookie 設定為何,都能正常運作。
服務也會嵌入登入團隊提供的 JavaScript 程式庫。程式庫提供一致的帳戶介面,如果尚未有工作階段,則會透過備用清單運作,從最不顯眼到最顯眼:
- 程式庫會查詢服務本身的登入子網域,確認工作階段是否存在。
- 如果沒有本機工作階段,程式庫會向
login.seznam.cz傳送具備憑證的跨來源要求。 - 如果要求失敗,程式庫會改用 FedCM。
- 如果自動選項皆未成功,Sign in with Seznam 按鈕會在彈出式視窗中開啟中央登入頁面,或重新導向頁面。
在 sport.cz,第一次檢查會像這樣:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
如果該要求找不到工作階段,程式庫會嘗試中央登入網域:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
只有在瀏覽器允許第三方 Cookie,且端點已設定為允許憑證式跨源資源共享 (CORS) 時,第二個要求才會生效。如果要求失敗,FedCM 就會接手。FedCM 和 Seznam 案例研究說明 Seznam 如何與外部合作夥伴搭配使用 FedCM。Seznam 自己的服務也採用相同做法。
透過相關來源要求,跨網域共用一組密碼金鑰
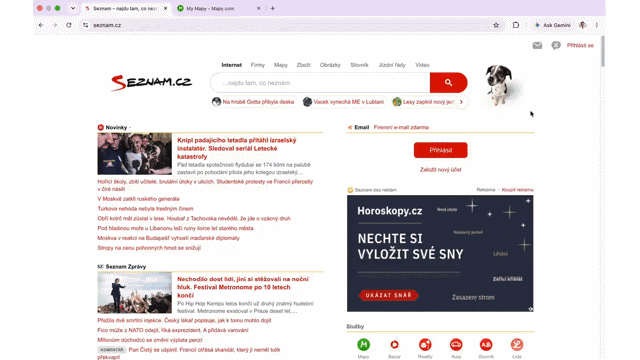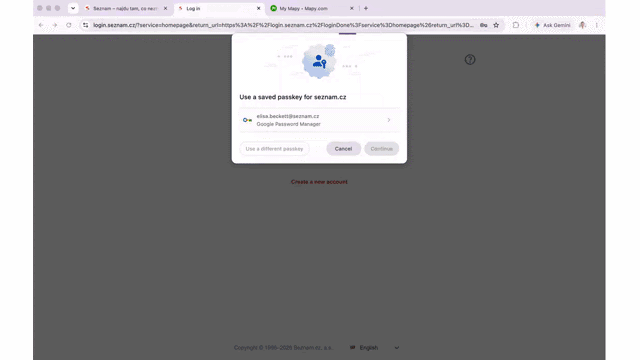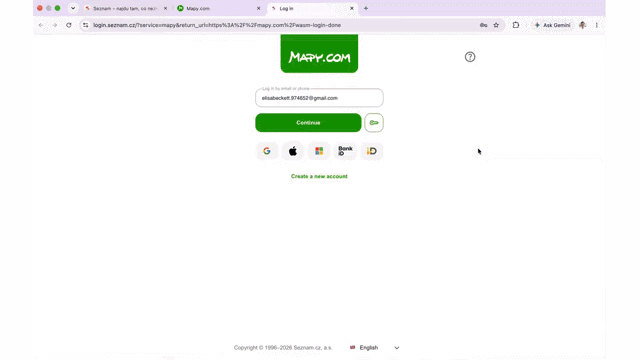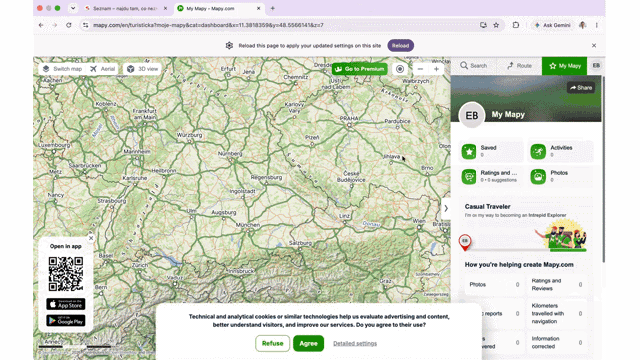
seznam.cz,並在 Seznam 網域中重複使用工作階段和密碼金鑰。使用者在 Seznam 帳戶中建立及管理密碼金鑰,該帳戶在 ucet.seznam.cz 和 account.mapy.com 執行。Seznam 制定了一項規則:無論是由哪個帳戶來源建立,每個密碼金鑰都使用 seznam.cz 做為 RP ID。在任一來源建立的密碼金鑰,都可在 login.seznam.cz 上使用。
對於 ucet.seznam.cz,該設定是標準 WebAuthn,因為子網域可以使用其父網域做為 RP ID。account.mapy.com 是不同的網站,因此瀏覽器通常會拒絕將 seznam.cz 做為 RP ID。相關來源要求
移除該封鎖。Seznam 會在 seznam.cz 上發布 /.well-known/webauthn 檔案,列出允許使用其 RP ID 的來源:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
account.mapy.com 使用下列依賴方設定呼叫 WebAuthn 時,瀏覽器會擷取檔案、在清單中尋找來源,然後繼續執行:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
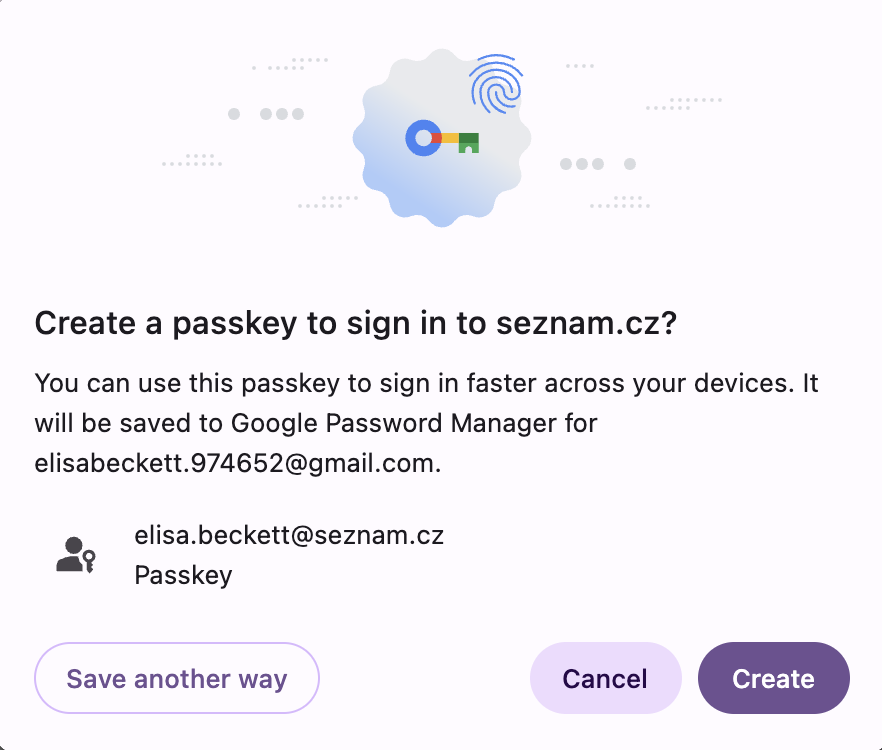
seznam.cz 依賴方 ID 的相關來源建立密碼金鑰。Chrome 最多會處理這個檔案中的五個有效頂層網域加一 (eTLD+1) 標籤,並忽略其餘標籤。對於像 Seznam 這樣擁有眾多網域的公司來說,五個標籤的限制聽起來像個問題,但事實並非如此。只有建立或管理密碼金鑰的來源,才需要列入清單。其他服務則透過中央登入機制讓使用者登入。
為不支援相關來源要求的瀏覽器保留備用方案
Seznam 建構這個登入流程時,並非所有瀏覽器都支援相關來源要求,因此登入頁面也會在跨源 iframe 中使用 WebAuthn。
在登入頁面上,iframe 是「繼續」旁邊的小鑰匙按鈕。使用者會看到一個按鈕。他們不會發現內容是從其他來源載入。
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
iframe 會從 login.seznam.cz 載入最小文件,其中包含 <button> 元素和簡短指令碼。由於文件在 login.seznam.cz 上執行,因此即使嵌入 login.szn.cz,也可以使用 seznam.cz 做為 RP ID,而不必使用相關來源要求。流程包含三個步驟:
- 上層頁面會使用
postMessage()將要求選項傳送至 iframe。 - 使用者點選金鑰按鈕,iframe 呼叫
navigator.credentials.get()。 - iframe 會使用
postMessage()將憑證或錯誤傳回上層頁面。
雙方都會檢查每封郵件的寄件者來源。iframe 文件也會限制哪些網頁可以嵌入:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
透過 Digital Asset Links 分享已儲存的密碼
密碼金鑰只是解決了一半的碎片化問題。如要讓儲存的密碼顯示在兩個登入網域中,每個參與網域都會發布具有 delegate_permission/common.get_login_creds 關係的相同 /.well-known/assetlinks.json 檔案。支援數位資產連結的密碼管理工具會將這些網域視為相關聯,並在每個網域提供相同的已儲存密碼。
影響:登入完成率提高,且一個密碼金鑰可跨網域使用
數據只是部分事實。其餘部分則會顯示設定對使用者、服務團隊和登入團隊的運作方式:
- 使用者只需登入一次,開啟下一個 Seznam 服務時通常就已登入。在
mapy.com管理帳戶時建立的密碼金鑰,可用於 Seznam 登入頁面。 - 服務團隊只要新增登入程式庫,就能取得 Google 登入、Bank iD、密碼金鑰和 FedCM,不必自行建構或維護。
- 登入團隊只需在一個地方推送登入變更一次。主要工作階段路徑不依賴第三方 Cookie,因此當瀏覽器或使用者封鎖第三方 Cookie 時,其行為不會改變。
相關來源要求不必移動標題轉換次數,就能獲得排名。密碼金鑰推出後幾週,Chromium 的登入成功率維持在 87.1%,並未下降。在所有登入使用者中,完成率為 82.0%,略高於 6 月的基準值 81.4%。登入網域整合至 login.seznam.cz 後,調整後的完成率在 9 月達到 84.5%。在 Chromium 以外的瀏覽器中,隨著更多歷程變成第一方且可見,完成登入的可識別使用者比例從 53% 上升到 69%。
不過,長遠來看,架構才是真正的獲益所在。使用者可以在管理帳戶的網域建立密碼金鑰,並在登入的網域使用。因此,Seznam 不必為了強化驗證機制而犧牲現有的登入方式,也不必為了強化驗證器而犧牲使用者體驗。一個 RP ID 就能讓產品在各項服務中保持連續,使用者不必在每次跨越網站邊界時註冊新憑證。
團隊技術洞察
在建構這個系統的過程中,Seznam 獲得了寶貴經驗,適用於任何經營多個網域的公司。
- 以頂層導覽為基礎:使用第一方重新導向做為基準工作階段交接,並在上方疊加憑證
fetch()要求和 FedCM,做為漸進式最佳化。 - 為每個服務網域提供登入子網域:將
login.SERVICE_DOMAINDNS 記錄指向中央驗證後端,讓一個伺服器可以為任何網域設定第一方 Cookie。 - 在使用者建立密碼金鑰前,選擇一個 RP ID:將每個密碼金鑰繫結至單一主要 RP ID,並僅在
/.well-known/webauthn中列出建立或驗證密碼金鑰的來源,以符合 Chrome 的五個標籤限制。 - 為不支援相關來源要求的瀏覽器做好準備:嵌入含有
publickey-credentials-get權限政策權杖的跨源 iframe,這樣一來,即使瀏覽器因 RP ID 不符而擲回SecurityError例外狀況,仍可使用相同的密碼金鑰。 - 將 iframe 視為安全邊界:在每次呼叫
postMessage()時檢查event.origin,使用內容安全政策 (CSP)frame-ancestors指令限制嵌入器,並按照在 iframe 中使用密碼金鑰指南,在伺服器上驗證clientDataJSON中的origin、crossOrigin和topOrigin。
後續步驟
Seznam 的密碼金鑰可在其網域中運作,因此該公司正在探索 WebAuthn 即時中介等功能,簡化登入程序,同時在第一方情境中進行驗證。