


تاريخ النشر: 23 سبتمبر 2026
أصبحت تطبيقات الويب الحديثة أكثر تعقيدًا، إذ تدمج نصوصًا برمجية تابعة لجهات خارجية، وأحيانًا رموزًا برمجية يتم إنشاؤها ديناميكيًا من الذكاء الاصطناعي التوليدي. على الرغم من فعالية عمليات الدمج هذه، فإنّها تزيد بشكل كبير من خطر استخراج البيانات. لمعالجة هذه المخاطر، يقدّم الإصدار 152 من Chrome القوائم المسموح بها للاتصالات، وهي آلية أمان جديدة تتيح لك إنشاء وضع حماية صارم للشبكة لمستنداتك وعمّالك.
تحدي تأمين الاتصال بالشبكة
تحتاج إلى التحكّم بشكل صريح في نقاط النهاية التي تتواصل معها صفحاتك لإدارة التبعيات وتأمين بنية موقعك الإلكتروني. يمكن للنصوص البرمجية الضارة أو الرموز البرمجية غير الدقيقة التي ينشئها الذكاء الاصطناعي تجاوز عمليات التحقّق على مستوى التطبيق لإرسال معلومات حساسة إلى خوادم غير مصرّح لها.
مع أنّ سياسة أمان المحتوى (CSP) هي أداة فعّالة للتحكّم في ما يمكن للصفحة تحميله وتنفيذه، إلا أنّها غير مصمّمة لتقييد المواقع التي تتواصل معها الصفحة. يصنّف CSP الطلبات إلى أنواع محدّدة، ما يؤدي إلى دقة مفرطة عندما تحتاج فقط إلى حدود شبكة واسعة. بالإضافة إلى ذلك، لا تغطي سياسة CSP بشكل شامل جميع واجهات برمجة التطبيقات الخاصة بمنصات الويب، وتتجاهل آليات مثل الجلب المُسبق لنظام أسماء النطاقات وعمليات التنقل وWebRTC والمزيد.
ما هي القوائم المسموح بها للاتصالات؟
تعالج القوائم المسموح بها للاتصالات هذه المخاطر من خلال جعل المتصفّح حارسًا لجميع الاتصالات بالشبكة التي تنشأ من صفحتك. وتوفّر هذه الواجهة طريقة مباشرة ومبسّطة لإدارة طلبات الشبكة الصريحة التي يتم إجراؤها باستخدام Fetch وواجهات برمجة التطبيقات الأخرى لمنصات الويب.
من خلال إرسال عنوان استجابة HTTP Connection-Allowlist، يمكنك تحديد أنماط عناوين URL الدقيقة المسموح بها لجميع الاتصالات عبر الشبكة. يفرض هذا الإجراء جدار حماية يرفض الوصول تلقائيًا على مستوى إطار العمل. قبل إنشاء أي اتصال، يتحقّق المتصفّح من الوجهة مقارنةً بالقائمة المسموح بها ويحظرها على مستوى الشبكة في حال عدم تطابقها.
كيفية استخدام القوائم المسموح بها للاتصالات
تستخدم السياسة بنية URLPattern الموحّدة لتحديد نقاط النهاية المسموح بها. هذه السياسة منفصلة لكل نافذة أو سياق عامل.
الإعدادات الأساسية
يمكنك استخدام الرمز المميّز response-origin لإضافة المصدر الذي يتم عرض الردّ منه بشكل ديناميكي إلى القائمة المسموح بها، إلى جانب أي نقاط نهاية محدّدة لواجهة برمجة التطبيقات.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
معالجة عمليات إعادة التوجيه وWebRTC
تحظر القوائم المسموح بها للاتصالات تلقائيًا جميع عمليات إعادة التوجيه واتصالات WebRTC. في حال فرض قائمة مسموح بها، يتم حظر أي طلب يؤدي إلى إعادة توجيه ما لم توافق صراحةً على ذلك.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
الإبلاغ عن الانتهاكات
لمراقبة الأعطال المحتملة بدون مقاطعة الخدمة، يمكنك نشر الميزة في وضع "إعداد التقارير فقط". يحلّل هذا الإجراء السياسة ويرسل تقارير الانتهاكات إلى نقطة نهاية محدّدة في Reporting API بدون حظر الاتصالات. تأكَّد أيضًا من ضبط عنوان استجابة HTTP Reporting-Endpoints لربط اسم نقطة النهاية الذي اخترته بعنوان URL فعلي.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
أبرز حالات الاستخدام
تم تصميم القوائم المسموح بها للاتصال للبيئات العالية الأمان أو الديناميكية. وستجدها مفيدة بشكل خاص في ما يلي:
- تأمين الذكاء الاصطناعي التوليدي: إذا كان تطبيق الويب ينفّذ رمزًا تم إنشاؤه أو غير موثوق به (مثل واجهات المستخدم من إنشاء الذكاء الاصطناعي أو بيئات الاختبار الخاصة بالتطوير)، يمكنك منع هذا الرمز من تسريب البيانات إلى نطاقات خارجية.
- الإشراف على الجهات الخارجية: عند تضمين نصوص برمجية أو ألعاب ويب تابعة لجهات خارجية، يمكنك ضمان عدم إرسالها بيانات إلى خوادم غير مصرّح بها، حتى في حال تعرّضها للاختراق.
- إجراءات الحماية المعمارية: يمكنك فرض حدود صارمة على الشبكة حول الأجزاء الحسّاسة من تطبيقك، ما يضمن عدم حدوث أي اتصال إلا مع الخلفيات المعتمَدة.
يمكن استخدام هذه الميزة كتحسين تدريجي لإعداد حالي يستند إلى "سياسة أمان المحتوى" (CSP).
القوائم المسموح بها لاختبار الاتصال
تتوفّر ميزة القوائم المسموح بها للاتصالات رسميًا بدءًا من الإصدار 152 من Chrome. يمكنك البدء في حماية تطبيقات الويب اليوم من خلال إضافة العنوان إلى استجابات الخادم.
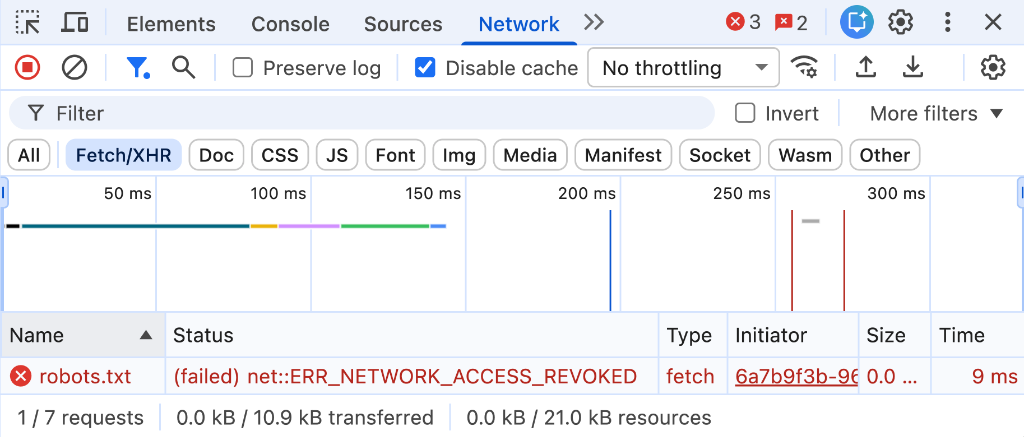
لاختبار الإعدادات أثناء التطوير:
- اضبط خادم التطوير المحلي لإرسال عنوان استجابة HTTP
Connection-Allowlist. - افتح "أدوات مطوّري البرامج في Chrome" وابحث في لوحة الشبكة عن الطلبات المحظورة، أو في علامة التبويب المشاكل عن تقارير مفصّلة حول تحليل العناوين.