


Publicación: 23 de septiembre de 2026
Las apps web modernas son cada vez más complejas, ya que integran secuencias de comandos de terceros y, a veces, código generado de forma dinámica a partir de la IA generativa. Si bien estas integraciones son potentes, aumentan de forma significativa el riesgo de robo de datos. Para abordar este riesgo, Chrome 152 presenta las listas de entidades permitidas de conexión, un nuevo mecanismo de seguridad que te permite crear una zona de pruebas de red estricta para tus documentos y trabajadores.
El desafío de proteger la comunicación de red
Necesitas un control explícito sobre los extremos con los que se comunican tus páginas para administrar las dependencias y proteger la arquitectura de tu sitio. Las secuencias de comandos maliciosas o el código generado por IA con alucinaciones pueden omitir las verificaciones a nivel de la app para enviar información sensible a servidores no autorizados.
Si bien la Política de Seguridad del Contenido (CSP) es una herramienta potente para controlar lo que una página puede cargar y ejecutar, no está diseñada para restringir dónde se comunica una página. La CSP categoriza las solicitudes en tipos específicos, lo que introduce un nivel de detalle excesivo cuando solo necesitas un límite de red amplio. Además, la CSP no abarca de forma exhaustiva todas las APIs de la plataforma web, ya que omite mecanismos como la carga previa de DNS, las navegaciones, WebRTC y mucho más.
¿Qué son las listas de conexiones permitidas?
Las listas de entidades permitidas de conexión abordan estos riesgos haciendo que el navegador sea el guardián de todas las conexiones de red que se originan en tu página. Proporcionan un enfoque directo y simplificado para administrar las solicitudes de red explícitas que se inician con Fetch y otras APIs de la plataforma web.
Si envías un encabezado de respuesta HTTP Connection-Allowlist, especificas los patrones de URL exactos permitidos para todas las comunicaciones de red. Esto aplica de manera forzosa un
firewall de denegación predeterminada a nivel del framework. Antes de establecer cualquier conexión,
el navegador verifica el destino con tu lista de entidades permitidas y lo bloquea a nivel de la red
si no hay coincidencias.
Cómo usar las listas de conexiones permitidas
La política usa la sintaxis estandarizada de URLPattern para definir los extremos
permitidos. Esta política es independiente para cada contexto de ventana o trabajador.
Configuración básica
Puedes usar el token response-origin para agregar de forma dinámica el origen desde el que se entrega la respuesta a tu lista de entidades permitidas, junto con cualquier endpoint de API específico.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Cómo controlar los redireccionamientos y WebRTC
De forma predeterminada, las listas de entidades permitidas de conexiones bloquean todos los redireccionamientos y las conexiones de WebRTC. Si se aplica una lista de entidades permitidas, se bloquea cualquier solicitud que genere un redireccionamiento, a menos que habilites la opción de forma explícita.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
Cómo denunciar incumplimientos
Para supervisar posibles fallas sin interrumpir el servicio, puedes implementar la
función en el modo de solo informes. Esto analiza la política y envía informes de incumplimiento a un endpoint de API de Reporting especificado sin bloquear las conexiones. Asegúrate
de configurar también el encabezado de respuesta HTTP Reporting-Endpoints para asignar el nombre del extremo
que elegiste a una URL real.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Casos de uso clave
Las listas de entidades permitidas de conexión están diseñadas para entornos dinámicos o de alta seguridad. Te resultarán especialmente útiles para lo siguiente:
- Protege la IA generativa: Si tu app web ejecuta código generado o no confiable (como IU generadas por IA o entornos de pruebas de desarrollo), puedes evitar que ese código robe datos a dominios externos.
- Supervisión de terceros: Cuando incorporas secuencias de comandos o juegos de navegador de terceros, puedes garantizar que no enviarán datos a servidores no autorizados, incluso si se ven comprometidos.
- Protecciones de arquitectura: Puedes aplicar un límite de red estricto en torno a las partes sensibles de tu app, lo que garantiza que la comunicación solo se produzca con tus backends aprobados.
Esta función se puede usar como una mejora progresiva de una configuración existente basada en la Política de Seguridad del Contenido (CSP).
Prueba las listas de entidades permitidas de conexión
La función de listas de entidades permitidas de conexión está disponible oficialmente a partir de Chrome 152. Puedes comenzar a proteger tus aplicaciones web hoy mismo agregando el encabezado a las respuestas de tu servidor.
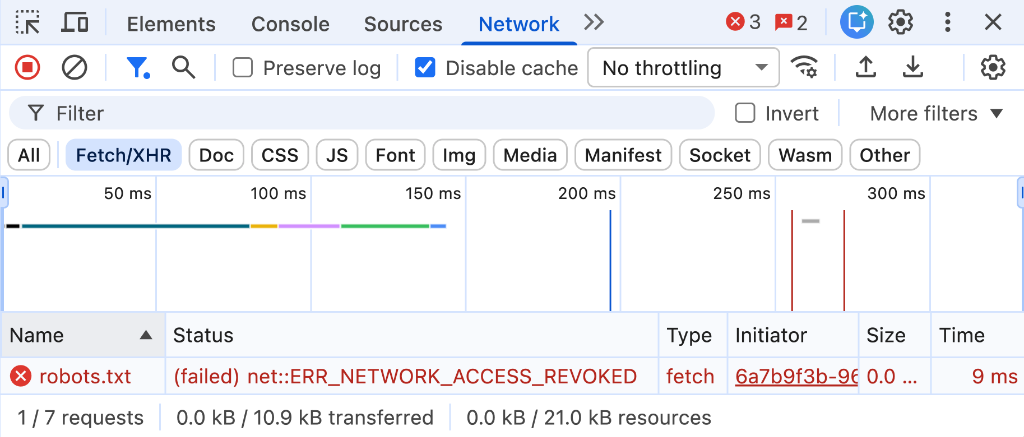
Para probar la configuración durante el desarrollo, sigue estos pasos:
- Configura tu servidor de desarrollo local para que envíe el encabezado de respuesta HTTP
Connection-Allowlist. - Abre las Herramientas para desarrolladores de Chrome y consulta el panel Red para ver las solicitudes bloqueadas o la pestaña Problemas para ver informes detallados de análisis de encabezados.