

Gepubliceerd: 23 september 2026
Moderne web-apps worden steeds complexer en integreren scripts van derden en soms dynamisch gegenereerde code van generatieve AI. Hoewel deze integraties krachtig zijn, verhogen ze het risico op data-exfiltratie aanzienlijk. Om dit risico aan te pakken, introduceert Chrome 152 toestemmingslijsten voor verbindingen, een nieuw beveiligingsmechanisme waarmee je een strikte netwerksandbox voor je documenten en workers kunt maken.
De uitdaging om netwerkcommunicatie te beveiligen
Je hebt expliciete controle nodig over de eindpunten waarmee je pagina's communiceren om afhankelijkheden te beheren en de architectuur van je site te beveiligen. Schadelijke scripts of gehallucineerde AI-gegenereerde code kunnen controles op app-niveau omzeilen om gevoelige informatie naar niet-geautoriseerde servers te sturen.
Hoewel Content Security Policy (CSP) een krachtige tool is om te bepalen wat een pagina kan laden en uitvoeren, is deze niet ontworpen om te beperken waar een pagina mee communiceert. CSP categoriseert verzoeken in specifieke typen, wat een overmatig detailniveau introduceert als je alleen een brede netwerkgrens nodig hebt. Bovendien dekt CSP niet alle API's van webplatforms, zoals DNS-prefetch, navigatie, WebRTC en meer.
Wat zijn toelatingslijsten voor verbindingen?
Toelatingslijsten voor verbindingen pakken deze risico's aan door de browser de poortwachter te maken van alle netwerkverbindingen die afkomstig zijn van je pagina. Ze bieden een directe en gestroomlijnde aanpak voor het beheer van expliciete netwerkverzoeken die zijn gestart met Fetch en andere API's van webplatforms.
Door een Connection-Allowlist HTTP-reactieheader te sturen, geef je de exacte URL-patronen aan die zijn toegestaan voor alle netwerkcommunicatie. Hiermee wordt een firewall op frameworkniveau afgedwongen die standaard weigert. Voordat er een verbinding wordt gemaakt, verifieert de browser de bestemming aan de hand van je toelatingslijst en blokkeert deze op netwerkniveau als er geen overeenkomst is.
Toelatingslijsten voor verbindingen gebruiken
Het beleid gebruikt de gestandaardiseerde URLPattern-syntaxis om toegestane eindpunten te definiëren. Dit beleid is afzonderlijk voor elke venster- of workercontext.
Basisconfiguratie
Je kunt de token response-origin gebruiken om de oorsprong van de reactie dynamisch toe te voegen aan je toelatingslijst, naast specifieke API-eindpunten.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Omleidingen en WebRTC verwerken
Standaard blokkeren toelatingslijsten voor verbindingen alle omleidingen en WebRTC-verbindingen. Als een toelatingslijst wordt afgedwongen, wordt elk verzoek dat tot een omleiding leidt, geblokkeerd, tenzij je je expliciet aanmeldt.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
Schendingen melden
Als je mogelijke onderbrekingen wilt monitoren zonder de service te onderbreken, kun je de functie implementeren in de modus Alleen rapportage. Hiermee wordt het beleid geparseerd en worden schendingsrapporten naar een opgegeven Reporting API-eindpunt gestuurd zonder de verbindingen te blokkeren. Zorg dat je ook de HTTP-reactieheader Reporting-Endpoints instelt om de gekozen eindpuntnaam toe te wijzen aan een echte URL.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Belangrijke use cases
Toelatingslijsten voor verbindingen zijn ontworpen voor streng beveiligde of dynamische omgevingen. Ze zijn vooral nuttig voor:
- Generatieve AI beveiligen: Als je web-app gegenereerde of niet-vertrouwde code uitvoert (zoals door AI gegenereerde UI's of ontwikkelingssandboxes), kun je voorkomen dat die code gegevens naar externe domeinen exfiltreert.
- Toezicht op derden: Als je scripts of webgames van derden insluit, kun je garanderen dat ze geen gegevens naar niet-geautoriseerde servers sturen, zelfs niet als ze worden gehackt.
- Architectonische waarborgen: Je kunt een strikte netwerkgrens afdwingen rond gevoelige delen van je app, zodat communicatie alleen plaatsvindt met je goedgekeurde backends.
Deze functie kan worden gebruikt als een progressive enhancement voor een bestaande instelling op basis van Content Security Policy (CSP).
Toelatingslijsten voor testverbindingen
De functie voor toelatingslijsten voor verbindingen is officieel beschikbaar vanaf Chrome 152. Je kunt je web-apps vandaag nog beschermen door de header toe te voegen aan de reacties van je server.
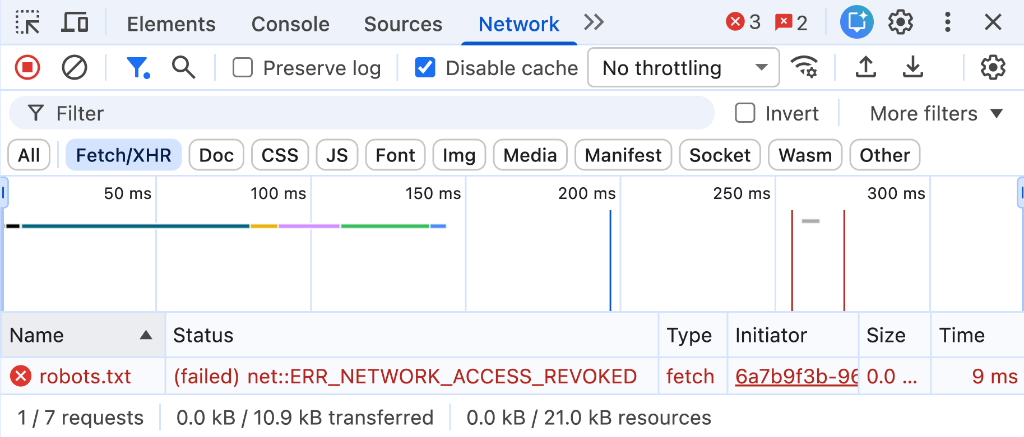
Zo test je je configuratie tijdens de ontwikkeling:
- Stel je lokale ontwikkelserver in om de HTTP-reactieheader
Connection-Allowlistte sturen. - Open Chrome DevTools en check het deelvenster Netwerk op verzoeken die zijn geblokkeerd of het tabblad Problemen voor gedetailleerde rapporten over de parsering van headers.