

تاریخ انتشار: ۱۶ نوامبر ۲۰۲۶
Seznam یک شرکت فناوری و ارائهدهنده هویت در جمهوری چک است که خدمات آن به حدود ۹۰٪ از جمعیت جمهوری چک میرسد. یک حساب Seznam در سراسر سرویسهای seznam.cz، زیردامنههای آن، و دامنههای مستقل مانند mapy.com، sport.cz، و stream.cz کار میکند. مرورگرها این سایتها را از هم جدا نگه میدارند. برای اینکه یک حساب همچنان مانند یک محصول احساس شود، Seznam ورود به سیستم خود را براساس تغییرمسیرهای طرف اول، «مدیریت اطلاعات اعتباری مشارکتی» (FedCM)، و «درخواستهای مبدأ مرتبط با WebAuthn» ساخته است. نتیجه این است که نرخ تکمیل ورود به سیستم پساز ادغام دامنه به ۸۴٫۵٪ رسیده است (از ۵۳٪ به ۶۹٪ در مرورگرهای خارج از Chromium افزایش یافته است)، و گذرکلید ایجادشده در یک دامنه Seznam در دامنههای دیگر نیز کار میکند. توسعهدهندگان و معماران هویت که چندین دامنه را اداره میکنند میتوانند از همین الگوها برای یکپارچه کردن ورود به سیستم بدون اتکا به کوکیهای طرف سوم استفاده کنند.
چالش: یک حساب، چندین سایت
فردی را تصور کنید که صبح به سیستم seznam.cz وارد میشود، mapy.com را برای برنامهریزی سفر آخر هفته باز میکند، و هنگام ناهار نتیجه مسابقهای را در sport.cz بررسی میکند. برای آن شخص، همه چیز Seznam است. برای مرورگر، اینها سه سایت غیرمرتبط هستند و
هرکدام کوکیها، گذرواژههای ذخیرهشده، و گذرکلیدهای خودشان را نگه میدارند.
Seznam قبلاً اصالتسنجی را در یک مکان انجام داده است. سرویسها کاربران را به
login.seznam.cz ارسال میکنند، جایی که تیم ورود به سیستم «ورود به سیستم با Google»، شناسه بانکی،
گذرکلیدها، و روشهای دیگر را نگهداری میکند، بنابراین سرویسهای جداگانه مجبور به انجام این کار نیستند. این
متمرکزسازی مشکل نگهداری را برطرف کرد. سه نفر دیگر باقی ماندند:
- جلسهها در مرز سایت متوقف میشوند. ورود به سیستم در
login.seznam.czهیچکس را به سیستمsport.czوارد نمیکند. درخواستهای پسزمینهای که میتوانند جلسه را همرسانی کنند به کوکیهای طرف سوم وابسته هستند و این کوکیها فقط زمانی کار میکنند که مرورگر و تنظیمات حریم خصوصی کاربر به آنها اجازه دهد. - صفحه ورود به سیستم دو نشانی دارد. بهدلایل تاریخی، همان فرم ورود به سیستم
در
login.seznam.czوlogin.szn.czقدیمی اجرا میشود. هر دو از یک پسزمینه مشترک استفاده میکنند، اما مرورگر دو سایت را میبیند، بنابراین گذرواژه یا گذرکلید ذخیرهشده در یکی در دیگری پیشنهاد نمیشود. - هر گذرکلید به یک سایت تعلق دارد. گذرکلید به شناسه طرف محدود (RP ID) خود محدود است. کاربران گذرکلیدها را در
ucet.seznam.czوaccount.mapy.comمدیریت میکنند. بهطور پیشفرض، گذرکلید ایجادشده درmapy.comدر صفحه ورود به سیستم Seznam کار نمیکند.
این تکهتکهسازی در بهترین حالت غیرعملی بود و Seznam دو مشکل اساسی در رویکرد دامنه تقسیمشده کشف کرد:
- برخیاز مرورگرها کوکیها را در دامنه قدیمی
login.szn.czپاک کردند چون کاربران بهندرت از آن بازدید میکردند. - انتشار اطلاعات محرمانه مربوط به جلسه در سراسر مبدأها به چندین تغییرمسیر پیچیده نیاز داشت.
Seznam میخواست وضعیت ورود به سیستم را ازطریق بافتهای طرف اول به همه سرویسها منتقل کند تا تحت هر تنظیم حریم خصوصی مرورگر به کار خود ادامه دهد و کاربران مجبور نباشند دوباره به سیستم وارد شوند.
راهحل: یکبار به سیستم وارد شوید، سپس جلسه را ادامه دهید
Seznam یک مکان را برای اصالتسنجی نگه داشت و روی انتقال نتیجه به هر جایی که کاربر بعداً میرود تمرکز کرد. هر تکنیک در این بخش یک قسمت از مشکل را حل میکند و هرکدام به بافت طرف اول متکی است.
انتقال جلسه با تغییرمسیرهای طرف اول
پساز ورود کاربر به سیستم، سرویس ورود به سیستم یک رمز کوتاه مدت به نام بلیت ایجاد میکند که توسط فضای ذخیرهسازی سمت سرور پشتیبانی میشود. یک تغییر مسیر سطح بالا بلیت را به دامنه هدف منتقل میکند، جایی که زیرینه آن را با یک کوکی جلسه محلی مبادله میکند. هر پرش یک پیمایش معمولی است، بنابراین پسزمینه هر کوکی را در بافت طرف اول تنظیم میکند. اکثر کاربران هرگز متوجه این اتفاق نمیشوند.
یک جزئیات ساناد باعث میشود این واگذاری در دامنههای نامرتبط کار کند. برای هر
دامنه سرویس، مثل sport.cz، Seznam یک سابقه login.sport.cz ایجاد میکند
که به پسای ورود به سیستم مرکزی اشاره دارد. درخواستی به
login.sport.cz/ticket/TICKET به پسای ورود به سیستم میرسد،
اما از میزبان sport.cz ارائه میشود، بنابراین پسا میتواند کوکی جلسه را
برای همه sport.cz تنظیم کند.
میتوانید زنجیره را در پانل شبکه Chrome DevTools تماشا کنید. حفظ گزارش را روشن کنید، به سیستم وارد شوید، و برای ticket فیلتر کنید.
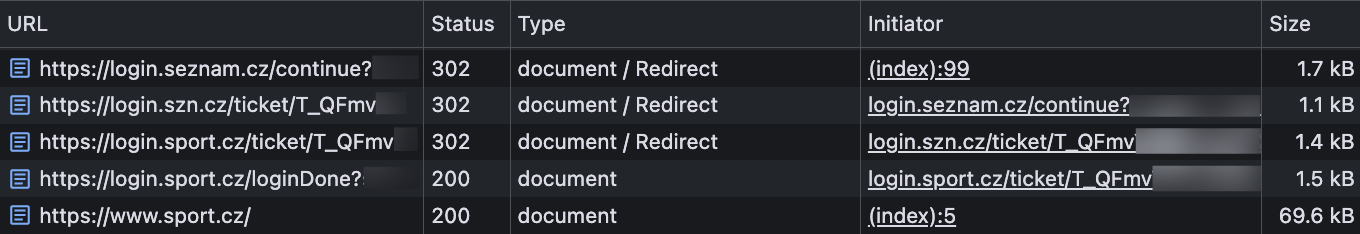
درخواستها و پاسخهای خلاصه زیر هر پرش را برای کاربری که به سیستم وارد میشود و به sport.cz ادامه میدهد نشان میدهد. دو پرش اول کاربر را در هر دو دامنه ورود به سیستم وارد میکند. آخرین مورد آنها را به سیستم سرویس وارد میکند.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
موارد زیر را جایگزین کنید:
-
TICKET: کلید مخفی کوتاهمدت ایجادشده توسط سرویس ورود به سیستم. SESSION_ID: مقدار کوکی جلسه محلی.
قبلاز پرسیدن از کاربر، گزینههای بیصدا را امتحان کنید
وقتی فردی بدون جلسه محلی به سرویس Seznam میرسد، سرویس میتواند مرورگر را به ورود به سیستم مرکزی هدایت کند. اگر جلسه مرکزی معتبری وجود داشته باشد، سرویس ورود به سیستم همان انتقال بلیت را اجرا میکند و کاربر را درحالیکه به سیستم وارد شده است برمیگرداند. اگر نه، مرورگر به حالت خارجشده از سیستم برمیگردد. این هدایتگر یک پیمایش سطح بالا است، بنابراین صرفنظر از تنظیمات کوکی طرف سوم مرورگر کار میکند.
سرویسها همچنین یک کتابخانه جاوا اسکریپت از تیم ورود به سیستم جاسازی میکنند. کتابخانه میانای حساب ثابتی ارائه میدهد و وقتی هنوز جلسهای وجود ندارد، ازطریق فهرست بازگشتی از کمترین به بیشترین میزان رؤیتپذیری کار میکند:
- کتابخانه زیردامنه ورود به سیستم خود سرویس را جستجو میکند تا بررسی کند که آیا جلسهای وجود دارد یا نه.
- اگر جلسه محلی وجود نداشته باشد، کتابخانه درخواست میانمبدئی دارای اعتبارنامه به
login.seznam.czارسال میکند. - اگر آن درخواست ناموفق باشد، کتابخانه به FedCM برمیگردد.
- اگر هیچ گزینه خودکاری موفق نشود، دکمه ورود به سیستم با Seznam ورود به سیستم مرکزی را در بالاپر باز میکند یا صفحه را هدایت میکند.
در sport.cz، اولین بررسی به این شکل است:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
اگر آن درخواست جلسهای پیدا نکند، کتابخانه دامنه ورود به سیستم مرکزی را امتحان میکند:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
درخواست دوم فقط زمانی کار میکند که مرورگر کوکیهای طرف سوم را مجاز کند و نقطه پایانی برای «همرسانی منبع میانمبدئی» (CORS) بااعتبار پیکربندی شده باشد. وقتی آن درخواست ناموفق باشد، FedCM کنترل را بهدست میگیرد. مطالعه موردی FedCM و Seznam نحوه استفاده Seznam از FedCM با شرکای خارجی را شرح میدهد. این رویکرد همچنین سرویسهای خود Seznam را نیز پوشش میدهد.
همرسانی یک گذرکلید در دامنههای مختلف با «درخواستهای مبدأ مرتبط»
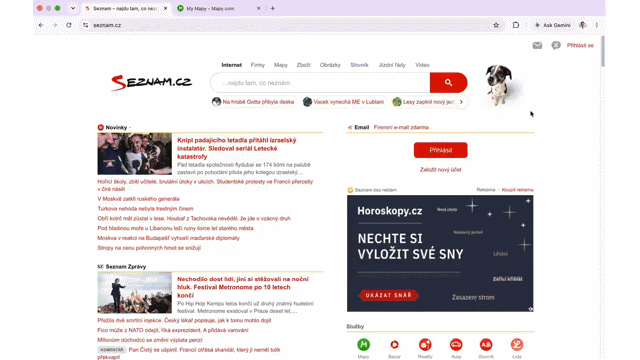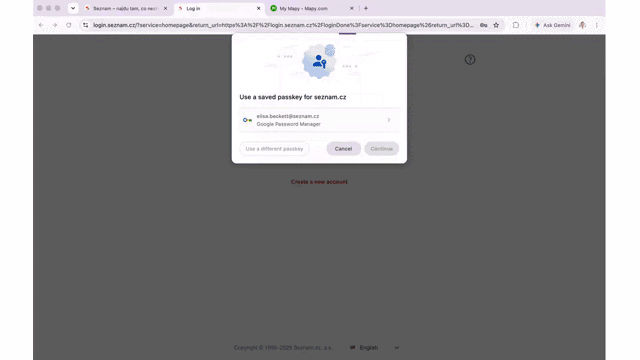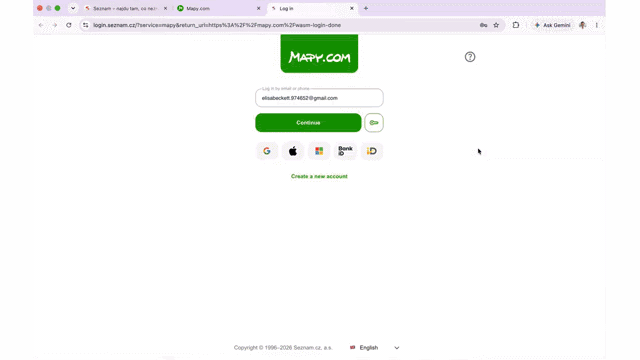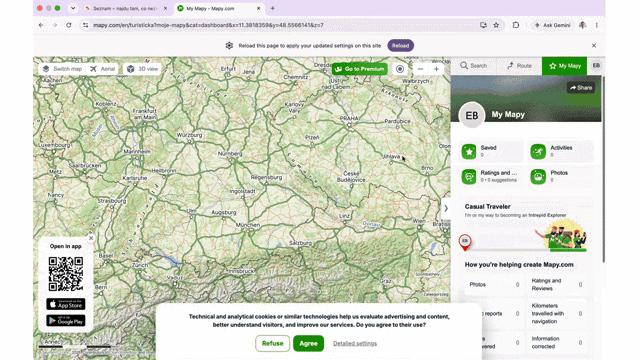
seznam.cz و استفاده مجدد از جلسه و گذرکلید در دامنههای Seznam.کاربران گذرکلیدها را در حساب Seznam خود ایجاد و مدیریت میکنند که در
ucet.seznam.cz و account.mapy.com اجرا میشود. Seznam یک قانون تعیین کرد: هر گذرکلید
از seznam.cz بهعنوان شناسه RP خود استفاده میکند، صرفنظر از اینکه کدام مبدأ حساب آن را ایجاد کرده باشد. گذرکلید ایجادشده در هریک از این مبدأها در login.seznam.cz کار میکند.
برای ucet.seznam.cz، این راهاندازی «اصالتسنجی وب» استاندارد است، زیرا زیردامنه میتواند
از دامنه اصلی خود بهعنوان شناسه RP استفاده کند. account.mapy.com سایت دیگری است، بنابراین
مرورگر معمولاً seznam.cz را بهعنوان شناسه RP آن رد میکند. درخواستهای منشأ مرتبط
آن مسدودسازی را بردارید. Seznam فایل /.well-known/webauthn را در
seznam.cz منتشر میکند که مبدأهای مجاز برای استفاده از شناسه RP آن را فهرست میکند:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
وقتی account.mapy.com با پیکربندی طرف متکی زیر با WebAuthn تماس میگیرد، مرورگر فایل را واکشی میکند، مبدأ را در فهرست پیدا میکند، و ادامه میدهد:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
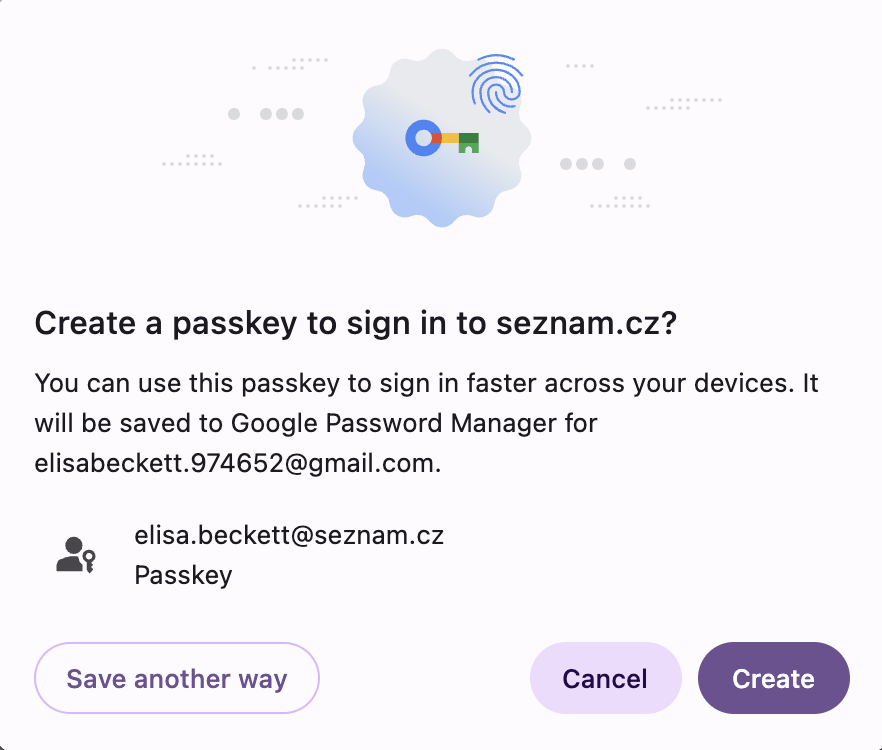
seznam.cz.Chrome حداکثر پنج برچسب دامنه سطح بالای مؤثر بهعلاوه یک (eTLD+1) را از این فایل پردازش میکند و بقیه را نادیده میگیرد. برای شرکتی با دامنههای متعدد مانند Seznam، این محدودیت پنج برچسبی بهنظر مشکلساز میرسید، اما اینطور نبود. فقط مبدأهایی که گذرکلید ایجاد یا مدیریت میکنند باید در فهرست باشند. سرویسهای دیگر کاربران را ازطریق ورود به سیستم مرکزی به سیستم وارد میکنند.
برای مرورگرهای بدون «درخواستهای مبدأ مرتبط»، یک جایگزین نگه دارید
چون «درخواستهای مبدأ مرتبط» در همه مرورگرها دردسترس نبود، Seznam این جریان ورود به سیستم را ساخت، صفحه ورود به سیستم نیز از WebAuthn در میانقاب میانمبدئی استفاده میکند.
در صفحه ورود به سیستم، iframe دکمه کلید کوچک کنار ادامه است. کاربران دکمهای را میبینند. آنها نمیبینند که از مبدأ دیگری بار شده است.
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
iframe سند کوچکی را از login.seznam.cz بار میکند که حاوی
عنصر <button> و یک اسکریپت کوتاه است. چون سند در
login.seznam.cz اجرا میشود، میتواند از seznam.cz بهعنوان شناسه RP بدون «درخواستهای مبدأ مرتبط» استفاده کند، حتی وقتی در login.szn.cz جاسازی شده باشد. این جریان سه مرحله دارد:
- صفحه اصلی گزینههای درخواست را با
postMessage()به iframe ارسال میکند. - کاربر روی دکمه کلید کلیک میکند و iframe
navigator.credentials.get()را فراخوانی میکند. - iframe اعتبارنامه یا خطا را با
postMessage()به صفحه اصلی برمیگرداند.
هر دو طرف مبدأ فرستنده را در هر پیام بررسی میکنند. سند iframe همچنین محدود میکند که کدام صفحهها میتوانند آن را جاسازی کنند:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
همرسانی گذرواژههای ذخیرهشده با «پیوندهای دارایی دیجیتال»
گذرکلیدها فقط نیمی از مشکل تکهتکهسازی بودند. برای اینکه گذرواژههای ذخیرهشده در هر دو دامنه ورود به سیستم نشان داده شود، هر دامنه شرکتکننده همان فایل /.well-known/assetlinks.json را با رابطه delegate_permission/common.get_login_creds منتشر میکند. مدیران گذرواژهای که از پیوندهای دارایی دیجیتال پشتیبانی میکنند این دامنهها را بهعنوان وابسته تشخیص میدهند و گذرواژههای ذخیرهشده یکسانی را در هرکدام ارائه میدهند.
تأثیر: تکمیل بیشتر ورود به سیستم و یک گذرکلید در دامنهها
اعداد بخشی از داستان را میگویند. بقیه موارد در نحوه عملکرد راهاندازی برای کاربران، تیمهای سرویس، و تیم ورود به سیستم نشان داده میشود:
- کاربران یکبار به سیستم وارد میشوند و معمولاً وقتی سرویس بعدی Seznam را باز میکنند، ازقبل به سیستم وارد شدهاند. گذرکلیدی که هنگام مدیریت حسابشان در
mapy.comایجاد کردهاند در صفحه ورود به سیستم Seznam کار میکند. - تیمهای سرویس کتابخانه ورود به سیستم را اضافه میکنند و Google Sign-In، Bank iD، گذرکلید، و FedCM را بدون ساختن یا نگهداری هیچکدام از آنها دریافت میکنند.
- تیم ورود به سیستم تغییرات ورود به سیستم را یکبار و در یک مکان ارسال میکند. مسیرهای جلسه اصلی به کوکیهای طرف سوم وابسته نیستند، بنابراین وقتی مرورگر یا کاربر کوکیهای طرف سوم را مسدود میکند، رفتار آنها یکسان است.
«درخواستهای مبدأ مرتبط» برای بهدست آوردن جایگاهشان نیازی به جابهجا کردن شماره تبدیل عنوان نداشتند. در هفتههای پساز عرضه گذرکلیدها، موفقیت ورود به سیستم در
Chromium روی ۸۷٫۱٪ باقی ماند و کاهش نیافت. در کل جمعیت ورود به سیستم،
نرخ تکمیل ۸۲٫۰٪ بود که کمی بالاتر از خط مبنای ۸۱٫۴٪ در ژوئن است. پساز اینکه دامنه ورود به سیستم در login.seznam.cz ادغام شد، نرخ تکمیل اصلاحشده تا سپتامبر به ۸۴٫۵٪ رسید. در مرورگرهای خارج از Chromium، سهم کاربران قابلشناسایی که ورود به سیستم را تکمیل کردند از ۵۳٪ به ۶۹٪ افزایش یافت، زیرا بخش بیشتری از سفر به شخص اول و قابلمشاهده تبدیل شد.
اما دستاورد ماندگار آن معماری است. کاربران میتوانند در دامنهای که حسابشان را مدیریت میکنند گذرکلید ایجاد کنند و از آن در دامنهای که به سیستم وارد میشوند استفاده کنند. درنتیجه، Seznam مجبور نیست برای اصالتسنجی قویتر، ورود به سیستم فعال را معامله کند، یا برای تجربه تکهتکه، اصالتسنج قویتر را معامله کند. یک شناسه RP محصول را در سراسر سرویسها پیوسته نگه میدارد، بدون اینکه از کسی خواسته شود هربار که از مرز سایت عبور میکند، اعتبارنامه جدیدی ثبت کند.
اطلاعات آماری فنی برای تیمها
Seznam هنگام ساختن این سیستم، درسهایی آموخت که برای هر شرکتی که بیشاز یک دامنه را اجرا میکند کاربرد دارد.
- ساختن روی پیمایش سطح بالا: از تغییرمسیرهای شخص اول بهعنوان
انتقال جلسه پایه استفاده کنید و درخواستهای
fetch()دارای اطلاعات کاربری و FedCM را بهعنوان بهینهسازیهای پیشرونده روی آن لایهبندی کنید. - به هر دامنه سرویس یک زیردامنه ورود به سیستم بدهید: یک
login.SERVICE_DOMAINسابقه ساناد را به پسای اصالتسنجی مرکزی هدایت کنید تا یک سرور بتواند کوکیهای طرف اول را برای هر دامنهای تنظیم کند. - قبلاز اینکه کاربران گذرکلید ایجاد کنند، یک شناسه RP انتخاب کنید: هر گذرکلید را به یک شناسه RP اصلی متصل کنید و فقط مبدأهایی را که گذرکلید ایجاد یا تأیید میکنند در
/.well-known/webauthnفهرست کنید تا از محدودیت پنج برچسب Chrome فراتر نروید. - برنامهریزی برای مرورگرهای بدون «درخواستهای مبدأ مرتبط»: یک iframe میانمبدئی را با کد «خطمشی اجازههای»
publickey-credentials-getجاسازی کنید تا مرورگرهایی که استثنایSecurityErrorرا برای شناسههای RP نامطابق ایجاد میکنند همچنان بتوانند از همان گذرکلیدها استفاده کنند. - با iframe بهعنوان مرز امنیتی رفتار کنید:
event.originرا در هر فراخوانیpostMessage()بررسی کنید، جاسازندگان را با دستورframe-ancestors«خطمشی امنیتی محتوا» (CSP) محدود کنید، و راهنمای گذرکلیدها در iframe را دنبال کنید تاorigin،crossOrigin، وtopOriginرا درclientDataJSONدر سرور اعتبارسنجی کنید.
قدم بعدی چیست
با کار کردن گذرکلیدها در دامنههای Seznam، این شرکت درحال کاوش قابلیتهایی مثل میانجیگری فوری WebAuthn است تا ورود به سیستم را سادهتر کند و درعینحال اصالتسنجی را در بافتهای طرف اول نگه دارد.