

Dipublikasikan: 16 November 2026
Seznam adalah perusahaan teknologi dan penyedia identitas Ceko yang layanannya menjangkau sekitar 90% populasi Ceko. Satu akun Seznam berfungsi di berbagai layanan di seznam.cz, subdomainnya, dan domain mandiri seperti mapy.com, sport.cz, dan stream.cz. Browser memisahkan situs ini. Agar satu akun tetap terasa seperti satu produk, Seznam membangun login-nya berdasarkan pengalihan pihak pertama, Federated Credential Management (FedCM), dan Permintaan Origin Terkait WebAuthn. Hasilnya adalah rasio penyelesaian login yang disesuaikan sebesar 84,5% setelah konsolidasi domain (meningkat dari 53% menjadi 69% di browser di luar Chromium), dan kunci sandi yang dibuat di satu domain Seznam berfungsi di domain lainnya. Developer dan arsitek identitas yang mengoperasikan beberapa domain dapat menerapkan pola yang sama ini untuk menyatukan login tanpa mengandalkan cookie pihak ketiga.
Tantangan: Satu akun, banyak situs
Bayangkan seseorang yang login di seznam.cz pada pagi hari, membuka mapy.com untuk
merencanakan perjalanan akhir pekan, dan memeriksa hasil pertandingan di sport.cz saat makan siang. Bagi orang tersebut, semuanya adalah Seznam. Bagi browser, ketiga situs ini tidak terkait, dan
masing-masing menyimpan cookie, sandi tersimpan, dan kunci sandinya sendiri.
Seznam sudah menangani autentikasi di satu tempat. Layanan mengirim pengguna ke
login.seznam.cz, tempat tim login mengelola Login dengan Google, Bank iD,
kunci sandi, dan metode lainnya, sehingga layanan individual tidak perlu melakukannya. Sentralisasi tersebut memperbaiki masalah pemeliharaan. Tiga lainnya tetap:
- Sesi berhenti di batas situs. Login di
login.seznam.cztidak akan membuat siapa pun login kesport.cz. Permintaan latar belakang yang dapat membagikan sesi bergantung pada cookie pihak ketiga, dan permintaan tersebut hanya berfungsi jika browser dan setelan privasi pengguna mengizinkannya. - Halaman login memiliki dua alamat. Karena alasan historis, formulir login yang sama
berjalan di
login.seznam.czdan dilogin.szn.czlama. Keduanya menggunakan backend yang sama, tetapi browser melihat dua situs, sehingga sandi atau kunci sandi yang disimpan di satu situs tidak ditawarkan di situs lainnya. - Setiap kunci sandi hanya dimiliki oleh satu situs. Kunci sandi terikat dengan ID pihak tepercaya (ID RP). Pengguna mengelola kunci sandi di
ucet.seznam.czdan diaccount.mapy.com. Secara default, kunci sandi yang dibuat dimapy.comtidak berfungsi di halaman login Seznam.
Fragmentasi ini paling tidak praktis, dan Seznam menemukan dua masalah konkret dengan pendekatan domain terpisah:
- Beberapa browser menghapus cookie di domain
login.szn.czlama karena pengguna jarang mengunjunginya. - Menyebarkan rahasia terkait sesi di seluruh origin memerlukan beberapa pengalihan yang kompleks.
Seznam ingin membawa status login ke setiap layanan melalui konteks pihak pertama, sehingga akan terus berfungsi di bawah setelan privasi browser apa pun dan pengguna tidak perlu login lagi.
Solusi: Login sekali, lalu lanjutkan sesi
Seznam mempertahankan satu tempat untuk mengautentikasi dan berfokus pada pemindahan hasil ke mana pun pengguna pergi selanjutnya. Setiap teknik di bagian ini menangani satu bagian masalah, dan masing-masing mengandalkan konteks pihak pertama.
Mengalihkan sesi dengan pengalihan pihak pertama
Setelah pengguna login, layanan login akan membuat rahasia berumur pendek, yang disebut tiket, yang didukung oleh penyimpanan sisi server. Pengalihan tingkat teratas membawa tiket ke domain target, tempat backend menukarnya dengan cookie sesi lokal. Setiap hop adalah navigasi biasa, sehingga backend menetapkan setiap cookie dalam konteks pihak pertama. Sebagian besar pengguna tidak pernah menyadari hal ini terjadi.
Satu detail DNS membuat pengalihan ini berfungsi di seluruh domain yang tidak terkait. Untuk setiap
domain layanan, seperti sport.cz, Seznam membuat data login.sport.cz
yang mengarah ke backend login pusat. Permintaan ke
login.sport.cz/ticket/TICKET mencapai backend login,
tetapi disajikan dari host sport.cz, sehingga backend dapat menetapkan cookie sesi
untuk semua sport.cz.
Anda dapat melihat rantai di panel Jaringan Chrome DevTools. Aktifkan
Preserve log, login, dan filter untuk ticket.
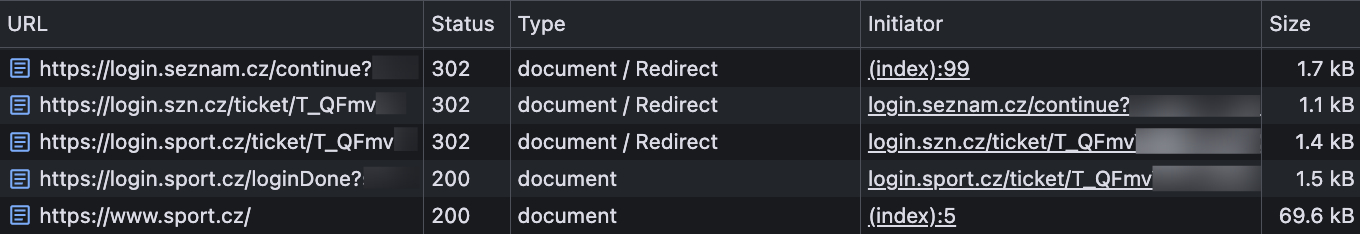
Permintaan dan respons singkat berikut menunjukkan setiap hop untuk pengguna yang
login dan melanjutkan ke sport.cz. Dua hop pertama membuat pengguna login di
kedua domain login. Langkah terakhir adalah login ke layanan.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
Ganti kode berikut:
TICKET: secret berumur singkat yang dibuat oleh layanan login.SESSION_ID: nilai cookie sesi lokal.
Coba opsi senyap sebelum bertanya kepada pengguna
Saat seseorang membuka layanan Seznam tanpa sesi lokal, layanan tersebut dapat mengalihkan browser ke login pusat. Jika ada sesi pusat yang valid, layanan login akan menjalankan penyerahan tiket yang sama dan mengarahkan pengguna kembali dalam keadaan login. Jika tidak, browser akan kembali logout. Pengalihan ini adalah navigasi tingkat atas, sehingga berfungsi apa pun setelan cookie pihak ketiga browser.
Layanan juga menyematkan library JavaScript dari tim login. Library ini menyediakan antarmuka akun yang konsisten, dan jika belum ada sesi, library ini berfungsi melalui daftar penggantian dari yang paling tidak terlihat hingga yang paling terlihat:
- Library akan mengkueri subdomain login layanan itu sendiri untuk memeriksa apakah sesi ada.
- Jika tidak ada sesi lokal, library akan mengirimkan permintaan lintas origin
dengan kredensial ke
login.seznam.cz. - Jika permintaan tersebut gagal, library akan beralih ke FedCM.
- Jika tidak ada opsi otomatis yang berhasil, tombol Login dengan Seznam akan membuka login pusat di jendela pop-up atau mengalihkan halaman.
Pada sport.cz, pemeriksaan pertama terlihat seperti ini:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
Jika permintaan tersebut tidak menemukan sesi, library akan mencoba domain login pusat:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
Permintaan kedua hanya berfungsi jika browser mengizinkan cookie pihak ketiga dan endpoint dikonfigurasi untuk Cross-Origin Resource Sharing (CORS) yang memiliki kredensial. Jika permintaan tersebut gagal, FedCM akan mengambil alih. Studi kasus FedCM dan Seznam menjelaskan cara Seznam menggunakan FedCM dengan partner eksternal. Pendekatan yang sama juga mencakup layanan Seznam sendiri.
Membagikan satu kunci sandi di seluruh domain dengan Related Origin Requests
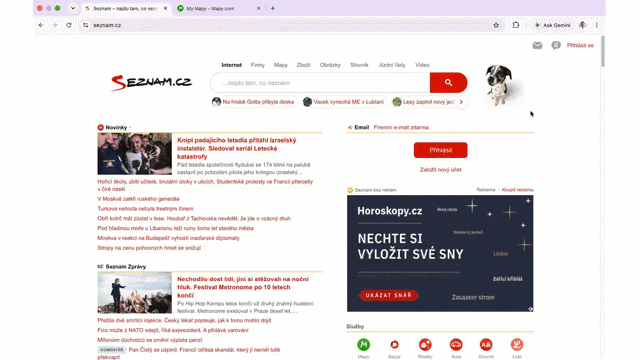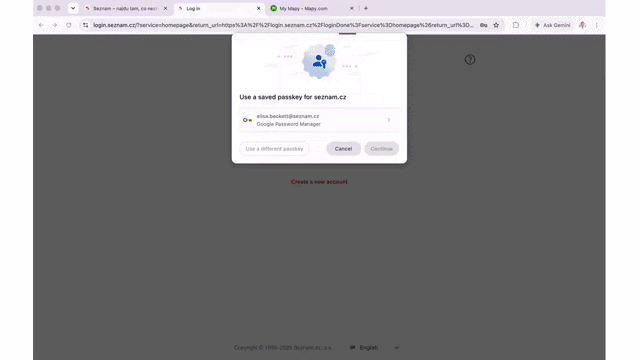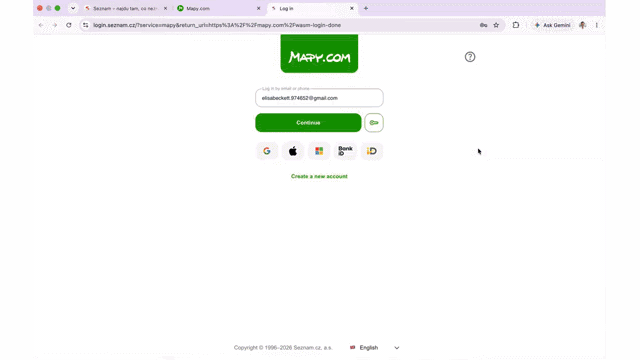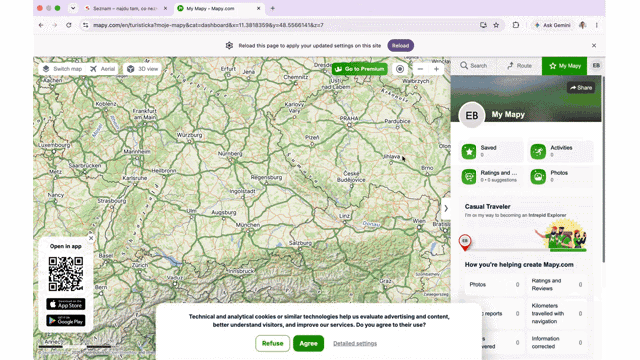
seznam.cz dan menggunakan kembali sesi dan kunci sandi di seluruh domain Seznam.Pengguna membuat dan mengelola kunci sandi di akun Seznam mereka, yang berjalan di
ucet.seznam.cz dan di account.mapy.com. Seznam menetapkan satu aturan: setiap kunci sandi
menggunakan seznam.cz sebagai RP ID-nya, terlepas dari asal akun yang membuatnya. Kunci sandi yang dibuat di salah satu origin akan berfungsi di login.seznam.cz.
Untuk ucet.seznam.cz, penyiapan tersebut adalah WebAuthn standar, karena subdomain dapat
menggunakan domain induknya sebagai ID RP. account.mapy.com adalah situs yang berbeda, sehingga
browser biasanya menolak seznam.cz sebagai ID RP-nya. Permintaan Origin Terkait
menghapus blokir tersebut. Seznam memublikasikan file /.well-known/webauthn di
seznam.cz yang mencantumkan origin yang diizinkan untuk menggunakan ID RP-nya:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
Saat account.mapy.com memanggil WebAuthn dengan konfigurasi pihak tepercaya
berikut, browser akan mengambil file, menemukan origin dalam daftar, dan
melanjutkan:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
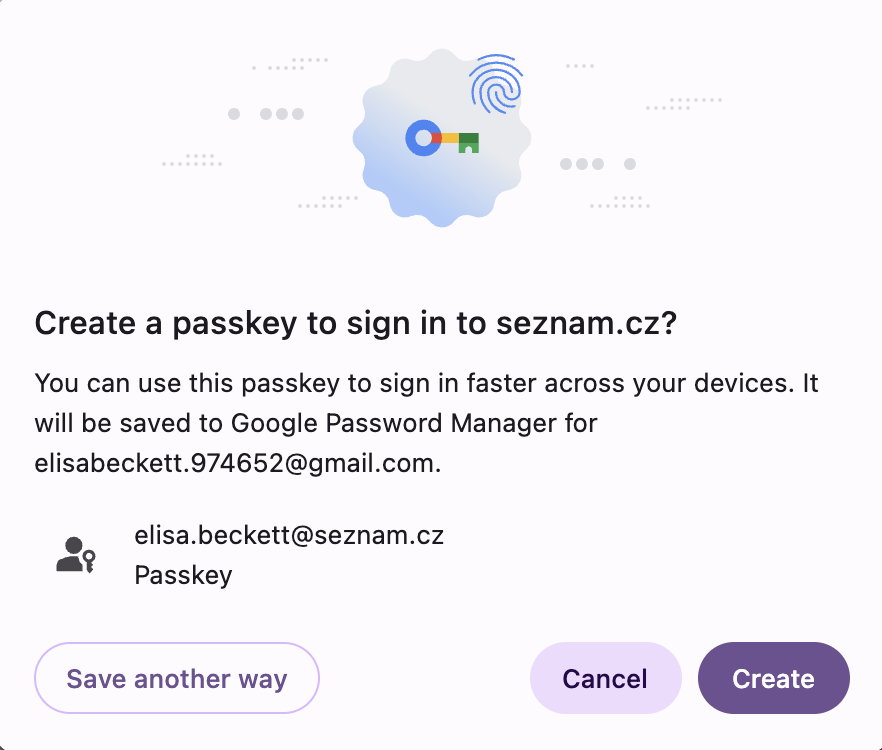
seznam.cz.Chrome memproses maksimal lima label domain level teratas efektif plus satu (eTLD+1) dari file ini dan mengabaikan sisanya. Bagi perusahaan dengan domain sebanyak Seznam, batas lima label tersebut terdengar seperti masalah, tetapi sebenarnya tidak. Hanya origin yang membuat atau mengelola kunci sandi yang perlu ada dalam daftar. Layanan lain memproses login pengguna melalui login pusat.
Menyediakan penggantian untuk browser tanpa Related Origin Requests
Karena Permintaan Origin Terkait tidak tersedia di setiap browser saat Seznam membuat alur login ini, halaman login juga menggunakan WebAuthn dalam iframe lintas origin.
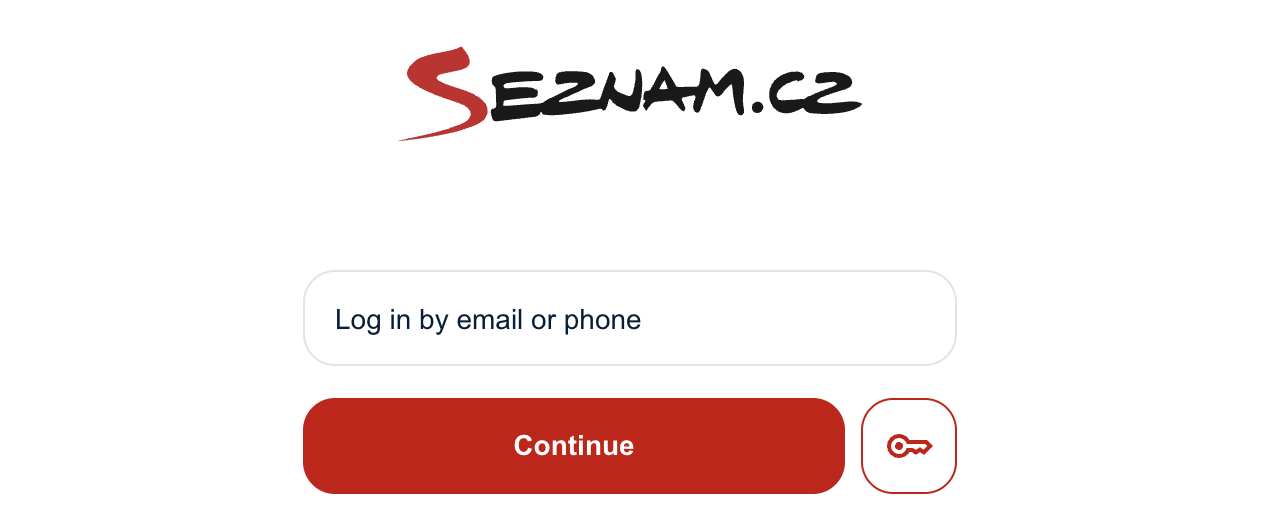
Di halaman login, iframe adalah tombol kunci kecil di samping Lanjutkan. Pengguna melihat tombol. Mereka tidak melihat bahwa file tersebut dimuat dari origin yang berbeda.
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
Iframe memuat dokumen minimal dari login.seznam.cz yang berisi
elemen <button> dan skrip singkat. Karena dokumen berjalan di
login.seznam.cz, dokumen dapat menggunakan seznam.cz sebagai ID RP tanpa Permintaan Origin
Terkait, meskipun disematkan di login.szn.cz. Alur ini memiliki tiga langkah:
- Halaman induk mengirimkan opsi permintaan ke iframe dengan
postMessage(). - Pengguna mengklik tombol kunci, dan iframe memanggil
navigator.credentials.get(). - Iframe menampilkan kredensial atau error ke halaman induk dengan
postMessage().
Kedua belah pihak memeriksa asal pengirim di setiap pesan. Dokumen iframe juga membatasi halaman mana yang dapat menyematkannya:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Membagikan sandi tersimpan dengan Digital Asset Links
Kunci sandi hanyalah setengah dari masalah fragmentasi. Agar sandi tersimpan
muncul di kedua domain login, setiap domain yang berpartisipasi memublikasikan file
/.well-known/assetlinks.json yang sama dengan
hubungan delegate_permission/common.get_login_creds. Pengelola sandi yang
mendukung Digital Asset
Links mengenali
domain ini sebagai afiliasi dan menawarkan sandi tersimpan yang sama di setiap domain.
Dampak: Penyelesaian login yang lebih tinggi dan satu kunci sandi di seluruh domain
Angka-angka ini menceritakan sebagian dari kisah tersebut. Sisanya muncul dalam cara kerja penyiapan untuk pengguna, tim layanan, dan tim login:
- Pengguna login sekali dan biasanya sudah login saat membuka layanan Seznam berikutnya. Kunci sandi yang mereka buat saat mengelola akun mereka di
mapy.comberfungsi di halaman login Seznam. - Tim layanan menambahkan library login dan mendapatkan Login dengan Google, Bank iD, kunci sandi, dan FedCM tanpa perlu membangun atau mengelola salah satunya.
- Tim login mengirimkan perubahan login sekali, di satu tempat. Jalur sesi utama tidak bergantung pada cookie pihak ketiga, sehingga berperilaku sama saat browser atau pengguna memblokir cookie pihak ketiga.
Permintaan Origin Terkait tidak harus memindahkan nomor konversi judul untuk
mendapatkan tempatnya. Dalam beberapa minggu setelah kunci sandi diluncurkan, keberhasilan login di
Chromium bertahan di angka 87,1% dan tidak menurun. Di seluruh populasi login,
rasio penyelesaian berada di angka 82,0%, sedikit di atas nilai dasar bulan Juni sebesar 81,4%. Setelah
domain login digabungkan ke login.seznam.cz, rasio penyelesaian yang disesuaikan
mencapai 84,5% pada bulan September. Di browser di luar Chromium, pangsa
pengguna yang dapat diidentifikasi yang menyelesaikan login meningkat dari 53% menjadi 69% karena lebih banyak
perjalanan menjadi pihak pertama dan terlihat.
Namun, manfaat yang bertahan lama adalah arsitektur. Pengguna dapat membuat kunci sandi di domain tempat mereka mengelola akun dan menggunakannya di domain tempat mereka login. Hasilnya, Seznam tidak perlu menukar login yang berfungsi dengan autentikasi yang lebih kuat, atau pengautentikasi yang lebih kuat dengan pengalaman yang terfragmentasi. Satu ID RP membuat produk tetap berkelanjutan di seluruh layanan, tanpa meminta siapa pun untuk mendaftarkan kredensial baru setiap kali mereka melewati batas situs.
Insight teknis untuk tim
Saat membangun sistem ini, Seznam mempelajari pelajaran yang berlaku untuk perusahaan mana pun yang menjalankan lebih dari satu domain.
- Bangun di atas navigasi tingkat atas: Gunakan pengalihan pihak pertama sebagai
handoff sesi dasar, dan lapisi permintaan
fetch()yang diberi kredensial dan FedCM di atasnya sebagai pengoptimalan progresif. - Beri setiap domain layanan subdomain login: Arahkan data DNS
login.SERVICE_DOMAINke backend autentikasi pusat sehingga satu server dapat menetapkan cookie pihak pertama untuk domain apa pun. - Pilih satu RP ID sebelum pengguna membuat kunci sandi: Ikat setiap kunci sandi ke
satu RP ID utama dan cantumkan hanya origin yang membuat atau memverifikasi
kunci sandi di
/.well-known/webauthnagar tetap berada di bawah batas lima label Chrome. - Rencanakan untuk browser tanpa Permintaan Origin Terkait: Sematkan iframe lintas origin
dengan token Kebijakan Izin
publickey-credentials-getagar browser yang menampilkan pengecualianSecurityErrorpada ID RP yang tidak cocok masih dapat menggunakan kunci sandi yang sama. - Perlakukan iframe sebagai batas keamanan: Periksa
event.originpada setiap panggilanpostMessage(), batasi penyemat dengan perintah Kebijakan Keamanan Konten (CSP)frame-ancestors, dan ikuti panduan kunci sandi dalam iframe untuk memvalidasiorigin,crossOrigin, dantopOrigindiclientDataJSONdi server.
Langkah berikutnya
Dengan kunci sandi yang berfungsi di seluruh domainnya, Seznam mengeksplorasi kemampuan seperti mediasi langsung WebAuthn untuk mempermudah login sekaligus mempertahankan autentikasi dalam konteks pihak pertama.