


Gepubliceerd: 16 november 2026
Seznam is een Tsjechisch technologiebedrijf en een identiteitsprovider waarvan de services ongeveer 90% van de Tsjechische bevolking bereiken. Eén Seznam-account werkt voor services op seznam.cz, de subdomeinen en zelfstandige domeinen zoals mapy.com, sport.cz en stream.cz. Browsers houden deze sites gescheiden. Om te zorgen dat één account nog steeds aanvoelt als één product, heeft Seznam de inlogfunctie gebouwd rond first-party omleidingen, Federated Credential Management (FedCM) en WebAuthn Related Origin Requests. Het resultaat is een aangepast voltooiingspercentage voor inloggen van 84,5% na domeinconsolidatie (een stijging van 53% naar 69% in browsers buiten Chromium). Een toegangssleutel die op het ene Seznam-domein is gemaakt, werkt ook op de andere domeinen. Ontwikkelaars en identiteitsarchitecten die meerdere domeinen beheren, kunnen dezelfde patronen toepassen om inloggen te verenigen zonder cookies van derden te gebruiken.
De uitdaging: één account, veel sites
Stel je iemand voor die 's ochtends inlogt op seznam.cz, mapy.com opent om een weekendje weg te plannen en tijdens de lunch een wedstrijdresultaat checkt op sport.cz. Voor die persoon is het allemaal Seznam. Voor de browser zijn dit 3 niet-gerelateerde sites en elke site bewaart eigen cookies, opgeslagen wachtwoorden en toegangssleutels.
Seznam regelde de verificatie al op één plek. Services sturen gebruikers naar
login.seznam.cz, waar het inlogteam Inloggen bij Google, Bank iD,
toegangssleutels en andere methoden onderhoudt, zodat afzonderlijke services dat niet hoeven te doen. Door die centralisatie was het onderhoudsprobleem opgelost. Er bleven nog 3 andere over:
- Sessies stoppen bij de sitegrens. Als je inlogt bij
login.seznam.cz, wordt niemand ingelogd bijsport.cz. Achtergrondverzoeken die de sessie kunnen delen, zijn afhankelijk van cookies van derden. Deze werken alleen als de browser en de privacyinstellingen van de gebruiker dit toestaan. - De inlogpagina heeft 2 adressen. Om historische redenen wordt hetzelfde inlogformulier uitgevoerd op
login.seznam.czen op de verouderdelogin.szn.cz. Beide delen een backend, maar de browser ziet 2 sites. Een wachtwoord of toegangssleutel die op de ene site is opgeslagen, wordt dus niet aangeboden op de andere site. - Elke toegangssleutel hoort bij één site. Een toegangssleutel is gebonden aan de ID van de Relying Party (RP-ID). Gebruikers beheren toegangssleutels op
ucet.seznam.czen opaccount.mapy.com. Een toegangssleutel die is gemaakt opmapy.com, werkt standaard niet op een Seznam-inlogpagina.
Deze fragmentatie was op zijn best onpraktisch en Seznam ontdekte 2 concrete problemen met de aanpak met gesplitste domeinen:
- Sommige browsers hebben cookies in het verouderde domein
login.szn.czgewist omdat gebruikers het niet vaak bezochten. - Voor de verspreiding van sessiegerelateerde geheimen over verschillende oorsprongen waren verschillende complexe omleidingen nodig.
Seznam wilde de ingelogde status overdragen naar elke service via first-party contexten, zodat deze zou blijven werken onder elke privacyinstelling van de browser en gebruikers niet opnieuw hoefden in te loggen.
De oplossing: 1 keer inloggen en de sessie meenemen
Seznam hield één plek voor verificatie en richtte zich op het verplaatsen van het resultaat naar de plek waar de gebruiker daarna naartoe gaat. Elke techniek in dit gedeelte behandelt een deel van het probleem en elke techniek is afhankelijk van een first-party context.
De sessie overdragen met first-party omleidingen
Nadat een gebruiker is ingelogd, maakt de inlogservice een kortstondig geheim, een ticket genoemd, dat wordt ondersteund door opslag aan de serverzijde. Een omleiding op het hoogste niveau brengt het ticket naar het doeldomein, waar de backend het inwisselt voor een lokale sessiecookie. Elke hop is een gewone navigatie, dus de backend stelt elke cookie in een first-party context in. De meeste gebruikers merken hier niets van.
Eén DNS-detail zorgt ervoor dat deze overdracht werkt tussen niet-gerelateerde domeinen. Voor elk servicedomein, zoals sport.cz, maakt Seznam een login.sport.cz-record die naar de centrale inlogbackend verwijst. Een verzoek aan
login.sport.cz/ticket/TICKET bereikt de login-backend,
maar wordt geleverd door een sport.cz-host, zodat de backend een sessiecookie kan instellen
voor heel sport.cz.
U kunt de keten bekijken in het deelvenster Netwerk van Chrome DevTools. Zet Logboek bewaren aan, log in en filter op ticket.
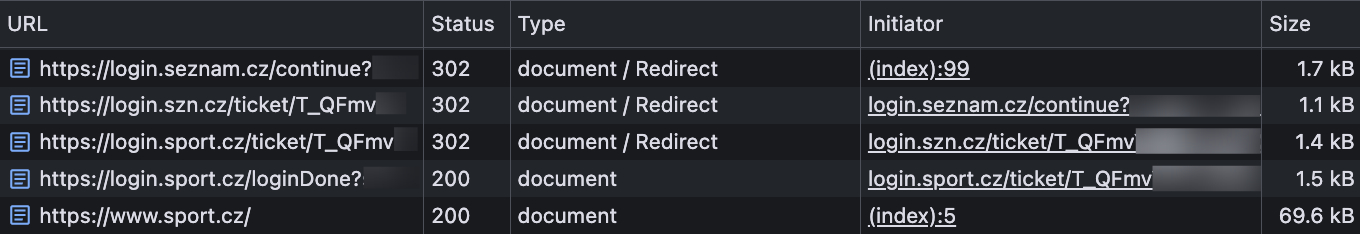
De volgende verkorte verzoeken en reacties tonen elke hop voor een gebruiker die inlogt en doorgaat naar sport.cz. De eerste 2 hops loggen de gebruiker in op beide inlogdomeinen. Met de laatste code loggen ze in bij de service.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
Vervang het volgende:
TICKET: het kortstondige geheim dat is gemaakt door de inlogservice.SESSION_ID: de waarde van de lokale sessiecookie.
De stille opties proberen voordat de gebruiker wordt gevraagd
Als iemand een Seznam-service bezoekt zonder lokale sessie, kan de service de browser omleiden naar de centrale login. Als er een geldige centrale sessie bestaat, voert de inlogservice dezelfde ticketoverdracht uit en stuurt de gebruiker ingelogd terug. Zo niet, dan is de browser uitgelogd als deze terugkomt. Deze omleiding is een navigatie op hoofdniveau, dus deze werkt ongeacht de instellingen voor cookies van derden van de browser.
Services sluiten ook een JavaScript-bibliotheek van het inlogteam in. De bibliotheek biedt een consistente accountinterface. Als er nog geen sessie bestaat, werkt de bibliotheek via een reservelijst van minst naar meest zichtbaar:
- De bibliotheek vraagt het eigen inlogsubdomein van de service op om te checken of er een sessie bestaat.
- Als er geen lokale sessie bestaat, stuurt de bibliotheek een cross-origin-verzoek met inloggegevens naar
login.seznam.cz. - Als dat verzoek mislukt, valt de bibliotheek terug op FedCM.
- Als geen van de automatische opties lukt, opent de knop Inloggen met Seznam de centrale login in een pop-up of wordt de pagina omgeleid.
Op sport.cz ziet de eerste controle er zo uit:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
Als dat verzoek geen sessie vindt, probeert de bibliotheek het centrale inlogdomein:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
Het 2e verzoek werkt alleen als de browser cookies van derden toestaat en het eindpunt is ingesteld voor het delen van resources van verschillende bronnen (Cross-Origin Resource Sharing, CORS) met inloggegevens. Als dat verzoek mislukt, neemt FedCM het over. In de casestudy over FedCM en Seznam wordt beschreven hoe Seznam FedCM gebruikt met externe partners. Dezelfde aanpak geldt ook voor de eigen services van Seznam.
Eén toegangssleutel delen tussen domeinen met verzoeken voor gerelateerde oorsprongen
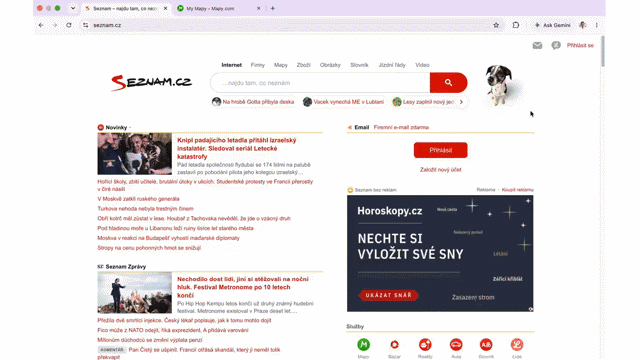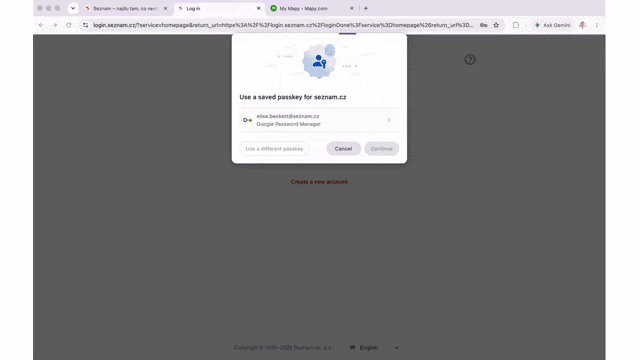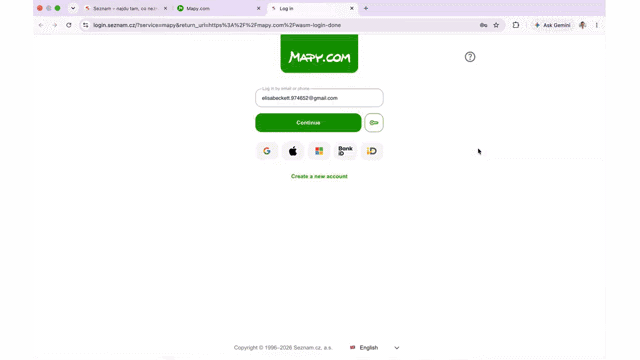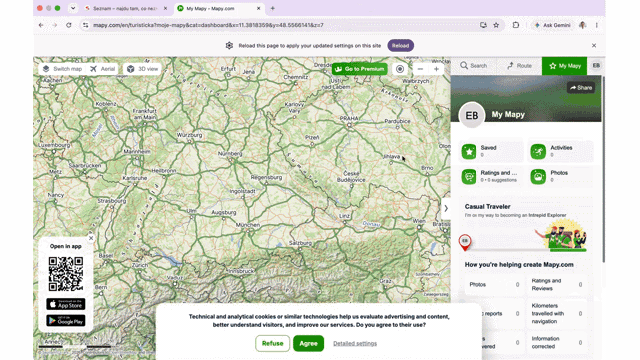
seznam.cz en de sessie en toegangssleutel hergebruiken in Seznam-domeinen.Gebruikers maken en beheren toegangssleutels in hun Seznam-account, dat wordt uitgevoerd op ucet.seznam.cz en account.mapy.com. Seznam heeft één regel ingesteld: elke toegangssleutel gebruikt seznam.cz als RP-ID, ongeacht de accountoorsprong. Een toegangssleutel die op een van beide oorsprongen is gemaakt, werkt dan op login.seznam.cz.
Voor ucet.seznam.cz is die instelling standaard WebAuthn, omdat een subdomein het bovenliggende domein kan gebruiken als RP-ID. account.mapy.com is een andere site, dus de browser weigert seznam.cz normaal gesproken als RP-ID. Gerelateerde oorsprongsverzoeken
verwijder die blokkering. Seznam publiceert een /.well-known/webauthn-bestand op
seznam.cz met de herkomsten die de RP-ID mogen gebruiken:
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
Als account.mapy.com WebAuthn aanroept met de volgende configuratie van de Relying Party, haalt de browser het bestand op, vindt de oorsprong in de lijst en gaat verder:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
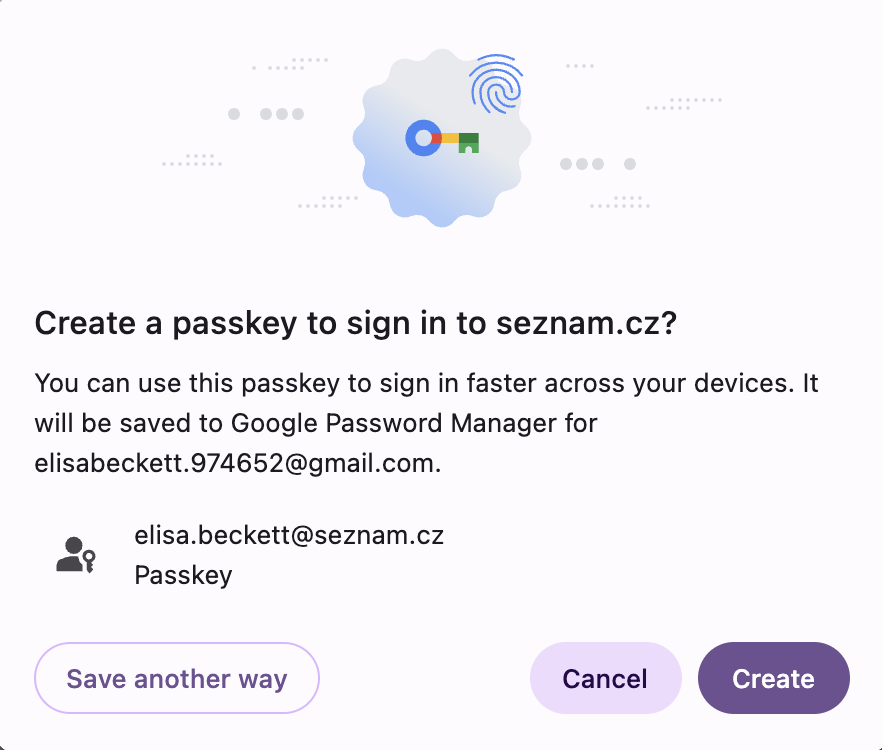
seznam.cz.Chrome verwerkt maximaal 5 effectieve top-level domeinen plus één (eTLD+1)-labels uit dit bestand en negeert de rest. Voor een bedrijf met zoveel domeinen als Seznam leek die limiet van 5 labels een probleem, maar dat was het niet. Alleen de oorsprongen die toegangssleutels maken of beheren, moeten op de lijst staan. Andere services loggen gebruikers in via de centrale login.
Een fallback behouden voor browsers zonder gerelateerde oorsprongsverzoeken
Omdat verzoeken voor gerelateerde oorsprongen niet in elke browser beschikbaar waren toen Seznam dit inlogproces ontwikkelde, gebruikt de inlogpagina ook WebAuthn binnen een cross-origin iframe.
Op de inlogpagina is het iframe de kleine sleutelknop naast Doorgaan. Gebruikers zien een knop. Ze zien niet dat de content van een andere oorsprong wordt geladen.
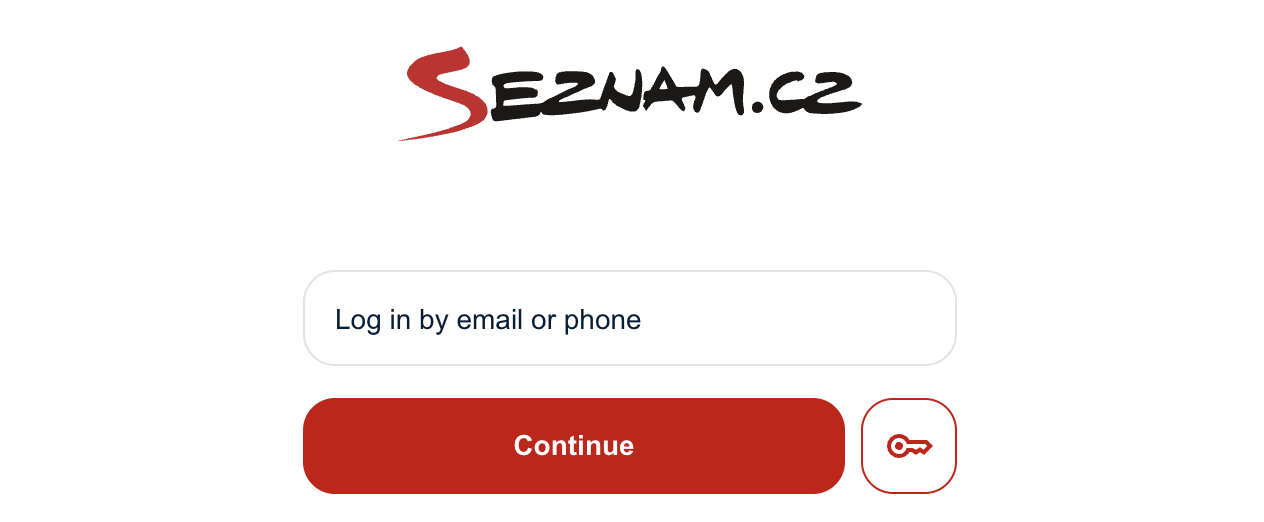
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
Het iframe laadt een minimaal document van login.seznam.cz dat een <button>-element en een kort script bevat. Omdat het document wordt uitgevoerd op login.seznam.cz, kan het seznam.cz gebruiken als de RP-ID zonder verzoeken voor gerelateerde oorsprongen, zelfs als het is ingesloten in login.szn.cz. Het proces bestaat uit 3 stappen:
- De bovenliggende pagina stuurt de verzoekopties naar het iframe met
postMessage(). - De gebruiker klikt op de sleutelknop en het iframe roept
navigator.credentials.get()aan. - Het iframe retourneert de inloggegevens of de fout naar de bovenliggende pagina met
postMessage().
Beide partijen controleren de herkomst van de afzender bij elk bericht. Het iframe-document beperkt ook welke pagina's het kunnen insluiten:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Opgeslagen wachtwoorden delen met Digital Asset Links
Toegangssleutels waren maar de helft van het fragmentatieprobleem. Als je wilt dat opgeslagen wachtwoorden op beide inlogdomeinen verschijnen, publiceert elk deelnemend domein hetzelfde /.well-known/assetlinks.json-bestand met de relatie delegate_permission/common.get_login_creds. Wachtwoordmanagers die Digital Asset Links ondersteunen, herkennen deze domeinen als gelieerd en bieden op elk domein dezelfde opgeslagen wachtwoorden aan.
Impact: Meer afgeronde inlogpogingen en één toegangssleutel voor meerdere domeinen
De cijfers vertellen een deel van het verhaal. De rest is zichtbaar in de manier waarop de instellingen werken voor gebruikers, serviceteams en het inlogteam:
- Gebruikers loggen één keer in en zijn meestal al ingelogd als ze de volgende Seznam-service openen. Een toegangssleutel die ze hebben gemaakt terwijl ze hun account beheerden op
mapy.com, werkt op de inlogpagina van Seznam. - Serviceteams voegen de inlogbibliotheek toe en krijgen Inloggen bij Google, BankID, toegangssleutels en FedCM zonder deze zelf te hoeven bouwen of onderhouden.
- Het inlogteam voert wijzigingen in het inlogproces één keer door, op één plek. De paden van de hoofdsessie zijn niet afhankelijk van cookies van derden, dus ze gedragen zich hetzelfde als een browser of een gebruiker cookies van derden blokkeert.
Gerelateerde herkomstverzoeken hoefden geen conversiegetal voor een kop te verplaatsen om hun plaats te verdienen. In de weken nadat toegangssleutels werden geïntroduceerd, bleef het inlogsucces op Chromium op 87,1% en daalde niet. Voor de hele inlogpopulatie was het voltooiingspercentage 82,0%, iets hoger dan de basislijn van 81,4% in juni. Nadat het inlogdomein was samengevoegd op login.seznam.cz, bereikte het aangepaste voltooiingspercentage in september 84,5%. In browsers buiten Chromium steeg het aandeel identificeerbare gebruikers dat het inlogproces voltooide van 53% naar 69%, omdat een groter deel van het traject first-party en zichtbaar werd.
De blijvende winst is echter architectonisch. Gebruikers kunnen een toegangssleutel maken in het domein waar ze hun account beheren en deze gebruiken in het domein waar ze inloggen. Seznam hoeft dus geen werkende login in te ruilen voor sterkere verificatie of een sterkere verificator voor een gefragmenteerde gebruikerservaring. Met één RP-ID blijft het product continu werken in verschillende services, zonder dat iemand elke keer een nieuwe inloggegevens hoeft te registreren als die een sitegrens overschrijdt.
Technische inzichten voor teams
Tijdens de ontwikkeling van dit systeem heeft Seznam lessen geleerd die van toepassing zijn op elk bedrijf dat meer dan één domein beheert.
- Bouw voort op navigatie op het hoogste niveau: Gebruik first-party omleidingen als je basissessieoverdracht en voeg
fetch()-verzoeken met inloggegevens en FedCM toe als progressieve optimalisaties. - Geef elk servicedomein een inlogsubdomein: Verwijs een
login.SERVICE_DOMAINDNS-record naar de centrale verificatiebackend, zodat één server first-party cookies kan instellen voor elk domein. - Kies één RP-ID voordat gebruikers toegangssleutels maken: Koppel elke toegangssleutel aan één primaire RP-ID en vermeld alleen de oorsprongen die toegangssleutels maken of verifiëren in
/.well-known/webauthnom onder de limiet van 5 labels van Chrome te blijven. - Plan voor browsers zonder gerelateerde oorsprongverzoeken: Sluit een cross-origin iframe in met de
publickey-credentials-get-token voor het beleid voor rechten, zodat browsers die eenSecurityError-uitzondering genereren voor niet-overeenkomende RP-ID's nog steeds dezelfde toegangssleutels kunnen gebruiken. - Behandel het iframe als een beveiligingsgrens: Controleer
event.originbij elke aanroep vanpostMessage(), beperk insluiters met de Content Security Policy (CSP)-instructieframe-ancestorsen volg de handleiding voor toegangssleutels in iframes omorigin,crossOriginentopOrigininclientDataJSONop de server te valideren.
Volgende stap
Nu toegangssleutels werken in de domeinen van Seznam, verkent het bedrijf mogelijkheden zoals onmiddellijke WebAuthn-bemiddeling om inloggen makkelijker te maken en tegelijkertijd verificatie in first-party contexten te houden.