

เผยแพร่: 16 พฤศจิกายน 2026
Seznam เป็นบริษัทเทคโนโลยีและผู้ให้บริการข้อมูลประจำตัวสัญชาติเช็กที่มีบริการเข้าถึงประชากรชาวเช็กประมาณ 90% บัญชี Seznam บัญชีเดียวใช้ได้กับบริการต่างๆ ใน seznam.cz, โดเมนย่อย และโดเมนแบบสแตนด์อโลน เช่น mapy.com, sport.cz และ stream.cz เบราว์เซอร์จะแยกเว็บไซต์เหล่านี้ออกจากกัน Seznam ได้สร้างการลงชื่อเข้าใช้โดยอิงตามการเปลี่ยนเส้นทางของบุคคลที่หนึ่ง, Federated Credential Management (FedCM) และคำขอต้นทางที่เกี่ยวข้องของ WebAuthn เพื่อให้บัญชีเดียวยังคงให้ความรู้สึกเหมือนเป็นผลิตภัณฑ์เดียว ผลลัพธ์ที่ได้คืออัตราความสำเร็จในการลงชื่อเข้าใช้ที่ปรับแล้ว 84.5% หลังจากรวมโดเมน (เพิ่มขึ้นจาก 53% เป็น 69% ในเบราว์เซอร์นอก Chromium) และพาสคีย์ที่สร้างในโดเมน Seznam หนึ่งจะใช้ได้กับโดเมนอื่นๆ นักพัฒนาซอฟต์แวร์และสถาปนิกด้านข้อมูลประจำตัวที่ดูแลโดเมนหลายรายการสามารถใช้รูปแบบเดียวกันนี้เพื่อรวมการลงชื่อเข้าใช้โดยไม่ต้องอาศัยคุกกี้ของบุคคลที่สาม
ความท้าทาย: 1 บัญชี หลายเว็บไซต์
ลองนึกภาพผู้ใช้ที่ลงชื่อเข้าใช้ seznam.cz ในตอนเช้า เปิด mapy.com เพื่อวางแผนทริปสุดสัปดาห์ และดูผลการแข่งขันใน sport.cz ตอนพักเที่ยง สำหรับบุคคลนั้น Seznam คือทุกอย่าง สำหรับเบราว์เซอร์ เว็บไซต์เหล่านี้เป็นเว็บไซต์ที่ไม่เกี่ยวข้องกัน 3 เว็บไซต์ และแต่ละเว็บไซต์จะเก็บคุกกี้ รหัสผ่านที่บันทึกไว้ และพาสคีย์ของตนเอง
Seznam ได้จัดการการตรวจสอบสิทธิ์ในที่เดียวแล้ว บริการต่างๆ จะส่งผู้ใช้ไปยัง login.seznam.cz ซึ่งเป็นที่ที่ทีมเข้าสู่ระบบดูแลรักษา Google Sign-In, Bank iD, พาสคีย์ และวิธีการอื่นๆ เพื่อให้บริการแต่ละรายการไม่ต้องดำเนินการเอง การรวมศูนย์ดังกล่าวช่วยแก้ปัญหาด้านการบำรุงรักษาได้ ส่วนอีก 3 รายการที่เหลือมีดังนี้
- เซสชันจะหยุดที่ขอบเขตของเว็บไซต์ การลงชื่อเข้าใช้ที่
login.seznam.czจะไม่ลงชื่อเข้าใช้sport.czให้กับผู้ใช้ คำขอในเบื้องหลังที่สามารถแชร์เซสชันได้จะขึ้นอยู่กับคุกกี้ของบุคคลที่สาม และคุกกี้เหล่านั้นจะทำงานก็ต่อเมื่อเบราว์เซอร์และการตั้งค่าความเป็นส่วนตัวของผู้ใช้อนุญาตเท่านั้น - หน้าเข้าสู่ระบบมี 2 ที่อยู่ ด้วยเหตุผลที่ผ่านมา แบบฟอร์มการเข้าสู่ระบบเดียวกันจะทำงานใน
login.seznam.czและในlogin.szn.czเดิม ทั้ง 2 เว็บไซต์ใช้แบ็กเอนด์ร่วมกัน แต่เบราว์เซอร์จะเห็นเป็น 2 เว็บไซต์ ดังนั้นรหัสผ่านหรือพาสคีย์ที่บันทึกไว้ในเว็บไซต์หนึ่งจะไม่แสดงในอีกเว็บไซต์หนึ่ง - พาสคีย์แต่ละรายการจะใช้ได้กับเว็บไซต์เดียว พาสคีย์จะเชื่อมโยงกับรหัสฝ่ายที่เกี่ยวข้อง (RP ID) ผู้ใช้จัดการพาสคีย์ได้ที่
ucet.seznam.czและaccount.mapy.comโดยค่าเริ่มต้น พาสคีย์ที่สร้างในmapy.comจะใช้ในหน้าเข้าสู่ระบบของ Seznam ไม่ได้
การแยกส่วนนี้ไม่สามารถนำไปใช้ได้จริง และ Seznam พบปัญหาที่เป็นรูปธรรม 2 ประการเกี่ยวกับแนวทางโดเมนแยก ดังนี้
- เบราว์เซอร์บางตัวล้างคุกกี้ในโดเมน
login.szn.czเดิมเนื่องจากผู้ใช้เข้าชมไม่บ่อยนัก - การเผยแพร่ข้อมูลลับที่เกี่ยวข้องกับเซสชันข้ามต้นทางต้องมีการเปลี่ยนเส้นทางที่ซับซ้อนหลายรายการ
Seznam ต้องการนำสถานะการลงชื่อเข้าใช้ไปยังทุกบริการผ่านบริบทของบุคคลที่หนึ่ง เพื่อให้ทำงานต่อไปได้ภายใต้การตั้งค่าความเป็นส่วนตัวของเบราว์เซอร์ และผู้ใช้ไม่ต้องลงชื่อเข้าใช้อีกครั้ง
วิธีแก้ปัญหา: ลงชื่อเข้าใช้เพียงครั้งเดียว แล้วใช้เซสชันนั้นต่อ
Seznam ยังคงใช้ที่เดียวในการตรวจสอบสิทธิ์และมุ่งเน้นไปที่การย้ายผลลัพธ์ไปยังที่ที่ผู้ใช้จะไปต่อ เทคนิคแต่ละอย่างในส่วนนี้จะจัดการกับปัญหา 1 ส่วน และแต่ละเทคนิคจะอาศัยบริบทของบุคคลที่หนึ่ง
ส่งต่อเซสชันด้วยการเปลี่ยนเส้นทางของบุคคลที่หนึ่ง
หลังจากผู้ใช้ลงชื่อเข้าใช้ บริการเข้าสู่ระบบจะสร้างข้อมูลลับที่มีอายุสั้นๆ ซึ่งเรียกว่าตั๋ว โดยมีพื้นที่เก็บข้อมูลฝั่งเซิร์ฟเวอร์รองรับ การเปลี่ยนเส้นทางระดับบนสุดจะส่งตั๋วไปยังโดเมนเป้าหมาย ซึ่งแบ็กเอนด์จะแลกเปลี่ยนตั๋วเป็นคุกกี้เซสชันในเครื่อง การข้ามแต่ละครั้งเป็นการนําทางแบบปกติ ดังนั้นแบ็กเอนด์จึงตั้งค่าคุกกี้ทั้งหมดในบริบทของบุคคลที่หนึ่ง ผู้ใช้ส่วนใหญ่จะไม่สังเกตเห็นว่ามีการดำเนินการนี้เกิดขึ้น
รายละเอียด DNS รายการเดียวทำให้การส่งต่อนี้ทำงานในโดเมนที่ไม่เกี่ยวข้องได้ สำหรับโดเมนบริการแต่ละโดเมน เช่น sport.cz ทาง Seznam จะสร้างระเบียน login.sport.cz ที่ชี้ไปยังแบ็กเอนด์การเข้าสู่ระบบส่วนกลาง คำขอไปยัง login.sport.cz/ticket/TICKET จะไปถึงแบ็กเอนด์การเข้าสู่ระบบ แต่แสดงจากโฮสต์ sport.cz ดังนั้นแบ็กเอนด์จึงตั้งค่าคุกกี้เซสชันสำหรับ sport.cz ทั้งหมดได้
คุณดูเชนได้ในแผงเครือข่ายของเครื่องมือสำหรับนักพัฒนาเว็บใน Chrome เปิด Preserve log ลงชื่อเข้าใช้ และกรองหา ticket
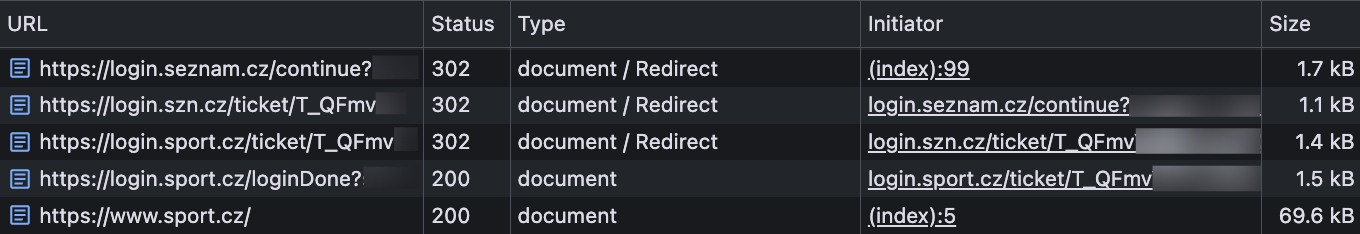
คำขอและการตอบกลับแบบย่อต่อไปนี้แสดงการส่งต่อแต่ละครั้งสำหรับผู้ใช้ที่ลงชื่อเข้าใช้และดำเนินการต่อใน sport.cz การฮ็อป 2 ครั้งแรกจะลงชื่อเข้าใช้ให้ผู้ใช้ในโดเมนการเข้าสู่ระบบทั้ง 2 โดเมน ส่วนโทเค็นสุดท้ายจะลงชื่อเข้าใช้บริการให้ผู้ใช้
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
แทนที่ค่าต่อไปนี้
TICKET: ข้อมูลลับที่มีอายุสั้นซึ่งสร้างโดยบริการเข้าสู่ระบบSESSION_ID: ค่าคุกกี้เซสชันในเครื่อง
ลองใช้ตัวเลือกแบบเงียบก่อนที่จะถามผู้ใช้
เมื่อมีผู้เข้าถึงบริการ Seznam โดยไม่มีเซสชันในเครื่อง บริการจะเปลี่ยนเส้นทางเบราว์เซอร์ไปยังการเข้าสู่ระบบส่วนกลางได้ หากมีเซสชันส่วนกลางที่ถูกต้อง บริการเข้าสู่ระบบจะเรียกใช้การส่งต่อตั๋วเดียวกันและส่งผู้ใช้กลับไปในสถานะลงชื่อเข้าใช้ หากไม่ เบราว์เซอร์จะกลับมาในสถานะออกจากระบบ การเปลี่ยนเส้นทางนี้เป็นการนําทางระดับบนสุด จึงทํางานได้ไม่ว่าการตั้งค่าคุกกี้ของบุคคลที่สามของเบราว์เซอร์จะเป็นอย่างไร
นอกจากนี้ บริการยังฝังไลบรารี JavaScript จากทีมเข้าสู่ระบบด้วย ไลบรารีนี้มีอินเทอร์เฟซบัญชีที่สอดคล้องกัน และเมื่อยังไม่มีเซสชัน ไลบรารีจะทำงานผ่านรายการสำรองจากที่มองเห็นได้น้อยที่สุดไปจนถึงมากที่สุด ดังนี้
- ไลบรารีจะค้นหาโดเมนย่อยสำหรับการเข้าสู่ระบบของบริการเพื่อตรวจสอบว่ามีเซสชันอยู่หรือไม่
- หากไม่มีเซสชันในเครื่อง ไลบรารีจะส่งคำขอข้ามต้นทางที่มีข้อมูลเข้าสู่ระบบไปยัง
login.seznam.cz - หากคำขอดังกล่าวไม่สำเร็จ ไลบรารีจะกลับไปใช้ FedCM
- หากตัวเลือกอัตโนมัติไม่สำเร็จ ปุ่มลงชื่อเข้าใช้ด้วย Seznam จะเปิดการเข้าสู่ระบบส่วนกลางในป๊อปอัปหรือเปลี่ยนเส้นทางหน้าเว็บ
ในวันที่ sport.cz การตรวจสอบครั้งแรกจะมีลักษณะดังนี้
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
หากคำขอดังกล่าวไม่พบเซสชัน ไลบรารีจะลองใช้โดเมนการเข้าสู่ระบบส่วนกลาง ดังนี้
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
คำขอที่ 2 จะทำงานก็ต่อเมื่อเบราว์เซอร์อนุญาตคุกกี้ของบุคคลที่สามและมีการกำหนดค่าปลายทางสำหรับกลไกการแชร์ทรัพยากรข้ามโดเมน (CORS) ที่มีข้อมูลเข้าสู่ระบบ เมื่อคำขอดังกล่าวล้มเหลว FedCM จะเข้ามาจัดการแทน กรณีศึกษา FedCM และ Seznam อธิบายวิธีที่ Seznam ใช้ FedCM กับพาร์ทเนอร์ภายนอก แนวทางเดียวกันนี้ยังครอบคลุมบริการของ Seznam เองด้วย
แชร์พาสคีย์เดียวข้ามโดเมนด้วยคำขอต้นทางที่เกี่ยวข้อง
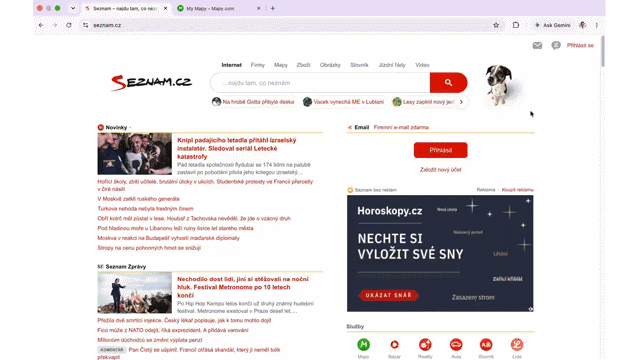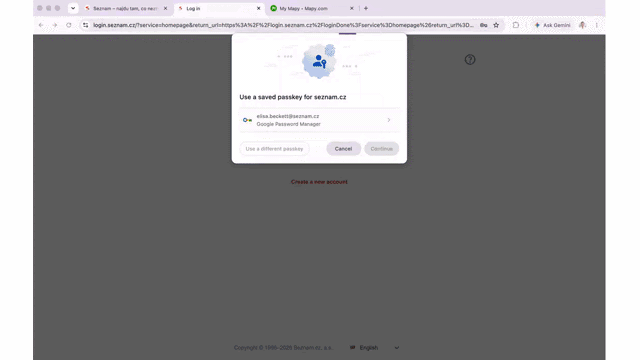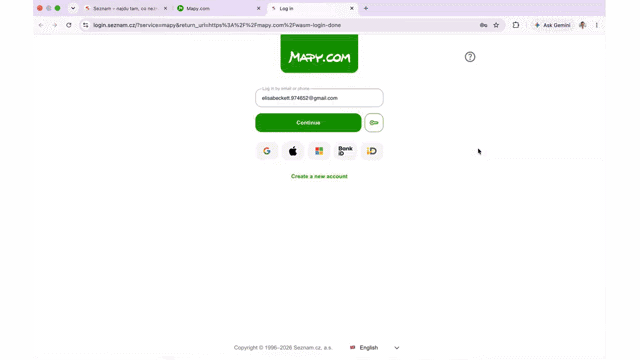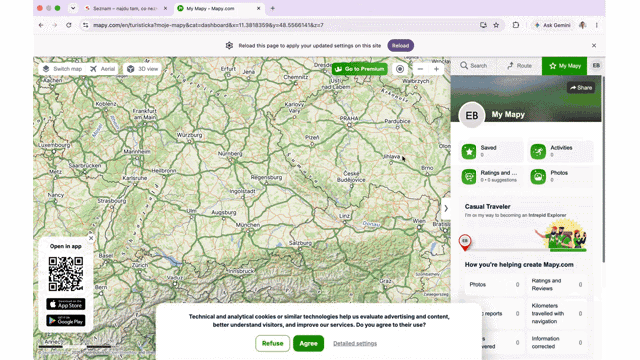
seznam.cz และการใช้เซสชันและพาสคีย์ซ้ำในโดเมน Seznamผู้ใช้สร้างและจัดการพาสคีย์ในบัญชี Seznam ซึ่งทำงานที่ ucet.seznam.cz และ account.mapy.com Seznam ตั้งกฎไว้ 1 ข้อว่าพาสคีย์ทุกรายการจะใช้ seznam.cz เป็น RP ID ไม่ว่าต้นทางของบัญชีที่สร้างพาสคีย์จะเป็นอะไรก็ตาม พาสคีย์ที่สร้างขึ้นในต้นทางใดต้นทางหนึ่งจะใช้ได้ใน login.seznam.cz
สำหรับ ucet.seznam.cz การตั้งค่านั้นจะเป็น WebAuthn มาตรฐาน เนื่องจากโดเมนย่อยสามารถใช้โดเมนหลักเป็น RP ID ได้ account.mapy.com เป็นเว็บไซต์อื่น ดังนั้นเบราว์เซอร์จึงมักจะปฏิเสธ seznam.cz เป็น RP ID คำขอต้นทางที่เกี่ยวข้อง
นำการบล็อกนั้นออก Seznam เผยแพร่ไฟล์ /.well-known/webauthn ใน seznam.cz ซึ่งแสดงรายการต้นทางที่ได้รับอนุญาตให้ใช้ RP ID ของตน ดังนี้
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
เมื่อ account.mapy.com เรียกใช้ WebAuthn ด้วยการกำหนดค่าฝ่ายที่เกี่ยวข้องต่อไปนี้ เบราว์เซอร์จะดึงข้อมูลไฟล์ ค้นหาต้นทางในรายการ และดำเนินการต่อ
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
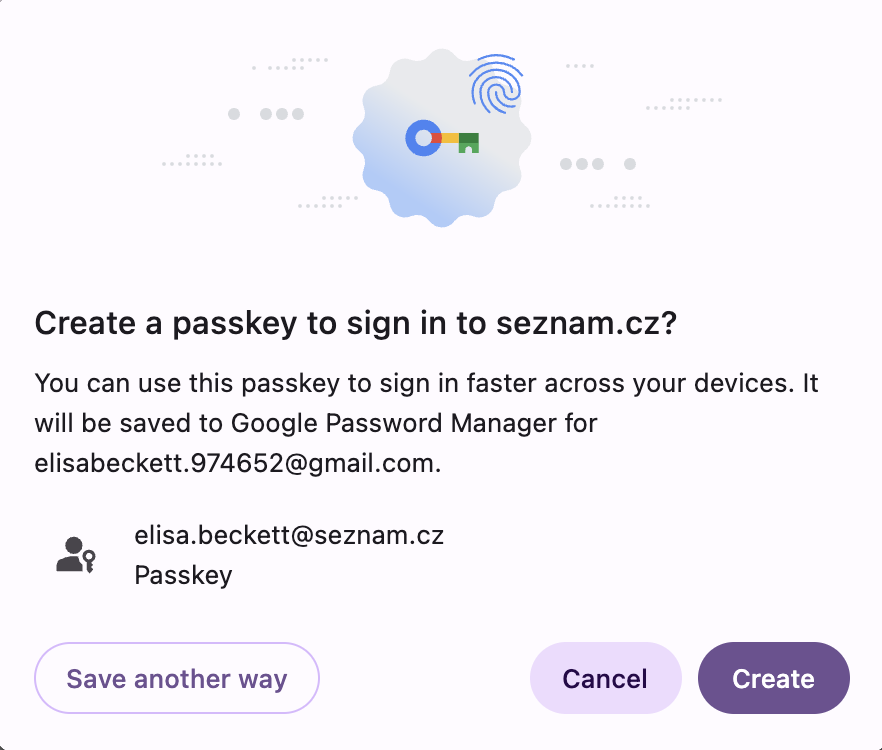
seznam.czChrome จะประมวลผลป้ายกำกับโดเมนระดับบนสุดที่มีผลบวกหนึ่ง (eTLD+1) สูงสุด 5 รายการจากไฟล์นี้และละเว้นรายการที่เหลือ สำหรับบริษัทที่มีโดเมนจำนวนมากอย่าง Seznam ขีดจำกัด 5 ป้ายกำกับนั้นดูเหมือนจะเป็นปัญหา แต่ก็ไม่ใช่ เฉพาะต้นทางที่สร้างหรือจัดการพาสคีย์เท่านั้นที่ต้องอยู่ในรายการ บริการอื่นๆ จะลงชื่อเข้าใช้ผู้ใช้ผ่านการเข้าสู่ระบบแบบรวมศูนย์
ใช้เบราว์เซอร์สำรองสำหรับเบราว์เซอร์ที่ไม่มีคำขอต้นทางที่เกี่ยวข้อง
เนื่องจากคำขอต้นทางที่เกี่ยวข้องไม่พร้อมใช้งานในทุกเบราว์เซอร์เมื่อ Seznam สร้างขั้นตอนการลงชื่อเข้าใช้นี้ หน้าเข้าสู่ระบบจึงใช้ WebAuthn ภายใน iframe แบบข้ามต้นทางด้วย
ในหน้าลงชื่อเข้าใช้ iframe คือปุ่มแป้นขนาดเล็กข้างดำเนินการต่อ ผู้ใช้จะเห็นปุ่ม โดยจะไม่เห็นว่ามีการโหลดจากต้นทางอื่น
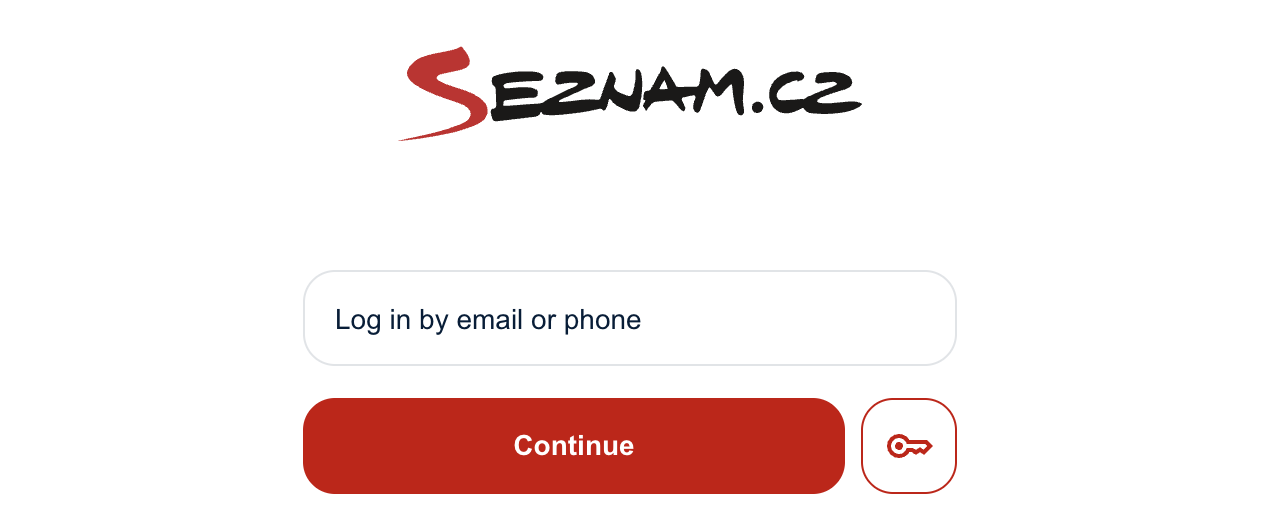
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
iframe จะโหลดเอกสารขนาดเล็กจาก login.seznam.cz ซึ่งมีองค์ประกอบ <button> และสคริปต์สั้นๆ เนื่องจากเอกสารทำงานใน login.seznam.cz จึงสามารถใช้ seznam.cz เป็นรหัส RP ได้โดยไม่ต้องมีคำขอต้นทางที่เกี่ยวข้อง แม้ว่าจะฝังอยู่ใน login.szn.cz ก็ตาม ขั้นตอนมี 3 ขั้นตอนดังนี้
- หน้าหลักจะส่งตัวเลือกคำขอไปยัง iframe ด้วย
postMessage() - ผู้ใช้คลิกปุ่มคีย์ และ iframe จะเรียกใช้
navigator.credentials.get() - iframe จะแสดงผลข้อมูลเข้าสู่ระบบหรือข้อผิดพลาดไปยังหน้าหลักด้วย
postMessage()
ทั้ง 2 ฝ่ายจะตรวจสอบต้นทางของผู้ส่งในทุกข้อความ เอกสาร iframe ยังจำกัดหน้าเว็บที่สามารถฝังได้ด้วย
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
แชร์รหัสผ่านที่บันทึกไว้ด้วย Digital Asset Links
พาสคีย์เป็นเพียงครึ่งหนึ่งของปัญหาการกระจาย Fragment หากต้องการให้รหัสผ่านที่บันทึกไว้ปรากฏในโดเมนการเข้าสู่ระบบทั้ง 2 โดเมน ทุกโดเมนที่เข้าร่วมจะต้องเผยแพร่ไฟล์ /.well-known/assetlinks.json เดียวกันที่มีความสัมพันธ์ delegate_permission/common.get_login_creds เครื่องมือจัดการรหัสผ่านที่รองรับ Digital Asset Links จะจดจำโดเมนเหล่านี้เป็นโดเมนที่เชื่อมโยงกันและเสนอให้ใช้รหัสผ่านที่บันทึกไว้เดียวกันในแต่ละโดเมน
ผลลัพธ์: การลงชื่อเข้าใช้เสร็จสมบูรณ์มากขึ้นและใช้พาสคีย์เดียวได้ในหลายโดเมน
ตัวเลขเป็นเพียงส่วนหนึ่งของเรื่องราว ส่วนที่เหลือจะแสดงในวิธีการทำงานของการตั้งค่าสำหรับผู้ใช้ ทีมบริการ และทีมเข้าสู่ระบบ ดังนี้
- ผู้ใช้จะลงชื่อเข้าใช้เพียงครั้งเดียว และโดยปกติแล้วจะลงชื่อเข้าใช้อยู่แล้วเมื่อเปิดบริการ Seznam ถัดไป พาสคีย์ที่สร้างขึ้นขณะจัดการบัญชีใน
mapy.comจะใช้ได้ในหน้าเข้าสู่ระบบของ Seznam - ทีมบริการจะเพิ่มไลบรารีการเข้าสู่ระบบและรับ Google Sign-In, Bank iD, พาสคีย์ และ FedCM โดยไม่ต้องสร้างหรือดูแลรักษาเลย
- ทีมเข้าสู่ระบบจะทำการเปลี่ยนแปลงการลงชื่อเข้าใช้เพียงครั้งเดียวในที่เดียว เส้นทางเซสชันหลักไม่ได้ขึ้นอยู่กับคุกกี้ของบุคคลที่สาม ดังนั้นจึงทำงานเหมือนเดิมเมื่อเบราว์เซอร์หรือผู้ใช้บล็อกคุกกี้ของบุคคลที่สาม
คำขอต้นทางที่เกี่ยวข้องไม่จำเป็นต้องย้ายตัวเลข Conversion ของพาดหัวเพื่อรับตำแหน่ง ในช่วงหลายสัปดาห์หลังจากเปิดตัวพาสคีย์ การลงชื่อเข้าใช้สำเร็จใน Chromium อยู่ที่ 87.1% และไม่ลดลง ในกลุ่มผู้ใช้ที่เข้าสู่ระบบทั้งหมด อัตราความสำเร็จอยู่ที่ 82.0% ซึ่งสูงกว่าเกณฑ์พื้นฐานในเดือนมิถุนายนที่ 81.4% เล็กน้อย หลังจากที่โดเมนการเข้าสู่ระบบรวมเข้ากับ login.seznam.cz อัตราความสำเร็จที่ปรับแล้วก็เพิ่มขึ้นถึง 84.5% ภายในเดือนกันยายน ในเบราว์เซอร์นอก Chromium สัดส่วนของผู้ใช้ที่ระบุตัวตนได้ซึ่งลงชื่อเข้าใช้เสร็จสมบูรณ์เพิ่มขึ้นจาก 53% เป็น 69% เนื่องจากเส้นทางของผู้ใช้กลายเป็นแบบบุคคลที่หนึ่งและมองเห็นได้มากขึ้น
อย่างไรก็ตาม ประโยชน์ที่ยั่งยืนคือสถาปัตยกรรม ผู้ใช้สามารถสร้างพาสคีย์ในโดเมนที่ใช้จัดการบัญชีและใช้พาสคีย์ในโดเมนที่ลงชื่อเข้าใช้ได้ ด้วยเหตุนี้ Seznam จึงไม่ต้องแลกการเข้าสู่ระบบที่ใช้งานได้กับการตรวจสอบสิทธิ์ที่รัดกุมยิ่งขึ้น หรือแลกเครื่องมือตรวจสอบสิทธิ์ที่รัดกุมยิ่งขึ้นกับประสบการณ์การใช้งานที่กระจัดกระจาย รหัส RP เดียวจะช่วยให้ผลิตภัณฑ์ทำงานได้อย่างต่อเนื่องในบริการต่างๆ โดยไม่ต้องขอให้ผู้ใช้ลงทะเบียนข้อมูลเข้าสู่ระบบใหม่ทุกครั้งที่ข้ามขอบเขตเว็บไซต์
ข้อมูลเชิงลึกทางเทคนิคสำหรับทีม
ขณะสร้างระบบนี้ Seznam ได้เรียนรู้บทเรียนที่นำไปใช้ได้กับบริษัทที่ใช้โดเมนมากกว่า 1 โดเมน
- สร้างจากการนําทางระดับบนสุด: ใช้การเปลี่ยนเส้นทางของบุคคลที่หนึ่งเป็นแฮนด์ออฟเซสชันพื้นฐาน และเลเยอร์คำขอ
fetch()ที่มีข้อมูลเข้าสู่ระบบและ FedCM ไว้ด้านบนเพื่อเป็นการเพิ่มประสิทธิภาพแบบก้าวหน้า - กำหนดโดเมนย่อยสำหรับการเข้าสู่ระบบให้กับโดเมนบริการทุกโดเมน: ชี้ระเบียน DNS
login.SERVICE_DOMAINไปยังแบ็กเอนด์การตรวจสอบสิทธิ์ส่วนกลางเพื่อให้เซิร์ฟเวอร์เครื่องเดียวตั้งค่าคุกกี้ของบุคคลที่หนึ่งสำหรับโดเมนใดก็ได้ - เลือก RP ID 1 รายการก่อนที่ผู้ใช้จะสร้างพาสคีย์: ผูกพาสคีย์ทุกรายการกับ RP ID หลักรายการเดียว และระบุเฉพาะต้นทางที่สร้างหรือยืนยันพาสคีย์ใน
/.well-known/webauthnเพื่อให้อยู่ภายใต้ขีดจำกัด 5 ป้ายกำกับของ Chrome - วางแผนสำหรับเบราว์เซอร์ที่ไม่มีคำขอต้นทางที่เกี่ยวข้อง: ฝัง iframe
แบบข้ามต้นทางด้วยโทเค็นนโยบายสิทธิ์การใช้งาน
publickey-credentials-getเพื่อให้ เบราว์เซอร์ที่แสดงข้อยกเว้นSecurityErrorใน RP ID ที่ไม่ตรงกันยังคง ใช้พาสคีย์เดียวกันได้ - ถือว่า iframe เป็นขอบเขตด้านความปลอดภัย: ตรวจสอบ
event.originในการเรียกใช้postMessage()ทุกครั้ง จำกัดผู้ฝังด้วยคำสั่งframe-ancestorsของนโยบายรักษาความปลอดภัยเนื้อหา (CSP) และทำตามคู่มือพาสคีย์ภายใน iframe เพื่อตรวจสอบorigin,crossOriginและtopOriginในclientDataJSONบนเซิร์ฟเวอร์
ขั้นตอนถัดไป
เมื่อพาสคีย์ทำงานในโดเมนต่างๆ Seznam กำลังสำรวจความสามารถต่างๆ เช่น การสื่อกลาง WebAuthn ทันที เพื่อให้การลงชื่อเข้าใช้ง่ายขึ้นขณะที่ยังคงรักษาการตรวจสอบสิทธิ์ในบริบทของบุคคลที่หนึ่งไว้