


Dipublikasikan: 23 September 2026
Aplikasi web modern makin kompleks, mengintegrasikan skrip pihak ketiga, dan terkadang kode yang dibuat secara dinamis dari AI generatif. Meskipun integrasi ini efektif, integrasi ini meningkatkan risiko pemindahan data yang tidak sah secara signifikan. Untuk mengatasi risiko ini, Chrome 152 memperkenalkan daftar koneksi yang diizinkan, mekanisme keamanan baru yang memungkinkan Anda membuat sandbox jaringan yang ketat untuk dokumen dan worker Anda.
Tantangan dalam mengamankan komunikasi jaringan
Anda memerlukan kontrol eksplisit atas endpoint yang berkomunikasi dengan halaman Anda untuk mengelola dependensi dan mengamankan arsitektur situs Anda. Skrip berbahaya atau kode buatan AI yang berhalusinasi dapat mengabaikan pemeriksaan tingkat aplikasi untuk mengirim informasi sensitif ke server yang tidak sah.
Meskipun Kebijakan Keamanan Konten (CSP) adalah alat yang ampuh untuk mengontrol apa yang dapat dimuat dan dieksekusi oleh halaman, kebijakan ini tidak dirancang untuk membatasi tempat halaman berkomunikasi. CSP mengategorikan permintaan ke dalam jenis tertentu, yang menyebabkan perincian yang berlebihan saat Anda hanya memerlukan batas jaringan yang luas. Selain itu, CSP tidak mencakup semua API platform web secara menyeluruh, sehingga mengabaikan mekanisme seperti prefetch DNS, navigasi, WebRTC, dan lainnya.
Apa yang dimaksud dengan daftar yang diizinkan untuk koneksi?
Daftar yang diizinkan untuk koneksi mengatasi risiko ini dengan menjadikan browser sebagai penjaga gerbang semua koneksi jaringan yang berasal dari halaman Anda. API ini memberikan pendekatan langsung dan efisien untuk mengelola permintaan jaringan eksplisit yang dimulai menggunakan Fetch dan API platform web lainnya.
Dengan mengirimkan header respons HTTP Connection-Allowlist, Anda menentukan pola URL yang diizinkan untuk semua komunikasi jaringan. Tindakan ini menerapkan firewall tolak secara default di tingkat framework. Sebelum membuat koneksi apa pun,
browser akan memverifikasi tujuan berdasarkan daftar yang diizinkan dan memblokirnya di
tingkat jaringan jika tidak ada kecocokan.
Cara menggunakan daftar yang diizinkan untuk koneksi
Kebijakan ini menggunakan sintaksis URLPattern standar untuk menentukan endpoint yang diizinkan. Kebijakan ini terpisah untuk setiap konteks jendela atau worker.
Konfigurasi dasar
Anda dapat menggunakan token response-origin untuk menambahkan origin tempat respons disajikan ke daftar yang diizinkan secara dinamis, bersama dengan endpoint API tertentu.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Menangani pengalihan dan WebRTC
Secara default, daftar yang diizinkan untuk koneksi memblokir semua pengalihan dan koneksi WebRTC. Jika daftar yang diizinkan diterapkan, setiap permintaan yang menghasilkan pengalihan akan diblokir kecuali jika Anda secara eksplisit memilih untuk mengizinkannya.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
Melaporkan pelanggaran
Untuk memantau potensi kerusakan tanpa mengganggu layanan, Anda dapat men-deploy
fitur dalam mode hanya laporan. Tindakan ini akan mengurai kebijakan dan mengirim laporan pelanggaran
ke endpoint Reporting API yang ditentukan tanpa memblokir koneksi. Pastikan
Anda juga mengonfigurasi header respons HTTP Reporting-Endpoints untuk memetakan
nama endpoint yang Anda pilih ke URL yang sebenarnya.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Kasus penggunaan utama
Daftar yang diizinkan untuk koneksi dirancang untuk lingkungan dengan keamanan tinggi atau dinamis. Anda akan merasakan manfaatnya terutama untuk:
- Mengamankan AI generatif: Jika aplikasi web Anda mengeksekusi kode yang dihasilkan atau tidak tepercaya (seperti UI yang dihasilkan AI atau sandbox pengembangan), Anda dapat mencegah kode tersebut mengeksfiltrasi data ke domain eksternal.
- Pengawasan pihak ketiga: Saat menyematkan skrip atau game web pihak ketiga, Anda dapat menjamin bahwa skrip atau game web tersebut tidak akan mengirim data ke server yang tidak sah, meskipun disusupi.
- Pengamanan arsitektur: Anda dapat menerapkan batas jaringan yang ketat di sekitar bagian sensitif aplikasi, sehingga memastikan komunikasi hanya terjadi dengan backend yang disetujui.
Fitur ini dapat digunakan sebagai progressive enhancement untuk penyiapan berbasis Kebijakan Keamanan Konten (CSP) yang ada.
Menguji daftar yang diizinkan untuk koneksi
Fitur daftar yang diizinkan untuk koneksi resmi tersedia mulai Chrome 152. Anda dapat mulai melindungi aplikasi web Anda sekarang dengan menambahkan header ke respons server Anda.
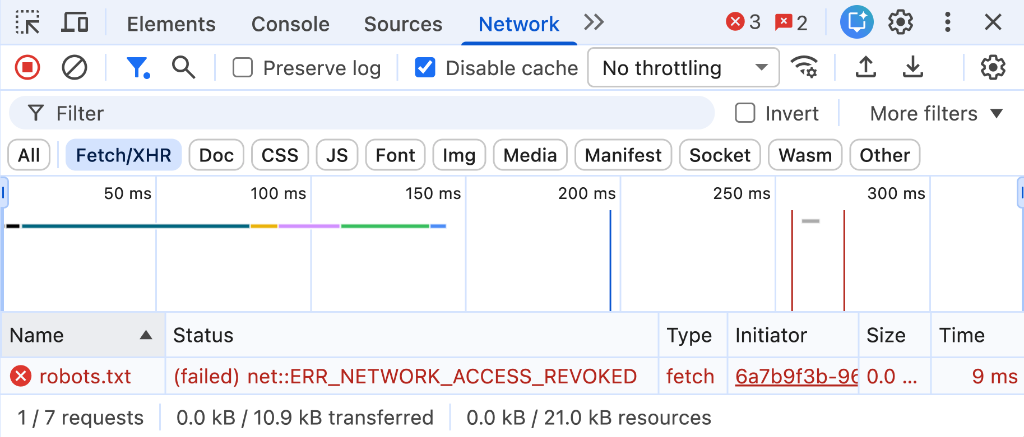
Untuk menguji konfigurasi Anda selama pengembangan:
- Konfigurasikan server pengembangan lokal Anda untuk mengirim header respons HTTP
Connection-Allowlist. - Buka Chrome DevTools dan periksa panel Network untuk mengetahui permintaan yang diblokir, atau tab Issues untuk mengetahui laporan penguraian header yang mendetail.