

Дата публикации: 23 сентября 2026 г.
Современные веб-приложения становятся все сложнее, поскольку в них интегрируются сторонние скрипты, а иногда и динамически генерируемый код, созданный генеративным искусственным интеллектом. Хотя эти интеграции эффективны, они значительно повышают риск утечки данных. Чтобы устранить этот риск, в Chrome 152 представлены белые списки подключений – новый механизм безопасности, который позволяет создавать строгую сетевую песочницу для документов и воркеров.
Проблема обеспечения безопасности сетевой связи
Вам нужен полный контроль над конечными точками, с которыми взаимодействуют ваши страницы, чтобы управлять зависимостями и защищать архитектуру сайта. Вредоносные скрипты или галлюцинированный код, созданный ИИ, могут обходить проверки на уровне приложения и отправлять конфиденциальную информацию на неавторизованные серверы.
Content Security Policy (CSP) – это мощный инструмент, который позволяет контролировать, что может загружать и выполнять страница, но не предназначен для ограничения того, куда страница передает данные. CSP разделяет запросы на определенные типы, что приводит к избыточной детализации, когда вам нужна только широкая граница сети. Кроме того, CSP не охватывает все API веб-платформы, опуская такие механизмы, как предварительная выборка DNS, навигация, WebRTC и другие.
Что такое белые списки подключений?
Белые списки подключений позволяют устранить эти риски, поскольку браузер начинает контролировать все сетевые подключения, инициируемые вашей страницей. Они обеспечивают прямой и оптимизированный подход к управлению явными сетевыми запросами, инициированными с помощью Fetch и других API веб-платформы.
Отправляя заголовок HTTP-ответа Connection-Allowlist, вы указываете точные шаблоны URL, разрешенные для всех сетевых подключений. Это обеспечивает работу брандмауэра с запретом по умолчанию на уровне фреймворка. Перед установкой соединения браузер проверяет целевой ресурс по белому списку и блокирует его на сетевом уровне, если совпадений не найдено.
Как использовать белые списки подключений
Правило использует стандартизированный синтаксис URLPattern для определения разрешенных конечных точек. Это правило действует отдельно для каждого окна или контекста рабочего процесса.
Базовая конфигурация
Вы можете использовать токен response-origin, чтобы динамически добавлять в белый список источник, из которого поступает ответ, а также любые конечные точки API.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Обработка переадресаций и WebRTC
По умолчанию белые списки подключений блокируют все переадресации и подключения WebRTC. Если белый список применяется, то любой запрос, приводящий к переадресации, блокируется, если вы явно не включите его.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
Как сообщить о нарушении
Чтобы отслеживать потенциальные сбои, не прерывая работу сервиса, вы можете развернуть функцию в режиме "Только отчеты". Это правило анализирует правила и отправляет отчеты о нарушениях в указанную конечную точку Reporting API, не блокируя подключения. Также настройте заголовок HTTP-ответа Reporting-Endpoints, чтобы сопоставить выбранное название конечной точки с фактическим URL.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Основные примеры использования
Белые списки подключений предназначены для сред с высоким уровнем безопасности или динамических сред. Они особенно полезны в следующих случаях:
- Защита генеративного искусственного интеллекта. Если ваше веб-приложение выполняет сгенерированный или ненадежный код (например, интерфейсы, созданные ИИ, или песочницы для разработки), вы можете запретить этому коду передавать данные во внешние домены.
- Контроль за сторонними ресурсами. При встраивании сторонних скриптов или браузерных игр вы можете гарантировать, что они не будут отправлять данные на неавторизованные серверы, даже если эти ресурсы будут взломаны.
- Архитектурные меры защиты. Вы можете установить строгие сетевые границы вокруг конфиденциальных частей приложения, чтобы обмен данными происходил только с одобренными вами серверными частями.
Эту функцию можно использовать в качестве прогрессивного улучшения для существующей настройки на основе Content Security Policy (CSP).
Белые списки для проверки подключения
Белые списки подключений официально доступны начиная с Chrome 152. Чтобы защитить свои веб-приложения, добавьте заголовок в ответы сервера.
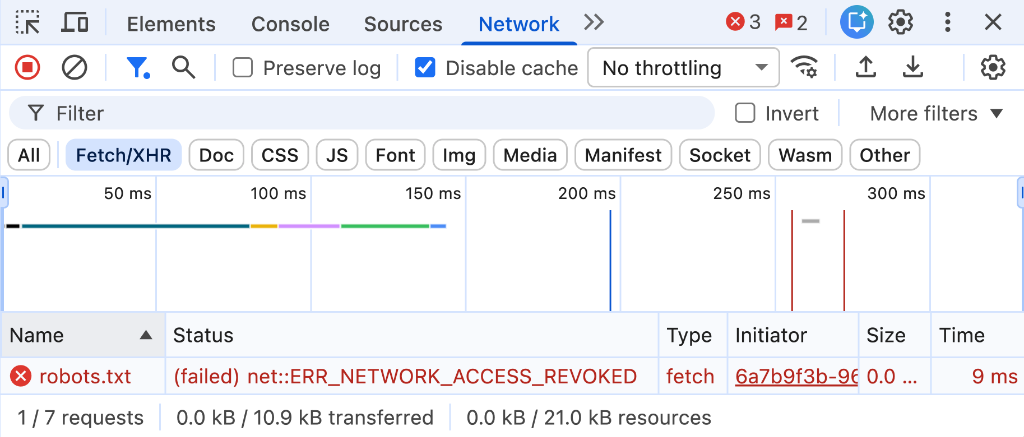
Чтобы протестировать конфигурацию во время разработки, выполните следующие действия:
- Настройте локальный сервер разработки так, чтобы он отправлял заголовок HTTP-ответа
Connection-Allowlist. - Откройте инструменты разработчика Chrome и проверьте панель Сеть на наличие заблокированных запросов или вкладку Проблемы, чтобы посмотреть подробные отчеты о синтаксическом анализе заголовков.