


Yayınlanma tarihi: 23 Eylül 2026
Modern web uygulamaları giderek daha karmaşık hale geliyor. Üçüncü taraf komut dosyalarını ve bazen üretken yapay zekadan dinamik olarak oluşturulan kodları entegre ediyor. Bu entegrasyonlar güçlü olsa da veri sızdırma riskini önemli ölçüde artırır. Chrome 152, bu riski azaltmak için dokümanlarınız ve çalışanlarınız için katı bir ağ korumalı alanı oluşturmanıza olanak tanıyan yeni bir güvenlik mekanizması olan bağlantı izin verilenler listelerini kullanıma sunuyor.
Ağ iletişiminin güvenliğini sağlamanın zorluğu
Bağımlılıkları yönetmek ve sitenizin mimarisini güvence altına almak için sayfalarınızın iletişim kurduğu uç noktalar üzerinde açık bir kontrole sahip olmanız gerekir. Kötü amaçlı komut dosyaları veya halüsinasyonlu yapay zeka tarafından üretilen kodlar, uygulama düzeyindeki kontrolleri atlayarak hassas bilgileri yetkisiz sunuculara gönderebilir.
İçerik Güvenliği Politikası (İGP), bir sayfanın neleri yükleyip çalıştırabileceğini kontrol etmek için güçlü bir araç olsa da sayfanın iletişim kurduğu yerleri kısıtlamak için tasarlanmamıştır. CSP, istekleri belirli türlere ayırır. Bu da yalnızca geniş bir ağ sınırına ihtiyacınız olduğunda aşırı ayrıntı düzeyine neden olur. Ayrıca CSP, tüm web platformu API'lerini kapsamlı bir şekilde kapsamaz; DNS önceden getirme, gezinme, WebRTC ve daha fazlası gibi mekanizmaları atlar.
Bağlantı izin verilenler listeleri nedir?
Bağlantı izin verilenler listeleri, tarayıcıyı sayfanızdan kaynaklanan tüm ağ bağlantılarının bekçisi yaparak bu riskleri ortadan kaldırır. Fetch ve diğer web platformu API'leri kullanılarak başlatılan açık ağ isteklerini yönetmek için doğrudan ve kolaylaştırılmış bir yaklaşım sunarlar.
Connection-Allowlist HTTP yanıt başlığı göndererek tüm ağ iletişimleri için izin verilen tam URL kalıplarını belirtirsiniz. Bu, çerçeve düzeyinde varsayılan olarak reddetme güvenlik duvarını zorunlu kılar. Tarayıcı, herhangi bir bağlantı kurmadan önce hedefi izin verilenler listenizle karşılaştırarak doğrular ve eşleşme yoksa hedefi ağ düzeyinde engeller.
Bağlantı izin verilenler listelerini kullanma
Politika, izin verilen uç noktaları tanımlamak için standartlaştırılmış URLPattern söz dizimini kullanır. Bu politika her pencere veya çalışan bağlamı için ayrıdır.
Temel yapılandırma
response-origin jetonunu kullanarak, yanıtın sunulduğu kaynağı ve belirli API uç noktalarını izin verilenler listenize dinamik olarak ekleyebilirsiniz.
Connection-Allowlist: ("https://api.example.com/*" response-origin)
Yönlendirmeleri ve WebRTC'yi işleme
Varsayılan olarak, bağlantı izin verilenler listeleri tüm yönlendirmeleri ve WebRTC bağlantılarını engeller. Bir izin verilenler listesi uygulanırsa siz açıkça etkinleştirmediğiniz sürece yönlendirmeyle sonuçlanan tüm istekler engellenir.
Connection-Allowlist: ("https://api.example.com/*"); redirects=allow; webrtc=allow
İhlalleri bildirme
Hizmeti kesintiye uğratmadan olası sorunları izlemek için özelliği yalnızca raporlama modunda dağıtabilirsiniz. Bu, politikayı ayrıştırır ve bağlantıları engellemeden belirtilen bir Reporting API uç noktasına ihlal raporları gönderir. Seçtiğiniz uç nokta adını gerçek bir URL ile eşlemek için Reporting-Endpoints HTTP yanıt başlığını da yapılandırdığınızdan emin olun.
Connection-Allowlist-Report-Only: ("https://trusted.com/*"); report-to=security-endpoint
Temel kullanım alanları
Bağlantı izin verilenler listeleri, yüksek güvenlikli veya dinamik ortamlar için tasarlanmıştır. Bu araçlar özellikle şu durumlarda faydalıdır:
- Üretken yapay zekayı güvenceye alma: Web uygulamanız, oluşturulan veya güvenilmeyen kodları (ör. yapay zeka tarafından oluşturulan kullanıcı arayüzleri veya geliştirme korumalı alanları) yürütüyorsa bu kodun harici alanlara veri sızdırmasını engelleyebilirsiniz.
- Üçüncü taraf denetimi: Üçüncü taraf komut dosyalarını veya tarayıcı oyunlarını yerleştirirken, güvenliği ihlal edilse bile yetkisiz sunuculara veri göndermeyeceklerini garanti edebilirsiniz.
- Mimari önlemler: Uygulamanızın hassas bölümlerinin etrafında katı bir ağ sınırı uygulayarak iletişimin yalnızca onaylı arka uçlarınızla gerçekleşmesini sağlayabilirsiniz.
Bu özellik, mevcut bir İçerik Güvenliği Politikası (İGP) tabanlı kurulumda progresif geliştirme olarak kullanılabilir.
Bağlantı izin verilenler listelerini test etme
Bağlantı izin verilenler listesi özelliği, Chrome 152 sürümünden itibaren resmi olarak kullanılabilir. Başlığı sunucunuzun yanıtlarına ekleyerek web uygulamalarınızı korumaya hemen başlayabilirsiniz.
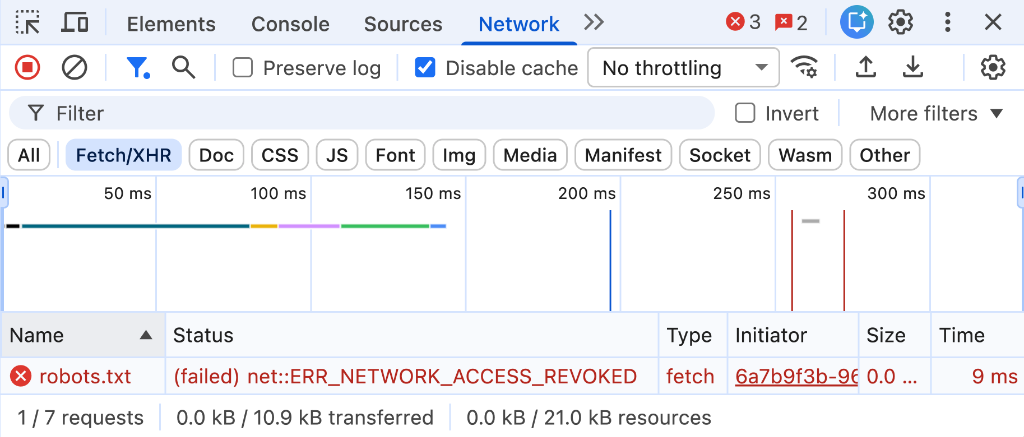
Geliştirme sırasında yapılandırmanızı test etmek için:
- Yerel geliştirme sunucunuzu
Connection-AllowlistHTTP yanıt başlığını gönderecek şekilde yapılandırın. - Chrome Geliştirici Araçları'nı açın ve engellenen istekler için Ağ panelini veya ayrıntılı başlık ayrıştırma raporları için Sorunlar sekmesini kontrol edin.