

Дата публикации: 16 ноября 2026 г.
Seznam – чешская технологическая компания и поставщик идентификационной информации, услугами которого пользуется около 90 % населения Чехии. Один аккаунт Seznam работает во всех сервисах на сайте seznam.cz, его субдоменах и отдельных доменах, таких как mapy.com, sport.cz и stream.cz. Браузеры не связывают эти сайты между собой. Чтобы у пользователей не возникало ощущения, что они работают с разными продуктами, Seznam реализовал вход в аккаунт на основе собственных переадресаций, Federated Credential Management (FedCM) и Related Origin Requests в WebAuthn. В результате после консолидации доменов скорректированный коэффициент завершения входа составил 84,5 % (увеличился с 53 % до 69 % в браузерах, отличных от Chromium), а ключ доступа, созданный в одном домене Seznam, работает и в других. Разработчики и архитекторы идентификации, работающие с несколькими доменами, могут применять эти же шаблоны для унификации входа без использования сторонних файлов cookie.
Проблема: один аккаунт, много сайтов
Представьте пользователя, который утром входит в аккаунт на seznam.cz, открывает mapy.com, чтобы спланировать поездку на выходные, а в обед проверяет результаты матча на sport.cz. Для этого человека Seznam – это весь интернет. Для браузера это три разных сайта, и у каждого из них свои файлы cookie, сохраненные пароли и ключи доступа.
Seznam уже обрабатывает аутентификацию в одном месте. Сервисы перенаправляют пользователей на страницу login.seznam.cz, где команда, отвечающая за вход, поддерживает вход с аккаунтом Google, BankID, ключи доступа и другие методы. Благодаря этому отдельным сервисам не нужно делать это самостоятельно. Такая централизация решила проблему обслуживания. Остались три других:
- Сеансы не выходят за пределы сайта. Вход в аккаунт на странице
login.seznam.czне означает вход в аккаунт на страницеsport.cz. Фоновые запросы, которые могут использовать сеанс, зависят от сторонних файлов cookie, а они работают, только если это разрешено в настройках конфиденциальности браузера и пользователя. - У страницы входа два адреса. По историческим причинам одна и та же форма входа используется на
login.seznam.czи на устаревшем доменеlogin.szn.cz. Оба используют один и тот же бэкенд, но браузер видит два сайта, поэтому пароль или ключ доступа, сохраненный на одном, не предлагается на другом. - Каждый ключ доступа принадлежит одному сайту. Ключ доступа привязан к идентификатору доверяющей стороны. Пользователи управляют ключами доступа на странице
ucet.seznam.czи в разделеaccount.mapy.com. По умолчанию ключ доступа, созданный на сайтеmapy.com, не работает на странице входа Seznam.
Такая фрагментация была непрактичной, и в Seznam обнаружили две конкретные проблемы с подходом с разделением доменов:
- Некоторые браузеры удаляли файлы cookie в устаревшем домене
login.szn.cz, поскольку пользователи редко его посещали. - Для передачи секретов, связанных с сеансом, между источниками требовалось несколько сложных переадресаций.
Seznam хотела перенести статус входа в каждый сервис через собственные контексты, чтобы он продолжал работать при любых настройках конфиденциальности браузера и пользователям не приходилось входить в систему снова.
Решение: единый вход и перенос сеанса
Seznam сохранил одно место для аутентификации и сосредоточился на перемещении результата туда, куда пользователь переходит дальше. Каждый метод, описанный в этом разделе, решает одну часть проблемы и опирается на собственный контекст.
Передача сеанса с помощью собственных переадресаций
После входа пользователя сервис создает секрет с коротким сроком действия, называемый билетом, который хранится на сервере. При переадресации на верхнем уровне билет передается в целевой домен, где серверная часть обменивает его на файл cookie сеанса. Каждый переход – это обычная навигация, поэтому серверная часть устанавливает каждый файл cookie в собственном контексте. Большинство пользователей даже не замечают этого.
Чтобы передача работала между несвязанными доменами, нужно указать одну деталь в DNS. Для каждого домена сервиса, например sport.cz, Seznam создает запись login.sport.cz, которая указывает на центральный сервер входа. Запрос к login.sport.cz/ticket/TICKET достигает серверной части входа, но обслуживается хостом sport.cz, поэтому серверная часть может установить файл cookie сеанса для всего домена sport.cz.
Цепочку можно посмотреть на панели Сеть в инструментах разработчика Chrome. Установите флажок Сохранять журнал, войдите в аккаунт и отфильтруйте результаты по запросу ticket.
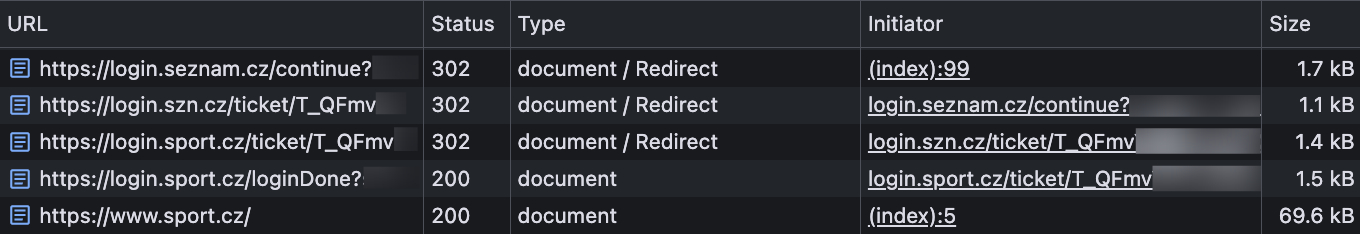
Ниже приведены сокращенные запросы и ответы, которые показывают каждый переход для пользователя, который входит в систему и переходит на страницу sport.cz. На первых двух этапах пользователь входит в оба домена. Последний шаг – вход в сервис.
GET https://login.seznam.cz/continue

HTTP/1.1 302 FOUND
Location: https://login.szn.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=seznam.cz; Secure; HttpOnly

GET https://login.szn.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/ticket/TICKET
Set-Cookie: session=SESSION_ID; Domain=szn.cz; Secure; HttpOnly

GET https://login.sport.cz/ticket/TICKET

HTTP/1.1 302 FOUND
Location: https://login.sport.cz/loginDone
Set-Cookie: session=SESSION_ID; Domain=sport.cz; Secure; HttpOnly
Замените следующее:
TICKET– секретный ключ с ограниченным сроком действия, созданный сервисом входа.SESSION_ID– значение локального файла cookie сеанса.
Попробовать варианты без запроса, прежде чем спрашивать пользователя
Если пользователь переходит в сервис Seznam без локального сеанса, сервис может перенаправить браузер на центральную страницу входа. Если существует действительный центральный сеанс, сервис входа выполняет ту же передачу билета и возвращает пользователя в систему. Если нет, то вход в аккаунт в браузере не выполняется. Такая переадресация является навигацией верхнего уровня, поэтому она работает независимо от настроек сторонних файлов cookie в браузере.
Сервисы также встраивают библиотеку JavaScript от команды, отвечающей за вход в аккаунт. Библиотека предоставляет единый интерфейс аккаунта. Если сеанс ещё не создан, она использует резервный список от наименее заметного к наиболее заметному:
- Библиотека запрашивает субдомен входа сервиса, чтобы проверить, существует ли сеанс.
- Если локального сеанса нет, библиотека отправляет междоменный запрос с учетными данными на адрес
login.seznam.cz. - Если запрос не удается выполнить, библиотека возвращается к FedCM.
- Если автоматический вход не удался, кнопка Войти с аккаунтом Seznam открывает центральную страницу входа во всплывающем окне или перенаправляет на нее.
sport.cz первая проверка выглядит так:
const badgeResponse = await fetch("https://login.sport.cz/badge", {
  credentials: "include",
});
Если сеанс не найден, библиотека обращается к центральному домену входа:
const autologinResponse = await fetch("https://login.seznam.cz/autologin", {
  method: "POST",
  credentials: "include",
  headers: { accept: "application/json" },
});
Второй запрос работает, только если браузер разрешает сторонние файлы cookie и конечная точка настроена для совместного использования ресурсов между разными источниками (CORS) с учетными данными. Если запрос не удается выполнить, управление берет на себя FedCM. В кейсе FedCM и Seznam описывается, как Seznam использует FedCM с внешними партнерами. Этот же подход применяется и к собственным сервисам Seznam.
Как использовать один ключ доступа в разных доменах с помощью Related Origin Requests
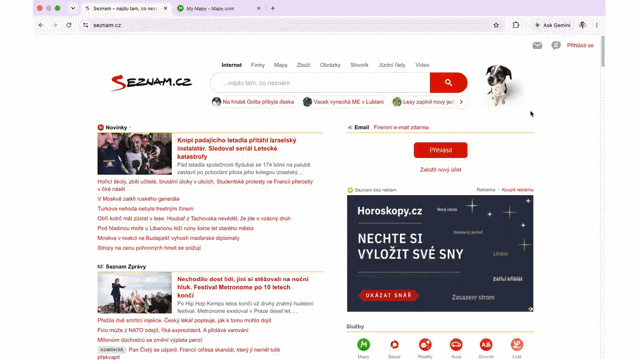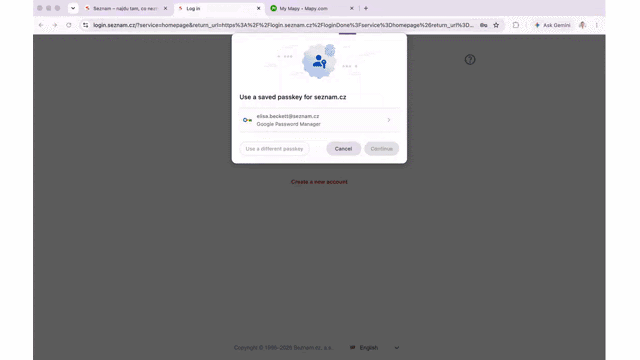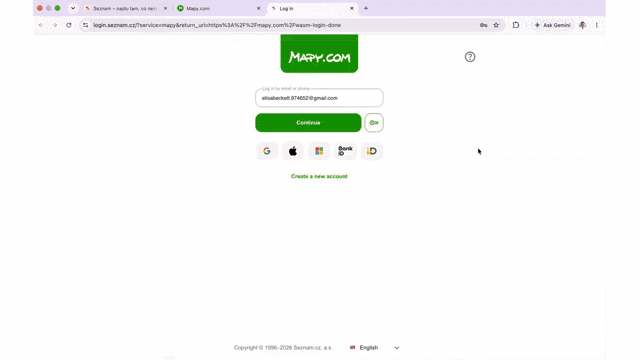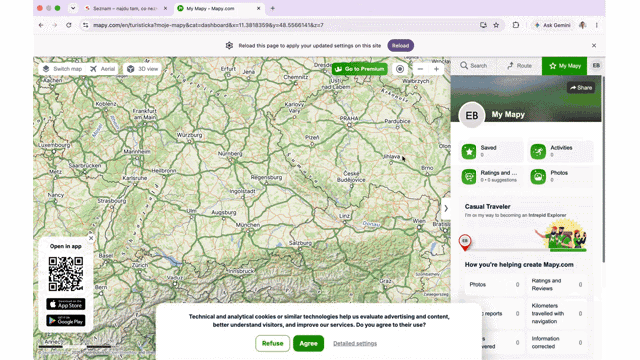
seznam.cz и повторное использование сеанса и ключа доступа в доменах Seznam.Пользователи создают ключи доступа и управляют ими в аккаунте Seznam, который работает на сайтах ucet.seznam.cz и account.mapy.com. Seznam установил одно правило: каждый ключ доступа использует seznam.cz в качестве идентификатора проверяющей стороны, независимо от того, какой источник аккаунта его создает. Ключ доступа, созданный в любом из этих источников, будет работать в домене login.seznam.cz.
Для ucet.seznam.cz это стандартная настройка WebAuthn, поскольку субдомен может использовать родительский домен в качестве идентификатора проверяющей стороны. account.mapy.com – это другой сайт, поэтому браузер обычно отклоняет seznam.cz в качестве идентификатора проверяющей стороны. Related Origin Requests
remove that block. Seznam публикует файл /.well-known/webauthn по адресу seznam.cz. В этом файле перечислены источники, которым разрешено использовать идентификатор проверяющей стороны Seznam.
{
  "origins": [
    "https://account.mapy.com",
    "https://login.szn.cz"
  ]
}
Когда account.mapy.com вызывает WebAuthn со следующей конфигурацией проверяющей стороны, браузер получает файл, находит источник в списке и продолжает работу:
{
  "rp": {
    "id": "seznam.cz",
    "name": "Seznam.cz"
  }
}
seznam.cz.Chrome обрабатывает не более пяти ярлыков эффективного домена верхнего уровня плюс один (eTLD+1) из этого файла и игнорирует остальные. Для компании с таким количеством доменов, как у Seznam, ограничение в пять ярлыков могло стать проблемой, но этого не произошло. В список нужно добавить только источники, которые создают ключи доступа или управляют ими. Другие сервисы выполняют вход пользователей через централизованную систему.
Используйте резервный вариант для браузеров, не поддерживающих Related Origin Requests
Поскольку запросы из разных источников были доступны не во всех браузерах, когда Seznam создавал этот процесс входа, на странице входа также используется WebAuthn в междоменном iframe.
На странице входа iframe – это маленькая кнопка с ключом рядом с кнопкой Продолжить. Пользователи видят кнопку. и не видят, что он загружен из другого источника.
<iframe
  allow="publickey-credentials-get *"
  title="Verification using a security key"
  src="https://login.seznam.cz/fido.html"
></iframe>
Iframe загружает минимальный документ из login.seznam.cz, который содержит элемент <button> и короткий скрипт. Поскольку документ выполняется в домене login.seznam.cz, он может использовать seznam.cz в качестве идентификатора проверяющей стороны без запросов связанных источников, даже если он встроен в login.szn.cz. Процесс состоит из трех этапов:
- Родительская страница отправляет параметры запроса в iframe с помощью
postMessage(). - Пользователь нажимает кнопку ключа, и фрейм iframe вызывает
navigator.credentials.get(). - Iframe возвращает учетные данные или ошибку на родительскую страницу с помощью
postMessage().
Обе стороны проверяют происхождение отправителя каждого сообщения. Документ iframe также ограничивает страницы, на которые его можно встроить:
Content-Security-Policy: frame-ancestors https://login.seznam.cz https://login.szn.cz
Как делиться сохраненными паролями с помощью Digital Asset Links
Ключи доступа решили только половину проблемы фрагментации. Чтобы сохраненные пароли появлялись в обоих доменах, каждый участвующий домен публикует один и тот же файл /.well-known/assetlinks.json с отношением delegate_permission/common.get_login_creds. Менеджеры паролей, поддерживающие Digital Asset Links, распознают эти домены как связанные и предлагают для каждого из них одни и те же сохраненные пароли.
Результат: больше завершенных входов и один ключ доступа для разных доменов.
Цифры говорят сами за себя. Остальное зависит от того, как настроена работа для пользователей, команд поддержки и команды, отвечающей за вход в систему.
- Пользователи выполняют вход один раз и обычно уже авторизованы, когда открывают следующий сервис Seznam. Ключ доступа, созданный при управлении аккаунтом на сайте
mapy.com, работает на странице входа Seznam. - Команды сервисов добавляют библиотеку входа и получают вход с аккаунтом Google, Bank iD, ключи доступа и FedCM, не создавая и не поддерживая их.
- Команда, отвечающая за вход в систему, вносит изменения в одном месте. Основные пути сеанса не зависят от сторонних файлов cookie, поэтому они ведут себя одинаково, когда браузер или пользователь блокирует сторонние файлы cookie.
Связанные запросы источников не должны были перемещать число конверсий заголовков, чтобы занять свое место. В течение нескольких недель после запуска ключей доступа доля успешных входов в Chromium держалась на уровне 87, 1 % и не снижалась. Среди всех пользователей, выполнивших вход, доля завершенных опросов составила 82 %, что немного выше базового значения за июнь (81,4 %). После того как домен для входа был объединен с login.seznam.cz, скорректированная доля просмотров до конца к сентябрю достигла 84,5 %. В браузерах, не относящихся к Chromium, доля идентифицируемых пользователей, которые выполнили вход, выросла с 53 % до 69 %, поскольку большая часть пути стала собственной и видимой.
Однако долгосрочная выгода заключается в архитектуре. Пользователи могут создать ключ доступа в домене, где они управляют своим аккаунтом, и использовать его в домене, где они выполняют вход. В результате Seznam не нужно менять работающий вход на более надежную аутентификацию или более надежный аутентификатор на фрагментированный опыт. Один идентификатор RP ID обеспечивает непрерывность работы продукта в разных сервисах, не требуя от пользователей регистрировать новые учетные данные каждый раз, когда они переходят на другой сайт.
Технические подсказки для команд
В процессе создания этой системы специалисты Seznam получили опыт, который может быть полезен любой компании, управляющей несколькими доменами.
- Используйте навигацию верхнего уровня. Используйте собственные переадресации в качестве базового способа передачи сеанса, а запросы
fetch()с учетными данными и FedCM – в качестве дополнительных оптимизаций. - Создайте субдомен для входа в каждом домене сервиса. Направьте запись DNS
login.SERVICE_DOMAINна центральный сервер аутентификации, чтобы он мог устанавливать собственные файлы cookie для любого домена. - Выберите один идентификатор RP, прежде чем пользователи создадут ключи доступа. Привяжите каждый ключ доступа к одному основному идентификатору RP и укажите в
/.well-known/webauthnтолько источники, которые создают или проверяют ключи доступа, чтобы не превысить ограничение Chrome на пять ярлыков. - План для браузеров без Related Origin Requests. Встройте междоменный iframe с токеном Permissions Policy
publickey-credentials-get, чтобы браузеры, которые выдают исключениеSecurityErrorпри несовпадении идентификаторов доверяющей стороны, могли использовать те же ключи доступа. - Рассматривайте iframe как границу безопасности. Проверяйте
event.originпри каждом вызовеpostMessage(), ограничивайте встраиваемые объекты с помощью директивы Content Security Policy (CSP)frame-ancestorsи следуйте руководству по ключам доступа в iframe, чтобы проверятьorigin,crossOriginиtopOriginвclientDataJSONна сервере.
Дальнейшие действия
Поскольку ключи доступа работают во всех доменах, Seznam изучает такие возможности, как немедленное посредничество WebAuthn, чтобы упростить вход в систему, сохраняя при этом аутентификацию в собственных контекстах.